Phishing en malware komen steeds vaker binnen via een gewone browsersessie, langs het mailfilter, de firewall en de endpointbeveiliging. Leveranciers bieden daarvoor drie soorten oplossingen, namelijk browserisolatie, een aparte enterprise browser en een beveiligingsextensie in de bestaande browser. De grote securityplatforms kochten dit jaar de ene na de andere specialist op. Voor MKB-klanten ligt de eerste winst dichter bij huis. Chrome en Edge zijn zonder meerprijs centraal te beheren, in veel omgevingen gebeurt dat nauwelijks, en vrijwel elke medewerker heeft extensies geïnstalleerd waar niemand naar kijkt. Als MSP kun je die de browser eerst als beheerd onderdeel van de werkplek inrichten en daarna gericht isolatie of extra bescherming toevoegen.
In dit artikel
Waarom kiezen aanvallers de browser?
Drie manieren om de browser te beveiligen
Gartner verwacht een kwart van de organisaties in 2028
Wat heeft de klant al in huis?
AI in de browser vergroot het probleem
In het eerste kwartaal van 2026 ging één op de vijf phishinglinks waar medewerkers daadwerkelijk op klikten ongezien langs de URL-filtering van hun werkgever. Dat meldt Menlo Security op basis van miljoenen browsersessies bij zakelijke klanten. Een derde van de moeilijk te detecteren dreigingen kwam van sites die als veilig te boek stonden, en het bedrijf telde ruim 52.000 dreigingen op domeinen als Google Drive, Dropbox en SharePoint. “De tools waar de meeste organisaties op vertrouwen, doen waarvoor ze zijn ontworpen, en dat is het probleem,” zegt CEO Bill Robbins.
Menlo verkoopt zelf browserbeveiliging, dus de cijfers verdienen een korrel zout. Onafhankelijker is het Data Breach Investigations Report 2026 van Verizon, waarin misbruik van inloggegevens bij 39 procent van de datalekken een rol speelt en phishing in 16 procent van de gevallen de eerste stap is.
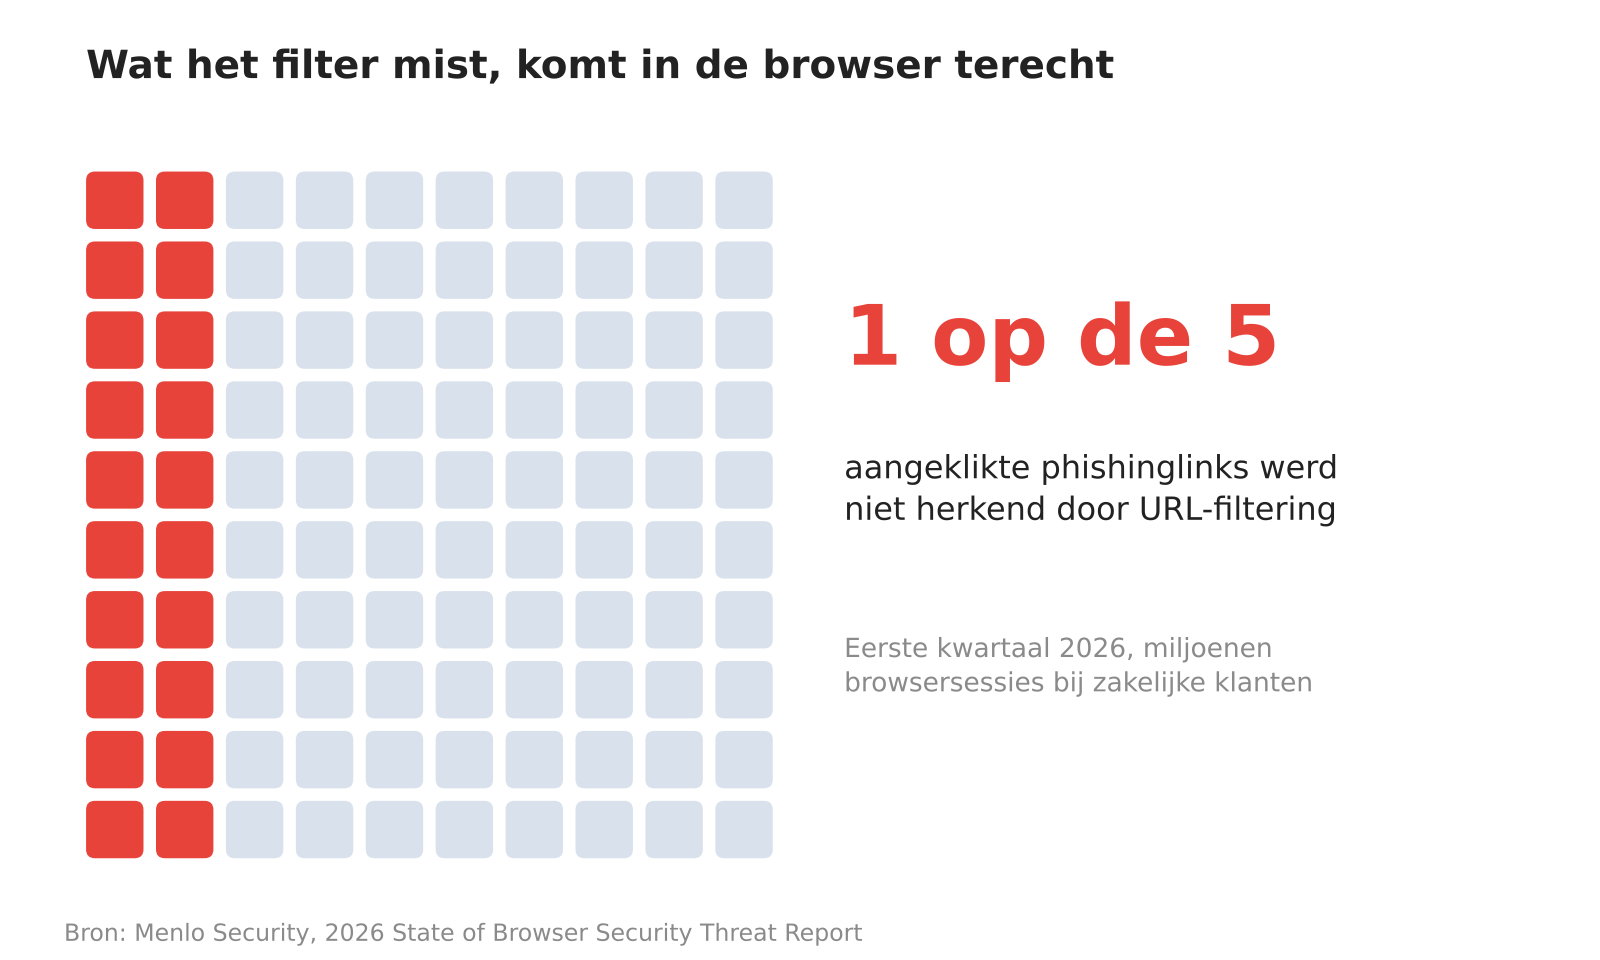
Figuur 1. Eén op de vijf aangeklikte phishinglinks werd in het eerste kwartaal van 2026 niet herkend door URL-filtering. Bron: Menlo Security, 2026 State of Browser Security Threat Report.
Waarom kiezen aanvallers de browser?
Het werk van de meeste kantoormedewerkers speelt zich af in SaaS-applicaties, en de browser is de plek waar de inlog, de data en de gebruiker samenkomen. Een phishingpagina die pas in de browser wordt opgebouwd, een kwaadaardig bestand in een versleuteld archief of een nagemaakte inlogpagina op een vertrouwd clouddomein blijft voor een netwerkfilter onzichtbaar. Volgens Menlo was een kwart van de onschadelijk gemaakte bestanden met een wachtwoord beveiligd, een bekende manier om scanners te ontlopen.
Gestolen sessies en wachtwoorden zijn daarna handelswaar. In de data van Verizon had de helft van de ransomwareslachtoffers in de 95 dagen voor de aanval te maken met gelekte inloggegevens of een infostealer.
Drie manieren om de browser te beveiligen
Remote browser isolation (RBI) is de oudste aanpak. De webpagina wordt in de cloud geladen en de gebruiker krijgt alleen het beeld te zien, als videostream of als opgeschoonde kopie van de pagina. Kwaadaardige code bereikt het apparaat daardoor nooit. Dat betekent wel vertraging, extra bandbreedte en sites die het in isolatie slecht doen, waardoor RBI in de praktijk vooral wordt ingezet voor onbekende of riskante sites.
De enterprise browser is een volledige browser op basis van Chromium waarin beleid, logging en bescherming tegen datalekken zijn ingebouwd. De organisatie bepaalt per applicatie of de gebruiker mag kopiëren, downloaden en printen. Island is de bekendste aanbieder en haalde in maart 2025 geld op tegen een waardering van 4,8 miljard dollar. Palo Alto Networks kocht in 2023 Talon en verkoopt die techniek als Prisma Browser. Sophos bouwde zijn Protected Browser op de motor van Island en maakte die begin dit jaar ook voor MSP’s beschikbaar.
De derde aanpak laat de browser staan en voegt een extensie of agent toe die in de sessie meekijkt. CrowdStrike betaalde in januari 420 miljoen dollar voor Seraphic, Zscaler nam in februari SquareX over en Akamai kondigde in mei de koop van LayerX aan voor ongeveer 205 miljoen dollar. “Door de beveiliging los te koppelen van de browser zelf kunnen we van elke browser een veilige enterprise browser maken,” zei CrowdStrike-CEO George Kurtz bij de overname.
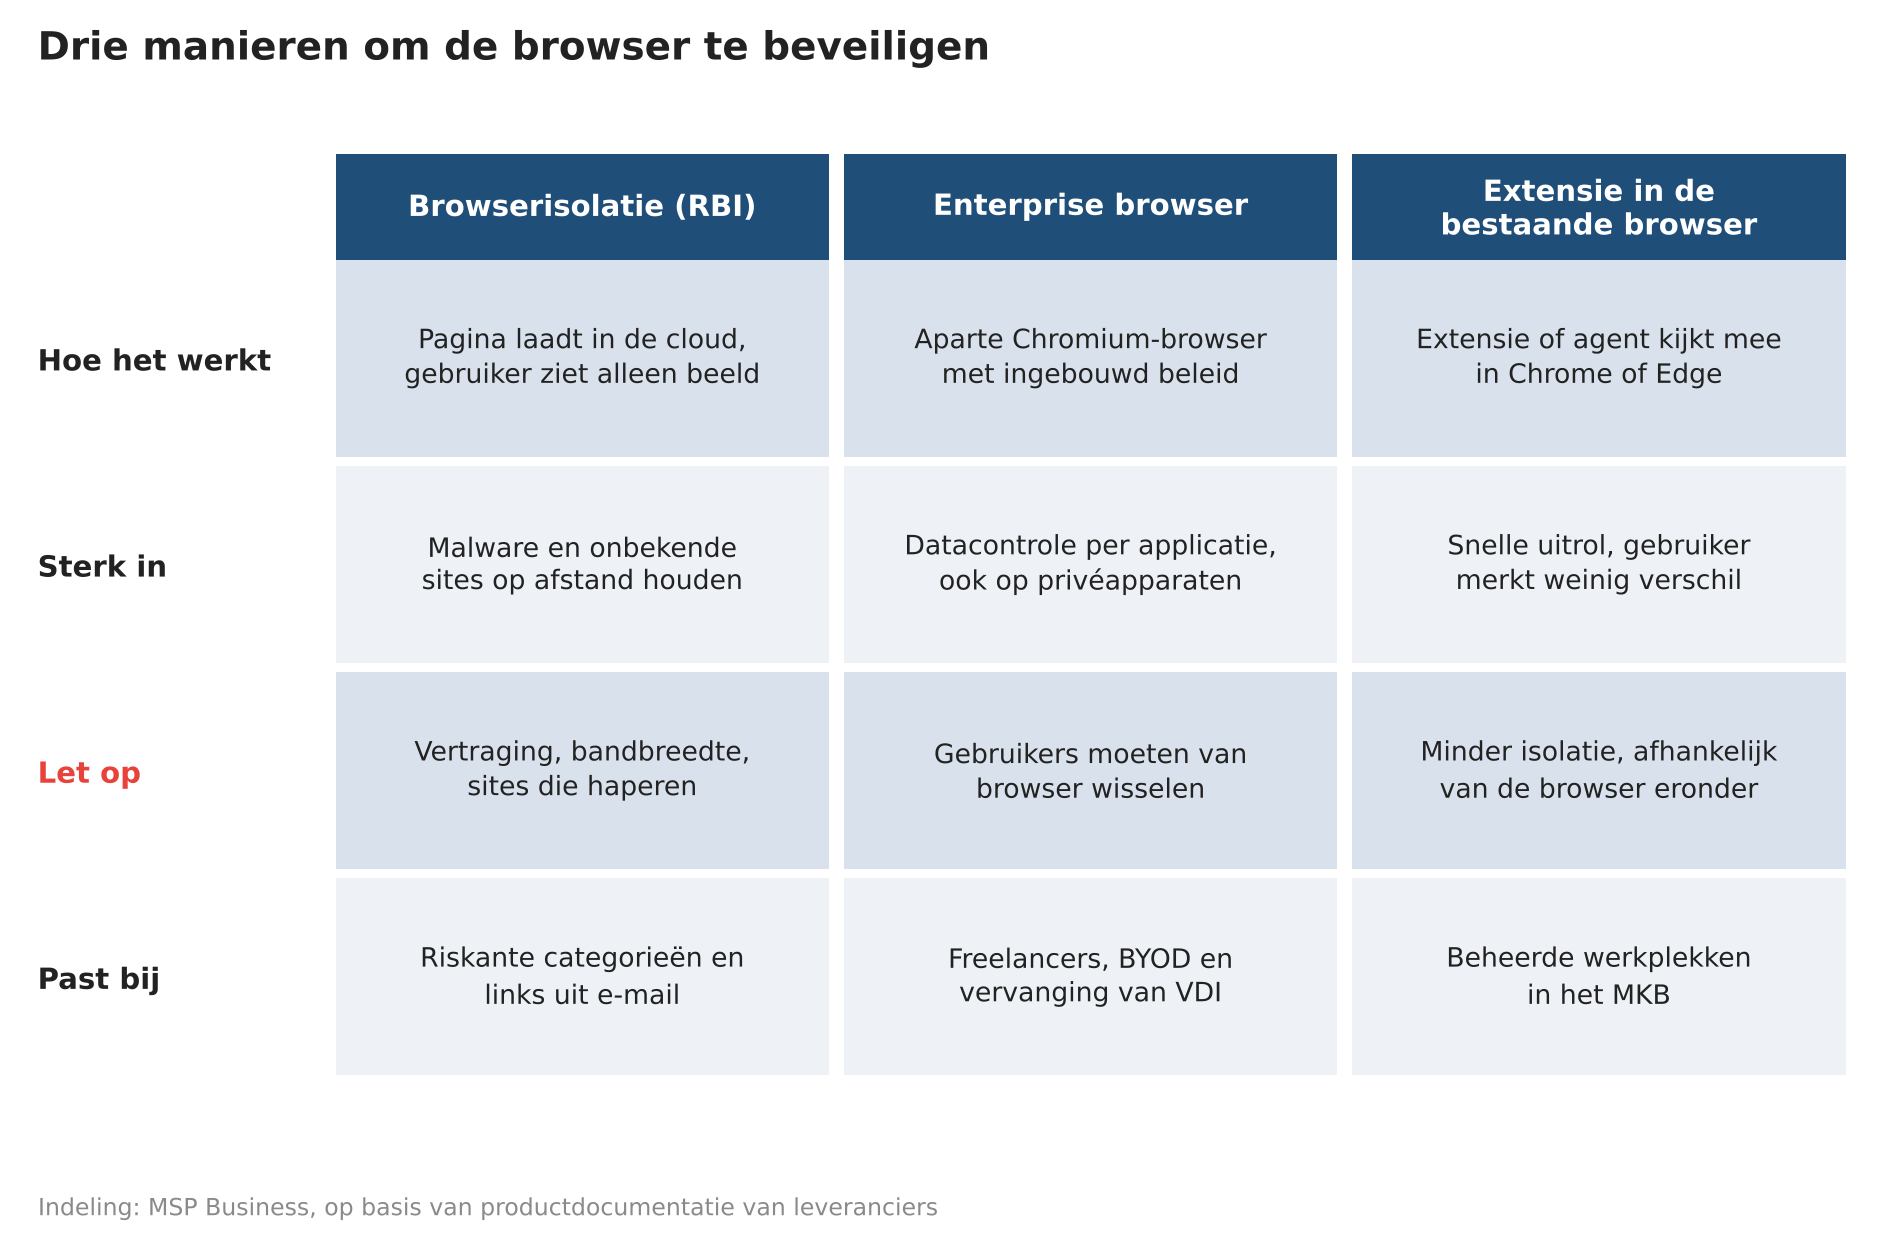
Figuur 2. De drie aanpakken naast elkaar. Indeling: MSP Business.
Gartner verwacht een kwart van de organisaties in 2028
Gartner publiceerde in februari een Market Guide voor secure enterprise browsers. Het bureau verwacht dat in 2028 een kwart van de organisaties zo’n technologie inzet naast de bestaande middelen voor toegang op afstand, tegen ongeveer 10 procent nu. Het aantal klantvragen over het onderwerp verdubbelde tussen 2023 en 2025. In 2029 zou 30 procent van de bedrijven de technologie gebruiken om grip te krijgen op browserextensies.
Voor MSP’s is de overnamegolf het belangrijkste signaal. Browserbeveiliging wordt een onderdeel van de platforms die ze al afnemen, naast endpointbeveiliging en zero trust-toegang, en hoeft over een jaar of twee waarschijnlijk steeds minder vaak als los product te worden ingekocht.
Wat heeft de klant al in huis?
Chrome en Edge zijn allebei centraal te beheren zonder extra licentie. Google biedt met Chrome Enterprise Core gratis cloudbeheer met ruim honderd beleidsinstellingen, rapportage over versies en extensies en gecontroleerde uitrol van updates. De betaalde Premium-variant kost volgens de productpagina van Google 6 dollar per gebruiker per maand en voegt bescherming tegen datalekken, bestandsscans en realtime phishingdetectie toe.
Microsoft koppelt Edge for Business aan Intune en Purview. Daarmee kun je op privéapparaten afdwingen dat bedrijfsapplicaties alleen in een beheerde Edge-omgeving opengaan. De zwaardere controles, zoals het blokkeren van gevoelige prompts naar AI-diensten, vragen een E5-licentie.
Er wordt nog maar weinig gebruik van gemaakt. LayerX analyseerde extensies op meer dan een miljoen zakelijke apparaten en zag dat 99 procent van de gebruikers minstens één extensie heeft geïnstalleerd. Bij 72 procent zit daar een extensie tussen die al meer dan een jaar niet is bijgewerkt. Ongeveer driekwart van alle extensies vraagt rechten die LayerX als hoog of kritiek indeelt.
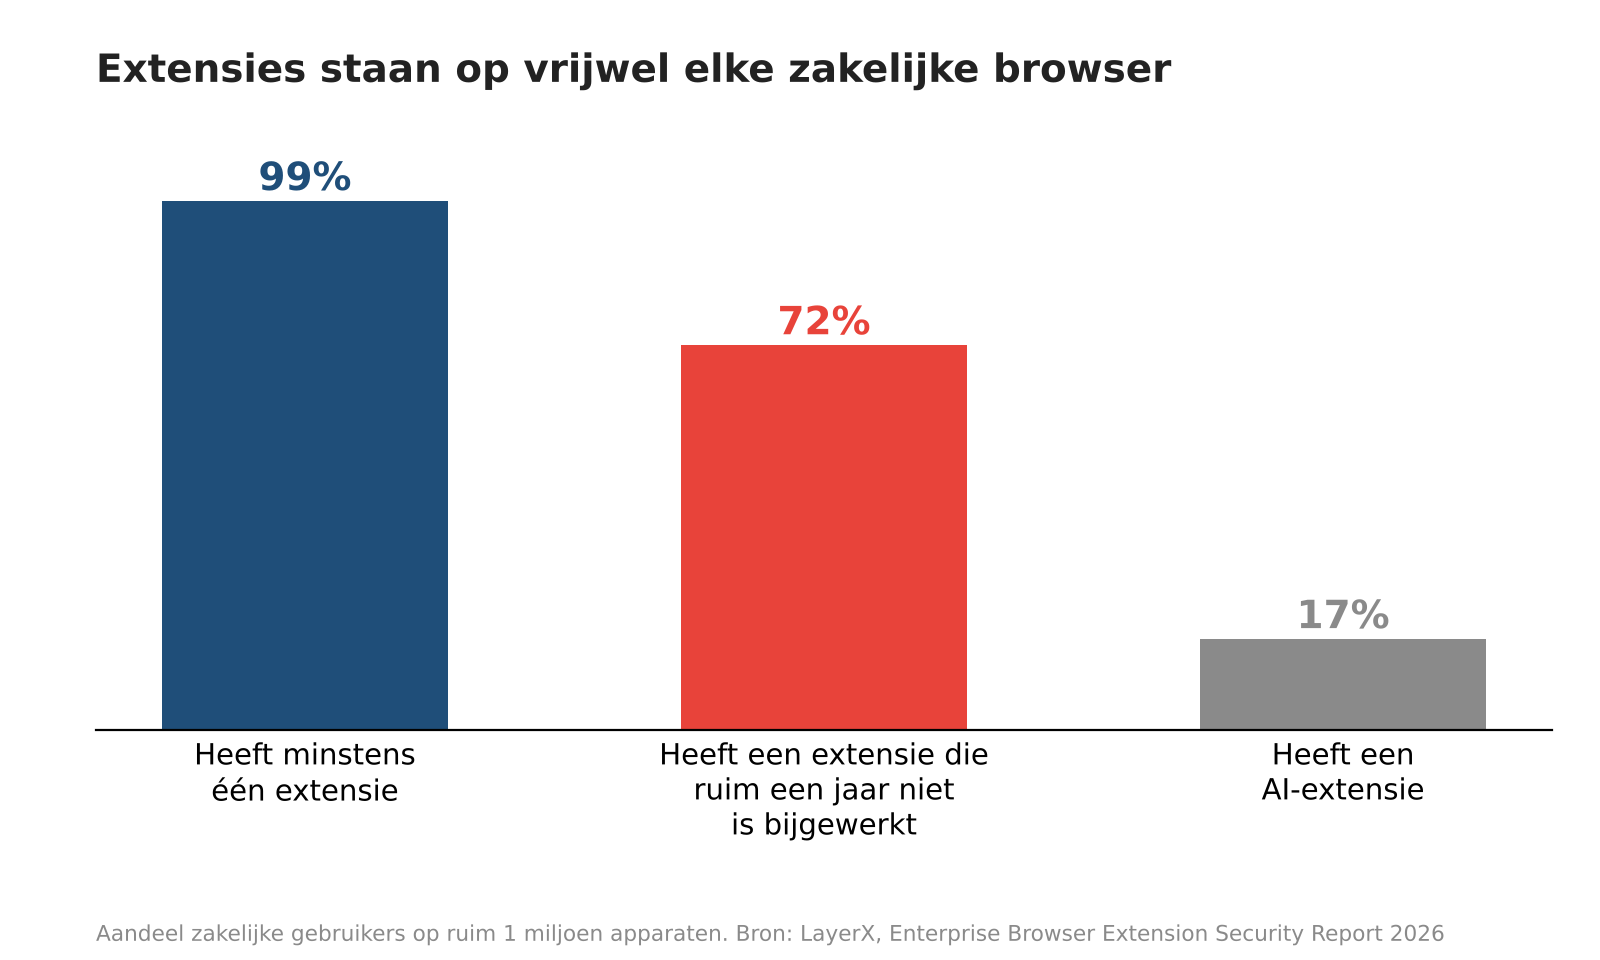
Figuur 3. Vrijwel elke zakelijke gebruiker heeft extensies geïnstalleerd, en bij 72 procent zit er een tussen die ruim een jaar niet is bijgewerkt. Bron: LayerX, Enterprise Browser Extension Security Report 2026.
AI in de browser vergroot het probleem
Volgens het Verizon-rapport gebruikt 67 procent van de medewerkers die op een zakelijk apparaat met AI-diensten werken daarvoor een privéaccount. Eén op de zes zakelijke gebruikers heeft volgens LayerX een AI-extensie geïnstalleerd.
Gartner adviseerde in december 2025 om AI-browsers als Comet van Perplexity en ChatGPT Atlas van OpenAI voorlopig te blokkeren. De analisten wijzen op prompt injection, waarbij verborgen instructies op een webpagina de agent iets laten doen wat de gebruiker nooit heeft gevraagd, en op zijbalken die de inhoud van open tabbladen naar een AI-dienst in de cloud sturen. OpenAI heeft de ontwikkeling van Atlas inmiddels stopgezet en is overgestapt op een extensie voor Chrome.
De beveiligingsrisico’s beperken zich niet tot gespecialiseerde AI-browsers. Ook bestaande browsers krijgen steeds vaker AI-functionaliteit via extensies. Zo kan de ChatGPT-extensie voor Chrome inmiddels webpagina’s analyseren en namens gebruikers handelingen uitvoeren. Daarmee ontstaan vergelijkbare risico’s rond gegevensbescherming, promptinjectie en ongeautoriseerde acties.
Waar begint een MSP?
De eerste stap is één browser als standaard aanwijzen en die centraal beheren, met automatische updates, een lijst van toegestane extensies en een werkprofiel dat gescheiden is van het privéprofiel. Dat kost bij de meeste klanten geen licentie en haalt een groot deel van het extensierisico weg.
De tweede stap is bescherming in de sessie voor de groepen die het meeste risico lopen, zoals finance, directie en beheerders. Dat kan met de Premium-variant van Chrome, met de Microsoft-licenties die de klant heeft of met de browsermodule van het securityplatform dat je al levert. Isolatie is daarbij zinvol voor het openen van onbekende sites en links uit e-mail.
Een aparte enterprise browser komt in beeld als de klant veel met onbeheerde apparaten werkt, bijvoorbeeld van freelancers, uitzendkrachten of een overgenomen bedrijf. De browser vervangt daar een virtuele desktop of een VPN, en tegen die kosten zet je hem af.
Als dienst past browserbeveiliging in de bestaande werkplekbundel. Je rapporteert maandelijks over versies, extensies en geblokkeerde pagina’s, en je hebt een antwoord als de klant vraagt wat er gebeurt met de link waar toch iemand op klikt.
Bronnen Menlo Security, 2026 State of Browser Security Threat Report (juni 2026); Verizon Data Breach Investigations Report 2026, analyse van Push Security; Verizon Data Breach Investigations Report 2026, analyse van Keep Aware via BleepingComputer; CrowdStrike, uitleg over remote browser isolation; ChannelE2E, Island raises $250M at $5B valuation (maart 2025); Sophos, Sophos Protected Browser early access and FAQ; SecurityWeek, CrowdStrike to acquire browser security firm Seraphic for $420 million; SiliconANGLE, Zscaler snaps up SquareX (februari 2026); SecurityWeek, Akamai to acquire AI and browser security firm LayerX for $205 million; Green Abstracts, Enterprise browser acquisitions plug the hole in security platforms; Gartner, Market Guide for Secure Enterprise Browsers (februari 2026), via Palo Alto Networks; PCG, Chrome Enterprise Core vs Premium (juli 2026); Microsoft, New advanced data protection for BYOD and AI in Edge for Business; LayerX, Enterprise Browser Extension Security Report 2026; The Register, Block all AI browsers for the foreseeable future: Gartner (december 2025).