De Cyberbeveiligingswet geldt sinds 15 augustus van dit jaar en de eerste cijfers laten zien dat de helft van de doelgroep op dag één ontbrak in het entiteitenregister: 2.942 directe registraties op een geschatte 8.000 tot 10.000 organisaties. De Rijksinspectie Digitale Infrastructuur, toezichthouder voor de sector beheer van ICT-diensten, heeft inmiddels uitgelegd hoe zij het eerste jaar invult. Essentiële entiteiten krijgen proactief toezicht met vragenlijsten en bezoeken, belangrijke entiteiten worden vooral achteraf bekeken, na een incident. Voor MSP’s is die tweedeling het belangrijkste nieuws van de afgelopen twee maanden, want het bepaalt of de inspectie uit zichzelf langskomt of pas na een gemelde storing bij een klant. Uit de eigen zelfevaluaties van de sector blijkt waar het dan gaat wringen: de meldprocedure, de training van bestuurders en de risico’s in de toeleveringsketen. Dit artikel zet op een rij wat de eerste registraties en het toezicht van de RDI een MSP leren, en wat je de komende maanden regelt om de eerste informatieverzoek of incidentmelding zonder paniek door te komen.
In dit artikel:
Minder dan de helft staat in het register
Hoe de RDI het eerste jaar invult
Essentieel of belangrijk, dat maakt voor een MSP alles uit
Waar de sector zichzelf de laagste cijfers geeft
De meldplicht is de eerste echte test
Wat je als MSP de komende maanden regelt
Op 13 augustus, de avond voor de inwerkingtreding, telde het Cbw-entiteitenregister van het NCSC 2.942 registraties. Met verbonden organisaties erbij, dochters en zusterbedrijven die formeel zelfstandig zijn maar onder dezelfde zeggenschap vallen, kwam de teller op 4.144. Daartegenover staat een doelgroep die de overheid zelf op 8.000 tot 10.000 organisaties in achttien sectoren schat. Het FD meldde kort na 15 augustus ongeveer 3.200 directe registraties. Nieuwere cijfers heeft het NCSC sindsdien niet gepubliceerd.
Minder dan de helft staat in het register
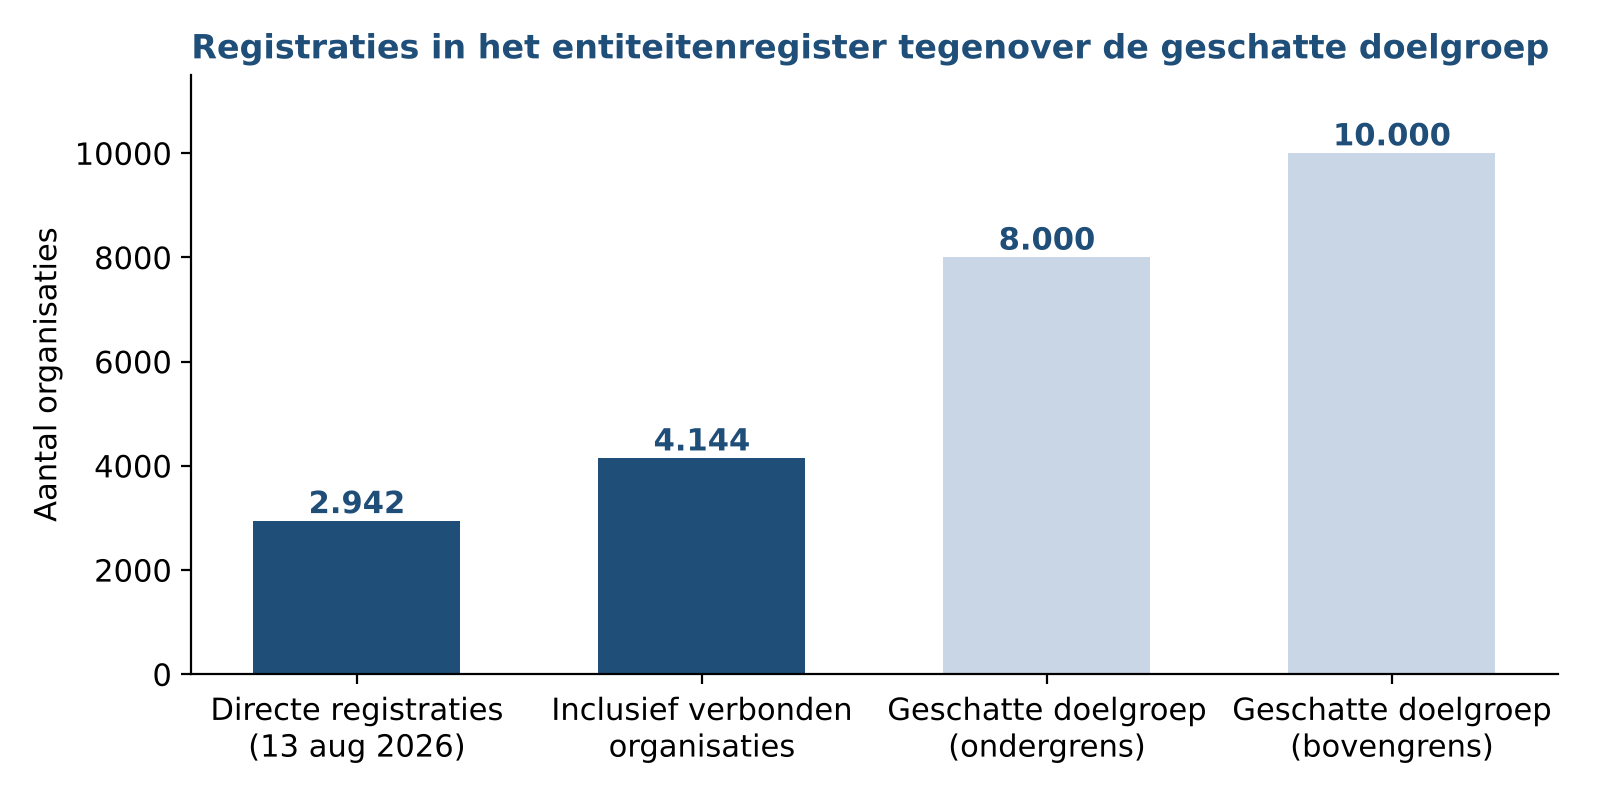
Figuur 1. Registraties in het Cbw-entiteitenregister op 13 augustus 2026 tegenover de geschatte omvang van de doelgroep. Bron: NCSC via Computable en Telecompaper, Rijksoverheid.
De achterstand is in augustus wel ingelopen: in de eerste dertien werkdagen van die maand kwamen er 653 registraties bij, meer dan in heel juli. De organisaties die zich al in 2025 hadden voorbereid op NIS2, stonden er allang in. De groep die nu binnenkomt, bestaat voor een groot deel uit bedrijven die pas na de aanname door de Eerste Kamer op 7 juli, midden in de zomervakantie, zijn gaan uitzoeken of de wet op hen van toepassing is. NCSC-woordvoerder Roger Kaemingk vertelde Computable dat het klantcontactcentrum regelmatig vragen krijgt over complexe bedrijfsmodellen en buitenlandse bedrijven zonder KvK-nummer. Dat zijn geen uitzonderingen in de MSP-markt, waar groepsstructuren met tientallen werkmaatschappijen en buitenlandse vestigingen inmiddels normaal zijn.
Voor MSP’s is er één geruststelling en één valkuil. De geruststelling: aanbieders van beheerde ICT-diensten en beheerde securitydiensten registreren zich in principe alleen in de lidstaat waar hun hoofdvestiging zit, ook als ze in meerdere landen actief zijn. Andere organisatietypen moeten zich in elk land apart registreren. De valkuil: verbonden ondernemingen tellen mee voor de omvang. Een MSP van dertig man die onderdeel is van een platform met 1.500 medewerkers, valt onder de wet, en als het platform de registratie niet voor zijn dochters heeft geregeld, ontbreekt die MSP in het register. Als je bij een groep hoort, is de eerste vraag dus wie de registratie heeft gedaan en of jouw werkmaatschappij er als verbonden organisatie in staat.
Hoe de RDI het eerste jaar invult
De RDI houdt toezicht op negen sectoren, waaronder beheer van ICT-diensten, digitale infrastructuur en digitale aanbieders. De inspectie heeft op haar site en begin september in een presentatie voor de sector uitgelegd hoe het toezicht eruitziet. De kern is een trechter die begint bij voorlichting en kennismaking en pas aan het eind uitkomt bij inspectie en handhaving. Dat eerste deel is nu gaande: de RDI maakt kennis met de sectoren via vragenlijsten en gesprekken, formeel of informeel, en bouwt een beeld op van wie er onder toezicht staan en hoe ze ervoor staan.
Daarna komen drie soorten inspecties. Reguliere inspecties worden gepland op basis van risico en impact, bijvoorbeeld van wat een netwerkuitval bij een bedrijf betekent voor burgers en andere organisaties. De RDI kijkt dan naar de inrichting van de cyberbeveiliging en de IT-bedrijfsvoering, naar het risicomanagement en naar de genomen maatregelen, en verzamelt die informatie via vragenlijsten, documenten, gesprekken of inzage ter plaatse. Thema-inspecties richten zich op één onderwerp binnen een sector, bijvoorbeeld de omgang met data, en kunnen worden ingegeven door de actualiteit. Inspecties na incidenten volgen op een significant incident dat bij het CSIRT is gemeld: de RDI kan dan onderzoeken hoe het kon gebeuren en of herhaling is voorkomen. Als de inspectie om informatie vraagt, ben je verplicht mee te werken; inspecteurs mogen documenten opvragen, locaties betreden en processen onderzoeken.
Over wat de inspectie inhoudelijk als norm hanteert, is de RDI bewust terughoudend. Organisaties mogen zelf de maatregelen kiezen die bij hun risico’s passen, en de inspectie kijkt vooral naar de organisatie van het risicomanagement en de bestuurlijke aansturing. NOREA, de beroepsorganisatie van IT-auditors, waarschuwt in september dat organisaties daardoor het risico lopen een losse Cbw-compliancestroom op te tuigen naast hun bestaande rapportages, en adviseert één samenhangend bestuurlijk beeld van digitale risico’s als basis voor de verantwoording. Voor een MSP die al ISO 27001 of een vergelijkbaar managementsysteem heeft, is dat goed nieuws: de bestaande risicoanalyse, verklaring van toepasselijkheid en managementreview zijn de stukken die een inspecteur wil zien, als ze actueel zijn en als het bestuur ze aantoonbaar heeft goedgekeurd.
Essentieel of belangrijk, dat maakt voor een MSP alles uit
De wet legt essentiële en belangrijke entiteiten dezelfde basisverplichtingen op, maar het toezicht verschilt fundamenteel. Bij essentiële entiteiten werkt de RDI proactief: zij vraagt informatie op en komt langs zonder dat er iets is gebeurd. Bij belangrijke entiteiten vindt het toezicht vooral achteraf plaats, meestal na een incident. Ook de boetes lopen uiteen: tot 10 miljoen euro of 2 procent van de wereldwijde jaaromzet voor essentiële entiteiten, tot 7 miljoen euro of 1,4 procent voor belangrijke.
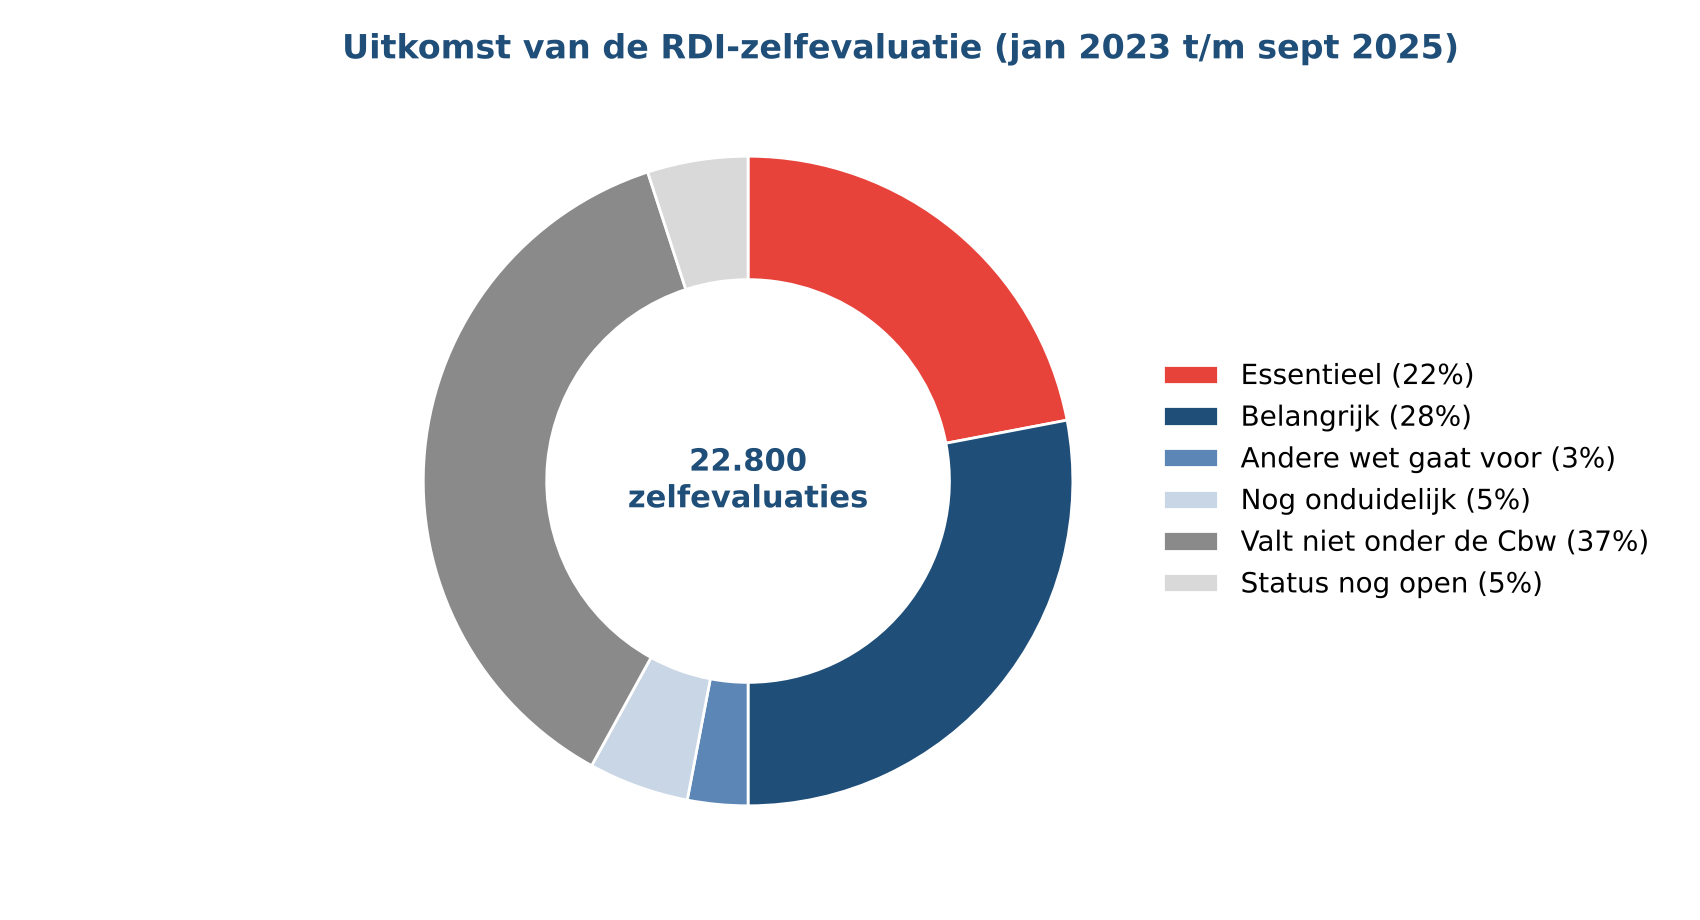
Figuur 2. Uitkomst van 22.800 volledig ingevulde zelfevaluaties in de RDI-tool, januari 2023 tot en met september 2025. Bron: RDI via Dutch IT Channel.
Welke van de twee je bent, hangt af van je omvang. Beheer van ICT-diensten is een sector met een hoge kritikaliteit, en in die sectoren zijn grote ondernemingen (vanaf 250 medewerkers, of een omzet boven 50 miljoen euro en een balanstotaal boven 43 miljoen) essentieel en middelgrote ondernemingen belangrijk. Voor de MSP-markt betekent dat een scherpe scheidslijn. De consolidatieplatforms met honderden tot duizenden medewerkers zijn essentiële entiteiten en krijgen de inspectie uit zichzelf op bezoek. De zelfstandige MSP van 50 tot 250 man is een belangrijke entiteit en ziet de RDI in principe pas na een gemeld incident. Van de 22.800 zelfevaluaties die de RDI tot eind september 2025 verwerkte, kwam 22 procent uit op essentieel en 28 procent op belangrijk; de zelfevaluatie is overigens geen juridisch besluit, je bepaalt zelf of de wet op je van toepassing is en de inspectie kan daar later anders over oordelen.
Het is verleidelijk om als belangrijke entiteit de conclusie te trekken dat er voorlopig weinig gebeurt. Dat klopt voor het directe toezicht. Voor de keten ligt het anders. De essentiële entiteiten die wél proactief toezicht krijgen, moeten aan de RDI laten zien hoe ze de risico’s in hun toeleveringsketen beheersen, en voor een ziekenhuis, een energiebedrijf of een gemeente is de MSP een van de grootste risico’s in die keten. Die klanten gaan de komende maanden vragen stellen over MFA, logging, back-ups, patchbeleid en meldtermijnen, omdat de inspectie het hun vraagt. Cindy Wubben van Visma voorspelde in Computable een effect vergelijkbaar met de AVG: via ketenverantwoordelijkheid komen ook bedrijven die zelf niet onder de wet vallen alsnog aan de eisen te voldoen. In de praktijk krijgt een MSP met een gemeente als klant dus het proactieve toezicht via een omweg.
Waar de sector zichzelf de laagste cijfers geeft
De RDI publiceerde in het voorjaar de uitkomsten van de NIS2-quickscan voor de sector beheer van ICT-diensten, een anonieme zelfbeoordeling die tussen februari 2024 en september 2025 1.480 keer volledig is ingevuld. De sector geeft zichzelf de hoogste scores op incidentafhandeling, authenticatie en beveiligde communicatie, en op het snel delen van maatregelen tegen dreigingen. Dat is het dagelijks werk van een MSP, en het is niet verrassend dat men zich daar zeker over voelt.
De laagste scores zitten op drie plekken: het inrichten van een meldprocedure voor significante incidenten, het trainen van alle bestuursleden, en het beperken van risico’s in de toeleveringsketen. Alle drie raken ze aan de rol van de bestuurder in plaats van de engineer. De wet maakt alle bestuursleden eindverantwoordelijk voor de governance en het risicobeheer, inclusief cyberbeveiliging, en verplicht hen een training te volgen. Daar is tot augustus 2028 de tijd voor, maar het Cyberbeveiligingsbesluit eist een certificaat per bestuurder over minimaal dertien onderwerpen, en een awareness-sessie met deelnamebewijs telt daarbij niet. Christian Boertje van Boem Cybersecurity wees in Computable op het mechanisme erachter: een bestuurder kan de uitvoering delegeren maar de verantwoordelijkheid niet, en de toezichthouder kan hem persoonlijk aanspreken. Zijn advies is om besluiten over risico’s vast te leggen met datum, onderbouwing en naam. Een inspecteur die na een incident langskomt, stelt vier vragen: kende je de risico’s, wist de directie ervan, is bewust gekozen welke risico’s zijn aangepakt, en is er geluisterd naar eerdere waarschuwingen. Op alle vier wil je een gedateerd document kunnen tonen.
De ketenscore verdient apart aandacht, omdat een MSP in twee richtingen keten is. Naar boven leun je op Microsoft, een RMM-leverancier, een back-upvendor en een distributeur, en de wet verwacht dat je de cybersecurityrisico’s van die partijen hebt beoordeeld voordat je ze kiest en dat je ze blijft volgen. Naar beneden ben je zelf de leverancier die door klanten wordt beoordeeld. Een MSP die zijn eigen leveranciersbeoordeling op orde heeft, kan die klanten laten zien hoe het hoort, en dat is een beter verkoopgesprek dan een ingevulde vragenlijst terugsturen.
De meldplicht is de eerste echte test
De meldplicht is getrapt. Binnen 24 uur na ontdekking van een significant incident gaat een vroegtijdige waarschuwing naar het CSIRT en de toezichthouder, binnen 72 uur volgt een incidentmelding met ernst en impact, en binnen een maand een eindrapport met de volledige analyse en de genomen verbeteracties. Getroffen klanten moeten bovendien direct worden geïnformeerd. Dat eindrapport is het document waarop de RDI besluit of zij een inspectie na het incident start.
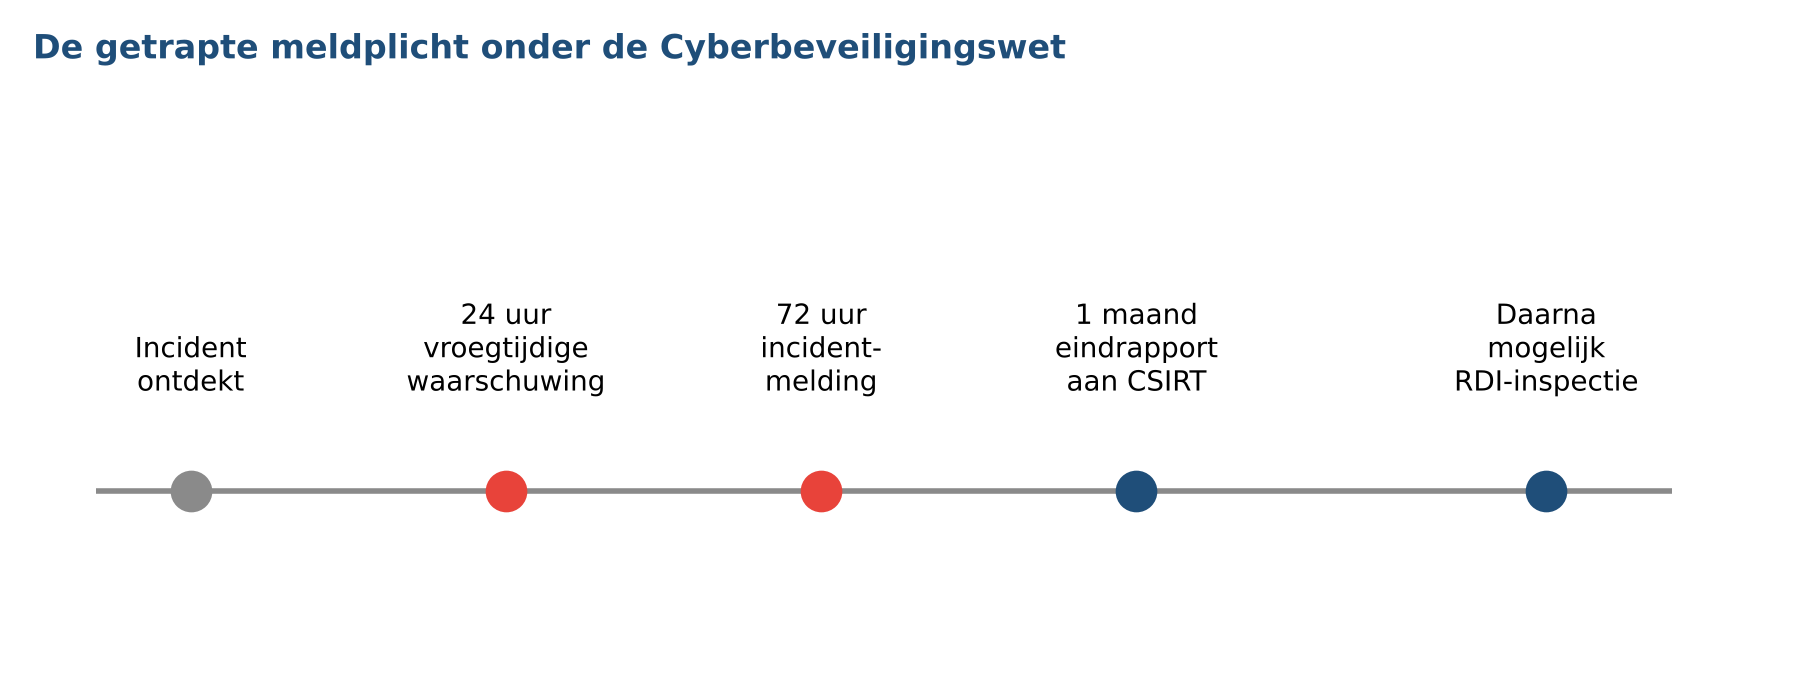
Figuur 3. De drie termijnen van de meldplicht en het moment waarop de RDI kan besluiten tot een inspectie na een incident. Bron: RDI, Cyberbeveiligingswet.
Voor een MSP is die 24 uur ingewikkelder dan voor een gewoon bedrijf, omdat een incident bij de MSP vrijwel altijd ook een incident bij een of meer klanten is. Een ransomware-aanval op het RMM, een gecompromitteerd beheerdersaccount of een storing in het eigen datacenter raakt klanten die zelf onder de wet vallen en dus zelf binnen 24 uur moeten melden. Als het contract niet regelt wie meldt, binnen welke termijn de MSP de klant informeert en hoe de escalatie buiten kantooruren loopt, gaan de klokken bij alle betrokkenen op een ander moment lopen en meldt niemand op tijd. De quickscan laat zien dat juist deze procedure in de sector het minst op orde is.
De PHP-lekken van 21 oktober zijn een goede testcase om die procedure tegen af te zetten. Twee kwetsbaarheden maken op afstand code-uitvoering mogelijk in vrijwel alle PHP-versies, er is een publieke proof-of-concept, en in afwachting van de patch haalden het NCSC, de Tweede Kamer en delen van SURF hun websites uit voorzorg offline. Voor een MSP met tientallen klantwebsites en portalen op PHP is dit het moment waarop je moet kunnen aantonen dat je wist welke systemen kwetsbaar waren, dat je de klant hebt geïnformeerd en dat je de patch binnen afzienbare tijd hebt uitgerold. Als er over twee weken alsnog een webserver wordt overgenomen, is dat het dossier waar de inspecteur om vraagt.
Wat je als MSP de komende maanden regelt
Vijf dingen die je als MSP voor het einde van het jaar regelt
1. Controleer de registratie, ook bij een groep. Staat je werkmaatschappij als verbonden organisatie in het register, kloppen de IP-ranges en de contactpersoon, en is er iemand aangewezen die wijzigingen binnen twee weken doorgeeft?
2. Bepaal per klant wie essentieel of belangrijk is en leg de meldafspraken vast in het contract: wie meldt, wanneer de MSP de klant informeert en hoe de escalatie buiten kantooruren loopt. Oefen dat met een tabletop.
3. Plan de bestuurderstraining nu, met een certificaat per bestuurder, en leg vast wanneer het bestuur de risicoanalyse en de restrisico’s heeft goedgekeurd.
4. Maak van je ISO 27001-dossier het Cbw-dossier. Risicoanalyse, verklaring van toepasselijkheid, leveranciersbeoordeling en managementreview zijn de stukken die de RDI wil zien. Dateer ze en houd ze actueel.
5. Schrijf de klantvragenlijst die je toch gaat krijgen zelf, als standaarddocument over MFA, logging, back-up en hersteltests, patchbeleid en meldtermijnen. Dat scheelt werk en laat zien dat je de keten begrijpt.
Bronnen (links openen in een nieuw tabblad): Computable, Helft organisaties mist deadline registratie Cyberbeveiligingswet (14 augustus 2026); Accountant.nl, Cyberbeveiligingswet van kracht, maar duizenden organisaties ontbreken nog in register (augustus 2026); Telecompaper, Minder dan helft organisaties geregistreerd voor Cyberbeveiligingswet (17 augustus 2026); RDI, De Cyberbeveiligingswet treedt in werking (15 augustus 2026); RDI, Toezicht RDI op de Cyberbeveiligingswet; RDI, Registratieplicht Cyberbeveiligingswet; RDI, Resultaten NIS2-quickscan voor de sector beheer van ICT-diensten; Dutch IT Channel, RDI deelt impact Cyberbeveiligingswet (uitkomsten zelfevaluatietool); NOREA, Cyberbeveiligingswet onder toezicht: voorkom een nieuwe verantwoordingslaag (september 2026); Techzine, Overheid houdt vanaf 2026 proactief toezicht op cloudproviders; IB&P, Wat bestuurders moeten weten over cyberrisico’s (1 oktober 2026); Rijksoverheid, NCSC: ernstige kwetsbaarheden in PHP (21 oktober 2026); Dutch IT Leaders, Diverse websites offline door kritieke kwetsbaarheden in PHP (21 oktober 2026).