Onderzoekers van ESET hebben een nieuwe toolset ontdekt die op Microsoft Exchange-servers draait en geselecteerde e-mails verzamelt. Het securitybedrijf noemt de toolset Cereal en schrijft deze met een hoge mate van zekerheid toe aan de Russische APT-groep Turla. Bij een overheidsorganisatie in Roemenië was de malware ingesteld op berichten van en naar de NAVO en de EU.
ESET trof Cereal eind 2025 aan bij twee nationale overheidsorganisaties, één in Kazachstan en één in Roemenië. Volgens het bedrijf ontvangt de toolset op Exchange-servers opdrachten en voert die in het geheugen uit. Daarnaast brengt de toolset de gecompromitteerde organisatie in kaart en verzamelt geselecteerde e-mailberichten. De naam verwijst naar serialisatie, een techniek om gegevens en code in te pakken voor transport. Volgens ESET leunen de tools daar sterk op.
Werking van de toolset
ESET beschrijft een modulaire opbouw rond een aantal terugkerende ontwerpprincipes. Payloads blijven versleuteld, uitvoering vindt waar mogelijk in het geheugen plaats en commando’s worden als afzonderlijke .NET-assemblies verstuurd. Een module voor het verzamelen van e-mails wordt geïnjecteerd in legitieme Microsoft Exchange-processen. Zo krijgt de module toegang tot de e-mailtransportpijplijn, die deze ook kan manipuleren. Een ander onderdeel is een passieve achterdeur op de Exchange-server, die toegang geeft tot het interne netwerk.
De onderzoekers troffen geen externe command-and-control-infrastructuur (C&C) aan. In plaats daarvan fungeert de gecompromitteerde Exchange-server van het slachtoffer zelf als C&C-server. Daardoor ontbreekt infrastructuur die verdedigers kunnen ontdekken en blokkeren. Volgens ESET laat de toolset daarnaast weinig sporen achter op de schijf. Het bedrijf wijst verder op het gebruik van .NET-technieken zoals onbeheerde toegangspunten en misbruik van de native image-cache van .NET. ESET noemt dat ongebruikelijk in vergelijking met de meeste recente APT-gevallen die het heeft onderzocht.
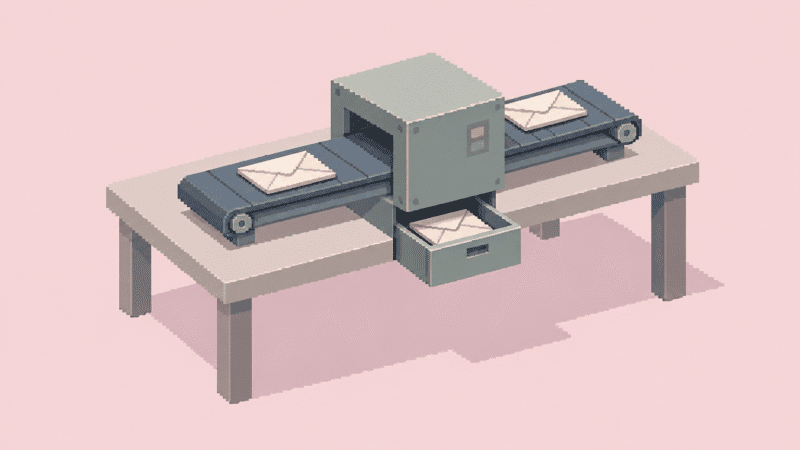
ESET-onderzoeker Matías Porolli, die de toolset ontdekte, schetst hoe dat in de praktijk werkt. Een ambtenaar stuurt een e-mail naar een collega bij een militaire alliantie en het bericht gaat gewoon via de Exchange-server. Voordat de e-mail het gebouw verlaat, beoordeelt een stukje code het bericht en zet bij interesse een kopie apart om door te sturen. Het origineel komt intussen normaal aan. Porolli stelt dat de gebruikte technieken een grondige kennis van de interne werking van Exchange vereisen.
Doelwitten in Roemenië en Kazachstan
In Roemenië was het onderdeel CerealBox ingesteld om berichten te verzamelen die gericht waren aan of afkomstig waren van NAVO- en EU-instellingen. ESET koppelt die focus aan de langlopende prioriteiten van Russische inlichtingendiensten. Mogelijk speelt ook de regionale context mee: Roemenië meldde sinds begin vorig jaar meerdere incidenten met Russische drones die in of nabij Roemeens grondgebied neerstortten. Bij de aanval in Kazachstan wijst ESET op berichten dat het land sinds januari 2026 Russische vluchtelingen en critici uitzet die er na de Russische invasie van Oekraïne naartoe waren gevlucht.
Achtergrond van Turla
Turla, ook bekend als Snake, is volgens ESET sinds 2004 actief en wordt algemeen beschouwd als onderdeel van de Russische Federale Veiligheidsdienst (FSB). Op basis van telemetrie van het bedrijf bestaat ongeveer 70 procent van de landen die Turla sinds 2022 heeft aangevallen uit voormalige Sovjetrepublieken of Europese landen die nauw verbonden waren met de Sovjet-Unie. De slachtoffers van Cereal passen volgens ESET in dat patroon. Technische details over de aanvalsketen staan in de whitepaper Exchange for breakfast: Turla’s Cereal tricks are not for kids.
Het volledige rapport is te lezen via Exchange for breakfast: Turla’s Cereal tricks are not for kids.