

Das niederländische Cybersicherheitsgesetz, die Cyberbeveiligingswet (Cbw), gilt seit dem 15. August dieses Jahres, und die ersten Zahlen zeigen, dass am ersten Tag die Hälfte der Zielgruppe im Einrichtungsregister fehlte: 2.942 direkte Registrierungen bei geschätzt 8.000 bis 10.000 Organisationen. Die Rijksinspectie Digitale Infrastructuur (RDI), die niederländische Aufsichtsbehörde für den Sektor Verwaltung von IKT-Diensten, hat inzwischen erläutert, wie sie das erste Jahr gestaltet. Wesentliche Einrichtungen werden proaktiv mit Fragebögen und Besuchen beaufsichtigt, wichtige Einrichtungen vor allem nachträglich, nach einem Vorfall. Für MSPs ist diese Zweiteilung die wichtigste Nachricht der vergangenen zwei Monate, denn sie entscheidet darüber, ob die Aufsicht von sich aus vorbeikommt oder erst nach einer gemeldeten Störung bei einem Kunden. Die Selbstbewertungen der Branche zeigen, wo es dann hakt: beim Meldeverfahren, bei der Schulung der Geschäftsleitung und bei den Risiken in der Lieferkette. Dieser Artikel fasst zusammen, was die ersten Registrierungen und die Aufsicht der RDI einem MSP lehren und was Sie in den kommenden Monaten regeln sollten, um das erste Auskunftsersuchen oder die erste Vorfallmeldung ohne Panik zu überstehen.
In diesem Artikel:
Weniger als die Hälfte steht im Register
Wie die RDI das erste Jahr gestaltet
Wesentlich oder wichtig – für einen MSP ein entscheidender Unterschied
Wo sich die Branche die schlechtesten Noten gibt
Die Meldepflicht ist der erste echte Test
Was Sie als MSP in den kommenden Monaten regeln
Am 13. August, am Vorabend des Inkrafttretens, zählte das Cbw-Einrichtungsregister des niederländischen NCSC 2.942 Registrierungen. Zusammen mit verbundenen Organisationen – Tochter- und Schwestergesellschaften, die formal eigenständig sind, aber unter derselben Kontrolle stehen – kam der Zähler auf 4.144. Dem steht eine Zielgruppe gegenüber, die die Regierung selbst auf 8.000 bis 10.000 Organisationen in achtzehn Sektoren schätzt. Die niederländische Wirtschaftszeitung FD meldete kurz nach dem 15. August rund 3.200 direkte Registrierungen. Neuere Zahlen hat das NCSC seitdem nicht veröffentlicht.
Weniger als die Hälfte steht im Register
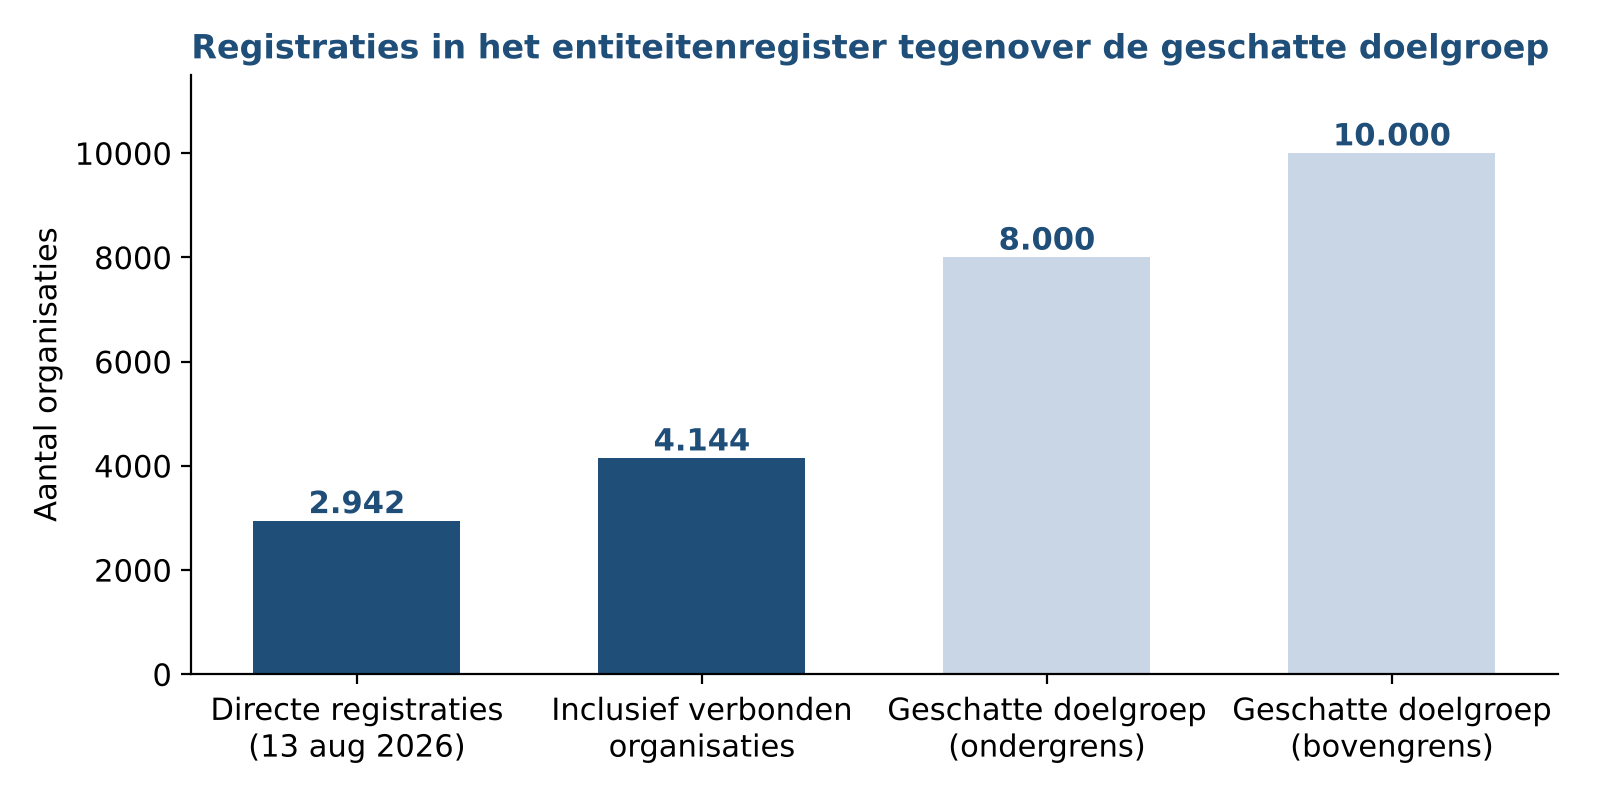
Abbildung 1. Registrierungen im Cbw-Einrichtungsregister am 13. August 2026 im Vergleich zur geschätzten Größe der Zielgruppe. Quelle: NCSC via Computable und Telecompaper, Rijksoverheid.
Der Rückstand ist im August allerdings geschrumpft: In den ersten dreizehn Arbeitstagen dieses Monats kamen 653 Registrierungen hinzu, mehr als im gesamten Juli. Die Organisationen, die sich bereits 2025 auf NIS2 vorbereitet hatten, waren längst eingetragen. Die Gruppe, die jetzt hinzukommt, besteht zu einem großen Teil aus Unternehmen, die erst nach der Verabschiedung durch die Erste Kammer, den niederländischen Senat, am 7. Juli – mitten in den Sommerferien – zu prüfen begonnen haben, ob das Gesetz für sie gilt. NCSC-Sprecher Roger Kaemingk sagte gegenüber Computable, dass das Kundenkontaktcenter regelmäßig Fragen zu komplexen Geschäftsmodellen und ausländischen Unternehmen ohne KvK-Nummer (die Registernummer der niederländischen Handelskammer) erhält. Das sind keine Ausnahmen im MSP-Markt, wo Gruppenstrukturen mit Dutzenden operativen Gesellschaften und ausländischen Niederlassungen inzwischen normal sind.
Für MSPs gibt es eine Beruhigung und eine Falle. Die Beruhigung: Anbieter verwalteter IKT-Dienste und verwalteter Sicherheitsdienste registrieren sich grundsätzlich nur in dem Mitgliedstaat, in dem sich ihre Hauptniederlassung befindet, auch wenn sie in mehreren Ländern tätig sind. Andere Organisationstypen müssen sich in jedem Land separat registrieren. Die Falle: Verbundene Unternehmen zählen bei der Größe mit. Ein MSP mit dreißig Mitarbeitenden, der Teil einer Plattform mit 1.500 Beschäftigten ist, fällt unter das Gesetz, und wenn die Plattform die Registrierung für ihre Töchter nicht erledigt hat, fehlt dieser MSP im Register. Gehören Sie zu einer Gruppe, lautet die erste Frage also, wer die Registrierung vorgenommen hat und ob Ihre operative Gesellschaft darin als verbundene Organisation aufgeführt ist.
Wie die RDI das erste Jahr gestaltet
Die RDI beaufsichtigt neun Sektoren, darunter die Verwaltung von IKT-Diensten, digitale Infrastruktur und Anbieter digitaler Dienste. Die Behörde hat auf ihrer Website und Anfang September in einer Präsentation für die Branche erläutert, wie die Aufsicht aussieht. Kern ist ein Trichter, der bei Information und Kennenlernen beginnt und erst am Ende bei Inspektion und Durchsetzung ankommt. Der erste Teil läuft gerade: Die RDI lernt die Sektoren über Fragebögen und Gespräche kennen, formell oder informell, und verschafft sich ein Bild davon, wer unter Aufsicht steht und wie es um diese Organisationen bestellt ist.
Danach folgen drei Arten von Inspektionen. Reguläre Inspektionen werden auf Basis von Risiko und Auswirkung geplant, etwa danach, was ein Netzwerkausfall bei einem Unternehmen für Bürger und andere Organisationen bedeutet. Die RDI prüft dann die Ausgestaltung der Cybersicherheit und des IT-Betriebs, das Risikomanagement und die ergriffenen Maßnahmen und sammelt diese Informationen über Fragebögen, Dokumente, Gespräche oder Einsichtnahme vor Ort. Themeninspektionen konzentrieren sich auf ein einzelnes Thema innerhalb eines Sektors, etwa den Umgang mit Daten, und können durch aktuelle Ereignisse angestoßen werden. Inspektionen nach Vorfällen folgen auf einen erheblichen Sicherheitsvorfall, der dem CSIRT gemeldet wurde: Die RDI kann dann untersuchen, wie es dazu kommen konnte und ob eine Wiederholung verhindert wurde. Fordert die Aufsicht Informationen an, sind Sie zur Mitwirkung verpflichtet; Inspektoren dürfen Dokumente anfordern, Standorte betreten und Prozesse untersuchen.
Was die Aufsicht inhaltlich als Maßstab ansetzt, dazu hält sich die RDI bewusst zurück. Organisationen dürfen selbst die Maßnahmen wählen, die zu ihren Risiken passen, und die Aufsicht achtet vor allem auf die Organisation des Risikomanagements und die Steuerung durch die Geschäftsleitung. NOREA, der Berufsverband der IT-Auditoren, warnte im September, dass Organisationen dadurch Gefahr laufen, neben ihrem bestehenden Reporting einen separaten Cbw-Compliance-Strang aufzubauen, und empfiehlt ein einheitliches Gesamtbild der digitalen Risiken auf Leitungsebene als Grundlage für die Rechenschaftslegung. Für einen MSP, der bereits ISO 27001 oder ein vergleichbares Managementsystem hat, ist das eine gute Nachricht: Die bestehende Risikoanalyse, die Erklärung zur Anwendbarkeit und das Management-Review sind genau die Unterlagen, die ein Inspektor sehen will – sofern sie aktuell sind und die Geschäftsleitung sie nachweislich genehmigt hat.
Wesentlich oder wichtig – für einen MSP ein entscheidender Unterschied
Das Gesetz legt wesentlichen und wichtigen Einrichtungen dieselben Grundpflichten auf, doch die Aufsicht unterscheidet sich grundlegend. Bei wesentlichen Einrichtungen geht die RDI proaktiv vor: Sie fordert Informationen an und kommt vorbei, ohne dass etwas passiert ist. Bei wichtigen Einrichtungen findet die Aufsicht vor allem nachträglich statt, meist nach einem Vorfall. Auch die Bußgelder unterscheiden sich: bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes für wesentliche Einrichtungen, bis zu 7 Millionen Euro oder 1,4 Prozent für wichtige.
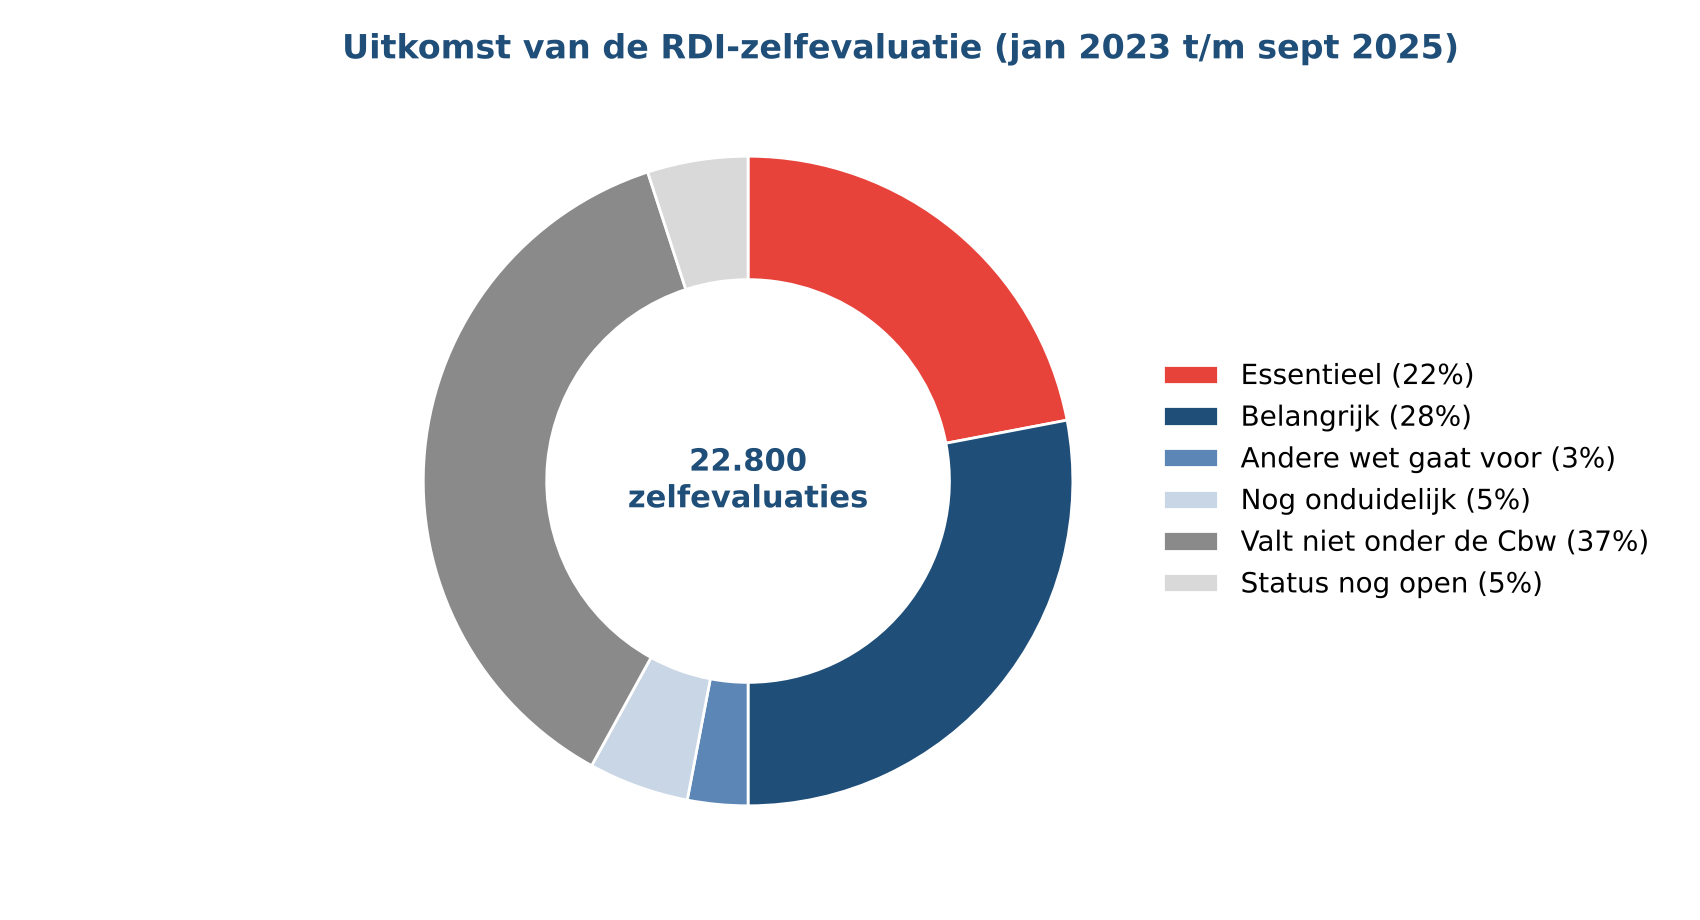
Abbildung 2. Ergebnis von 22.800 vollständig ausgefüllten Selbstbewertungen im RDI-Tool, Januar 2023 bis einschließlich September 2025. Quelle: RDI via Dutch IT Channel.
Welche der beiden Kategorien auf Sie zutrifft, hängt von Ihrer Größe ab. Die Verwaltung von IKT-Diensten ist ein Sektor mit hoher Kritikalität, und in diesen Sektoren sind große Unternehmen (ab 250 Beschäftigten oder mit einem Umsatz über 50 Millionen Euro und einer Bilanzsumme über 43 Millionen) wesentlich und mittlere Unternehmen wichtig. Für den MSP-Markt bedeutet das eine scharfe Trennlinie. Die Konsolidierungsplattformen mit Hunderten bis Tausenden Mitarbeitenden sind wesentliche Einrichtungen und erhalten von sich aus Besuch von der Aufsicht. Der eigenständige MSP mit 50 bis 250 Mitarbeitenden ist eine wichtige Einrichtung und sieht die RDI grundsätzlich erst nach einem gemeldeten Vorfall. Von den 22.800 Selbstbewertungen, die die RDI bis Ende September 2025 verarbeitet hat, ergaben 22 Prozent die Einstufung wesentlich und 28 Prozent wichtig; die Selbstbewertung ist übrigens keine rechtliche Entscheidung – Sie bestimmen selbst, ob das Gesetz für Sie gilt, und die Aufsicht kann das später anders beurteilen.
Als wichtige Einrichtung ist die Schlussfolgerung verlockend, dass vorerst wenig passiert. Für die direkte Aufsicht stimmt das. Für die Lieferkette sieht es anders aus. Die wesentlichen Einrichtungen, die sehr wohl proaktiv beaufsichtigt werden, müssen der RDI zeigen, wie sie die Risiken in ihrer Lieferkette beherrschen, und für ein Krankenhaus, ein Energieunternehmen oder eine Kommune ist der MSP eines der größten Risiken in dieser Kette. Diese Kunden werden in den kommenden Monaten Fragen zu MFA, Logging, Backups, Patch-Richtlinien und Meldefristen stellen, weil die Aufsicht sie danach fragt. Cindy Wubben von Visma sagte in Computable einen ähnlichen Effekt wie bei der DSGVO voraus: Über die Lieferkettenverantwortung müssen auch Unternehmen, die selbst nicht unter das Gesetz fallen, die Anforderungen letztlich erfüllen. In der Praxis bekommt ein MSP mit einer Kommune als Kunde die proaktive Aufsicht also über einen Umweg.
Wo sich die Branche die schlechtesten Noten gibt
Die RDI veröffentlichte im Frühjahr die Ergebnisse des NIS2-Quickscans für den Sektor Verwaltung von IKT-Diensten, einer anonymen Selbsteinschätzung, die zwischen Februar 2024 und September 2025 1.480-mal vollständig ausgefüllt wurde. Die Branche gibt sich die höchsten Werte bei der Vorfallbehandlung, der Authentifizierung und der gesicherten Kommunikation sowie beim schnellen Teilen von Maßnahmen gegen Bedrohungen. Das ist das Tagesgeschäft eines MSP, und es überrascht nicht, dass man sich dort sicher fühlt.
Die niedrigsten Werte finden sich an drei Stellen: bei der Einrichtung eines Meldeverfahrens für erhebliche Sicherheitsvorfälle, bei der Schulung aller Mitglieder der Geschäftsleitung und bei der Begrenzung von Risiken in der Lieferkette. Alle drei betreffen die Rolle der Geschäftsleitung statt die des Engineers. Das Gesetz macht alle Mitglieder der Geschäftsleitung letztverantwortlich für Governance und Risikomanagement, einschließlich der Cybersicherheit, und verpflichtet sie zu einer Schulung. Dafür ist bis August 2028 Zeit, doch das Cyberbeveiligingsbesluit, die zugehörige Durchführungsverordnung, verlangt pro Geschäftsleitungsmitglied ein Zertifikat zu mindestens dreizehn Themen, und eine Awareness-Session mit Teilnahmebestätigung zählt dabei nicht. Christian Boertje von Boem Cybersecurity wies in Computable auf den Mechanismus dahinter hin: Eine Führungskraft kann die Umsetzung delegieren, nicht aber die Verantwortung, und die Aufsicht kann sie persönlich zur Rechenschaft ziehen. Sein Rat lautet, Entscheidungen über Risiken mit Datum, Begründung und Namen festzuhalten. Ein Inspektor, der nach einem Vorfall vorbeikommt, stellt vier Fragen: Kannten Sie die Risiken, wusste die Geschäftsführung davon, wurde bewusst entschieden, welche Risiken angegangen werden, und wurde auf frühere Warnungen gehört? Zu allen vier Fragen sollten Sie ein datiertes Dokument vorlegen können.
Der Lieferkettenwert verdient besondere Aufmerksamkeit, weil ein MSP in zwei Richtungen Teil der Kette ist. Nach oben stützen Sie sich auf Microsoft, einen RMM-Anbieter, einen Backup-Hersteller und einen Distributor, und das Gesetz erwartet, dass Sie die Cybersicherheitsrisiken dieser Partner bewertet haben, bevor Sie sich für sie entscheiden, und dass Sie sie weiterhin im Blick behalten. Nach unten sind Sie selbst der Lieferant, der von Kunden bewertet wird. Ein MSP, der seine eigene Lieferantenbewertung im Griff hat, kann diesen Kunden zeigen, wie es richtig geht – und das ist ein besseres Verkaufsgespräch, als einen ausgefüllten Fragebogen zurückzuschicken.
Die Meldepflicht ist der erste echte Test
Die Meldepflicht ist gestuft. Innerhalb von 24 Stunden nach Entdeckung eines erheblichen Sicherheitsvorfalls geht eine Frühwarnung an das CSIRT und die Aufsichtsbehörde, innerhalb von 72 Stunden folgt eine Vorfallmeldung mit Schweregrad und Auswirkungen und innerhalb eines Monats ein Abschlussbericht mit der vollständigen Analyse und den ergriffenen Verbesserungsmaßnahmen. Betroffene Kunden müssen zudem unverzüglich informiert werden. Auf Grundlage dieses Abschlussberichts entscheidet die RDI, ob sie eine Inspektion nach dem Vorfall einleitet.
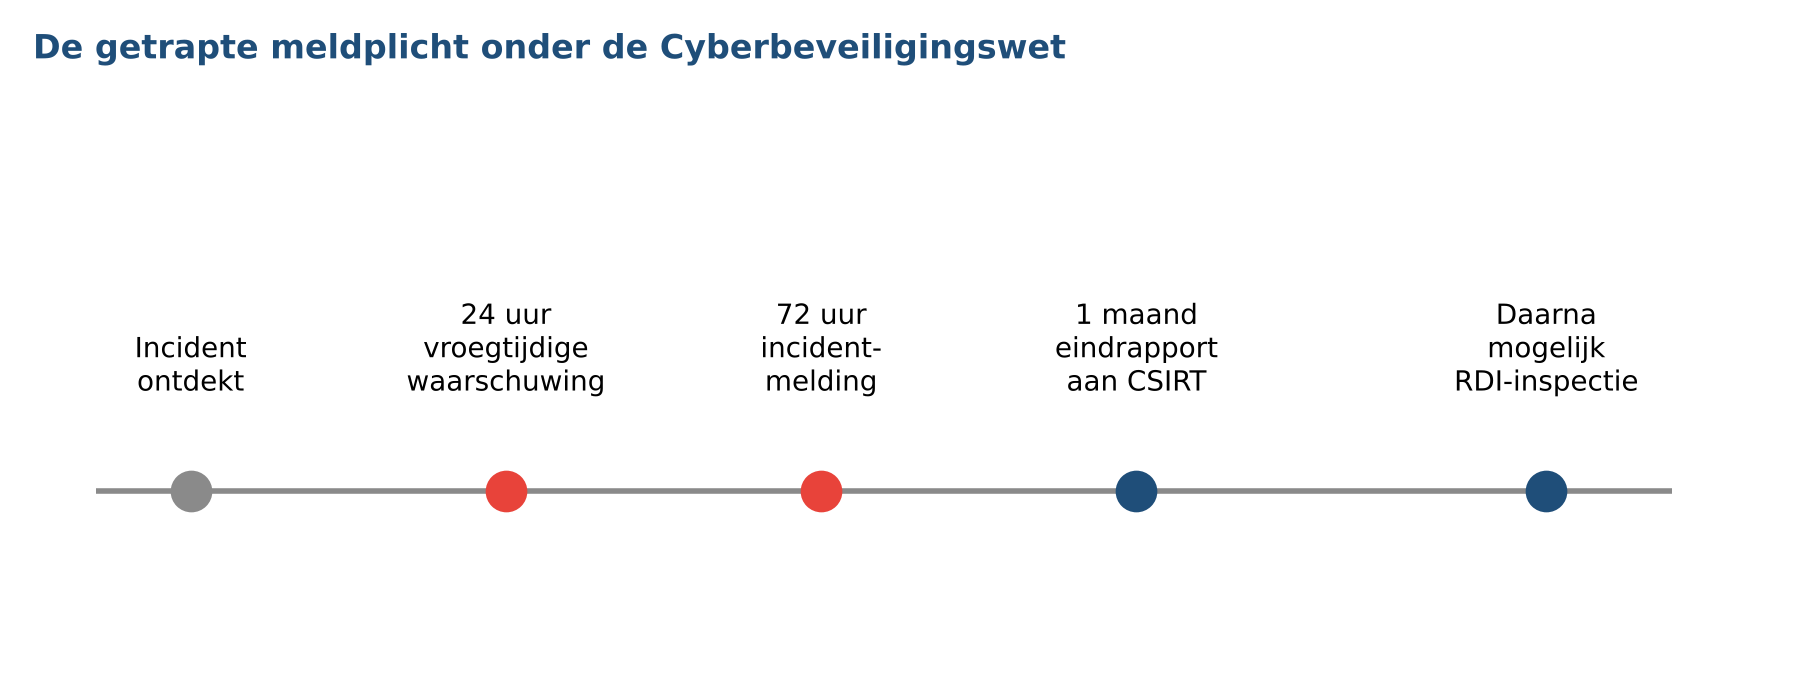
Abbildung 3. Die drei Fristen der Meldepflicht und der Zeitpunkt, zu dem die RDI eine Inspektion nach einem Vorfall beschließen kann. Quelle: RDI, Cyberbeveiligingswet.
Für einen MSP sind diese 24 Stunden komplizierter als für ein gewöhnliches Unternehmen, weil ein Vorfall beim MSP fast immer auch ein Vorfall bei einem oder mehreren Kunden ist. Ein Ransomware-Angriff auf das RMM, ein kompromittiertes Administratorkonto oder eine Störung im eigenen Rechenzentrum trifft Kunden, die selbst unter das Gesetz fallen und deshalb selbst innerhalb von 24 Stunden melden müssen. Wenn der Vertrag nicht regelt, wer meldet, innerhalb welcher Frist der MSP den Kunden informiert und wie die Eskalation außerhalb der Bürozeiten abläuft, beginnen die Uhren bei allen Beteiligten zu unterschiedlichen Zeitpunkten zu laufen – und niemand meldet rechtzeitig. Der Quickscan zeigt, dass gerade dieses Verfahren in der Branche am wenigsten ausgereift ist.
Die PHP-Schwachstellen vom 21. Oktober sind ein guter Testfall, um dieses Verfahren daran zu messen. Zwei Schwachstellen ermöglichen in nahezu allen PHP-Versionen die Ausführung von Code aus der Ferne, es gibt einen öffentlichen Proof of Concept, und bis zur Verfügbarkeit des Patches nahmen das NCSC, die Zweite Kammer des niederländischen Parlaments und Teile von SURF, dem niederländischen IT-Verbund für Bildung und Forschung, ihre Websites vorsorglich vom Netz. Für einen MSP mit Dutzenden Kundenwebsites und Portalen auf PHP-Basis ist dies der Moment, in dem Sie nachweisen können müssen, dass Sie wussten, welche Systeme verwundbar waren, dass Sie den Kunden informiert haben und dass Sie den Patch in absehbarer Zeit ausgerollt haben. Wird in zwei Wochen doch noch ein Webserver übernommen, ist das genau die Akte, nach der der Inspektor fragt.
Was Sie als MSP in den kommenden Monaten regeln
Fünf Dinge, die Sie als MSP bis zum Jahresende regeln sollten
1. Prüfen Sie die Registrierung, auch innerhalb einer Gruppe. Ist Ihre operative Gesellschaft als verbundene Organisation im Register eingetragen, stimmen die IP-Ranges und die Kontaktperson, und ist jemand benannt, der Änderungen innerhalb von zwei Wochen meldet?
2. Bestimmen Sie für jeden Kunden, ob er wesentlich oder wichtig ist, und halten Sie die Meldevereinbarungen im Vertrag fest: wer meldet, wann der MSP den Kunden informiert und wie die Eskalation außerhalb der Bürozeiten abläuft. Üben Sie das mit einer Tabletop-Übung.
3. Planen Sie die Schulung der Geschäftsleitung jetzt, mit einem Zertifikat pro Geschäftsleitungsmitglied, und dokumentieren Sie, wann die Geschäftsleitung die Risikoanalyse und die Restrisiken genehmigt hat.
4. Machen Sie Ihre ISO-27001-Dokumentation zur Cbw-Dokumentation. Risikoanalyse, Erklärung zur Anwendbarkeit, Lieferantenbewertung und Management-Review sind die Unterlagen, die die RDI sehen will. Datieren Sie sie und halten Sie sie aktuell.
5. Schreiben Sie den Kundenfragebogen, den Sie ohnehin bekommen werden, selbst – als Standarddokument zu MFA, Logging, Backup und Wiederherstellungstests, Patch-Richtlinien und Meldefristen. Das spart Arbeit und zeigt, dass Sie die Lieferkette verstehen.
Quellen (Links öffnen sich in einem neuen Tab): Computable, Hälfte der Organisationen verpasst Registrierungsfrist der Cyberbeveiligingswet (14. August 2026); Accountant.nl, Cyberbeveiligingswet in Kraft, doch Tausende Organisationen fehlen noch im Register (August 2026); Telecompaper, Weniger als die Hälfte der Organisationen für die Cyberbeveiligingswet registriert (17. August 2026); RDI, Die Cyberbeveiligingswet tritt in Kraft (15. August 2026); RDI, Aufsicht der RDI über die Cyberbeveiligingswet; RDI, Registrierungspflicht nach der Cyberbeveiligingswet; RDI, Ergebnisse des NIS2-Quickscans für den Sektor Verwaltung von IKT-Diensten; Dutch IT Channel, RDI teilt Auswirkungen der Cyberbeveiligingswet mit (Ergebnisse des Selbstbewertungstools); NOREA, Cyberbeveiligingswet unter Aufsicht: Vermeiden Sie eine neue Ebene der Rechenschaftslegung (September 2026); Techzine, Öffentliche Hand beaufsichtigt Cloud-Provider ab 2026 proaktiv; IB&P, Was Führungskräfte über Cyberrisiken wissen müssen (1. Oktober 2026); Rijksoverheid, NCSC: Schwerwiegende Schwachstellen in PHP (21. Oktober 2026); Dutch IT Leaders, Mehrere Websites wegen kritischer Schwachstellen in PHP offline (21. Oktober 2026).
Dieser Artikel ist ursprünglich auf Niederländisch bei MSP Business erschienen. Zum Originalartikel →


