Het Internet of Things vormt een enorm potentieel voor bedrijven en organisaties. Maar implementatie is niet eenvoudig, zeker niet als je de gegenereerde gegevens om wilt zetten naar de juiste operationele beslissingen. Als msp kun je jouw klanten daarbij helpen en zo kun je met managed IoT het verschil maken.

“Het Internet of Things wordt groter dan het internet”, zei John Chambers, de toenmalige CEO van Cisco ooit. Inmiddels zijn we hard op weg naar die realiteit. Het aantal aangesloten apparaten zal in 2030 ruim 29 miljard bedragen. Experts verwachten dat de wereldwijde IoT-markt rond 2026 naar verwachting 655,5 miljard bedraagt. Deze groei vindt plaats over de hele linie, in sectoren als productie, gezondheidszorg en detailhandel.
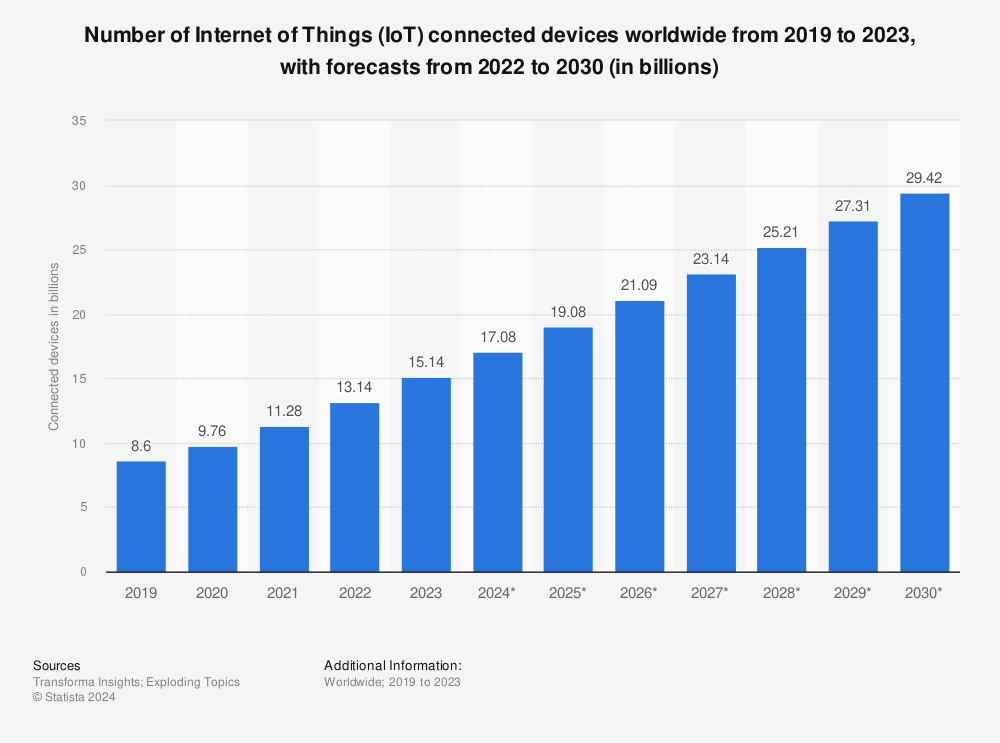
Managed IoT: aantal IoT-apparaten wereldwijd

Bron: Statista

Wat betekent IoT voor de msp?

IoT opent deuren die tot nog toe gesloten waren. Overal zorgt IoT voor optimalisatie en stroomlijning van processen. Onder meer door het verzamelen van enorme aantallen gegevens, die kunnen worden gebruikt om deze processen te monitoren en bij te sturen. Dat is niet altijd eenvoudig, zeker niet voor bedrijven in het mkb. Daar ligt voor de IT-dienstverlener een flink groeipotentieel.

IoT-apparaten kunnen bijvoorbeeld worden gebruikt om de beweging van bedrijfsmiddelen te volgen – denk aan gps in voertuigen – en de prestaties van apparatuur te bewaken. Minder voor de hand liggend, maar zeker zo belangrijk, is dat IoT mogelijkheden biedt om energieverbruik te optimaliseren.

In de productie zorgen IoT-sensoren en -apparaten voor real-time monitoring van productielijnen, optimalisatie van de efficiëntie en minimalisering van downtime. In de gezondheidszorg maken IoT-oplossingen patiëntmonitoring op afstand mogelijk, waardoor de patiënt minder vaak hoeft te worden gestoord en daarmee de zorgkosten lager worden. Retailers kunnen IoT-gegevens gebruiken om klantervaringen te personaliseren en gerichte marketingcampagnes aan te bieden, de klanttevredenheid te verbeteren en de verkoop te stimuleren.

Voor de msp de taak om bedrijven te helpen deze gegevens te verzamelen, te analyseren en te vertalen naar operationele beslissingen. Naarmate de vraag naar IoT-diensten groeit, komen bedrijven steeds vaker uit bij de msp om te helpen door de complexiteit van IoT te navigeren en het volledige potentieel ervan te benutten.

Van IoT naar managed IoT

Managed IoT-oplossingen (soms ook IoT managed services) zijn op maat gemaakte IoT-oplossingen, bestaande uit off the shelf apparatuur en sensoren die voor specifieke toepassingen kunnen worden gebruikt. De gegevens kunnen worden gebruikt om apparaten naadloos met elkaar te verbinden, realtime gegevens te verzamelen en inzichten af te leiden. Bedrijven kunnen op basis hiervan datagestuurde beslissingen nemen en processen optimaliseren.

Interessanter wordt het als de gegevens worden gebruikt om klantervaringen te verbeteren, innovatie te stimuleren en nieuwe inkomstenstromen te creëren. IoT levert waardevolle inzichten in het gedrag van klanten. Hiermee kun je diensten personaliseren en zorgen voor klantloyaliteit.

Denk aan hotels die de instellingen van een ‘slimme’ kamer al vooraf voor de gast kunnen aanpassen – temperatuur, verlichting, entertainment. En weer terug naar de gezondheidszorg: via IoT-apparaten en wearables kunnen zorgverleners vitale functies op afstand bewaken, de vorderingen van de therapie volgen en realtime waarschuwingen ontvangen voor mogelijke gezondheidsproblemen.

Uitdagingen bij implementatie van managed IoT

De voordelen van managed IoT-oplossingen zijn dus duidelijk, maar toch zijn er vaak flinke uitdagingen te overwinnen tijdens de implementatie. Precies daar ligt een taak voor de msp om organisaties te helpen deze obstakels te overwinnen en te zorgen voor een succesvolle IoT-integratie.

  • Een belangrijke uitdaging is de complexiteit van IoT-ecosysteemintegratie. De veelheid aan apparaten, protocollen en platforms die erbij betrokken zijn, kan overweldigend zijn voor bedrijven. Dankzij jouw expertise in het beheren van diverse IT-omgevingen kun je als msp het integratieproces stroomlijnen en zorgen voor naadloze connectiviteit, interoperabiliteit en een continu gegevensstroom tussen IoT-apparaten en bestaande systemen.
  • Gegevensbeveiliging en privacy zijn ook belangrijke ingrediënten voor een succesvolle implementatie. Met het groeiende aantal onderling verbonden apparaten groeit ook de potentiële kwetsbaarheid voor cybercriminelen. Met jouw kennis van robuuste beveiligingsmaatregelen en de juiste protocollen voor encryptie, toegangscontrole en detectie van bedreigingen speel je daarin een cruciale rol.

De msp in de voorhoede van IoT-adoptie

Voor de msp ligt er dus een belangrijke taak bij de acceptatie van IoT in het bedrijfsleven. Door je serviceportfolio uit te breiden met managed IoT-oplossingen, stel je je klant in staat om gebruik te maken van IoT en deze naadloos te integreren in de bestaande IT-infrastructuur. Zorg voor de juiste investeringen qua kennis en kunde in gespecialiseerde IoT-expertise en sluit partnerschappen met IoT-platformproviders. Het gaat hierbij om end-to-end IoT-implementatie, apparaatbeheer, data-analyse en proactieve ondersteuning.

Het is ook prettig voor je klanten wanneer je een gecentraliseerd beheerraamwerk kunt bieden. Hiermee wordt het gemakkelijker om te zorgen voor soepele connectiviteit, monitoring en onderhoud. Je klant kan zich concentreren op zijn kerncompetenties en via jou profiteren van de voordelen van IoT.

Een ander – en niet direct voor de hand liggend – aspect is schaalbaarheid. IoT genereert van nature een enorme berg gegevens. Het is wel zaak dat de infrastructuur en systemen van je klant deze kan verwerken. Als msp zorg je dus voor een schaalbare architectuur, de juiste cloud-based oplossingen en een optimale netwerkinfrastuctuur, om het groeiende IoT-ecosysteem te ondersteunen.

Cruciale rol voor msp bij managed IoT

Door middel van managed IoT-oplossingen kunnen bedrijven hun activiteiten optimaliseren, de efficiëntie verbeteren en een ongekend groeipotentieel ontsluiten. Of het nu gaat om het stroomlijnen van productieprocessen, het optimaliseren van de gezondheidszorg of het creëren van gepersonaliseerde ervaringen voor klanten, de integratie van IoT-technologie hervormt bedrijven over de hele linie.

Als msp speel je een cruciale rol bij deze transformatie en met jouw expertise leid je klanten door de fijne kneepjes van de adoptie van IoT. Het leveren van toegevoegde waarde is de kern van jouw activiteiten, en dat is met enige investering vrij eenvoudig uit te breiden naar (managed) IoT.

Als msp wil je winst maken en tegelijk zorgen dat je klanten tevreden zijn over je dienstverlening én over je prijzen. Hoe bepaal je de juiste prijs voor je diensten? In het eerste deel van deze serie lees je welke verdienmodellen er zijn en wanneer je welke variant het beste kunt inzetten.

Per device
Per gebruiker
Als bundel
Value based
Alleen monitoring
A la carte
All-you-can-eat-verdienmodel

De tijd dat msp’s alleen op kwamen draven als het netwerk eruit lag, is voorbij. Het break-fix-model is in sommige gevallen zeker nog bruikbaar, maar de meeste msp’s werken met een of andere vorm van dienstverlening op basis van abonnementen. Daarmee heb je als msp nog niet bepaald hoe je precies je prijzen gaat bepalen. Er zijn tal van mogelijkheden om dat te doen. We bespreken de meest gangbare verdienmodellen.

Per device

In dit verdienmodel breng je je klanten kosten in rekening op basis van het aantal devices dat ze hebben, zoals servers, werkstations of mobiele apparaten. Het is een rechttoe-rechtaan-model dat gemakkelijk te begrijpen en te implementeren is. Je kunt immers de prijs rechtstreeks koppelen aan de apparaten die je beheert. Met dit model weet je precies waar je aan toe bent en dat geldt ook voor je klant. Msp en klant kunnen voorspellen hoeveel apparaten worden beheerd. Klanten kunnen bovendien eenvoudig apparaten toevoegen aan of verwijderen uit hun netwerk.

Een nadeel van dit model is dat het geen rekening houdt met de complexiteit van het beheer van verschillende apparaten of de specifieke services die voor elk apparaat worden geleverd. Het gevolg is dat msp’s soms bepaalde klanten te veel of te weinig in rekening brengen. Dat kan nadelig uitpakken voor de omzet en leiden tot ontevreden klanten.

Per gebruiker

De tijden van één apparaat per gebruiker liggen lang achter ons. Voor bedrijven wordt het beheer steeds ingewikkelder naarmate medewerkers verschillende computers, tablets en telefoons gebruiken. Door een verdienmodel met een prijs per gebruiker per maand te hanteren, ontzorg je je klant extra. Ook dit model is vrij eenvoudig en goed uit te leggen.

Het grootste nadeel van dit model is dat het mogelijk onvoldoende de kosten dekt van het beheer. Net als een model per apparaat kan dat ertoe leiden dat klanten te weinig of te veel betalen, wat zowel de klanttevredenheid als de inkomsten voor jou als msp negatief beïnvloedt.

Als bundel

Vaak is het logisch om je prijsstelling wat meer te differentiëren. Bijvoorbeeld door verschillende servicepakketten aan te bieden met elk een vaste prijs of een uurtarief. Zo kun je een menu van bundels aanbieden, waarbij elke bundel een andere combinatie van diensten bevat. Dit vedienmodel zorgt voor flexibiliteit en maatwerk. En het komt tegemoet aan verschillende klantbehoeften en budgetten.

Klanten zijn vrij om het serviceniveau te kiezen dat het beste bij hun behoeften past. Msp’s kunnen aan up- en cross-selling doen, wat voor meer omzet kan zorgen en de klanttevredenheid verhoogt. Een nadeel is dat het model wat complexer is: het kan meer tijd en moeite kosten om te beheren, en als je geen goede afspraken maakt, kan het leiden tot verwarring bij de klant. Bovendien kan het spanning veroorzaken als klanten meer dienstverlening verwachten dan jij op basis van hun bundel kunt leveren.

Value based

Op waarde gebaseerde prijzen (value based) zijn afgestemd op de waarde die je aan de klant levert in plaats van op specifieke services of apparaten. Met dit model probeer je diensten een prijs toe te kennen op basis van de totale impact die ze hebben op het bedrijf van de klant, met name door middel van een vast bedrag.

Het verdienmodel is vooral interessant voor klanten die diensten van hoge kwaliteit eisen en de waarde erkennen die die diensten bieden. Het stimuleert msp’s ook om hun serviceaanbod voortdurend te verbeteren en te innoveren. Het bepalen van de exacte waarde die aan elke klant wordt geboden, is echter subjectief en moeilijk te kwantificeren. Als je dit model wilt toepassen, zul je flink moeten investeren in marketing en klanteducatie om te laten zien hoe je waarde levert.

Alleen monitoring

Je kunt een klant ook een vaste prijs of een uurtarief vragen voor uitsluitend monitoring van het netwerk en waarschuwing bij problemen. Andere services als onderhoud en ondersteuning vallen daar niet onder. Dit model is aantrekkelijk voor prijsbewuste klanten die misschien geen uitgebreide managed services nodig hebben. Vooral kleinere bedrijven vinden dit verdienmodel nog wel eens interessant.

Dankzij de eenvoudige en voorspelbare prijsstructuur begrijpen klanten precies waar ze voor betalen. Aan de andere kant zorgt dit verdienmodel voor msp’s voor onvoldoende inkomsten. Als msp laat je andere, winstgevende diensten liggen. Bovendien kan het leiden tot ontevredenheid bij klanten als zij zich later realiseren dat ze uitgebreidere services nodig hebben die niet zijn opgenomen in het pakket.

A la carte

Met het à la carte-verdienmodel kunnen klanten zelf de diensten kiezen die ze nodig hebben, zonder vast te zitten aan een vooraf bepaald pakket. Je kunt voor elk van deze diensten een vast tarief of een uurtarief in rekening brengen. Dankzij de flexibiliteit en aanpasbaarheid van dit model kun je tegemoetkomen aan een breed scala aan eisen van klanten. Maar het risico bestaat dat het beheer van het model ingewikkelder wordt.

Flexibiliteit maakt dit model vooral aantrekkelijk voor bedrijven met specifieke IT-behoeften die niet goed in een standaardbundel passen. Het beheer van een à la carte-model vereist wel een breder portfolio aan diensten en een geavanceerd facturatiesysteem. De communicatie met klanten is intensiever omdat het nodig is hun specifieke wensen te achterhalen. Er is ook een risico van lagere winstgevendheid in vergelijking met gebundelde diensten, omdat klanten mogelijk alleen de meest betaalbare diensten kiezen.

Verdienmodel Voordelen Nadelen
 Per device Duidelijk, voorspelbaar, eenvoudig schaalbaar Houdt geen rekening met complexiteit beheer of specifieke services, niet heel erg nauwkeurig qua kosten en baten
 Per gebruiker Eenvoudig en goed uit te leggen Kans dat kosten onvoldoende gedekt zijn
 Als bundel Flexibiliteit, maatwerk, mogelijkheid tot up- en crossselling Complexer qua tijd en moeite, verwachtingsmanagement is belangrijk
 Value based Beste keuze voor diensten van hoge kwaliteit Lastig om de waarde voor de klant te kwantificeren, investeringen in marketing en klanteducatie nodig
 Alleen monitoring Duidelijk voor de klant Lastig om voldoende inkomsten te genereren
 A la carte Flexibel voor de klant Beheer is ingewikkeld, risico lage winstgevendheid
 All-you-can-eat Voorspelbaar, klantvriendelijk Risico op hoge kosten aan de msp-zijde

All-you-can-eat-verdienmodel

Het all-you-can-eat verdienmodel is ontworpen om uitgebreide IT-ondersteuning en services te bieden voor een vast bedrag per maand. Dit model omvat alles van routinematig onderhoud en bewaking tot directe hulp bij storingen en noodsituaties, bezoeken op locatie en zelfs adviesdiensten. Het zorgt voor voorspelbaarheid voor zowel de klant als de msp, omdat het maandelijkse bedrag hetzelfde blijft ongeacht het gebruik van de service.

Klanten profiteren van het voordeel van onbeperkte toegang tot een breed scala aan managed services. Daarmee verzekeren ze zich ervan dat aan al hun wensen op het gebied van technologie wordt voldaan. Het moedigt klanten ook aan om volledig gebruik te maken van hun IT-ondersteuning, wat kan leiden tot een hogere klanttevredenheid.

Het nadeel van het all-you-can-eat model is het risico dat klanten zoveel gebruikmaken van je diensten dat jij als msp opdraait voor te hoge kosten. Dit model wordt alleen een succes bij zorgvuldig beheer en duidelijke afspraken met klanten.

Conclusie: ontzorg je klant en jezelf

Het kan een hele uitdaging zijn om het verdienmodel te vinden waar je als msp en je klanten gelukkig van worden. Er is nu eenmaal niet één methode voor prijsstelling die altijd werkt voor iedere msp. Je belangrijkste taak is om je klanten te ontzorgen en dat betekent ook dat voor je klanten zo duidelijk mogelijk is waar ze financieel aan toe zijn. Maak het ze niet te ingewikkeld maar zorg wel dat iedere klant (op den duur) winstgevend is. Houd er daarbij rekening mee dat markt en je klanten steeds veranderen. In een volgend artikel lees je hoe je op basis van je verdienmodel de tarieven bepaalt die het best bij jouw dienstverlening passen.

We kennen allemaal de Service Level Agreement (SLA). Deze overeenkomst regelt technische aspecten zoals responstijden en serviceniveaus. Nu is er een nieuwe ontwikkeling die de focus legt op de gebruikerservaring: de Experience Level Agreement (XLA). Wat houdt deze XLA in? Hoe voeg je die toe aan je SLA en wat zijn de voordelen voor jou als IT-dienstverlener?

Wat is een XLA en wat wordt daarin vastgelegd?

Een XLA is een overeenkomst die zich richt op de gebruikerservaring van een IT-dienst of -product. Het gaat dus niet meer alleen over technische specificaties, maar om de daadwerkelijke ervaring van de eindgebruiker. In een XLA worden doelen en verwachtingen vastgelegd die gericht zijn op het leveren van een hoogwaardige gebruikerservaring. Dit kan variëren van aspecten zoals gebruiksvriendelijkheid, snelheid en beschikbaarheid, tot aan de kwaliteit van de ondersteuning en de mate van tevredenheid van de eindgebruiker. De SLA kun je beschouwen als de hygiëne factor, met meetbare doelen. Is je klanttevredenheid hoog, dan is de kans groot dat de doelen uit de SLA van ondergeschikt belang worden.

Heeft een XLA meerwaarde als toevoeging aan een SLA?

Een XLA heeft zeker meerwaarde als toevoeging aan een SLA. Door gebruikerservaring als een aparte overeenkomst te definiëren, kun je jouw dienstverlening beter afstemmen op de behoeften en verwachtingen van je klanten. Het stelt je in staat om je beter te onderscheiden op basis van de kwaliteit van de ervaring die je biedt, los van de feitelijke afspraken en technische specificaties. Met die benadering zet je een stap op weg naar betere dienstverlening. Daarbij moeten klanten mee gaan denken over die dienstverlening, over wat hen nu echt tevreden maakt. Een XLA is overigens niet bedoeld om de SLA volledig te vervangen. De twee werken het beste complementair aan elkaar.

Voorbeelden van elementen die in een XLA kunnen worden opgenomen zijn:

  • Gebruiksvriendelijkheid: De mate waarin een dienst intuïtief en gemakkelijk te gebruiken is.
  • Fouten: hoe ga je als team om met gemaakte fouten en hoe leer je daarvan?
  • Wat heeft een negatieve impact op de prestatie-indicatoren en hoe minimaliseer je deze?

De XLA en de NEN 8038-norm: een waardevolle toevoeging

De XLA-methode voegt, zoals hierboven omschreven, waarde toe aan organisaties door te kijken naar wat gebruikers effectief en waardevol vinden. Om bedrijven te helpen bij het toepassen van deze systematiek, is er een nieuwe norm geïntroduceerd: de NEN 8038. Deze norm is bedoeld als leidraad voor de XLA. Hiermee krijg je handvatten hoe je een XLA kunt toepassen en uitvragen.

De norm is gebaseerd op NTA 8038, maar heeft een breder draagvlak. Dit komt doordat de norm is ontwikkeld door twaalf organisaties, in plaats van drie. Bovendien beschrijft de norm niet alleen het framework maar ook zaken als offreren, aanbesteden en contracteren op basis van een XLA. Je kunt de norm downloaden via de website van NEN.

Voordelen van het toevoegen van een XLA aan een SLA zijn onder andere:

  • Klanttevredenheid: door de gebruikerservaring centraal te stellen, vergroot je als IT-dienstverlener de tevredenheid van je klant. Dit leidt tot langdurige relaties en positieve mond-tot-mondreclame. De NEN 8038-norm biedt handvatten voor het definiëren en meten van de gebruikerservaring, waardoor je gerichte verbeteringen kunt aanbrengen.
  • Betere dienstverlening: een XLA dwingt je om de gebruikerservaring te analyseren en te verbeteren. Dit resulteert in een meer doelgerichte dienstverlening die beter aansluit bij de behoeften van je klant.
  • Concurrentievoordeel: door een hoogwaardige gebruikerservaring aan te bieden, onderscheid je je van de concurrentie en trek je nieuwe klanten.
  • Betere samenwerking in de keten: de NEN 8038-norm biedt een kader voor het toepassen van XLA in de hele keten van IT-dienstverlening. Dit bevordert de samenwerking tussen verschillende partijen en zorgt voor een consistente gebruikerservaring.
  • Transparantie en communicatie: het werken met XLA en de NEN 8038-norm zorgt voor transparantie en een verbetering van de communicatie.

Hoe ga je te werk wanneer je een XLA wil vormgeven?

Het vastleggen van een XLA vereist een gestructureerde aanpak. Hier zijn enkele stappen die je kunt volgen:

  1. Definieer de doelen
    Bepaal welke aspecten van de gebruikerservaring je wilt verbeteren en welke doelen je wilt stellen.
  2. Identificeer relevante KPI’s
    Selecteer de belangrijkste prestatie-indicatoren die de gebruikerservaring beïnvloeden. Deze kunnen variëren afhankelijk van jouw specifieke dienst of product.
  3. Meet en analyseer
    Monitor en meet regelmatig de geselecteerde KPI’s om inzicht te krijgen in de huidige prestaties en om mogelijke verbeterpunten te identificeren.
  4. Stel verbeterdoelen vast
    Op basis van de analyse kun je realistische en haalbare doelen stellen om de gebruikerservaring te verbeteren.
  5. Communiceer en documenteer
    Leg de XLA-overeenkomst vast in een duidelijk document dat de doelen, verwachtingen en meetbare indicatoren bevat. Communiceer dit document naar zowel intern als naar de klant zodat je begrip en betrokkenheid bevordert.
  6. Monitor en evalueer
    Blijf de prestaties meten en evalueren om te controleren of je voldoet aan de gestelde doelen. Pas indien nodig jouw processen en diensten aan om de gebruikerservaring verder te verbeteren.

Een XLA: de moeite waard?

Iedere IT-dienstverlener staat vrij om een XLA al dan niet toe te voegen aan de SLA. Door de focus te verleggen naar de gebruikerservaring, kunnen IT-dienstverleners hun klanten beter bedienen en concurrentievoordeel behalen. Het definiëren en naleven van een XLA vereist een gestructureerde aanpak, maar kan leiden tot een hogere klanttevredenheid en verbeterde dienstverlening. Het is dus zeker de moeite waard voor jou als IT-dienstverlener om de XLA te overwegen en te implementeren als een middel om je klanten optimaal van dienst te zijn.

Break-fix, ofwel uurtje-factuurtje, het was ooit de norm in ICT-dienstverlening. Inmiddels lijkt het wel alsof iedere IT-dienstverlener een msp is die uitsluitend met abonnementen werkt. Is break-fix helemaal verdwenen of bestaat het nog en biedt het ook nog voordelen?

Ooit was IT een overzichtelijk onderdeel van de bedrijfsvoering. Een aantal pc’s, wat servers en printers boden ondersteuning voor het dagelijkse werk. De IT-systemen waren lang niet zo complex en bedrijven waren er minder afhankelijk van. Het was voldoende om een probleem op te lossen zodra het zich voordeed. Logisch dat bedrijven alleen betaalden voor de IT-diensten die ze nodig hadden. Het waren de hoogtijdagen van break-fix-dienstverleners, die pas in actie kwamen als het netwerk niet goed functioneerde of een printer het begaf. Zeg maar het loodgietersmodel.

Van problemen oplossen naar proactief monitoren

De afhankelijkheid van ICT en de snelheid waarmee nieuwe technologie zijn intrede doet, heeft de business voor dienstverleners op zijn kop gezet. Het fix-model is vaak niet langer de beste oplossing voor klanten én dienstverleners. Veel mkb-bedrijven hebben geen IT-afdeling of hooguit enkele mensen die zich dagelijks met IT bezighouden. Voor hen is het simpelweg niet te doen om alle nieuwe ontwikkelingen in de gaten te houden en tegelijk hun systemen en netwerken in de lucht houden.

Zo is het voor steeds meer bedrijven interessant geworden om een meer solide partnerschap aan te gaan met een IT-dienstverlener. Bij het managed-services-model gaat het niet om het oplossen van problemen, maar eerder om het voorkomen ervan. Het businessmodel richt zich op het proactief onderhoud en meer op de IT-infrastructuur als geheel in plaats van op afzonderlijke problemen.

Nadelen van break-fix

Daar komt bij dat het break-fix-model voor klanten een aantal nadelen heeft. De kosten zijn onvoorspelbaar omdat je nu eenmaal nooit weet wanneer er iets gerepareerd moet worden. Omdat break-fix reactief is, kan het ook zorgen voor downtime: de IT-dienstverlener komt pas in actie als er iets niet werkt. Ook kan het break-fix-model voor diensterverleners een prikkel zijn om snel een pleister te plakken in plaats van een oplossing voor de lange termijn. Tot slot is het oplossen van problemen bijna altijd duurder dan het voorkomen.

Ook voor de dienstverlener is break-fix niet ideaal. Zoals de uitgaven voor de klant zijn ook de inkomsten voor de dienstverlener niet voorspelbaar en ben je afhankelijk van de problemen die de klant ervaart die je dan in een meestal stressvolle situatie moet oplossen. Maar misschien wel het belangrijkste: je bouwt nooit zo’n goede relatie op met je klant dan in een msp-situatie.

Zelfde belang voor klant en msp

Het voordeel van een msp-relatie is dat zowel klant als dienstverlener hetzelfde belang hebben: problemen voorkomen voordat ze zich voordoen. De msp is meer bezig met het onderhoud van de IT voor de klant en minder met brandjes blussen. Voor beide partijen is het ook prettig dat de kosten voorspelbaar zijn. Klant en msp hoeven bovendien geen ruzie te maken over de tijd en de kosten voor het oplossen van een issue.

Met een SLA (service level agreement) garandeer je een minimaal niveau van dienstverlening. Een relatie tussen klant en msp is doorgaans diepgaander en als msp word je minder als een kostenpost gezien en meer als partner. Tenslotte kan het de waarde van het bedrijf vergroten omdat investeerders meer geïnteresseerd zijn in een bedrijf met vaste voorspelbare inkomsten.

Break-fix overboord dan maar?

Kan het break-fix-model dan helemaal overboord? Er zijn nog altijd bedrijven die niet volledig afhankelijk zijn van technologie en die weinig meer dan computers en printers in huis hebben. Voor hen kan het break-fix model nog voordelig zijn. Maar zodra het meer moeite kost om de IT te beheren en dit het zakendoen in de weg zit, is een overstap naar een msp al snel interessant. Als klant verzeker je er zo van dat je een goed werkende en veilige IT-omgeving hebt en heb je altijd een aanspreekpunt bij vragen of als zich toch een probleem voordoet.

Als dienstverlener hoef je het break-fix-model ook niet helemaal los te laten. In een recent onderzoek van IT-dienstverlener NinjaOne onder meer dan 400 serviceproviders wereldwijd gaf 71 procent aan een combinatie van managed services en braek-fix-dienstverlening aan te bieden.

Geleidelijke overgang

Nog een interessant onderzoek: IT-dienstverlener Datto liet 1.800 msp’s ondervragen over onder meer hun inkomsten. Een opvallende conclusie is dat de inkomsten uit break-fix-dienstverlening niet minder worden maar juist toenemen. Dat lijkt vooral aan te geven dat het break-fix-model niet weg is, maar evolueert. Vaak dient het als een ingang om msp-diensten te gaan leveren. Zo werken interne IT-teams vaak samen met de mensen bij de msp om een specifiek probleem op te lossen, waardoor een relatie wordt opgebouwd. De relatie kan na verloop van tijd intensiever worden met een uitbreiding van de dienstverlening en een geleidelijke aanpassing van het businessmodel.

Van break-fix naar msp

Het is niet altijd makkelijk om de switch te maken van het traditionele break-fix-model naar een moderner managed-services-aanbod. Dit zijn enkele zaken die je goed voor elkaar moet hebben wil je van de overgang een succes maken.

  • Een prijsbeleid bepalen. Niet iedere klant is hetzelfde, wat het bepalen van een goede prijsstrategie best lastig maakt. Een deel van de maandelijkse prijs wordt vaak bepaald door zaken als het verbruik, het aantal devices of het aantal gebruikers. Bekijk in ieder geval wat voor jouw kosten en je gewenste resultaat een redelijke prijs is.
  • Meedenken met de klant. Dat klinkt logisch, want dat deed je als probleemoplosser ook al. Het wezenlijke verschil is dat je als msp meer op de lange termijn denkt. In je nieuwe rol moet je zorgen dat de systemen bij je klant up-and-running blijven en altijd up-to-date zijn. Het is belangrijk dat je weet welke technologie echt waarde toevoegt voor de specifieke klant.
  • Klanten vinden. Ga je je bestaande klanten je nieuwe bedrijfsmodel aanbieden? Dat kan lastig zijn als het model voor hen onbekend is of als ICT geen cruciaal onderdeel is van hun bedrijfsvoering. De transitie hoeft niet van de ene op de andere dag plaats te vinden. Zo kun je de medewerkers laten wennen aan het nieuwe businessmodel. Zo kun je bijvoorbeeld beginnen specifieke diensten als back-up en recovery of monitoring van het netwerk in een abonnementsorm aanbieden.
  • Medewerkers vinden. Het msp-model vraagt om medewerkers die vooruitdenken om incidenten te voorkomen in plaats van reageren op incidenten. Dat vraag om een specifieke mindset.


‘Waarneembaar, bedienbaar, begrijpelijk en robuust’. Wie goed beslagen ten ijs wil komen op 28 juni 2025, leert die termen nu vast uit het hoofd. Op die datum treedt namelijk de Europese Toegankelijkheidsrichtlijn (European Accessibility Act) in werking. Die bepaalt dat iedereen gelijke toegang moet hebben tot digitale diensten en producten. Digitale toegankelijkheid dus. De wet heeft grote gevolgen voor iedereen die voor zijn klanten een website, app of andere front-end ontwerpt en maakt.

1. Wie krijgen te maken met de Toegankelijkheidsrichtlijn?
2. Is dit nieuw? Stond dit niet al in de wet?
3. Goed, maar wat is ‘toegankelijk’ nou precies?
4. Moet mijn klant dan zijn hele app omgooien?

“Dat lijkt op een schaap met een hoed op.” Wat het cloudicoontje – een wolk, soms met een pijltje erbij – precies betekent, deze oudere had geen idee. En wat de knop doet? Het is maar één van de voorbeelden die Sandra Visser kan opnoemen van gebrek aan digitale toegankelijkheid, uit een gebruikersonderzoek. Ze heeft er talloze. “Een invulformulier met een voorbeeldpostcode, bijvoorbeeld. Dat snappen sommige mensen echt niet. Daar staat toch al iets?”

Sommige gebruikers begrijpen niet wat ze moeten doen als er als iets ingevuld staat.

Visser werkt voor Accessibility, een Utrechtse organisatie die zich al ruim twintig jaar sterk maakt voor digitale toegankelijkheid. Voor iedereen, dus ook voor mensen met een beperking. Slechtzienden en kleurenblinden, maar ook laaggeletterden, slechthorenden, of mensen op leeftijd die de razendsnelle digitale ontwikkelingen niet kunnen bijbenen.

Toegankelijke website niet altijd beschikbaar

Het gaat om een grote en groeiende groep mensen die achterblijven, zegt Visser. Een beperking maakt hen minder vaardig, of hun vaardigheid is beperkt. Het digitale leven frustreert hen. Ontwikkelaars van apps, apparaten of websites houden beperkt rekening met hen. “De gedachte is vaak: dan vragen ze toch om hulp?” Maar zo werkt het niet, zegt Visser. “Er is een grote groep die je niet bereikt. Die haakt gewoon af.”

De Europese Toegankelijkheidsrichtlijn (EAA) moet daar verandering in brengen. De wet probeert de verschillende standaarden en regels in Europa op één lijn te krijgen. Basis van de EEA is het VN-verdrag voor rechten van personen met een handicap, dat ook Nederland ondertekende. Dat stelt dat iedereen zo zelfstandig mogelijk aan de samenleving moet kunnen deelnemen. De nieuwe richtlijn, voor digitale diensten en producten, borduurt daarop voort. Maar hoe ingrijpend is deze richtlijn? Wat betekent dit voor service providers en hun klanten? En als het gaat om apps en websites, kaartautomaten of tablets, wat houdt ‘toegankelijk’ dan eigenlijk precies in?

In deze serie diepen we de Toegankelijkheidsrichtlijn verder uit. In dit eerste deel: een introductie.

1. Wie krijgen te maken met de Toegankelijkheidsrichtlijn?

Heeft een bedrijf een website? Dan moet ook iemand die slechtziend is die kunnen gebruiken. Het antwoord is dus: de meeste organisaties.

De wet maakt een paar uitzonderingen. Bijvoorbeeld die voor dienstverlenende ‘micro-ondernemingen’, kleine bedrijven met minder dan tien man personeel en minder dan twee miljoen euro omzet per jaar. Micro-ondernemingen die producten verkopen moeten de richtlijn wél volgen. Maar ook voor de uitgezonderde bedrijven is het een goed idee om de richtlijnen te volgen.

Voor overheden en veel semi-overheden is de verplichting al van kracht sinds 2018. Sindsdien moeten nieuw te bouwen of grondig veranderde applicaties toegankelijk gemaakt worden. Op dit moment voldoet een kleine tien procent van de apps en websites van de overheid volledig aan de eisen.

2. Is dit nieuw? Stond dit niet al in de wet?

Niet expliciet. Nederlandse bedrijven hebben al langer verplichtingen als het gaat om toegankelijkheid. Kern daarvan is het grondwettelijke recht op gelijke behandeling. Zo’n 2,5 miljoen Nederlanders hebben een chronische beperking. Om hun achterstelling tegen te gaan, is in 2003 de ‘Wet gelijke behandeling op grond van handicap of chronische ziekte’ (Wgbgh/cz) in het leven geroepen.

Die wet geeft mensen het recht om aanpassingen te eisen met de wet in de hand, mits redelijk. Een aangepaste stoel voor de werknemer met rugklachten; rolstoeltoegang voor de student in de klas. Door de jaren heen is de wet stapsgewijs uitgebreid van werk en hoger onderwijs, naar openbaar vervoer, wonen, scholen. In 2017 werden daar diensten en producten aan toegevoegd.

De Toegankelijkheidsrichtlijn gaat een stapje verder. De Wgbgh/cz voorziet in aanpassingen voor één specifiek geval en op verzoek. Maar de Toegankelijkheidsrichtlijn moet zorgen voor algemene toegankelijkheid voor iedereen als uitgangspunt. Daarbij ligt de focus op digitaal.

3. Goed, maar wat is ‘toegankelijk’ nou precies?

‘Waarneembaar, bedienbaar, begrijpelijk en robuust.’ Zo vat het World Wide Web Consortium (W3C) het samen. Deze organisatie – verantwoordelijk voor webstandaarden, en min of meer het fundament van het internet – denkt al sinds de jaren negentig na over toegankelijkheid van online content. Hun ‘Web Content Accessibility Guidelines’ (WCAG) zijn de maatstaf van de richtlijn. En die vatten ze samen met die vier woorden.

Wil een video ‘waarneembaar’ zijn voor iemand die slechthorend is, dan zal ondertiteling nodig zijn. ‘Bedienbaar’ betekent dat content te vinden en te gebruiken is – bedienbaar met alleen een toetsenbord, bijvoorbeeld. En is een tekst ‘begrijpelijk’ – ook leesbaar voor lager geletterden? Hoe dat er in de praktijk uitziet, bekijken we in een volgende aflevering.

4. Moet mijn klant dan zijn hele app omgooien?

Ook de nieuwe richtlijn heeft beperkingen: de ‘onevenredige last’ en de ‘fundamentele wijziging’. Dat komt erop neer dat de eisen vervallen als een aanpassing relatief duur is, of aanpassingen ervoor zorgen dat het product te fundamenteel verandert. En zoals gezegd, er zijn uitzonderingen.

De organisatie MKB Toegankelijk wijst er graag op dat betere toegankelijkheid zomaar 15% extra klanten zou kunnen opleveren. Of dat klopt, en of het opweegt tegen de kosten? Die vraag proberen we verderop in deze serie te beantwoorden.

Bedrijven hebben nog twee jaar de tijd om hun naleving te regelen. Dat lijkt lang. Maar wie bij het redesign van een website, een nieuw digitaal product, of de inrichting van een nieuw kantoor dubbel werk wil voorkomen, kan zich hier het beste alvast in verdiepen.

“Wij willen laten zien dat een grote groep het internet gewoon op een andere manier gebruikt”, zegt Sandra Visser. Zij hoopt dan ook dat de aandacht voor het onderwerp niet zozeer uitgaat naar de regels, maar naar een andere manier van denken en ontwikkelen. “Elke stap naar toegankelijkheid is er één.” De stichting Accessibility geeft op 29 juni een gratis online interactief webinar.

In de volgende delen gaan we dieper in op hoe digitale toegankelijkheid er in de praktijk uitziet en of er verschil is met gebruiksvriendelijkheid. En verder: hoe kan een bedrijf dit aanpakken, wat zijn de consequenties van non-compliance, en hoe liggen de kansen – en de kosten?

Tot die tijd alvast een site testen op toegankelijkheid? ismijnsitetoegankelijk.nl biedt een snelle scan. 

Hybride werken heeft invloed op de IT-infrastructuur van een bedrijf, daar is inmiddels volop duidelijk geworden. Als managed service provider ben je voor mkb-bedrijven hét IT-aanspreekpunt voor advies over de transformatie, het beheer en onderhoud van hun IT-infrastructuur. Wat kun je voor je klant betekenen als het gaat om het faciliteren van online vergaderen?

1. Online vergaderen boost voor tools
2. Voorkom schaduw-IT
3. Tools voor online vergaderen

Microsoft Teams
Zoom
Cisco Webex
Google Meet
Jitsi Meet
BlueJeans

4. Belangrijke criteria
5. Jouw rol als msp

Bij 41 procent van de mkb-bedrijven namen online vergaderingen in 2020 toe ten opzichte van 2019, blijkt uit cijfers van het Centraal Bureau voor de Statistiek voor de Staat van het mkb. Die toename is natuurlijk vooral een gevolg van de coronacrisis., maar vergaderen op afstand is wel een blijvertje en werknemers staan er steeds positiever tegenover. Meer dan de helft van de mensen die digitaal vergaderen, vindt dat even productief als fysiek overleg op kantoor.

Flexibel werken is dan ook niet meer weg te denken bij veel bedrijven, ook niet bij het mkb. Eén op de drie werknemers blijft voor minimaal de helft van de tijd nog thuiswerken. Meer nog: ook nu het thuiswerkadvies niet meer geldt, blijven organisaties positief over hybride werken. Dat blijkt onder andere uit het werkgeversonderzoek van het ministerie van Infrastructuur en Waterstaat (IenW). Dat vraagt om goede thuiswerkafspraken en vooral om goede en betrouwbare tools.

Online vergaderen boost voor tools

Het gedwongen thuiswerken heeft onweerlegbaar een boost gegeven aan digitale vergadertools. Toen van de ene dag op de andere het hele land in lockdown ging, waren bedrijven en organisaties genoodzaakt snel te schakelen. Plots werkten letterlijk alle kantoormedewerkers vanuit huis. Om dat vlot te laten verlopen en het contact met elkaar niet te verliezen, boomden de online meetings.

Die grote behoefte aan oplossingen voor online samenwerking heeft de technologische innovatie van de vergadertools versneld. Zowat alle aanbieders van digitale vergadertools hebben dankzij de pandemie de functionaliteiten van hun producten een upgrade gegeven, met betere video- en audiokwaliteit en betere integraties met in organisaties potentieel aanwezige software. Bovendien wilden alle technologiebedrijven een graantje meepikken van de stijgende vraag en kwam er plotseling een enorm aanbod aan digitale vergadertools op de markt.


Voorkom schaduw-IT

Het resultaat van al die technische innovaties is een veelvoud aan online vergaderoplossingen waaruit bedrijven kunnen kiezen. Wil jij als msp de IT-infrastructuur van jouw mkb-klanten overzichtelijk houden, dan is kennis van de verschillende tools onontbeerlijk. Al was het maar om te voorkomen dat je klanten op eigen houtje oplossingen voor online vergaderingen verzinnen en dubieuze software downloaden. Als msp is het jouw taak om degelijk advies te verlenen, zodat mkb-werknemers budgetvriendelijk, goed én veilig op afstand kunnen samenwerken.

Welke tools voor online vergaderen zijn er op de markt anno 2023?

Zoom, Microsoft Teams en Google Meet zijn de eerste tools waar je wellicht aan denkt bij vergaderen op afstand. Maar er zijn er veel meer. Een niet-uitputtend lijstje levert onder andere nog deze tools op, de een bekender dan de andere: Cisco Webex, GoToMeeting, Slack, BlueJeans, Adobe Connect, Jitsi, Lifesize, Webex Meetings, Whereby.

We lichten zes vergadertools uit verschillende budgetklassen toe.

1. Microsoft Teams

Laten we beginnen met een bekende digitale vergadertool. Teams is al lang de standaard bij grotere bedrijven (voorheen Skype for Business). Maar ook het mkb maakt nu steeds vaker gebruik van Teams. Het groeiende succes van Office 365 speelt daarin een rol, want daarin zit Teams als gratis functionaliteit.

De voordelen voor een mkb? Geen wildgroei meer van WhatsApp-groepen of honderden e-mails over en weer. In Teams maak je gemakkelijk groepen aan, bewaren projectteams alle contacten, informatie en bestanden op een locatie, en o ja, je kunt er ook nog mee op afstand vergaderen. En dat allemaal altijd en overal op elk device.

2. Zoom

Voor wie Microsoft Teams niet in het standaardpakket heeft zitten, is Zoom een van de populairste alternatieven om op afstand te vergaderen. De tool biedt een gratis versie aan waarmee je in beperkte mate (een-op-een of voor een korte vergadering van hoogstens 40 minuten) kunt samenwerken. Voor het mkb zijn er budgetvriendelijke maandabonnementen.

Een van de grote voordelen van Zoom is het gebruiksgemak: externe deelnemers hebben geen account nodig om deel te nemen een de meetings.

3. Cisco Webex

Webex is, zoals Teams, een oude getrouwe onder de vergadertools. Als onderdeel van Cisco geniet Webex een uitstekende reputatie op het gebied van security. De tool biedt videoconferenties, scherm delen, opname van vergaderingen en interactieve whiteboards.

Webex heeft een gratis versie, maar ook die is beperkt in gebruik met meetings die hoogstens 40 minuten mogen duren. Een voordeel is dan weer dat je met 100 personen aan meetings kunt deelnemen én dat je geen software hoeft te installeren.

4. Google Meet

Ook Google wil munt slaan uit het toenemend aantal vergaderingen op afstand. Met Google Meet heeft de concurrent van Microsoft een krachtige videovergadertool ontwikkeld. Het voordeel is dat je er geen software voor hoeft te downloaden en de tool beschikbaar is voor de meeste browsers, dus niet alleen voor Chrome. Je hebt wel een Gmail-account voor nodig om een vergadering te organiseren, maar deelnemers kunnen gewoon via een URL inloggen. Google Meet biedt een gratis versie met beperkte videovergaderingen die hoogstens 60 minuten duren. Heb je meer functionaliteiten nodig, dan zijn er verschillende abonnementsformules mogelijk.

5. Jitsi Meet

Jitsi Meet is open-source software en een gratis online vergadertool. Open-source heeft als voordeel dat iedereen de beveiliging en achterliggende privacybescherming kan controleren en je de applicatie zelf kunt hosten, waardoor je niet afhankelijk bent van de security en privacy-oplossingen van de leverancier. Toch is dat meteen ook de zwakke plek: een degelijke kennis van hosting is hier onontbeerlijk om de beveiliging van de infrastructuur sterk te houden.

6. BlueJeans

BlueJeans van Verizon is een cloudgebaseerd videocommunicatieplatform. Ook deze tool komt in een gratis versie, en deze keer mag je wel zo lang vergaderen als je wilt, weliswaar met maximaal 25 deelnemers. Ga je voor een abonnement, dan biedt ook BlueJeans alle functionaliteiten die werknemers nodig hebben om op afstand te vergaderen en samen te werken.

Belangrijke criteria bij de keuze voor online vergaderen voor het mkb

Welke tool een bedrijf kiest, is afhankelijk van verschillende criteria. Wil je als msp jouw mkb-klanten in hun keuze ondersteunen, dan moet je hun behoeften en vereisten kennen. Ook ICT-trends die soms moeilijker doorsijpelen tot bij het mkb kun je als msp gericht aanbrengen.

Criteria die een grote rol spelen bij de keuze van een vergadertool voor het mkb zijn kostenbeheersing, eenvoudige implementatie en gebruiksgemak, schaalbaarheid en flexibiliteit, (toekomstige) integratiemogelijkheden en ondersteuning.

Hoe ga je als msp om met de keuzecriteria van het mkb?

Het mkb heeft vaker dan grote bedrijven een beperkt budget. Dus speelt kostenbeheersing een belangrijke rol bij de keuze voor een digitale vergadertool. Tegelijk moet de tool schaalbaar zijn en kunnen meegroeien met het bedrijf.

Omdat een mkb-bedrijf vaak niet over een uitgebreide IT-afdeling beschikt, ben jij als msp IT-manager, IT-afdeling en vaak ook nog servicehelpdesk voor jouw klant. Technische ondersteuning, training in vergaderen op afstand, integratie met bestaande en toekomstige hardware en software, beveiliging en compliance en niet te vergeten de betrouwbaarheid en het gebruiksgemak van een vergadertool liggen allemaal in jouw handen.

Ga dus uitgebreid in gesprek met jouw mkb-klant over de oneindige lijst met vergadertools en videoconferencesoftware. En leer vooral zelf de verschillende tools kennen met al hun voor- en nadelen, zodat je degelijk advies kunt verlenen om de IT-infrastructuur van jouw mkb-klant optimaal te beheren.

30 jaar digitale mobiele telefonie in Nederland

In maart 1980 ging autotelefoon van start, beter bekend onder de afkorting ATF. In 1985 kwam ATF2 om de capaciteit te vergroten en in januari 1989 was ATF3 een feit. Maar de mobiele telefonie ging pas echt los na de start van het eerste gsm-netwerk op 1 juli 1994. We kijken terug op de (netwerk) ontwikkelingen in die bijna 30 jaar gsm in Nederland.

Wij Nederlanders hebben de naam dat we nieuwe technologieën heel snel omarmen. Dat was echter nog niet zo toen mobiele telefonie zijn intrede deed. In de Verenigde Staten werd in al 1946 gestart met autotelefonie. In Nederland moesten we daarop wachten tot 1980. En het was toen iets voor zakenmensen en de ‘happy few’. In 1983 waren er 2.500 abonnees. Dagblad NRC schreef op 4 januari 1991: ‘Het beeld van zakenlieden in gestreept-grijs, die wandelend op straat met zaktelefoons zaken doen, is in Amsterdam of Rotterdam nog vrijwel onbekend. In steden als Stockholm, Londen of New York wordt het een alledaags verschijnsel.’ Ir. Wim van Eck, hoofd mobiele telecommunicatie van de PTT, bevestigde dit beeld in diezelfde krant: “De penetratie van de draadloze telefoon is bij ons nog aan de lage kant.”

Kermit en Greenpoint

Het autotelefoonnetwerk was vanwege de hoge prijs bepaald niet voor iedereen weggelegd. Om meer mensen te bereiken, introduceerde PTT Telecom in 1992 Greenpoint. Dit was een zogeheten Cordless Telephone type 2 (CT2)-systeem dat digitaal werkte. De telefoon van Greenpoint stond bekend onder de naam Kermit (later Greenhopper). Gebruikers van de draagbare telefoon moesten zich op een afstand van maximaal 150 meter van een basisstation (Telepoint) bevinden. Nederland telde in de hoogtijdagen van Greenpoint zo’n vijfduizend basisstations, vooral te vinden bij postkantoren, stations, tankstations, parkeerplaatsen en winkels van V&D. Gebruikers konden bij deze locaties bellen maar niet gebeld worden. Wie toch telefoontjes wilde ontvangen, had een semafoon nodig, al dan niet ingebouwd in het Kermit-toestel. Greenpoint stopte in 1999, toen het gsm-netwerk goed ingeburgerd was.

1 juli 1994: het eerste GSM-netwerk in Nederland

Op 1 juli 1994 werd het eerste gsm-netwerk van Nederland in gebruik gesteld. Een groot voordeel van gsm (de afkorting stond eerst voor ‘Groupe Spécial Mobile’ en later voor ‘Global System for Mobile communications’) was een veel betere dekking en het digitaal verzenden van spraaksignalen. Bovendien was het grensoverschrijdend: met een gsm-toestel kon je ook in andere Europese landen bellen en gebeld worden. Daar hing natuurlijk wel een flink prijskaartje aan.

In 1994 kwam een einde aan het telefoniemonopolie van de PTT (vanaf 1998 KPN). De overheid had besloten dat er concurrentie moest komen. Een licentie voor gsm zou worden verstrekt aan een tweede bedrijf. Er waren diverse gegadigden, alle onder aanvoering van banken. ABN AMRO vormde met onder meer Heidemij en Radio Holland een groep onder de naam NL Tel, ING zocht samenwerking met het Britse Vodafone onder de naam MT2, terwijl Rabobank met Getronics en Bell South de strijd aan ging. Later mengde ook Deutsche Telekom zich in de ‘beauty contest’ via dochter DeTeMobil.

De eerste concurrent

Het was MT2 die van de Nederlandse overheid de licentie voor het tweede gsm-netwerk kreeg. In 1995 startte het als Libertel (met als belangrijkste aandeelhouders, naast eerdergenoemde ING en Vodafone, LIOF (een NV met als aandeelhouders de Staat der Nederlanden en de Provincie Limburg), Vendex International, InternatioMüller en Macintosh Retail Group) met vooralsnog alleen dekking in de Randstad. Medio 1996 was er landelijke dekking. Het was Libertel die prepaid introduceerde onder de naam Libertel iZi. Prepaid bellen kostte in die beginperiode 1,35 gulden per minuut (omgerekend ongeveer 0,61 euro).

PTT en Libertel benaderden de markt op hun eigen manier. De PTT communiceerde tarieven vooral exclusief btw terwijl Libertel juist voor bedragen inclusief btw koos. “De meeste gebruikers zitten, hebben we in Engeland geleerd, op de particuliere markt”, vertelde C. Gent, lid van de raad van bestuur van Vodafone, in september 1995 aan De Volkskrant.

Hi

De PTT richtte zich met gsm in eerste instantie op de zakelijke gebruiker. Het ATF-netwerk was echter nog honderd procent goed én er was landelijke dekking. PTT wilde de levenscyclus van ATF verlengen en zo investeringen terugverdienen. Men bedacht het merk Hi als consumentenmerk. Hi startte in 1996 en was op dat moment veel goedkoper dan gsm. Dat trok klanten aan, maar in een snelheid die ook PTT niet verwacht had. De capaciteit van ATF was onvoldoende, waardoor klanten gedwongen overgezet werden naar gsm. Dat betekende voor die klanten dat ze een nieuw toestel moesten aanschaffen en bovendien nummerbehoud niet mogelijk was. Op 1 oktober 1999 werden de ATF-netwerken gesloten. Hi, dat later de doelgroep ‘jongeren’ kreeg, stopte als merk in 2015.

Libertel had in die tijd een opmerkelijk abonnement: ‘Stand-by’, bedoeld voor mensen die alleen gebeld wilden worden. Het abonnement was met 28,95 gulden (13,14 euro) in die tijd verhoudingsgewijs goedkoop, maar per ‘tik’ betaalde je wel 2,29 gulden (1,04 euro). Het bedrijf liet wel zijn sociale gezicht zien: geregistreerde invalide autobezitters kregen per maand gratis gesprekstijd ter waarde van 50 gulden ‘omdat bereikbaarheid voor hen van levensbelang is’.

En nog meer concurrenten

De concurrentie zorgde ervoor dat beltarieven lager en ook toestellen steeds goedkoper werden. De Nederlandse overheid besloot dus om een veiling uit te schrijven om nog meer aanbieders op de gsm-markt toe te laten. Na afloop van de veiling in februari 1998 leek het erop dat er twee landelijke aanbieders zouden bijkomen: het samenwerkingsverband van British Telecom en Nederlandse Spoorwegen (Telfort) en de combinatie van France Telecom, Deutsche Telekom, Rabobank en ABN AMRO (werknaam Federa, dat later het merk Dutchtone werd).

Er waren ook partijen die slechts losse regiogebonden frequentiepakketten wisten te bemachtigen, waaronder de combinatie van Belgacom en Tele Denmark met werknaam Brucop (vernoemd naar de hoofdsteden Brussel en Kopenhagen). Door na de veiling frequenties van andere partijen als Orange en VEBA over te nemen, kreeg Brucop voldoende frequenties in handen om toch een landelijk netwerk op te bouwen. Dit werd het mobiele netwerk Ben.

Cameraman Frans Bromet ging in 1998 de straat op om mensen te vragen of ze een mobiele telefoon hadden. Dat resulteerde in een filmpje, waarin voorbijgangers antwoorden gaven als ‘Ik heb al een antwoordapparaat’ en ‘Als mensen mij willen bereiken, dan kunnen ze dat met een brief doen’. Bekijk hier de video.


Ben begon daardoor wel met een achterstand. Telfort startte in september 1998 en was daarmee de derde aanbieder van gsm in Nederland. Dutchtone kwam als vierde en Ben was in februari 1999 de hekkensluiter. Toch wist Ben zich, na PTT/KPN en Libertel, al snel op te werken tot de derde speler in Nederland qua marktaandeel, gevolgd door Telfort en Dutchtone.

Tip: meer informatie over de ontwikkelingen van de ICT markt in je mailbox? Meld je aan voor de gratis ChannelConnect nieuwsbrief!

Opvallen met reclames

De nieuwkomers op de Nederlandse markt moesten natuurlijk proberen om zo snel mogelijk marktaandeel te pakken. Wat dat betreft lagen er kansen genoeg, want er waren nog niet zo heel veel mensen met een gsm. Iedere aanbieder probeerde dat op zijn eigen manier. Telfort trok de aandacht met ‘Pak & Bel’, een toestel met simkaart verpakt in een soort van melkpak. Dutchtone gooide het over een heel andere boeg. Men huurde de Canadese acteur en komiek Leslie Nielsen in voor absurdistische, lachwekkende reclamespotjes. En Ben ging op 4 februari 1999 van start met een reclameboodschap van drie minuten (!) die bijna gelijktijdig op alle Nederlandse televisiezenders te zien was.

Met een reclame van drie minuten die vrijwel gelijktijdig op alle Nederlandse televisiezenders te zien was, presenteerde Ben zich als aan het Nederlandse publiek. Bekijk hier de video.

Gegoochel met aandeelhouders

Zoals beschreven waren er dus opmerkelijke aandeelhouders bij de nieuwkomers, als ook bij de combinaties van de ‘beauty contest’ die uiteindelijk door MT2/Libertel werd gewonnen. Die aandeelhouders stapten vaak na enige tijd weer uit. Laten we beginnen met Telfort (British Telecom en Nederlandse Spoorwegen). De NS verkocht in 2000 zijn aandelen aan BT. Die laatste werd in 2001 gesplitst in een deel voor vaste telefonie (BT Ignite) en mobiele telefonie (BT Wireless). De mobiele tak werd niet veel later losgemaakt van BT en ging verder onder de naam mmO2 Plc, later O2. In Nederland veranderde de naam Telfort daardoor in O2 (Netherlands) BV.

Toen in 2003 het Britse O2 en KPN wilden fuseren, stond O2 Nederland dat in de weg. O2 trok zich daarom terug van de Nederlandse markt en verkocht zijn aandelen O2 (Netherlands) BV aan investeringsmaatschappij Greenfield Capital Partners voor 25 miljoen euro. Tevens nam het management deel in het nieuwe bedrijf. In dat jaar werd ook de naam Telfort weer ingevoerd. Het samengaan van O2 en KPN ketste overigens uiteindelijk in 2004 af. In het najaar van 2004 werd een groot aandelenpakket Telfort verkocht aan investeerder Marcel Boekhoorn. Omdat hij ook een belang had in Greenfield, Capital Partners, had hij uiteindelijk 56 procent van de aandelen Telfort in handen. Ruim een half jaar later (juni 2005) maakte KPN bekend Telfort te kopen voor 980 miljoen euro. In juni 2007 schakelde Telfort zijn eigen radionetwerk uit en klanten gingen over op het KPN-netwerk. In 2019 kondigde KPN aan dat de naam Telfort gaat verdwijnen.

Acteur Leslie Nielsen maakte voor Dutchtone diverse humoristische reclamefilmpjes, waaronder deze die werd geschoten in Italië. Bekijk hier de video.

Mobiele virtuele network operators

Bij Dutchtone stapte Deutsche Telekom al vrij snel uit het consortium (om later juist in te stappen bij Ben).Wat later verkochten de banken hun aandeel aan de Vendex KBB Groep. Nadat France Telecom alle aandelen Dutchtone had verworven en ook Orange UK had gekocht, werd de naam veranderd in Orange, want onder die naam werden vanaf dat moment alle mobiele activiteiten van France Telecom samengebracht. In oktober 2007 werd Orange Nederland overgenomen door T-Mobile, de mobiele tak van Deutsche Telekom.

Het vertrek van Deutsche Telekom bij Dutchtone was in eerste instantie vreemd. Maar later werd duidelijk wat de Duitsers precies wilden. En dat was Ben. Dit was zoals gezegd een samenwerking van Belgacom en Tele Denmark. Maar de belangstelling van de Duitsers werd duidelijk toen ze in juli 2000 samen met Belgacom en Tele Denmark 320 miljoen euro neerlegden voor een UMTS-licentie (tegenwoordig bekend als 3G). Op 30 september 2002 kwam Ben volledig in handen van T-Mobile. Een half jaar later was het gedaan met de merknaam Ben, die werd ingeruild voor T-Mobile. Toch maakte Ben als merk een rentree in 2008, maar dan als ‘mobiele virtuele netwerk operator’ (een aanbieder die gebruik maakt van het netwerk van een andere operator) die eerst alleen sim-only-abonnementen aanbood.

Stabiele markt

Na de roemruchte eerste jaren van dit millennium is de markt van mobiele telecomproviders gestabiliseerd. Al jarenlang zijn er drie aanbieders met een eigen netwerk: KPN, Vodafone en T-Mobile. Wel telt ons land nog allerlei mobiele virtuele netwerk operators, maar die maken gebruik van een van die drie netwerken. Voorbeelden zijn Simyo, Youfone, AH, Aldi, Jumbo, HEMA, Kruidvat (op het KPN-netwerk), Ben, Delta, Simpel, Tele-2 (T-Mobile) en Budgetfone en Hollandsnieuwe (Vodafone). In 2017 ontstond VodafoneZiggo na een fusie tussen de Nederlandse activiteiten van Liberty Global en Vodafone. De twee gefuseerde bedrijven profileren zich nog wel onder hun eigen merknaam.

Verdienmodel providers gaat op de schop

Bellen en sms’en, tot de komst van mobiel internet was dit een uitstekende inkomstenbron voor de mobiele providers. Ook het aanbieden van databundels leverde nog flink wat winst op. Maar het mobiele internet veranderde de manier waarop we communiceren radicaal. Bellen kon plotseling ook via internetdiensten als Skype en overal waar we online waren, konden we voortaan gratis WhatsApp gebruiken. Sommige providers reageerden in eerste instantie door diensten als Skype te blokkeren, iets wat gezien de wettelijk geregelde netneutraliteit in Nederland verboden is. Partnerschappen met diensten als Spotify, waarbij het gebruik van die diensten niet ten koste ging van de databundel, moesten klanten verleiden. Inmiddels is deze zero rating-dienstverlening ook verboden, ook hier omdat het in strijd is met de netneutraliteit. De bedrijven achter de mobiele providers bieden inmiddels een veel breder pakket aan diensten, variërend van vast internet in combinatie met radio en tv tot cloudopslag en Internet-of-Things-diensten.

Van 1G naar 5G

De geschiedenis van 30 jaar gsm in Nederland startte dus op 1 juli 1994. Maar wie denkt dat gsm dus 1G is, vergist zich. Onder 1G wordt namelijk het analoge mobiele netwerk verstaan, de 1e Generatie dus. Gsm is derhalve 2G. Nu 5G een feit is, is het wel aardig om de tussenstappen nog even te benoemen. GPRS, oftewel General Packet Radio Service, was een techniek als uitbreiding op bestaande gsm-netwerken en werd daarom 2,5G genoemd. Met die technologie kon op een efficiëntere en snellere wijze mobiele data verstuurd worden (tot 20 kbps). Met 2,5G is er een constante verbinding, maar gebruikers werden alleen afgerekend op de hoeveelheid verstuurde en ontvangen data.

EDGE was de volgende stap. Ook dit werkte op bestaande gsm-netwerken (en wordt daarom ook wel 2,75G genoemd), maar was een uitbreiding op GPRS waarbij hogere snelheden (tot 60 kbps met mogelijke uitbreiding tot 1,3 Mbps) werden bereikt. UMTS (Universal Mobile Telecommunications System) wordt 3G genoemd. Ook hier was weer sprake van hogere snelheden (tot 2 Mbps). Met de toevoeging van HSDPA (High Speed Downlink Packet Access) is er sprake van 3,5G en zijn snelheden tot 14 Mbps mogelijk. En bij uitbreiding met HSDPA+ zelfs tot 84,4 Mbps. En dan komen we in de buurt van 4G. Maar er was nog één tussenstapje, namelijk LTE (Long Term Evolution), waarbij snelheden van 326Mbps mogelijk waren. Dit wordt 3,9G genoemd. LTE Advanced, dat snelheden tot 3Gbps mogelijk maakt, is het huidige 4G.

Veiling frequenties

Inmiddels hebben we 5G. Dat wil zeggen, er zijn al sinds 2020 telefoons die 5G-ondersteunen en 5G-abonnementen, maar in de praktijk is het netwerk in Nederland tot 2024 nog niet veel sneller dan 4G. Dat zit zo: tot eind 2023 is 5G alleen beschikbaar via de 700 MHz-frequentieband, waar KPN, VodafoneZiggo en T-Mobile alle drie gebruik van maken. De 3,5 GHz-frequenties, die pas echt de snelheidswinst en de lage vertraging van 5G benutten, worden pas eind 2023 geveild. Het probleem met die 3,5 GHz-band is dat er verschillende spelers aanspraak op maken. De inlichtingendiensten MIVD en AIVD gebruikten het netwerk in het Friese Burum voor het afluisteren van satellietverkeer. Satellietaanbieder Inmarsat luisterde daar ook naar noodsignalen van het internationale scheepvaartverkeer. Deze provider verhuist naar het buitenland, waardoor de veiling eind 2023 eindelijk plaats kan vinden. Voor Europa is overigens ook nog de 26 GHz-frequentieband gereserveerd voor 5G, maar die wordt voorlopig nog niet in gebruik genomen.

Overigens draait het bij 5G minder om snelheid maar juist om een lagere latency, oftewel de vertragingsduur in communicatie tussen apparaten. Bij ‘echt’ 5G zal data in 1 milliseconde verzonden kunnen worden, terwijl dat bij 4G zo’n 50 milliseconden duurt. Zeker bij technieken als zelfrijdende auto’s is een lage latency essentieel.

Uitfasering 2G en 3G

We hebben steeds meer behoefte aan netwerkcapaciteit voor het versturen en ontvangen van data. Tegelijkertijd is de capaciteit van de netwerken beperkt. 2G en 3G maken voor een deel gebruik van dezelfde frequenties als 4G. Daarom worden de oudere netwerken langzaam maar zeker uitgefaseerd. Het tempo waarmee dat gebeurt, verschilt per provider. Het verdwijnen van 2G en 3G heeft voor de gemiddelde gebruiker geen grote gevolgen. Telefoons schakelen normaal gesproken automatisch over op het beste netwerk dat beschikbaar is. In de praktijk komt dat bijna altijd neer op 5G of 4G.

Wel is het zo dat er zakelijke machine-to-machine-toepassingen zijn die gebruikmaken van het 2G-netwerk. Daarom heeft KPN besloten dit netwerk in ieder geval tot 2025 in de lucht te houden. Ook Vodafone heeft het 2G-netwerk nog niet uitgeschakeld. KPN en Vodafone hebben al wel het 3G-netwerk voor consumenten afgesloten. T-Mobile ondersteunt momenteel nog 3G, 4G en 5G.

Voorspellingen doen bleek lastig

In 1992 werd er al gesproken over de start van gsm als tweede mobiele netwerk. Op vrijdag 27 november van dat jaar publiceerde Het Financieele Dagblad een prognose over het aantal gsm-gebruikers in Nederland. Men verwachtte toen dat in 2008 het aantal van één miljoen gepasseerd zou worden. In werkelijkheid werd dat aantal al in het jaar 2000 gehaald. De groei zorgt voor onveiligheid in het verkeer: er wordt gesproken over zeker vijftien doden en enkele honderden gewonden in 2001 als gevolg van handheld bellen in de auto. In maart 2002 kwam er daarom een verbod op het in de hand houden van een telefoon tijdens het rijden. Nederland was een van de laatste Europese landen die het verbod invoerde.

Inmiddels is het verbod uitgebreid: je mag geen mobiele apparaten vasthouden tijdens het rijden. Dat betekent dat ook appen, mail of Instagram checken tijdens het rijden niet is toegestaan.

Met Robotic Process Automation (RPA) is eenvoudig repeterend werk gemakkelijk te automatiseren. Dat maakt organisaties efficiënter en neemt het saaie werk weg bij medewerkers. RPA kan steeds meer en is steeds makkelijker te implementeren. Wat zijn de mogelijkheden en welke rol speelt AI daarbij?

Voordelen van RPA
Robotic Process Automation in de praktijk
Eenvoudige configuratie
AI verbetert RPA
Stappenplan

De term RPA is wat misleidend, omdat er niet daadwerkelijk een robot achter het bureau zit. Het gaat feitelijk om het automatiseren van steeds terugkerende handelingen. Vaak gaat het om processen waarbij in verschillende systemen dezelfde gegevens meerdere keren moeten worden ingevoerd. Dat zorgt voor veel handmatig werk met een grote kans op fouten.

Voordelen van RPA

RPA wordt in veel bedrijven al jarenlang gebruikt voor heel eenvoudige taken. Denk aan e-mails en bijlagen openen, automatisch e-mails versturen, informatie kopiëren en plakken, bestanden en mappen doorsturen, gegevens uit documenten en applicaties halen en gegevens invoeren in formulieren of in andere programma’s. Het wordt nu al veel gebruikt bij HR, klantenservice, bij banken en natuurlijk bij IT-organisaties.

RPA heeft een aantal voordelen

  • Tevreden medewerkers. De ‘robot’ neemt saaie, repeterende werkzaamheden over. Daardoor kunnen medewerkers tijd besteden aan zaken die meer waarde en plezier opleveren. Denk aan het helpen van klanten met ingewikkelde vragen of het verbeteren van processen.
  • Hogere kwaliteit van werk. Mits ze goed geïnstrueerd zijn, maken RPA-toepassingen geen fouten. Ze raken niet vermoeid of verveeld, zoals mensen.
  • Lagere kosten. Door processen vergaand te automatiseren, worden ze goedkoper dan wanneer een medewerker al deze repeterende handelingen moet verrichten.
  • Schaalbaarheid. Een computerprogramma is makkelijk in te schakelen om in een extra drukke periode meer werk te laten doen. Daardoor hoef je niet tijdelijk extra medewerkers aan te nemen.
  • Tevreden klanten. Doordat processen vlotter verlopen en medewerkers meer aandacht aan klanten en kunnen besteden, kan dat leiden tot een hogere klanttevredenheid.

Een softwarerobot kan leren welke op regels gebaseerde handeling hij op een bepaald moment in het proces moet uitvoeren.

Robotic Process Automation in de praktijk

Een goed voorbeeld van een RPA-toepassing is administratiesoftware die uit zichzelf bankmutaties ophaalt, controleert of alle facturen zijn betaald en de betaling kopieert naar de boekhouding. Is de betaling niet binnen dertig dagen voldaan, dan wordt automatisch een herinnering verstuurd. Een ander voorbeeld is de registratie van een nieuwe medewerker in een organisatie. Dat begint bij het verwerken van de sollicitatiebrief (e-mail of formulier). Daarna wordt een contract opgesteld en ondertekend. Vervolgens moet de medewerker worden aangemeld in het payrollsysteem, moet de salarisadministratie een bericht krijgen en komt er nog aanvullende documentatie aan te pas, bijvoorbeeld pensioenformulieren en documenten voor het regelen van een toegangspas en het contract voor een auto.

Eenvoudige configuratie

Een voordeel van RPA-toepassingen is dat ze vrij gemakkelijk te implementeren zijn. Het bestaande IT-landschap hoeft er niet voor op de schop en het is vaak niet nodig om dure maatwerksoftware aan te schaffen. Ook prettig is dat voor de implementatie van RPA-oplossingen geen uitgebreide programmeerkennis nodig is. Er zijn verschillende platformen waarmee op basis van low code gemakkelijk RPA-toepassingen te realiseren zijn. Deze werken met een interface waarmee de workflow met behulp van ‘bouwblokken’ bij elkaar te klikken zijn. Gedetailleerde programmeercode is vaak hooguit nodig voor heel specifieke uitbreidingen.

AI verbetert RPA

Traditioneel wordt Robotic Process Automation ingezet om repeterende taken te automatiseren. Deze taken zijn heel specifiek aan regels gebonden en het RPA-proces is zo ingericht dat het die regels volgt. Wanneer je de kracht van AI combineert met RPA, krijg je technologie die in staat is zelfstandig te leren en te beoordelen wat er moet gebeuren in plaats van een handeling op basis van vaste regels uit te voeren.

De laatste maanden worden we overspoeld met beloftes van softwarefabrikanten AI te integreren in de workflow van hun producten. Zo is Microsoft Copilot een virtuele assistent die opdrachten over verschillende Office-programma’s heen kunnen uitvoeren. Bijvoorbeeld een tekst in Word samenvatten en de samenvatting gebruiken voor een PowerPoint-presentatie.

Ook allerlei andere AI-toepassingen in combinatie met RPA zijn goed mogelijk. AI kan in mails of chatberichten natuurlijke taal interpreteren en bijvoorbeeld herkennen dat het om een klacht gaat. Chatbots kunnen niet alleen steeds menselijker communiceren maar ook documenten of databases raadplegen om de klantenservice te verbeteren.

Stappenplan

Voor ieder mkb-bedrijf zijn interessante RPA-toepassingen te bedenken. Een msp kan zijn klanten goed helpen bij het implementeren van de eerste projecten.

  1. Een succesvolle RPA-implementatie begint met de keuze van een geschikt proces. Om feeling te krijgen voor RPA is het slim om met een niet te ingewikkeld proces te beginnen.
  2. Als het proces is gekozen, kun je het best een zo breed mogelijk projectteam samenstellen. Niet alleen met IT’ers, maar ook met mensen uit het managementteam en niet te vergeten medewerkers die het proces door en door kennen.
  3. Een stap die je niet moet overslaan, is een gedetailleerde beschrijving van het proces en de taken waaruit het bestaat. Vaak kom je er in dit stadium achter dat bepaalde processen efficiënter zouden kunnen, wat je kunt meenemen in de implementatie.
  4. Bij het configureren van de RPA-toepassing heb je specifieke software nodig. Een msp kan een rol spelen in het adviseren in de oplossing die het meest geschikt is voor het bedrijf. Sommige bedrijven zullen graag een oplossing willen die heel makkelijk met low code te configureren is, andere willen uitgebreide functionaliteit. Ook in prijs verschillen de softwareoplossingen.
  5. Nadat de robot is geconfigureerd volgt een testronde en een pilot met de belangrijkste gebruikers.
  6. Uiteraard blijf je de prestaties van de robot in de gaten houden en werk je de configuratie bij zodra er iets in het proces verandert.

Interne medewerkers, remote workers, klanten, partners… Iedereen wil toegang tot het netwerk. Dat geldt ook voor cybercriminelen, die alleen maar actiever en slimmer worden. Met Zero Trust kan een organisatie zich op het hoogste niveau wapenen tegen ongewenste aanvallen. Maar hoe pas je die trust nobody-aanpak toe en wat kun je als msp of mssp doen om je klanten hierin te ondersteunen?

Ongehinderd toegang
Wat is Zero Trust?
Van binnen naar buiten
Principes van Zero Trust
Netwerksegmentatie
Authenticatie en autorisatie
Realtime monitoring en analyse
Hoe implementeer je Zero Trust?

Het aantal cyberaanvallen, waaronder ransomware-aanvallen, neemt nog altijd toe, zowel in aantal als in ernst. Alleen al de kosten van een datalek kunnen voor een gemiddeld bedrijf in de miljoenen lopen.

Cijfers over 2022.

Een steeds ingewikkeldere IT-infrastructuur, Bring Your Own Device, klanten die met hun eigen device op je netwerk willen, mensen die steeds vaker overal vandaan werken… Het IT-landschap is er de afgelopen jaren niet overzichtelijker op geworden. Dat vraagt om een nieuwe, radicalere aanpak van IT-security. Een aanpak waarbij een eenvoudige scheiding tussen het netwerk en de ‘boze buitenwereld’ niet meer voldoende security biedt.

Ongehinderd toegang

In de traditionele benadering van cybersecurity werd die grens nog wel getrokken. Firewalls hielden verdacht verkeer van buitenaf tegen. Gebruikers binnen het netwerk werden als betrouwbaar beschouwd en kregen in principe ongehinderd toegang tot data en resources. Deze aanpak leidt tot problemen: zodra een aanvaller erin slaagt de grens van het netwerk te doorbreken, kan die zich makkelijk toegang verschaffen tot het hele netwerk. Ook tot de gevoelige informatie waarmee de aanvaller de organisatie plat kan leggen.

Wat is Zero Trust?

Zero Trust is een framework met als basis dat iedere gebruiker, elk device of elk IP-adres dat toegang wil tot een bron een bedreiging vormt totdat het tegendeel bewezen is. De leidraad bij Zero Trust is never trust, always verify. Dat gaat veel verder dan alleen het controleren van de identiteit van gebruikers. Ook van de afzonderlijke devices en applicaties wordt vooraf niet aangenomen dat ze betrouwbaar zijn. Zelfs op API-niveau is het steeds belangrijker om securitymaatregelen te treffen. API’s bevatten ‘business-logica’, bijvoorbeeld de manier waarop informatiestromen zich bewegen, welke data wordt gedeeld en hoe en wanneer dat gebeurt. Bijna elke applicatie is via API’s met andere applicaties en platformen verbonden. API’s hebben toegang tot veel gevoelige informatie. Daarom zijn ze een interessant doelwit voor criminelen. Die kunnen de API bijvoorbeeld zo manipuleren dat deze toegang tot een database met gevoelige informatie geeft.

Van binnen naar buiten

Of het nu gaat om gebruikers, hosts of data, vooraf wordt niet aangenomen dat deze betrouwbaar zijn. Inzicht in data en verkeersstromen bepalen de inrichting van het netwerk en de beveiliging ervan. Die inrichting is van binnen naar buiten, waarbij al het verkeer binnen het netwerk geïnspecteerd en gelogd wordt. Dit in combinatie met vergaande segmentering van het netwerk, applicaties, gebruikers en data maakt Zero Trust de beste en meest efficiënte IT-security.

Principes van Zero Trust

Het Zero Trust-model gaat uit van drie belangrijke principes.

  1. Uitdrukkelijk verifiëren. Verifieer en autoriseer altijd op basis van alle beschikbare datapunten, inclusief gebruikersidentiteit, locatie, status van het apparaat, service of workload, gegevensclassificatie en afwijkingen.
  2. Toegang verlenen met minimale machtiging. Beperk de gebruikerstoegang met Just-In-Time- en Just-Enough-Access en gegevensbescherming.
  3. Uitgaan van een lek. Minimaliseer de impact voor lekken en segmenteer de toegang. Controleer of alle sessies end-to-end versleuteld zijn. Gebruik analytics om overzicht te krijgen, bedreigingen op te sporen en de verdediging te verbeteren.

Netwerksegmentatie

Netwerksegmentatie is de basis van Zero Trust. Het idee erachter is dat je niet alles in één netwerk bouwt, maar losstaande omgevingen creëert met ieder zijn eigen grenzen. Hoe kleiner de netwerksegmenten, hoe meer controle je hebt en hoe kleiner de gevolgen als zich een onregelmatigheid voordoet. Daarbij zul je een balans moeten vinden tussen zo klein mogelijke segmenten en een werkbare controle op de toegang tot de segmenten.

Ongehinderde toegang Zero Trust
Zero Trust is gebaseerd op het principe van segmentatie en toegangsbeheer op de verschillende segmenten.

Authenticatie en autorisatie

Elk verzoek om toegang – van elke gebruiker, elk device en elk endpoint – vormt bij Zero Trust een potentiële bedreiging. Daarom moet je zorgen dat ieder verzoek tot toegang tot het systeem geauthenticeerd, geautoriseerd en versleuteld is. Identiteitscontrole vindt daarbij plaats op basis van multifactor-authenticatie. Bovendien krijgt iedere gebruiker alleen toegang tot tools, data en segmenten die echt nodig zijn voor het werk. Een goed beveiligingsbeleid moet de segmenten en de informatie optimaal beschermen.

Realtime monitoring en analyse

Voor een Zero Trust-netwerk moet je een volledig beeld hebben van wat er op ieder moment in je systeem gebeurt. De nadruk ligt op het monitoren van de segmenten en de afzonderlijke apparaten binnen het netwerk. Het goede nieuws is dat de monitoring van deze informatiestromen goed te automatiseren is.

Hoe implementeer je Zero Trust?

Zero Trust vraagt om een andere manier van denken over security voor een omgeving waarin het eigen netwerk, de cloudomgeving en de mobiele omgeving van even groot belang zijn. Maar waar moet je beginnen en hoe zet je dit om in concrete stappen?

Als msp kun je klanten helpen een actieplan op te stellen. Uitbreiding of vervanging van het netwerk is vaak een goede aanleiding om serieus met Zero Trust aan de slag te gaan. De transitie naar een cloudomgeving is de uitgelezen mogelijkheid om Zero Trust daar direct toe te passen. Wil je dat achteraf doen, dan kost dat extra tijd en geld. CASB-technologie (Cloud Access Security Brokers) is in korte tijd populair geworden. Een CASB is meestal een cloudapplicatie die fungeert als digitale tussenpersoon tussen gebruikers en cloudserviceproviders. CASB’s kunnen hiaten in de beveiliging aanpakken in SaaS-, PaaS- en IaaS-omgevingen.

Het Nationaal Cyber Security Centrum heeft een document opgesteld met een uitgebreid stappenplan voor de implementatie van Zero Trust. Van het uitvoeren van een risicoanalyse, het informeren van het management tot de implementatie en de evaluatie.

De NIS2-directive is een Europese richtlijn om de cybersecurity in heel Europa te verbeteren. Dat betekent dat een groot aantal (mkb)-bedrijven zijn cybersecurity binnen afzienbare tijd op orde moet hebben, met name ook managed service providers. Wat houdt NIS2 in, voor wie geldt de richtlijn en wat kun je als ms(s)p doen om te zorgen dat jij én je klanten veilig zijn?

Wat is de NIS2-richtlijn?
Wanneer gaat de NIS2 directive in?
Zorgplicht en meldplicht
Sancties bij niet naleven
Security in kaart brengen
NIS2 directive biedt kansen voor msp’s

Het aantal cyberaanvallen neemt de laatste jaren schrikbarende vormen aan. Phishing, ransomware en malware vormen grote dreigingen. Tegelijk is onze afhankelijkheid van de digitale infrastructuur voor vitale dienstverlening sterk toegenomen. Dat betekent dat cybersecurity niet meer vrijblijvend moet zijn. Het moet een basisvoorwaarde zijn om een bedrijf of organisatie goed te leiden. Om goede cybersecurity af te dwingen in heel Europa heeft het Europees Parlement ingestemd met de goedkeuring van NIS2. Deze regeling moet Europa verder klaarstomen voor het digitale tijdperk.

Wat is de NIS2-richtlijn?

De NIS2 directive is de tweede generatie van de Network and Information Systems-richtlijn. De richtlijn is opgesteld om bij te dragen aan een hoog gemeenschappelijk beveiligingsniveau van netwerk- en informatiesystemen in de hele EU. De eerste versie van NIS stamt uit 2016. Die was vooral bedoeld voor grote bedrijven en organisaties die een essentiële dienstverlening voor de samenleving bieden. NIS geldt bijvoorbeeld voor leveranciers van stroom-, netwerk- en watervoorziening. Zij moeten al een paar jaar maatregelen nemen om hun informatie te beveiligen en hun cyberweerbaarheid te optimaliseren.

Bij NIS2 wordt de richtlijn voor veel meer sectoren van toepassing. Zo geldt deze straks ook voor banken, zorginstellingen, vervoerders, fabrieken die voedsel of andere belangrijke huishoudelijke artikelen maken en ook voor msp’s. Kleinere bedrijven zijn uitgezonderd van de NIS2, ook als ze diensten leveren die je als essentieel kunt beschouwen. De grens komt waarschijnlijk te liggen bij 10 miljoen aan jaarinkomsten of vijftig medewerkers. Het duurt nog even voordat de NIS2-directive in Nederland van kracht wordt (zie kader). Dat geeft bedrijven de tijd om zich voor te bereiden.

Wanneer gaat de NIS2 directive in?

De afzonderlijke EU-lidstaten moeten de Europese richtlijn omzetten naar lokale wetgeving. De Nederlandse overheid heeft nog even de tijd, om deze richtlijn om te zetten naar Nederlandse wetgeving. In het Nederlands wordt dit de NIB2 (Netwerk- en Informatiebeveiliging). NIB2 is dus hetzelfde als NIS2.

De verwachting is dat de Nederlandse wetgeving in het najaar van 2024 in zal gaan.

Zorgplicht en meldplicht

De basis van de NIS2 directive bestaat uit twee onderdelen: de zorgplicht en de meldplicht.

  • De zorgplicht verplicht organisaties om hun hele infrastructuur veilig te hebben en te houden. Dat betekent onder meer dat het verplicht wordt om de middelen te hebben om te monitoren wat er op het netwerk gebeurt. Dit zal een flinke impact hebben. Zo wordt mogelijk geëist dat organisaties voldoen aan de ISO 27001-norm. Dat zal voor veel organisaties een flinke investering betekenen.
  • Volgens de meldplicht moeten organisaties melding maken wanneer ze te maken krijgen met een cyberincident. Die meldplicht geldt nu alleen nog voor datalekken, maar wordt het wordt nu dus ook verplicht om zaken als een ransomware-aanval of misbruik van een kwetsbare plek te melden. Door deze meldplicht kunnen bedrijven beter van elkaar leren hoe ze hun beveiliging kunnen optimaliseren.

Sancties bij niet naleven

Essentiële organisaties die groot genoeg zijn en die niet voldoen aan de eisen die de NIS2 directive stelt, kunnen een boete krijgen van maximaal 10 miljoen euro of 2 procent van de totale wereldwijde jaaromzet. Daarnaast kunnen personen met een relevante autoriteit of (management)rol op het gebied van cybersecurity persoonlijk verantwoordelijk worden gehouden voor het niet naleven.

Dit komt je misschien al wat bekend voor. Deze sancties zijn vrijwel gelijk aan die voor schending van de AVG-richtlijn. Dus na regels voor het waarborgen van de privacy, moet de NIS2 directive gaan zorgen voor het waarborgen van de cyber security.

Security in kaart brengen

Veel organisaties zullen aan de bak moeten om hun cybersecurity volwassen te maken. Dat geldt zeker voor managed service providers. De exacte definitie van ‘service provider’ ligt overigens nog niet vast, maar we kunnen ervan uitgaan dat je als (middel)grote msp gebonden gaat zijn aan de richtlijn. En ook al moet de Nederlandse overheid nog besluiten aan welke eisen een bedrijf precies moet voldoen, het is verstandig om nu al in kaart te brengen hoe volwassen je cybersecurity is.

  • Is er een beleid voor informatiebeveiliging?
  • Zijn medewerkers zich bewust van de risico’s en herkennen zij bijvoorbeeld phishingmails?
  • Gebruik je consequent beveiligingsmaatregelen als multifactor-authenticatie?
  • Hoe is het gesteld met het identity en access management (IAM)?

NIS2 directive biedt kansen voor msp’s

In de eerste plaats zul je als msp dus ervoor moeten zorgen dat je zelf aan de richtlijnen voldoet. Maar jouw klanten binnen de mkb-bedrijven zullen ook aan de bak moeten. Daarbij is expertise nodig die organisaties misschien niet in huis hebben. Denk aan het monitoren van de systemen. Het zal voor veel organisaties interessant zijn om dit uit te besteden aan een partij die security operation centers (soc) en aanvullende cybersecurity-taken als dienst aanbiedt.

Daarnaast heb je als msp een goede positie om ook bedrijven die (nog) niet als essentieel gelden of organisaties die te klein zijn om onder de NIS2 directive te vallen, te overtuigen dat voldoen aan de richtlijn altijd verstandig is. Uiteindelijk loopt elke bedrijf, ongeacht de grootte, flinke risico’s als je de maatregelen niet neemt. Een goede cyberveiligheid van zo veel mogelijk organisaties is uiteindelijk in het belang van de hele maatschappij.