De deadlines om klaar te zijn voor quantumcomputers die de huidige versleuteling breken, liggen al vast terwijl die computers nog niet bestaan: de Europese roadmap wil hoogrisicotoepassingen eind 2030 gemigreerd hebben, NIST faseert RSA en cryptografie op basis van elliptische krommen (ECC) na 2030 uit, en Google en Cloudflare trokken hun eigen streep in het voorjaar van 2026 naar 2029 na nieuwe schattingen dat een aanval op P-256 veel minder qubits vergt dan gedacht. De kwetsbare laag is de sleuteluitwisseling en de handtekening in TLS, VPN, SSH en certificaten; AES en SHA-256 blijven overeind. Browsers en CDN’s hebben de sleuteluitwisseling grotendeels omgezet, de eigen infrastructuur van de klant nog nauwelijks, en quantumveilige publieke certificaten komen op zijn vroegst in 2027. Van 63 rijksorganisaties met gevoelige data was begin 2026 71 procent nog niet begonnen en had een even groot deel nog met geen enkele leverancier gesproken. Voor de MSP komt het neer op vier stappen: per klant inventariseren waar cryptografie zit, het risico per klant wegen, elke leverancier in de stack naar zijn PQC-roadmap vragen en de certificaatadministratie automatiseren, zodat een wissel straks een configuratiewijziging is.
In dit artikel
Waarom werd de deadline dit voorjaar ineens korter?
Wat merkt een MKB-klant hier nu al van?
Hoe ver zijn organisaties die het wél moeten?
De dreiging zit in één onderdeel van de versleuteling. Vrijwel elke beveiligde verbinding begint met een sleuteluitwisseling en een digitale handtekening, en juist die twee kan een voldoende grote quantumcomputer kraken. De versleuteling van de data zelf, zoals AES, blijft overeind. Kwetsbaar zijn dus TLS, VPN, SSH, certificaten, code signing en het inloggen met een hardwaretoken.
Het antwoord heet post-quantum cryptografie (PQC), of in het jargon van NCSC en AIVD quantumveilige cryptografie. De standaarden daarvoor liggen sinds 2024 vast en de deadlines ook: NIST wil RSA en ECC na 2030 uitgefaseerd zien, de Europese Commissie wil toepassingen met een hoog risico eind 2030 gemigreerd hebben en de rest eind 2035. Het NCSC rekent voor dat een volledige migratie op basis van eerdere overgangen meer dan vijf jaar duurt, dus begin nu.
Waarom werd de deadline dit voorjaar ineens korter?
Tot begin 2026 was 2035 het gangbare ankerpunt. Dat veranderde in twee weken. Op 25 maart 2026 kondigde Google aan zijn eigen migratie in 2029 af te ronden, met nadruk op authenticatie in plaats van alleen versleuteling. Een week later publiceerde Google Quantum AI een sterk verbeterd quantumalgoritme tegen elliptische krommen, zonder de details vrij te geven, en publiceerde het bedrijf Oratomic samen met Caltech en Berkeley een schatting dat het breken van een P-256-sleutel op een neutral-atom quantumcomputer nog maar zo’n 10.000 fysieke qubits vergt. Eerdere schattingen gingen uit van honderdduizenden tot een miljoen. Op 7 april volgde Cloudflare met dezelfde deadline van 2029. Microsoft mikt op 2033 voor al zijn producten en diensten, met de eerste quantumveilige functies al in 2029.
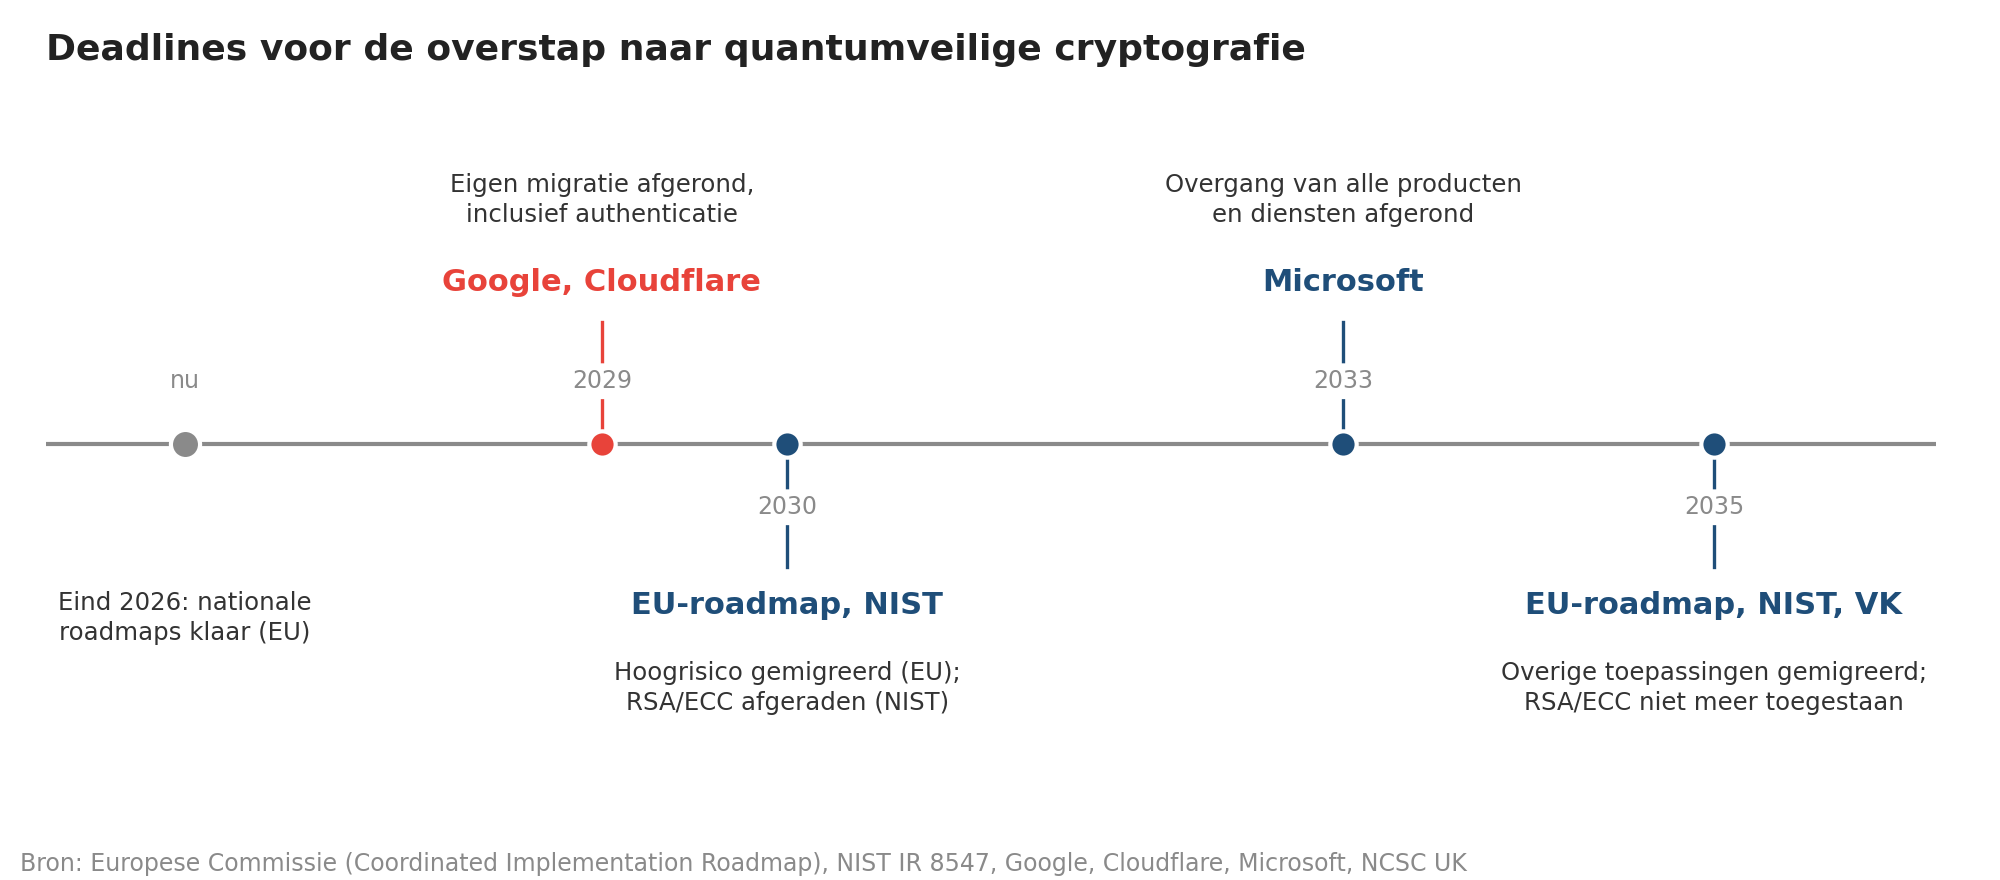
Figuur 1: De deadlines van toezichthouders en grote leveranciers liggen tussen 2029 en 2035. Bron: Europese Commissie, NIST, Google, Cloudflare, Microsoft, NCSC UK.
Bij die versnelling hoort een andere prioriteit. Jarenlang ging de aandacht naar “store now, decrypt later”: een aanvaller tapt nu versleuteld verkeer af en ontsleutelt het zodra de quantumcomputer er is. Dat risico raakt vooral data die over jaren nog vertrouwelijk moet zijn. Google en Cloudflare zeggen nu dat gebroken authenticatie het grotere gevaar is als de quantumcomputer eerder komt dan gedacht. Een aanvaller die één vertrouwde sleutel kan vervalsen, kan zich voordoen als server, een software-update ondertekenen of inloggen als beheerder. Cloudflare-cryptograaf Bas Westerbaan waarschuwt daarbij dat onderzoekers waarschijnlijk zijn gestopt met publiceren hoeveel qubits een aanval kost, omdat die informatie te nuttig is voor tegenstanders. De voortgang naar Q-day is daardoor nog maar deels in het openbaar te volgen.
Wat merkt een MKB-klant hier nu al van?
Meer dan hij denkt, en meestal zonder dat iemand er iets voor heeft gedaan. De sleuteluitwisseling in TLS is het onderdeel dat het verst is. Chrome, Edge en Firefox onderhandelen sinds eind 2024 standaard een hybride sleutel (X25519 gecombineerd met ML-KEM) en Cloudflare zette die aan voor alle sites op zijn netwerk. Het resultaat is dat in april 2026 ruim twee derde van het browserverkeer naar Cloudflare quantumveilig versleuteld was, tegen 29 procent begin 2025. Apple, Signal en WhatsApp doen hetzelfde in hun berichtenverkeer. De MKB-gebruiker merkt het dus niet, maar zijn browsersessies naar grote clouddiensten zijn al beschermd tegen aftappen voor later.
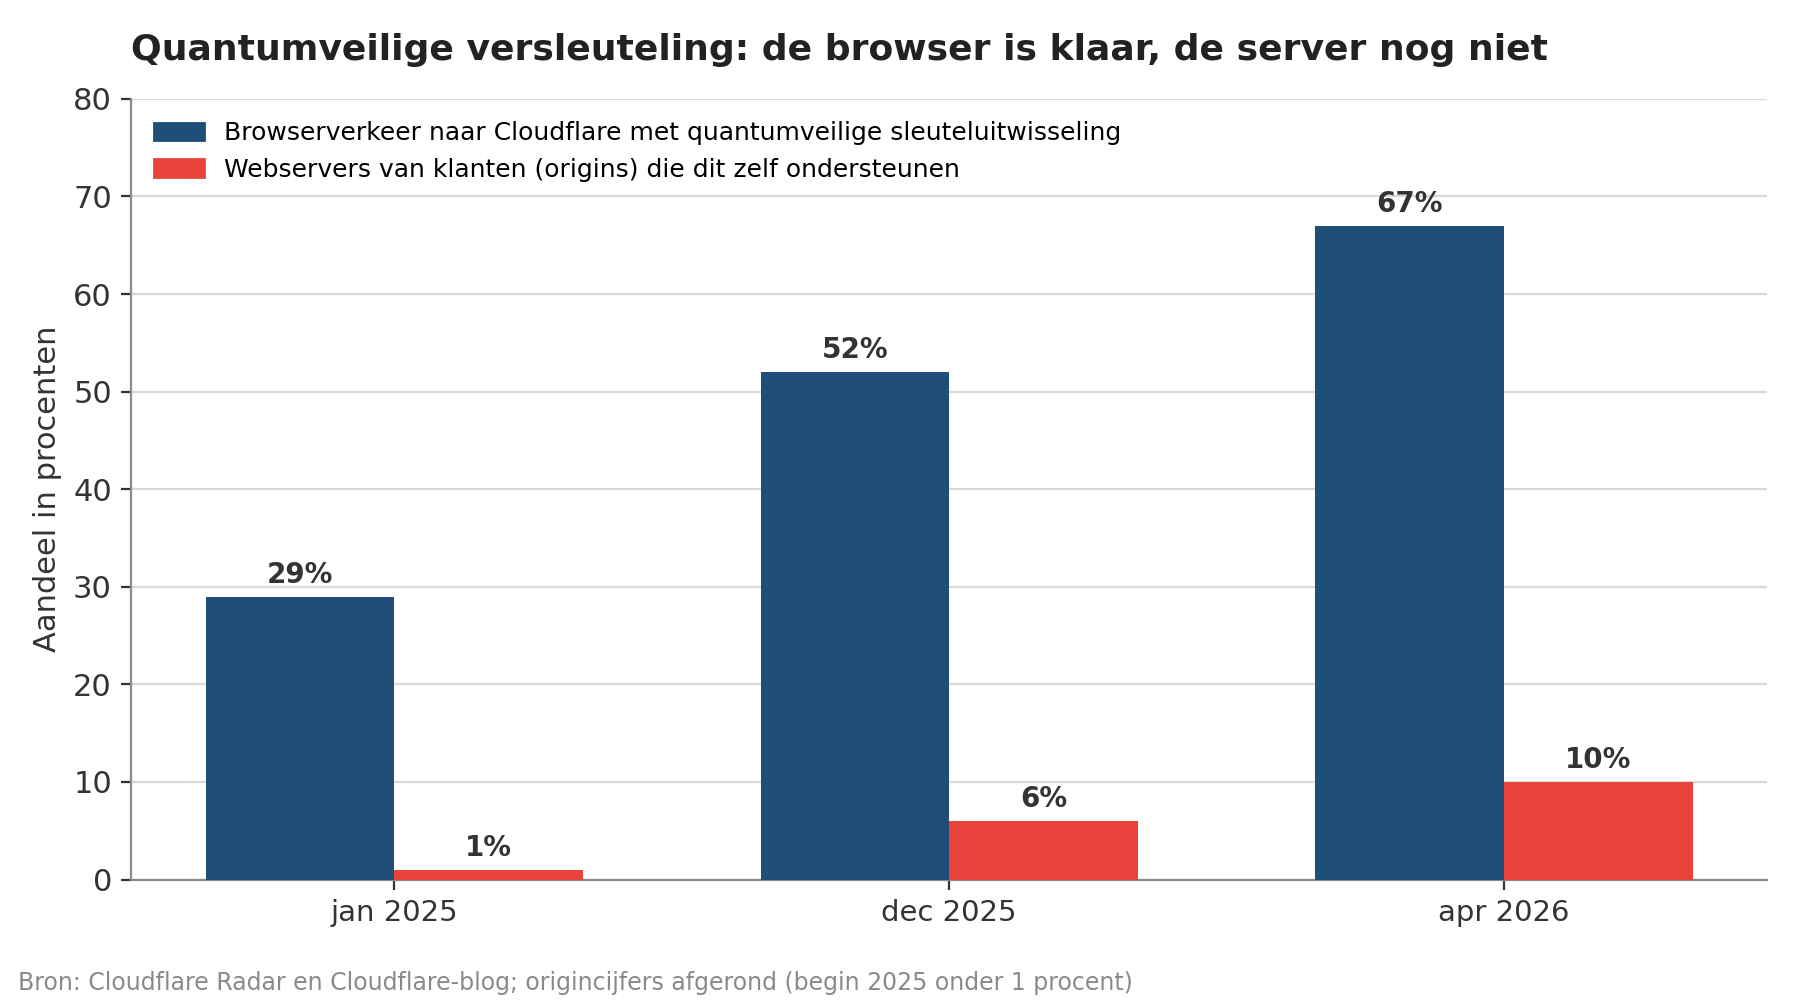
Figuur 2: Browsers en CDN’s hebben de sleuteluitwisseling grotendeels omgezet, de eigen webservers van organisaties nog nauwelijks. Bron: Cloudflare.
De andere kant van diezelfde grafiek is het probleem. Van de webservers die achter Cloudflare draaien ondersteunde in de eerste maanden van 2026 pas zo’n 10 procent zelf een quantumveilige sleuteluitwisseling. Dat is de laag waar de MSP verantwoordelijk voor is: de webserver van de klant, de VPN-concentrator, de firewall, de mailserver, de RDP-gateway, het NAS in de meterkast. Zodra het verkeer de browser en het CDN verlaat en de eigen infrastructuur van de klant binnenkomt, valt de bescherming terug op wat de leverancier van dat apparaat heeft ingebouwd. Voor handtekeningen en certificaten is de situatie nog een stap achter: er is nog geen publiek vertrouwd quantumveilig certificaat uitgegeven, en Cloudflare verwacht dat dit op zijn vroegst in 2027 breed gebeurt.
Op de Windows-werkplek is het beeld vergelijkbaar. Microsoft leverde ML-KEM en ML-DSA in november 2025 als onderdeel van Windows 11 en Windows Server 2025, en sinds de update van juli 2026 kan de Windows TLS-stack hybride sleuteluitwisseling aan en kunnen Active Directory Certificate Services ML-DSA-certificaten uitgeven. Daar zit meteen een adder onder het gras voor MSP’s met een eigen PKI bij klanten: een bestaande CA is niet in place te upgraden. Microsoft adviseert een parallelle CA-hiërarchie naast de bestaande op te zetten. Dat is bij uitstek werk dat je beter dit jaar in een rustig tempo test dan in 2029 onder druk.
Hoe ver zijn organisaties die het wél moeten?
Als ijkpunt is de rijksoverheid interessant, want die valt onder een verplichting die het MKB niet heeft. De Algemene Rekenkamer vroeg het aan 63 rijksorganisaties die gevoelige informatie verwerken of vitale processen draaien, dus organisaties die door het PQC-migratiehandboek van AIVD, TNO en CWI worden bestempeld als “urgent adopters”. Het rapport uit februari 2026 laat zien dat 71 procent nog niet was begonnen met een aanpak van de quantumdreiging. Bijna de helft was gestart met het inventariseren van cryptografie, maar slechts 6 procent had de dreiging opgenomen in het risicomanagement, 13 procent had een bestuurlijk verantwoordelijke aangewezen en 8 procent had een tijdslijn. Het meest relevante cijfer voor MSP’s: 71 procent had nog met geen enkele leverancier gesproken over quantumveilige producten. Sommige organisaties wachten tot die producten er zijn, andere vinden dat de leverancier het zelf maar moet regelen.
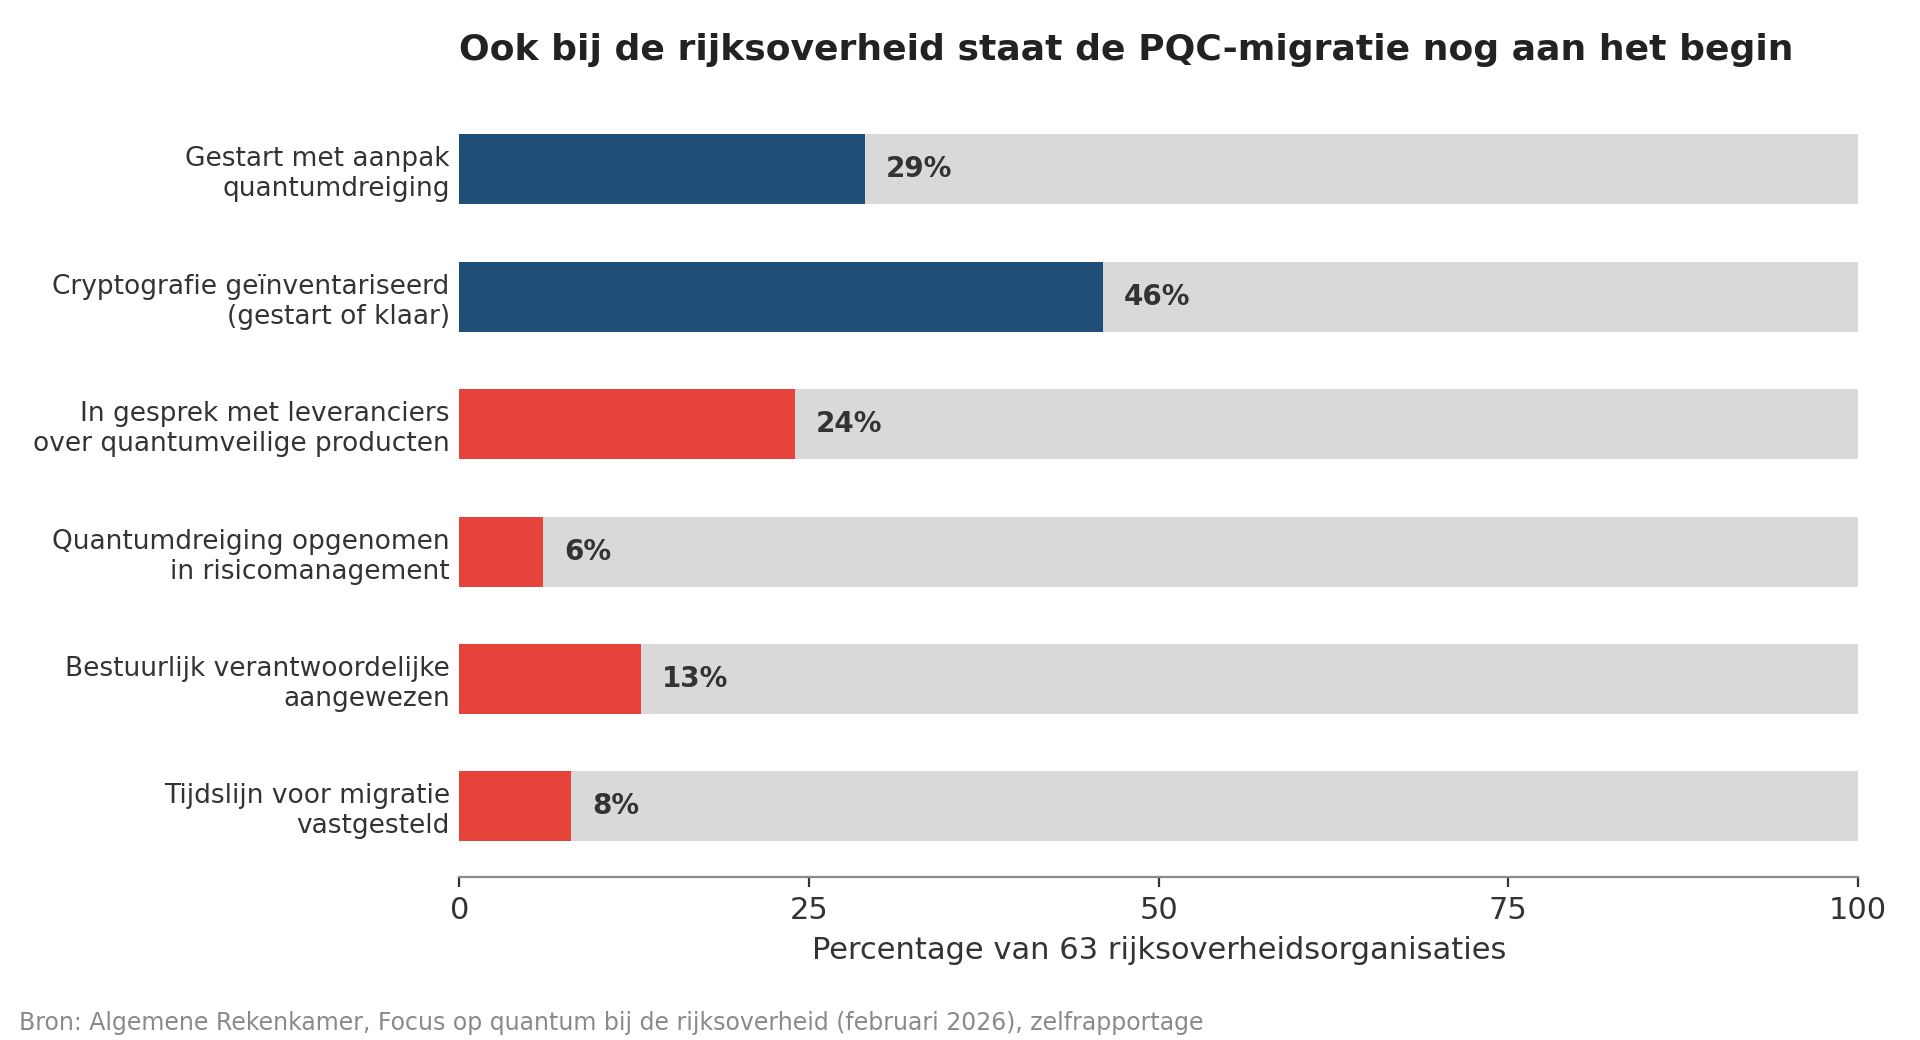
Figuur 3: Van 63 rijksorganisaties met gevoelige data had begin 2026 een minderheid concrete stappen gezet. Bron: Algemene Rekenkamer.
De obstakels die de rijksorganisaties noemen zijn herkenbaar voor elke MKB-omgeving: andere zaken zijn urgenter, er is te weinig capaciteit en te weinig expertise. Een MKB-bedrijf met vijftig medewerkers heeft geen cryptograaf en gaat er ook geen aannemen. De Rekenkamer signaleert ook dat overheidsorganisaties voor de uitvoering leunen op de expertise van hun leveranciers. Dat is voor het MKB niet anders, en daar verandert de vraag van karakter. Voor de MKB-klant wordt quantumveilige cryptografie daarmee een eis aan de partijen die zijn IT leveren en beheren, in plaats van een project dat hij zelf trekt. En de partij die dat als eerste hoort, is de MSP.
Wat betekent dit voor de MSP?
De meeste MKB-klanten hoeven in 2026 nog niets te vervangen. De MSP moet wel weten wát er te vervangen valt en aan wie hij die vraag moet stellen. Dat begint met een inventarisatie die geen tooling vereist. Waar in de omgeving van de klant zitten sleuteluitwisseling en handtekeningen: de firewall en VPN, de webserver en het certificaat, Microsoft 365 en Entra ID, de eigen PKI als die er is, de back-upsoftware, SSH-toegang tot servers, code signing van eigen applicaties, en de hardwaretokens en smartcards. Dat lijstje past bij de meeste klanten op één A4 en is de basis voor alles wat volgt. Het NCSC en de AIVD zetten die stap bovenaan in hun handreiking, en de Rekenkamer citeert de Belastingdienst die zegt dat je te laat bent als je wacht tot de markt daar totaaloplossingen voor heeft.
De tweede stap is een risicoafweging per klant, en die valt vaak lager uit dan de dreigingsverhalen suggereren. Het PQC-migratiehandboek onderscheidt urgente adopters van de rest. Urgent is een klant met data die over tien jaar nog vertrouwelijk moet zijn: een advocatenkantoor, een accountant, een ontwikkelaar met eigen intellectueel eigendom, een toeleverancier van Defensie, een zorgaanbieder. Voor een installatiebedrijf of een groothandel is ‘store now, decrypt later’ (zie kader) een beperkt risico en zijn de deadlines van de leveranciers leidend. Het verschil bepaalt of je nu al hybride sleuteluitwisseling afdwingt op de VPN, of dat je het meeneemt in de reguliere vervangingscyclus van de firewall.
Store now, decrypt later
Een aanvaller hoeft de versleuteling van vandaag niet te kunnen kraken om er iets aan te hebben. Hij tapt versleuteld verkeer af, slaat het op en wacht tot er een quantumcomputer is die de sleuteluitwisseling achteraf kan breken. Alles wat nu over een VPN, een webserver of een mailkoppeling gaat, kan dan alsnog leesbaar worden. Dat maakt de quantumdreiging een probleem van vandaag voor elke klant met data die over vijf of tien jaar nog vertrouwelijk moet zijn: contracten, patiëntgegevens, intellectueel eigendom, personeelsdossiers.
De verdediging is in de kern simpel: verkeer nu al versleutelen met een sleuteluitwisseling die ook tegen quantumcomputers bestand is, zoals de hybride variant met ML-KEM die browsers en CDN’s al gebruiken. Wat vandaag quantumveilig over de lijn gaat, is straks niet meer achteraf te ontsleutelen. Daarom staat de sleuteluitwisseling vooraan in elke migratie, ook al bestaat de quantumcomputer nog niet.
De derde stap is de inkoopvraag, en die is de kern van het MSP-werk. Cloudflare adviseert bedrijven om ondersteuning voor post-quantum cryptografie tot eis te maken bij elke aanschaf. Vertaald naar de MSP-praktijk: vraag elke leverancier in de stack wanneer hybride sleuteluitwisseling en ML-DSA-handtekeningen op de roadmap staan, of de huidige hardware die update nog gaat krijgen of vervangen moet worden, en of firmware en updates al quantumveilig worden ondertekend. Firewalls en VPN-appliances zijn hier het aandachtspunt: Cloudflare meldt interoperabiliteit van quantumveilige IPsec met Cisco en Fortinet, en of de firewall van drie jaar oud bij de klant dat ook doet, is een aparte vraag. Ook de eigen RMM-, PSA- en back-uptools van de MSP horen op die lijst, want een gecompromitteerde beheertool raakt alle klanten tegelijk.
De laatste stap is de administratie van sleutels en certificaten. Als je nu certificaten met een looptijd van jaren uitgeeft en handmatig verlengt, red je de overstap naar nieuwe algoritmes niet. Geautomatiseerde certificaatuitgifte en korte looptijden zijn op zichzelf geen quantummaatregel. Ze zijn wel de voorwaarde om straks in weken in plaats van jaren te kunnen omschakelen. Hetzelfde geldt voor crypto-agility in bredere zin: weten welke bibliotheek welk algoritme gebruikt, zodat een wissel een configuratiewijziging is en geen herbouw. Cloudflare noemt dat de reden waarom de ene overgang (sleuteluitwisseling) in twee jaar lukte en de andere (authenticatie) jaren gaat kosten: bij de eerste hoefde alleen software aan beide kanten geüpdatet te worden, bij de tweede hangt een hele keten van CA’s, HSM’s, audits en browsers aan elkaar.
Er is ten slotte een commerciële kant. NIS2 is in Nederland sinds 15 augustus 2026 van kracht als Cyberbeveiligingswet en vraagt om beleid op cryptografie en encryptie, zonder PQC expliciet te noemen. Klanten die eronder vallen, en hun toeleveranciers die door hen worden bevraagd, gaan de vraag naar quantumveiligheid de komende jaren wel stellen.
Bronnen: NCSC, Wat is quantumveilige cryptografie?; NCSC en AIVD, Maak je organisatie quantumveilig; AIVD, CWI en TNO, Het PQC-migratie handboek; Europese Commissie, Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography (juni 2025); Algemene Rekenkamer, Focus op quantum bij de rijksoverheid (februari 2026); NIST IR 8547, Transition to Post-Quantum Cryptography Standards (november 2024); Google, Quantum frontiers may be closer than they appear (25 maart 2026); Cloudflare, Cloudflare targets 2029 for full post-quantum security (7 april 2026); Cloudflare, State of the post-quantum Internet in 2025; Cloudflare, Bringing more transparency to post-quantum usage; Cloudflare Radar, Post-Quantum Encryption Worldwide; Oratomic, resource estimate voor RSA-2048 en P-256 op neutral-atom quantumcomputers (arXiv, maart 2026); Microsoft, Post-Quantum Cryptography APIs Now Generally Available on Microsoft Platforms (november 2025); Microsoft, New Windows Features to Secure Today’s Data in a Post-Quantum World (juli 2026); Security.NL, Britse NCSC komt met tijdspad voor migratie naar post-quantum cryptografie (maart 2025); Digital Trust Center, NIS2: Cryptografie voor gegevensbescherming.