DORA, de Europese verordening voor digitale weerbaarheid in de financiële sector, legt verplichtingen op aan banken, verzekeraars, pensioenfondsen en andere financiële ondernemingen en komt bij MSP’s binnen via het contract met de klant. Sinds januari 2025 moet die van hun ICT-leveranciers auditrechten, exitplannen, meetbare serviceniveaus en hulp bij incidenten kunnen afdwingen, en elk jaar gaat een register met alle leveranciers naar de toezichthouder. Voor een MSP met één financiële klant is dat vooral werk waar niemand voor betaalt. Voor een MSP die meerdere financiële klanten bedient en zijn bewijs één keer goed organiseert, wordt het een drempel waar concurrenten achter blijven steken. Cijfers van de AFM, DNB en de Europese toezichthouders laten zien dat instellingen vooral op leveranciersbeheer achterlopen, en daar ligt de ruimte voor gespecialiseerde MSP’s.
In dit artikel
DORA komt binnen via het contract
Wat vraagt de klant van zijn MSP?
De toezichthouder kijkt mee via het register
Specialiseren of scherp prijzen
Europese financiële ondernemingen meldden over 2025 in totaal 3.383 ernstige ICT-incidenten bij hun toezichthouders. Bijna een derde daarvan begon bij een derde partij, zo blijkt uit het eerste jaarrapport dat de Europese toezichthouders EBA, EIOPA en ESMA in juni publiceerden. Ongeveer de helft kwam voort uit systemen die uitvielen of haperden, en 10 procent had met cybersecurity te maken.
Dat verklaart waarom toezichthouders zo veel aandacht hebben voor de leveranciers achter de instellingen. Een storing bij een hostingpartij of een mislukte wijziging door een beheerpartij telt voor DORA net zo zwaar als een aanval van buiten.
DORA komt binnen via het contract
De Digital Operational Resilience Act geldt sinds 17 januari 2025 voor naar schatting ruim 22.000 financiële ondernemingen in de EU. De verordening legt de plichten bij de instelling. Een leverancier krijgt er alleen rechtstreeks mee te maken als de Europese toezichthouders hem als kritieke derde aanbieder aanwijzen. Dat gebeurde in november 2025 voor het eerst en de lijst telt negentien namen, waaronder AWS, Microsoft, Google Cloud, SAP en Oracle en dienstverleners als Accenture, Capgemini, Kyndryl en NTT Data.
Voor alle andere leveranciers loopt DORA via de klant. Advocatenkantoor Morrison Foerster noemde het in 2024 al een misverstand dat leveranciers buiten die lijst niets hoeven te doen, omdat hun klanten met contractwijzigingen komen en daar meestal haast bij hebben.
Welke klanten vallen eronder?
De reikwijdte is breder dan banken en verzekeraars. Ook pensioenfondsen, vermogensbeheerders, beleggingsondernemingen, betaalinstellingen en aanbieders van cryptodiensten vallen eronder. Een deel van de MKB-klanten in de financiële hoek valt erbuiten. Accountantskantoren zijn formeel uitgezonderd, en hetzelfde geldt volgens de AFM voor kleine en middelgrote verzekeringstussenpersonen met minder dan 250 fte.
De eerste stap is daarom je klantenlijst naast de reikwijdte leggen. Stel daarna per klant vast of je een functie ondersteunt die de instelling zelf als kritiek of belangrijk heeft aangemerkt, want die indeling bepaalt hoe zwaar de eisen worden.
DORA naast de Cyberbeveiligingswet
Financiële ondernemingen volgen voor ICT-risico’s en incidentmeldingen DORA, dat als specifieke regeling voorgaat op NIS2. De MSP zelf valt, als hij middelgroot of groot is, sinds 15 augustus 2026 onder de Cyberbeveiligingswet, met een eigen zorgplicht en meldplicht. Een MSP met financiële klanten krijgt dus met beide te maken, met de wet als eigen verplichting en met DORA via het contract. Het werk overlapt voor een groot deel, omdat risicoanalyse, incidentproces en leveranciersbeheer voor beide nodig zijn.
Wat vraagt de klant van zijn MSP?
Artikel 30 van DORA somt op wat in elk contract voor ICT-diensten moet staan. Het gaat om een volledige beschrijving van de dienst, de locaties waar data wordt verwerkt en opgeslagen, afspraken over teruggave van data bij beëindiging of faillissement, serviceniveaus, opzegrechten en medewerking aan de toezichthouder van de klant. De leverancier moet bovendien bij een ICT-incident helpen zonder extra kosten of tegen een vooraf afgesproken prijs.
Ondersteunt de dienst een kritieke of belangrijke functie, dan komt daar een tweede laag bovenop. De klant krijgt onbeperkte toegangs-, inspectie- en auditrechten, de MSP moet zijn continuïteitsplannen testen en meewerken aan dreigingsgestuurde penetratietests, en er hoort een exitplan te liggen waarbij de dienst doorloopt tot de klant is overgestapt. Sinds juli 2025 geldt daarnaast een gedelegeerde verordening over onderaanneming, waardoor de instelling ook wil weten welke partijen de MSP zelf inschakelt en waar die hun werk doen.
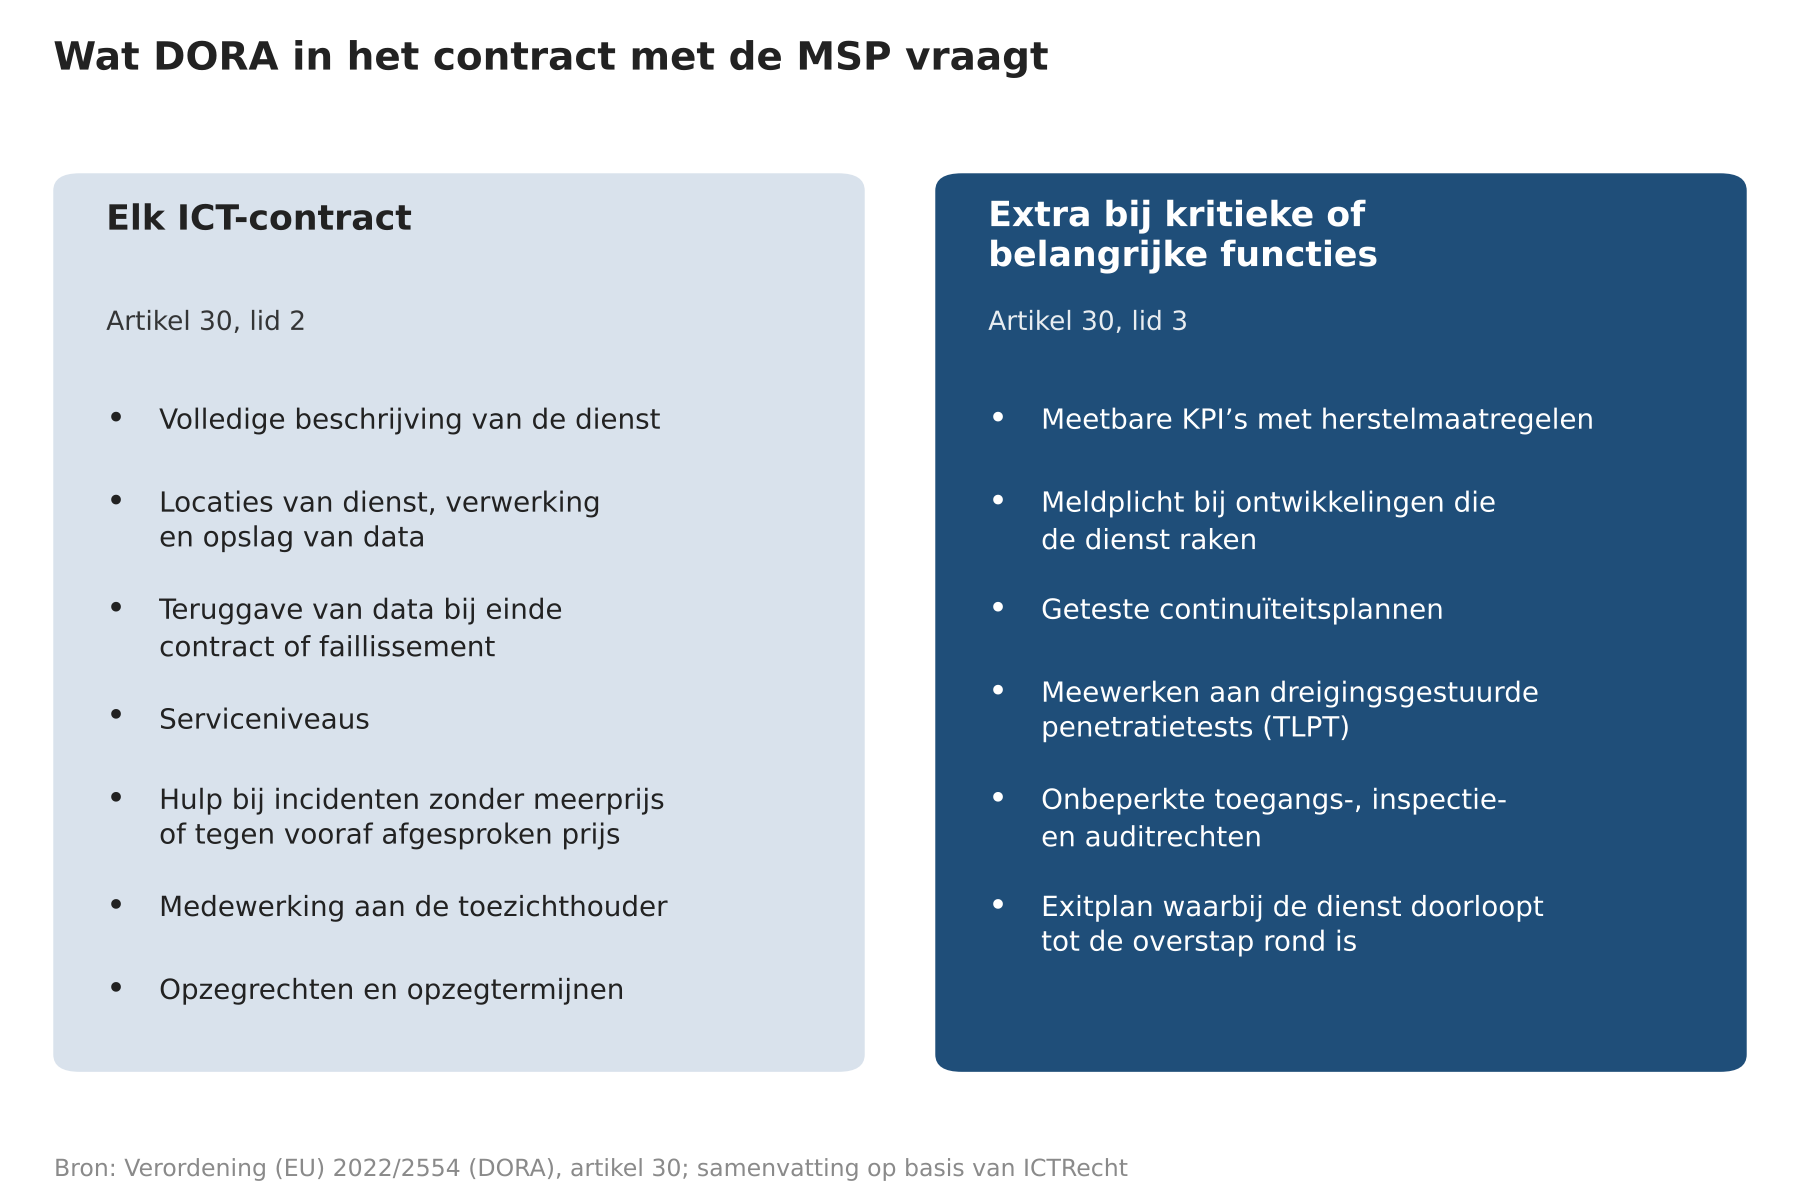
Figuur 1. De eisen voor elk ICT-contract en de extra laag voor diensten die een kritieke of belangrijke functie ondersteunen. Bron: DORA, artikel 30, samenvatting op basis van ICTRecht.
De toezichthouder kijkt mee via het register
Elke instelling houdt een informatieregister bij met alle contracten voor ICT-diensten en levert dat jaarlijks in. DNB vroeg het register dit jaar in maart uit, waarna de EBA vanaf april extra controles deed op de gegevens over ICT-leveranciers. Bij de AFM steeg het aandeel registers dat de EBA goedkeurde van 40 procent in 2025 naar 94 procent dit jaar.
Voor een MSP betekent het register dat zijn naam, zijn diensten, zijn datalocaties en zijn onderaannemers in een Europese dataset staan waarmee toezichthouders concentraties opsporen. Klanten vragen die gegevens elk jaar opnieuw op. De AFM ontving over 2025 in totaal 123 DORA-meldingen, waarvan 65 over ernstige incidenten en 54 over nieuwe overeenkomsten met ICT-dienstverleners. Het aantal incidentmeldingen noemt de toezichthouder lager dan verwacht, met het advies aan ondernemingen om hun incidentproces na te lopen.
De termijnen zijn scherp. Een instelling moet een ernstig incident binnen vier uur na classificatie melden en uiterlijk 24 uur na ontdekking, met een tussenrapport na 72 uur en een eindrapport binnen een maand. De informatie daarvoor komt vaak van de leverancier.
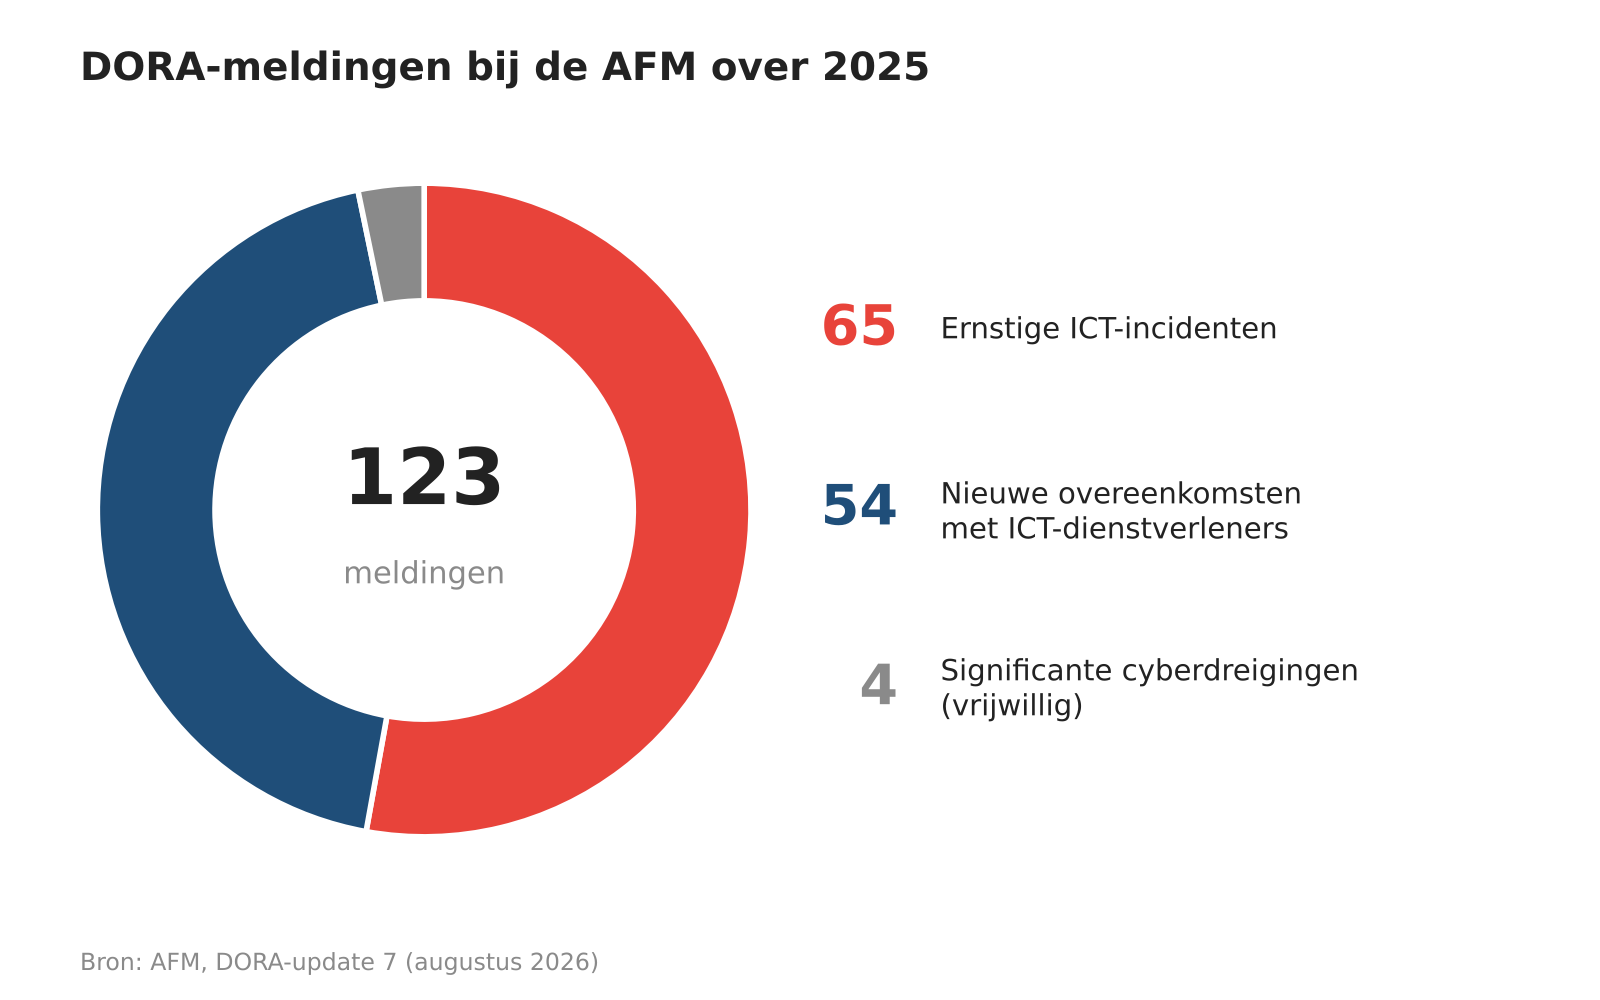
Figuur 2. Van de 123 DORA-meldingen bij de AFM over 2025 gingen er 54 over nieuwe overeenkomsten met ICT-dienstverleners. Bron: AFM, DORA-update 7.
Waar zit de last?
De kosten zitten in verplichtingen die zich slecht laten begroten. Een onbeperkt auditrecht kan betekenen dat een klant of diens auditor een paar dagen per jaar over de vloer komt. Incidenthulp zonder meerprijs haalt de marge uit een contract op het moment dat het misgaat. En een exitplan vraagt documentatie die de meeste MSP’s nooit voor één klant hebben gemaakt. Lever je een hyperscaler of een softwarepakket door, dan zit je bovendien tussen een klant die inzicht in de keten eist en een leverancier die vasthoudt aan zijn standaardvoorwaarden.
De last is het zwaarst voor de MSP met één of twee financiële klanten tussen tientallen andere. Hij maakt dezelfde kosten als een specialist en kan ze over weinig omzet verdelen. In die situatie is het redelijk om de extra eisen als aparte post te prijzen en, als de klant daar niet aan wil, te overwegen of het contract de moeite waard blijft.
Waar zit de kans?
Instellingen hebben hun leveranciersbeheer zelf nog niet op orde. In een enquête van Deloitte onder financiële ondernemingen in 28 landen, gehouden begin 2025, zei 8 procent volledig aan de eisen voor derde partijen te voldoen. Het informatieregister was voor 46 procent het lastigste onderdeel, en 64 procent rekende op 2 tot 5 miljoen euro aan kosten voor de naleving.
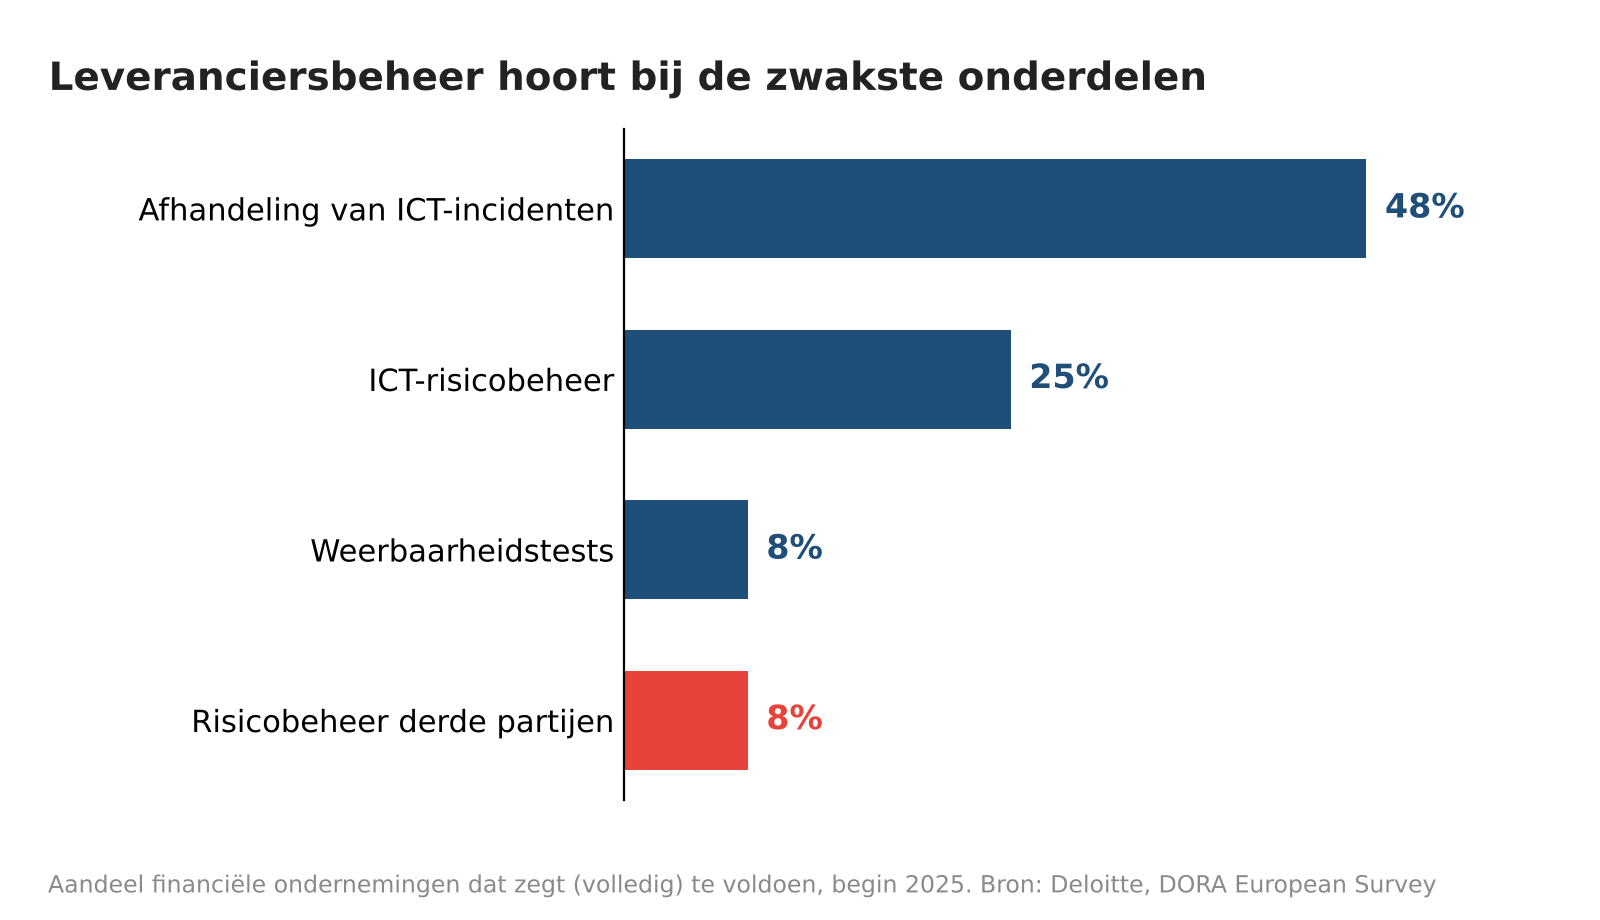
Figuur 3. Begin 2025 zei 8 procent van de ondervraagde financiële ondernemingen volledig te voldoen aan de eisen voor risicobeheer van derde partijen. Bron: Deloitte, DORA European Survey.
DNB zag hetzelfde in de pensioensector. Een groot aantal fondsen en uitvoerders had volgens de toezichthouder onvoldoende inzicht in en controle over de kritieke uitbestedingsketens. Terugkerende gebreken waren het ontbreken van meetbare afspraken over informatiebeveiliging en continuïteitsplannen van dienstverleners die onvoldoende waren getoetst. Sinds begin dit jaar baseert DNB de jaarlijkse uitvraag bij pensioenfondsen en verzekeraars op DORA.
Een MSP die deze klanten de gevraagde stukken in één keer aanlevert, lost voor hen een probleem op waar de toezichthouder naar vraagt. In de praktijk gaat het om een vast pakket met een DORA-addendum op het contract, de registergegevens in het gevraagde formaat, een actueel overzicht van onderaannemers, testverslagen van back-up en uitwijk, en een uitgeschreven exitplan. Voor de eerste klant kost dat weken werk, en voor de vijfde is het grotendeels hergebruik.
De AFM noemt als zwakke plekken bij ondernemingen de logische toegangsbeveiliging en het patch- en kwetsbaarhedenbeheer, twee onderwerpen die tot het dagelijks werk van elke MSP horen. Een specialist kan daarover rapporteren in de vorm die de compliance-afdeling van de klant nodig heeft.
Specialiseren of scherp prijzen
DORA zorgt er dus voor dat de MSP die van de financiële sector zijn vak maakt, de kosten kan verdelen over meerdere klanten en er een verkoopargument voor terugkrijgt dat een generalist niet snel kopieert. Heb je een enkele financiële klant, reken dan door wat de eisen je per jaar kosten en neem die uitkomst mee naar het volgende contractgesprek.
Bronnen EBA, EIOPA en ESMA, eerste rapport over ernstige ICT-incidenten onder DORA (juni 2026); Ropes & Gray, Lessons from the European Supervisory Authorities’ first DORA major incident report; ESMA, European Supervisory Authorities designate critical ICT third-party providers (november 2025); The Industry Spread, overzicht van de negentien aangewezen aanbieders; The Next Web, DORA compliance: European financial firms not ready; Morrison Foerster, DORA Demystified: Dispelling 5 Myths for ICT Service Providers; ICTRecht, Ensuring DORA compliance: contracting need-to-know for ICT third-party service providers; Regulation Tomorrow, Gedelegeerde Verordening (EU) 2025/532 over onderaanneming; AFM, DORA-update 7 (augustus 2026); DNB, DORA: additionele datakwaliteitscontroles informatieregister (maart 2026); DNB, Beheersen van operationele risico’s in de pensioensector behoeft aandacht (december 2025); Deloitte, DORA European Survey; Accountancy Vanmorgen, Wat betekenen DORA en NIS2 voor de accountancy?; Legiscope, DORA en NIS2: de verschillen.