KPN heeft in de afgelopen 90 dagen 6.258 security-incidenten geregistreerd bij MKB-klanten die zijn Managed Detection and Response-dienst afnemen. Volgens het bedrijf werd 24 procent daarvan als high of kritiek aangemerkt. De meeste incidenten hebben betrekking op inloggegevens en accounts van medewerkers.
KPN Managed Detection and Response (MDR) is sinds mei beschikbaar voor het MKB. De dienst monitort digitale dreigingen 24/7. Volgens KPN lag die vorm van beveiliging tot nu toe vooral binnen bereik van grotere organisaties. Het bedrijf meldt dat de dienst sinds de introductie ruim 26.000 beveiligingsmeldingen heeft gedetecteerd.
Password spraying dagelijks waargenomen
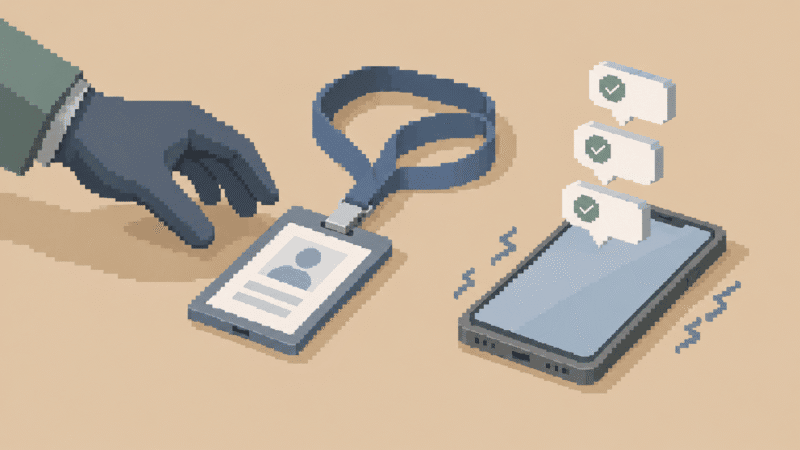
KPN geeft aan dat het dagelijks password-spray-aanvallen ziet. Daarbij proberen aanvallers veelgebruikte wachtwoorden uit op grote aantallen accounts. Bij pogingen tot account-overname gebruiken aanvallers daarnaast eerder buitgemaakte inloggegevens. Ook sturen ze herhaaldelijk verzoeken om een inlogpoging goed te keuren, een techniek die ook wel MFA-fatigue wordt genoemd.
Ronald Krijgsman, expert Security, Cloud & Workplace bij KPN, stelt dat het hem vooral opvalt hoe vaak aanvallers via accounts van medewerkers proberen binnen te komen. Volgens hem is daar geen complexe hack voor nodig. Met geldige inloggegevens kan een aanvaller zich voordoen als een normale gebruiker. Krijgsman vindt het daarom van belang om afwijkend gedrag zo snel mogelijk te herkennen, voordat een aanvaller verdere toegang tot een organisatie krijgt.
Voorbeeld uit de praktijk
KPN beschrijft een incident bij een organisatie die MDR afneemt. Tijdens een zakenreis van een medewerker werd opvallende inlogactiviteit op diens account gedetecteerd. Vanaf meerdere locaties verspreid over de wereld werd met het juiste wachtwoord geprobeerd in te loggen. Ondertussen ontving de medewerker onverwachte verzoeken op zijn telefoon om een inlogpoging goed te keuren. Volgens Krijgsman werd het account binnen enkele minuten automatisch geblokkeerd, voordat de aanvaller verder kon komen.
Werking van de dienst
De eerste analyse van meldingen gebeurt met automatisering en AI. Daarna beoordelen IT-specialisten van KPN-partners de meldingen en bepalen zij welke actie nodig is. Bij kritieke meldingen wordt het Nederlandse KPN Business Security Operations Center (B2B SOC) ingeschakeld. KPN beoogt hiermee MKB-bedrijven toegang te geven tot continue monitoring, zonder dat zij zelf een volledige securityorganisatie hoeven in te richten.
Het bedrijf verwijst naar de Nationaal Coördinator Terrorisme en Veiligheid (NCTV). Die waarschuwde onlangs in het Cybersecuritybeeld Nederland dat het voor MKB’ers een uitdaging is om hun digitale weerbaarheid op peil te brengen en te houden.
Naast MDR heeft KPN de diensten Extra Veilig Internet en Extra Veilig Mobiel in zijn portfolio. Volgens het bedrijf beschermen die op het vaste en mobiele netwerk tegen malware, ransomware en virussen.
Het volledige rapport is te lezen via Cybersecuritybeeld Nederland.