Caller-ID-spoofing, bellen met het nummer van een ander op het scherm, is voor MSP’s die telefonie leveren of beheren een ketenprobleem en geen consumentenkwestie. Het nummer dat een SIP-oproep meestuurt, vult de verzender zelf in en het openbare net controleert dat nauwelijks. Bankhelpdeskfraude kostte Nederlandse bankklanten in 2025 bijna 26 miljoen euro en de vrijwillige blokkadelijst van banknummers blijkt te omzeilen. Het kabinet heeft in juli 2026 een wetsvoorstel in consultatie gebracht dat buitenlands gebruik van Nederlandse nummers verbiedt en aanbieders verplicht te controleren of een beller zijn nummer mag gebruiken. Duitsland, Frankrijk, Spanje en Italië hebben zulke regels al en blokkeren miljoenen oproepen per dag, met als bijeffect dat fraudeurs overstappen op echte buitenlandse nummers en dat legitiem verkeer via buitenlandse carriers wordt geraakt. Voor de MSP betekent dit drie dingen: het getoonde nummer nooit als authenticatie gebruiken in klantprocessen, de SIP-provider bevragen op nummervalidatie en het stuk tussen centrale en toestel dichtzetten, en per klant een nummerregister bijhouden waarmee je straks kunt aantonen dat een oproep legitiem is.
In dit artikel
Wat regelt het Nederlandse wetsvoorstel?
Hoe pakken andere Europese landen het aan?
Het mechanisme is oud en simpel. Bij een oproep over SIP reist het weergegeven nummer mee in een header die de verzendende partij zelf invult. Een telefooncentrale mag daar legitiem van afwijken: een medewerker die vanuit de app op zijn mobiel belt, toont het hoofdnummer van het bedrijf. Dezelfde vrijheid gebruikt een crimineel om het nummer van een bank, een ziekenhuis of een leverancier op het scherm van het slachtoffer te zetten. Het openbare telefoonnet controleert die claim nauwelijks, zeker als de oproep via een buitenlandse carrier binnenkomt.
Hoeveel dat kost, houdt de Nederlandse Vereniging van Banken bij. In 2025 verloren bijna 5.900 bankklanten samen 25,8 miljoen euro door bankhelpdeskfraude, ruim 3 miljoen euro meer dan in 2024. Het aantal slachtoffers daalde, het bedrag per slachtoffer steeg naar gemiddeld zo’n 4.400 euro. De piek lag in 2022 op ruim 56 miljoen euro. Dat de schade daarna halveerde, schreven politie en banken toe aan de samenwerking met de telecomsector tegen spoofing van banknummers: de grote aanbieders werken sindsdien met een lijst van banknummers die niet meer als afzender mogen worden getoond. Die lijst is vrijwillig en niet waterdicht. In augustus 2024 liet de NOS met hackers van Secura zien dat bellen met het echte nummer van een bank nog altijd lukte.
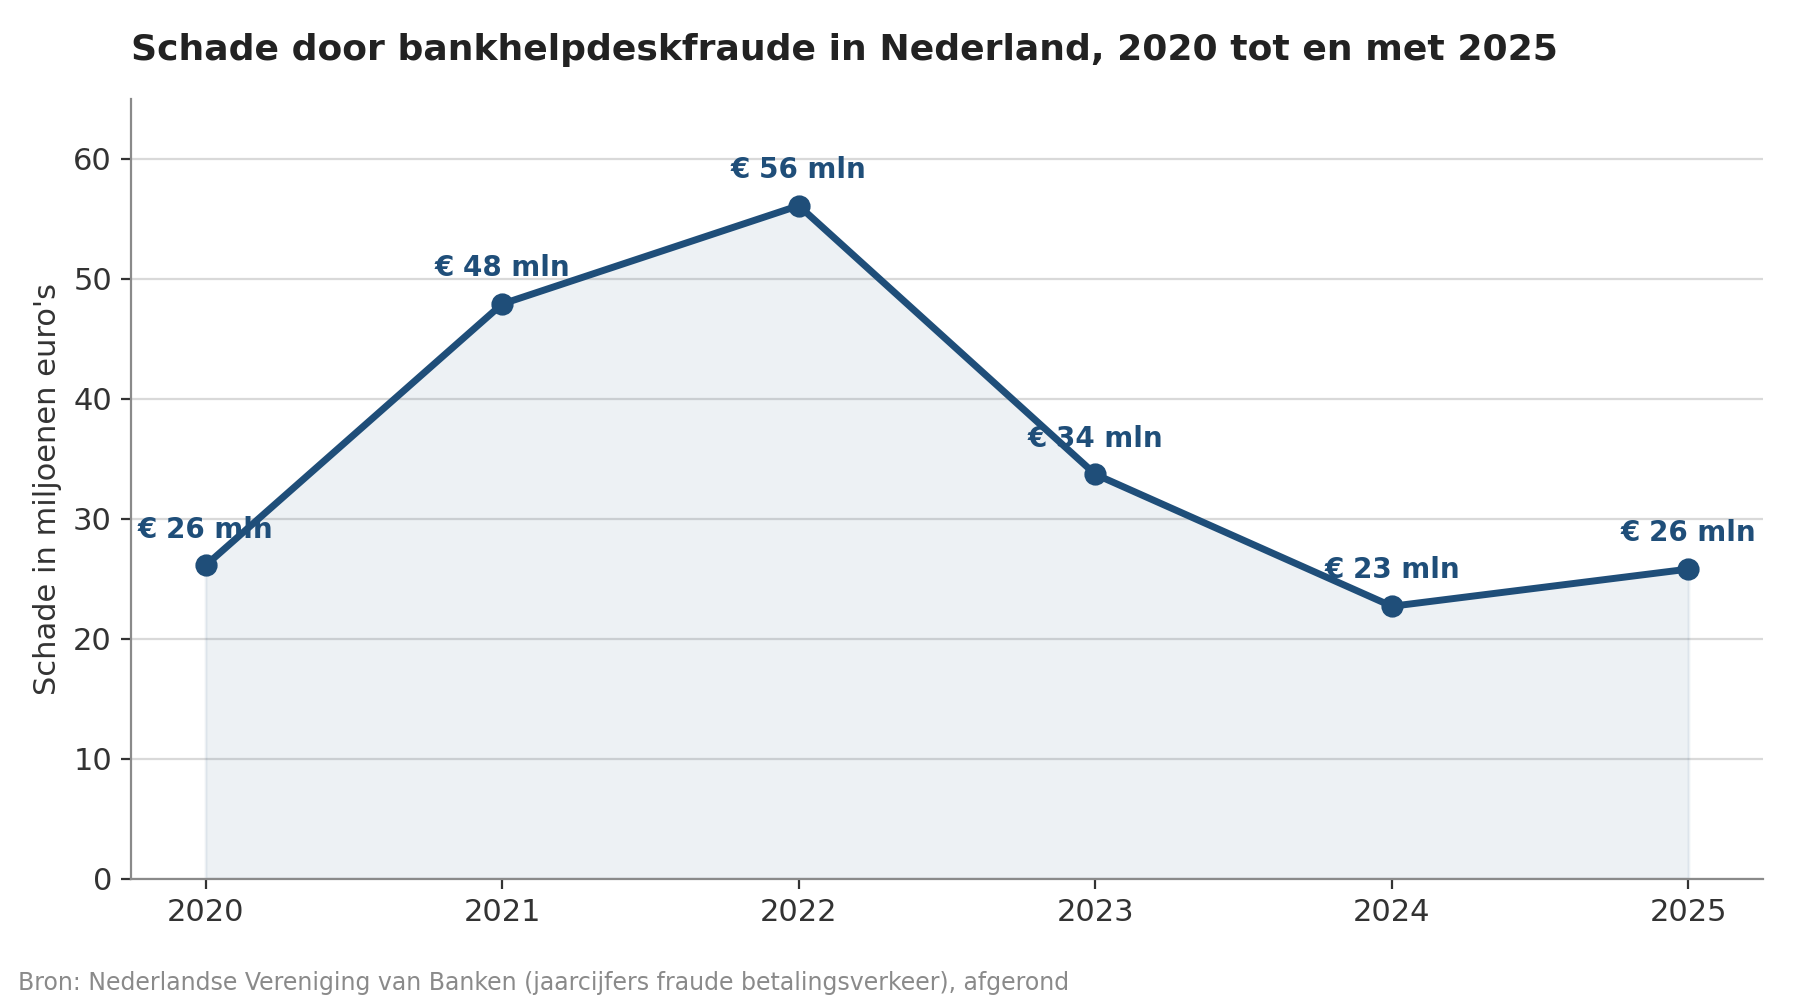
Figuur 1: De schade door bankhelpdeskfraude halveerde na 2022, maar loopt sinds 2024 weer op. Bron: NVB.
Wat regelt het Nederlandse wetsvoorstel?
Op 10 juli 2026 bracht het kabinet een herzien wetsvoorstel tot wijziging van de Telecommunicatiewet in consultatie. De consultatie loopt eind september af. Het voorstel rust op twee pijlers. De eerste is een verbod op extraterritoriaal gebruik van Nederlandse nummers: een Nederlands nummer mag niet meer permanent vanuit het buitenland worden gebruikt voor bellen en sms. De tweede pijler verplicht aanbieders om te verifiëren of een beller het Nederlandse nummer dat hij toont ook rechtmatig gebruikt. Verdachte oproepen, vooral uit buitenlandse netwerken, kunnen daardoor vaker worden geblokkeerd. Daarnaast komen er kaders voor sub-allocatie, het doorleveren van nummers door de ene aanbieder aan de andere, met meer transparantie en toezicht op wie welk nummer in gebruik heeft.
Het duurt allemaal lang. Het voorstel werd eind 2020 aangekondigd, ging in 2022 een eerste keer in consultatie en is daarna ingrijpend herzien. Na deze consultatieronde volgen nog de Raad van State en de Tweede Kamer, dus een ingangsdatum is er nog niet. Tot die tijd werkt de ACM met de bevoegdheden die ze heeft. De toezichthouder kan Nederlandse nummers intrekken, zoals in 2020 met honderd nummers van nephelpdesks gebeurde, en de rechtbank Rotterdam bevestigde in januari 2026 dat de ACM terecht een 0900-nummer introk dat als nepklantenservice van een grote webwinkel werd ingezet. Over buitenlandse nummers heeft de ACM geen zeggenschap, en juist daar komt het meeste gespoofte verkeer vandaan.
Hoe pakken andere Europese landen het aan?
Nederland is met dit voorstel een van de laatste grote Europese markten die spoofing wettelijk aanpakt. Duitsland verplicht aanbieders sinds 1 december 2022 om bij oproepen uit buitenlandse netwerken geen Duits nummer als afzender te tonen, met een uitzondering voor roaming. Zulke oproepen komen sindsdien anoniem binnen. Frankrijk koos voor de zwaarste variant: sinds 1 oktober 2024 is het Mécanisme d’Authentification des Numéros (MAN) verplicht, een op STIR/SHAKEN gebaseerd systeem waarin elke operator uitgaande oproepen digitaal ondertekent met een attestatieniveau A, B of C. Oproepen zonder geldige handtekening worden afgebroken.
Spanje en Italië volgden in 2025 met blokkades aan de netwerkgrens. Spaanse aanbieders blokkeren sinds 7 maart 2025 oproepen van niet-toegewezen nummers en sinds 7 juni 2025 alle internationale oproepen en sms’jes die zich als Spaans nummer voordoen. Tussen maart en half augustus ging het om bijna 48 miljoen oproepen en 2,2 miljoen sms-berichten. Commerciële oproepen vanaf mobiele nummers zijn er bovendien verboden. Italië zette op 19 augustus 2025 een AGCOM-filter aan voor vaste nummers en op 19 november voor mobiele nummers. In de eerste dagen blokkeerden de vier grote operators samen ruim 7 miljoen oproepen per dag. In het Verenigd Koninkrijk geldt sinds 2023 een Ofcom-richtsnoer om buitenlandse oproepen met een Brits vast nummer te blokkeren, wat BT in de eerste maand al een miljoen oproepen per dag opleverde. Voor mobiele nummers liep in de tweede helft van 2025 een consultatie.
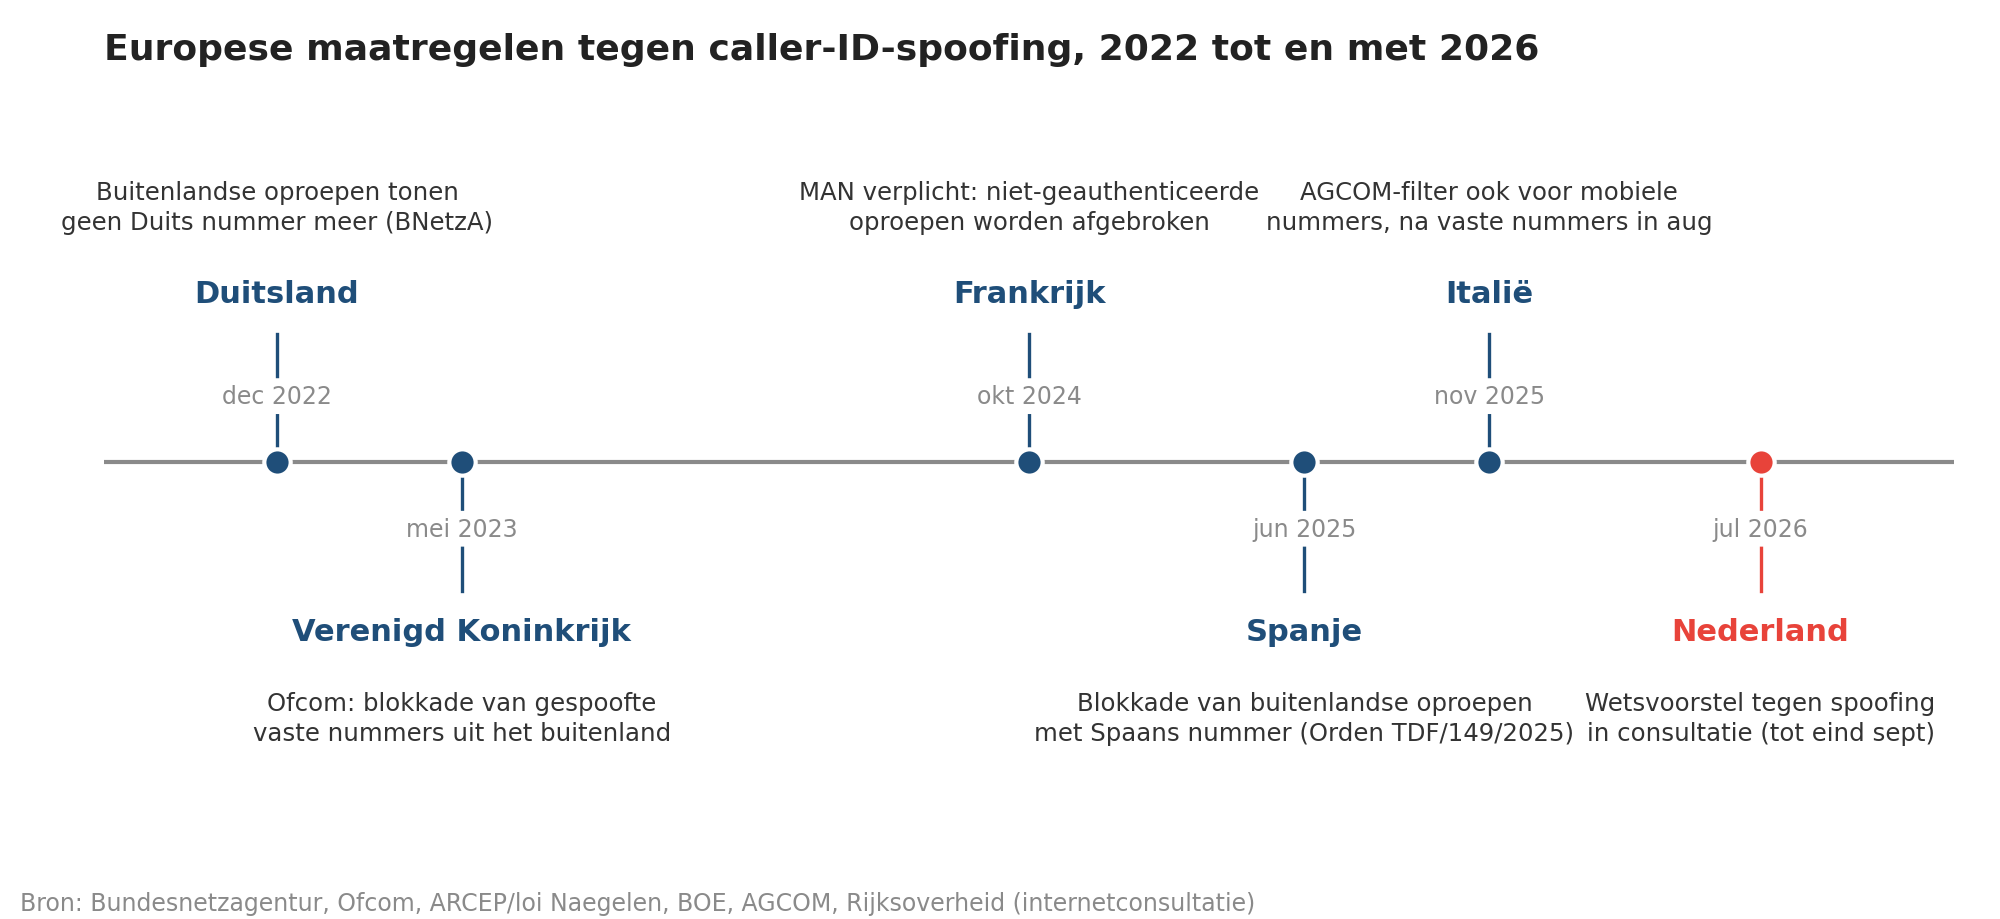
Figuur 2: Vijf Europese landen gingen Nederland voor met verplichte maatregelen tegen spoofing. Bron: BNetzA, Ofcom, ARCEP, BOE, AGCOM, Rijksoverheid.
Het waterbedeffect
De Italiaanse cijfers laten ook zien wat een blokkade aan de grens niet oplost. In de twaalf dagen na de start van het mobiele filter daalde het aantal oproepen met een gespooft Italiaans mobiel nummer van 26,8 naar 7,4 miljoen per dag, een afname van 72 procent. In dezelfde periode steeg het aantal oproepen met een buitenlands prefix van 6,6 naar 23,8 miljoen per dag. Fraudeurs kochten simpelweg echte Spaanse, Britse, Zweedse en Roemeense nummers en belden daarmee verder.
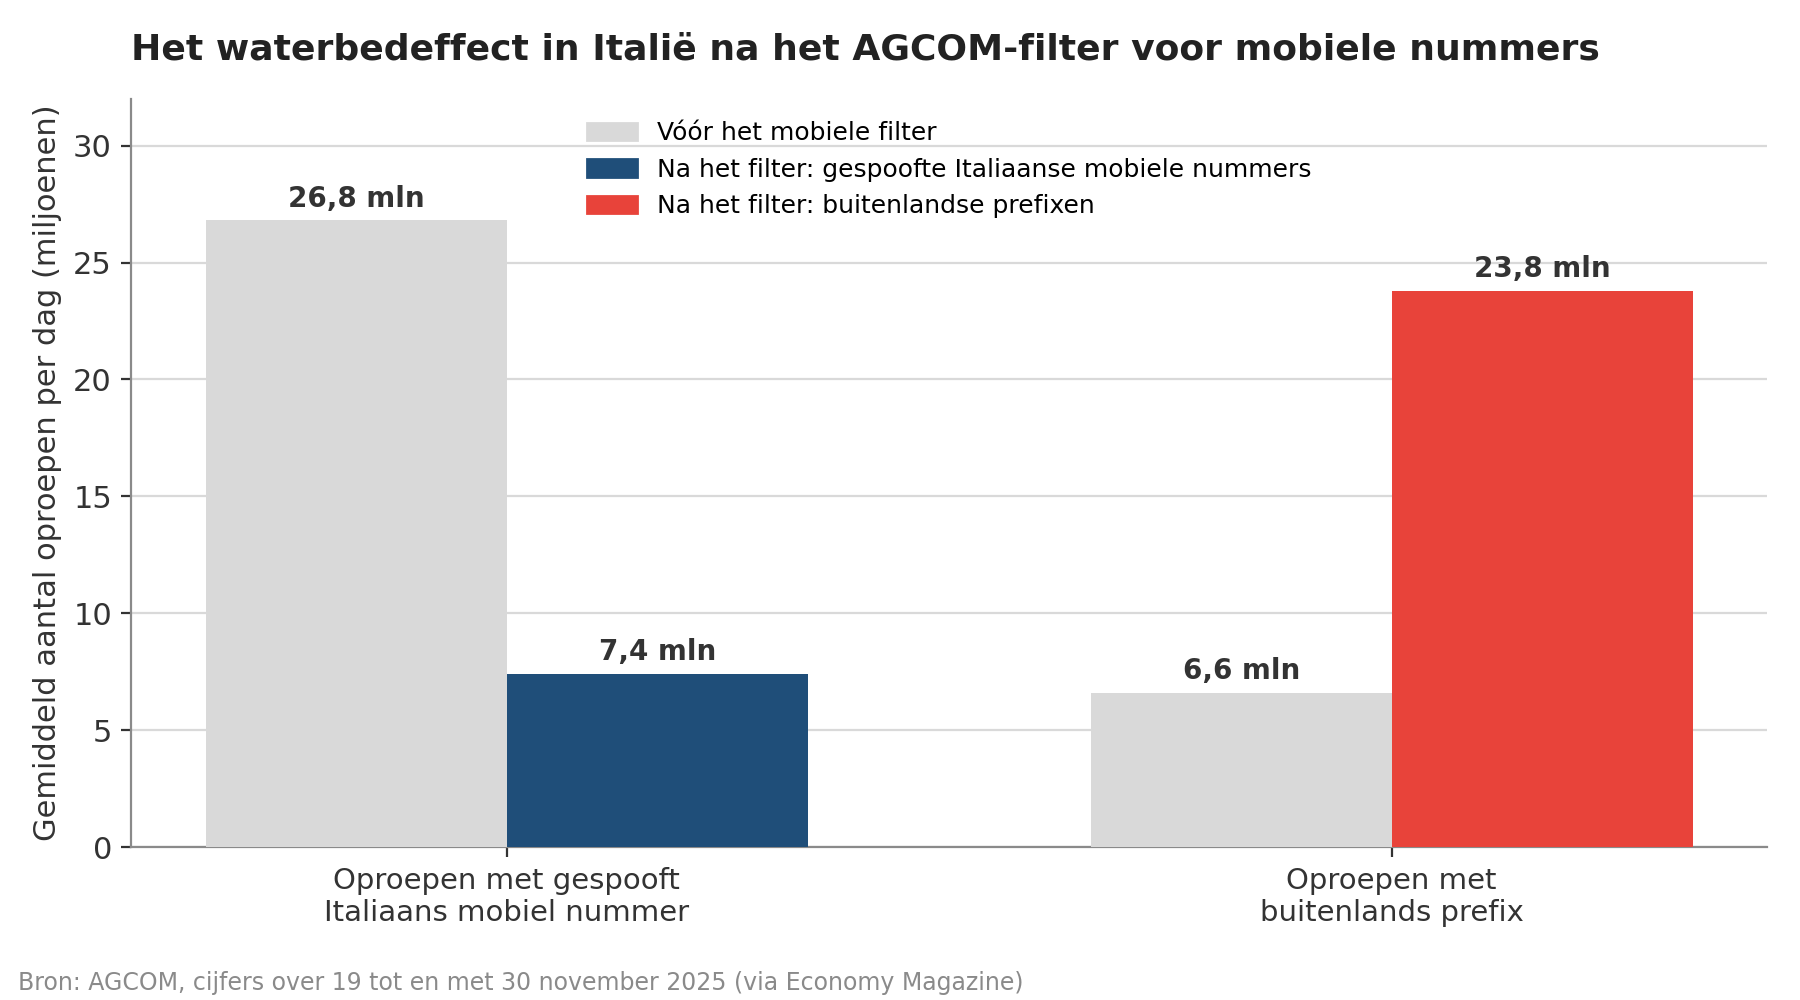
Figuur 3: Na het Italiaanse filter daalde het gespoofte verkeer scherp, terwijl oproepen via buitenlandse prefixen meer dan verdrievoudigden. Bron: AGCOM.
Daar komt een tweede effect bij dat MSP’s direct raakt. Een blokkade op ‘buitenlandse oproep met binnenlands nummer’ treft ook legitiem verkeer: het Nederlandse bedrijf met een klantcontactcentrum in Portugal, de cloudtelefooncentrale die in een Duits datacenter draait en Nederlandse nummers uitgeeft, of de buitendienstmedewerker die vanuit België via de app het hoofdnummer toont. In Duitsland leidde de maatregel tot een golf van anonieme oproepen die klanten van bedrijven niet meer opnemen. Het Nederlandse verbod op extraterritoriaal gebruik zit op dezelfde lijn. Voor een MSP betekent dit dat je van elke klant moet weten waar de SIP-trunk fysiek uitkomt, via welke carrier het verkeer het Nederlandse net binnenkomt en welke nummers vanaf welke locaties worden gebruikt. Als die keten via een buitenlandse aggregator loopt, kan de nummerweergave van de klant straks zomaar wegvallen.
Wat betekent dit voor de MSP?
Inkomend is de eerste vraag wat de telefonieomgeving van een klant met het weergegeven nummer doet. In veel omgevingen is dat behoorlijk veel: een CRM-koppeling opent de klantkaart, een wachtrij geeft bekende nummers voorrang, een whitelist schakelt vaste leveranciers direct door naar de financiële administratie en een receptioniste ziet ‘de bank’ op het scherm en verbindt door. Elk van die automatismen is een toegangspoort voor een gespoofte oproep. De nuchtere regel is dat het weergegeven nummer routeringsinformatie is en geen authenticatie. Een proces dat geld overmaakt, wachtwoorden reset of toegang verleent, mag nooit op het nummer alleen leunen. Een terugbelprocedure via een zelf opgezocht nummer blijft de goedkoopste maatregel die er is, en die kun je als MSP gewoon in de dienstverlening aan de klant opnemen.
Uitgaand ben je zelf een schakel in de keten die de wet straks reguleert. Bij de keuze van een SIP-provider is de vraag welke afzendernummers hij accepteert een securityvraag geworden. Een provider die elke willekeurige CLI doorlaat, is ook de provider waar criminelen graag klant zijn. Vraag welke validatie de provider doet op nummers die je op een trunk zet, of hij nummers die de klant niet bezit weigert, en hoe hij zich voorbereidt op verificatie of ondertekening van oproepen wanneer die in Nederland verplicht wordt. Hetzelfde geldt voor telefonie via Microsoft Teams: Operator Connect en Direct Routing lopen via een carrier, en die carrier bepaalt hoe betrouwbaar het nummer van de klant straks nog aankomt.
Dan is er het laatste stuk van de keten, tussen telefooncentrale en toestel. Versleuteling van signalering en spraak (TLS, SIPS en SRTP), 802.1X op het netwerk en certificaatgebaseerde authenticatie tussen toestel en centrale zijn gevestigde technieken die in de praktijk vaak uit staan omdat ze bij de uitrol lastiger waren. Provisioning verdient daarbij aparte aandacht. Toestellen die zichzelf via een redirectdienst van de fabrikant configureren, halen hun complete configuratie op bij een URL die ze bij het opstarten krijgen. Een gemanipuleerd provisioningprofiel stuurt een toestel naar een vreemde centrale, inclusief de inloggegevens van de gebruiker. Toegang tot het provisioningplatform, ondertekende configuraties en een firmwarebeleid horen daarom in dezelfde checklist als de trunkconfiguratie.
Ten slotte de administratie. Het wetsvoorstel legt nadruk op sub-allocatie en op transparantie over wie welk nummer gebruikt. Veel MSP’s leveren nummers door van een provider aan hun klanten en zijn in die keten formeel de partij die weet welk nummer bij welk bedrijf en welke locatie hoort. Als de wet er komt, zullen aanbieders die informatie bij hun resellers opvragen. Een nummerregister per klant, met eigenaar, locatie en gebruik, en het teruggeven van nummers die niemand meer gebruikt is straks de basis om te bewijzen dat een oproep van jouw klant legitiem is.
Nederland loopt met dit wetsvoorstel jaren achter op de buurlanden en de exacte invulling kan na de consultatie nog veranderen. Maar een getoond nummer moet straks hoe dan ook aantoonbaar bij de beller horen, en aanbieders gaan daarop controleren.
Bronnen: Security.NL, Kabinet komt met wetsvoorstel tegen spoofing Nederlandse telefoonnummers (juli 2026); Internetconsultatie, Wijziging Telecommunicatiewet in verband met nummerbeleid en spoofing; Security.NL, Wetsvoorstel tegen spoofing bevat extra regels voor nummerherkenning (februari 2025); ACM, Rechtbank Rotterdam: ACM mocht nep-klantenservicenummer intrekken (januari 2026); ACM, ACM trekt samen met telecomaanbieders 100 telefoonnummers van nephelpdesks in (2020); NOS, Bankhelpdeskfraude: meer geld afgetroggeld, wel minder slachtoffers (april 2026); Rendement, Bankhelpdeskfraude en phishing toegenomen in 2025 (mei 2026); Politie, Minder bankhelpdeskfraude in 2023 (maart 2024); Accountant.nl, Banken: schade helpdeskfraude in jaar bijna verdubbeld (april 2022); BNNVARA Kassa, Telefonische spoofing met telefoonnummer van bank tóch nog mogelijk (augustus 2024); Bundesnetzagentur, Besserer Schutz vor Manipulation von Rufnummern ab 1. Dezember (november 2022); Dstny, Loi MAN: comprendre le Mécanisme d’Authentification des Numéros; La Moncloa, El plan del Gobierno contra las estafas telefónicas bloquea 48 millones de llamadas (augustus 2025); BOE, Orden TDF/149/2025; AGCOM, Primi dati del filtro anti-spoofing anche per le chiamate da numeri mobili (november 2025); Economy Magazine, Chiamate moleste: AGCOM frena lo spoofing, boom dall’estero; Ofcom, Clamping down on scam calls from abroad; Ofcom, Cracking down on scam calls from abroad (juli 2025).