Negen op de tien organisaties zeggen dat ze na een ransomware-aanval snel kunnen herstellen. Maar van de organisaties die het daadwerkelijk overkwam, kreeg slechts 28 procent al zijn data terug. Voor MSP’s, die de back-up van honderden klanten beheren, zit in dat gat een serieus risico. Onveranderlijke back-ups helpen, mits ze goed zijn ingericht. Maar testen blijft essentieel.
Sophos ondervroeg begin 2026 ruim tweeduizend IT- en securityverantwoordelijken van organisaties die het afgelopen jaar door ransomware waren getroffen. Het aandeel aanvallen waarbij de aanvallers de data ook echt wisten te versleutelen, steeg van 50 naar 56 procent. Tegelijk herstelde 66 procent van de slachtoffers met versleutelde data vanuit de back-up, twaalf procentpunt meer dan een jaar eerder, en was 55 procent binnen een week weer operationeel. Toch betaalde 48 procent van de organisaties met versleutelde data losgeld, en de gemiddelde herstelkosten stegen met 11 procent naar 1,7 miljoen dollar per incident. De conclusie: herstellen lukt vaker, maar goedkoop is het niet.
Aanvallers gaan eerst naar de back-up
Dat back-ups een doelwit zijn, is geen nieuws voor wie een incident van dichtbij heeft meegemaakt. Sophos bracht het in 2024 in kaart bij bijna drieduizend slachtoffers: in 94 procent van de aanvallen probeerden de aanvallers de back-ups te compromitteren en in 57 procent van de gevallen lukte dat. De IT- en telecomsector deed het met 30 procent duidelijk beter dan het gemiddelde, de energiesector met 79 procent duidelijk slechter. De gevolgen van een geslaagde poging zijn fors. Slachtoffers zonder werkende back-up zagen in 85 procent van de gevallen hun data versleuteld (tegen 52 procent met goede back-up), betaalden bijna twee keer zo vaak losgeld (67 tegen 36 procent) en kregen een losgeldeis die gemiddeld ruim twee keer zo hoog lag. De mediane herstelkosten waren acht keer hoger: 3 miljoen dollar tegen 375.000 dollar.
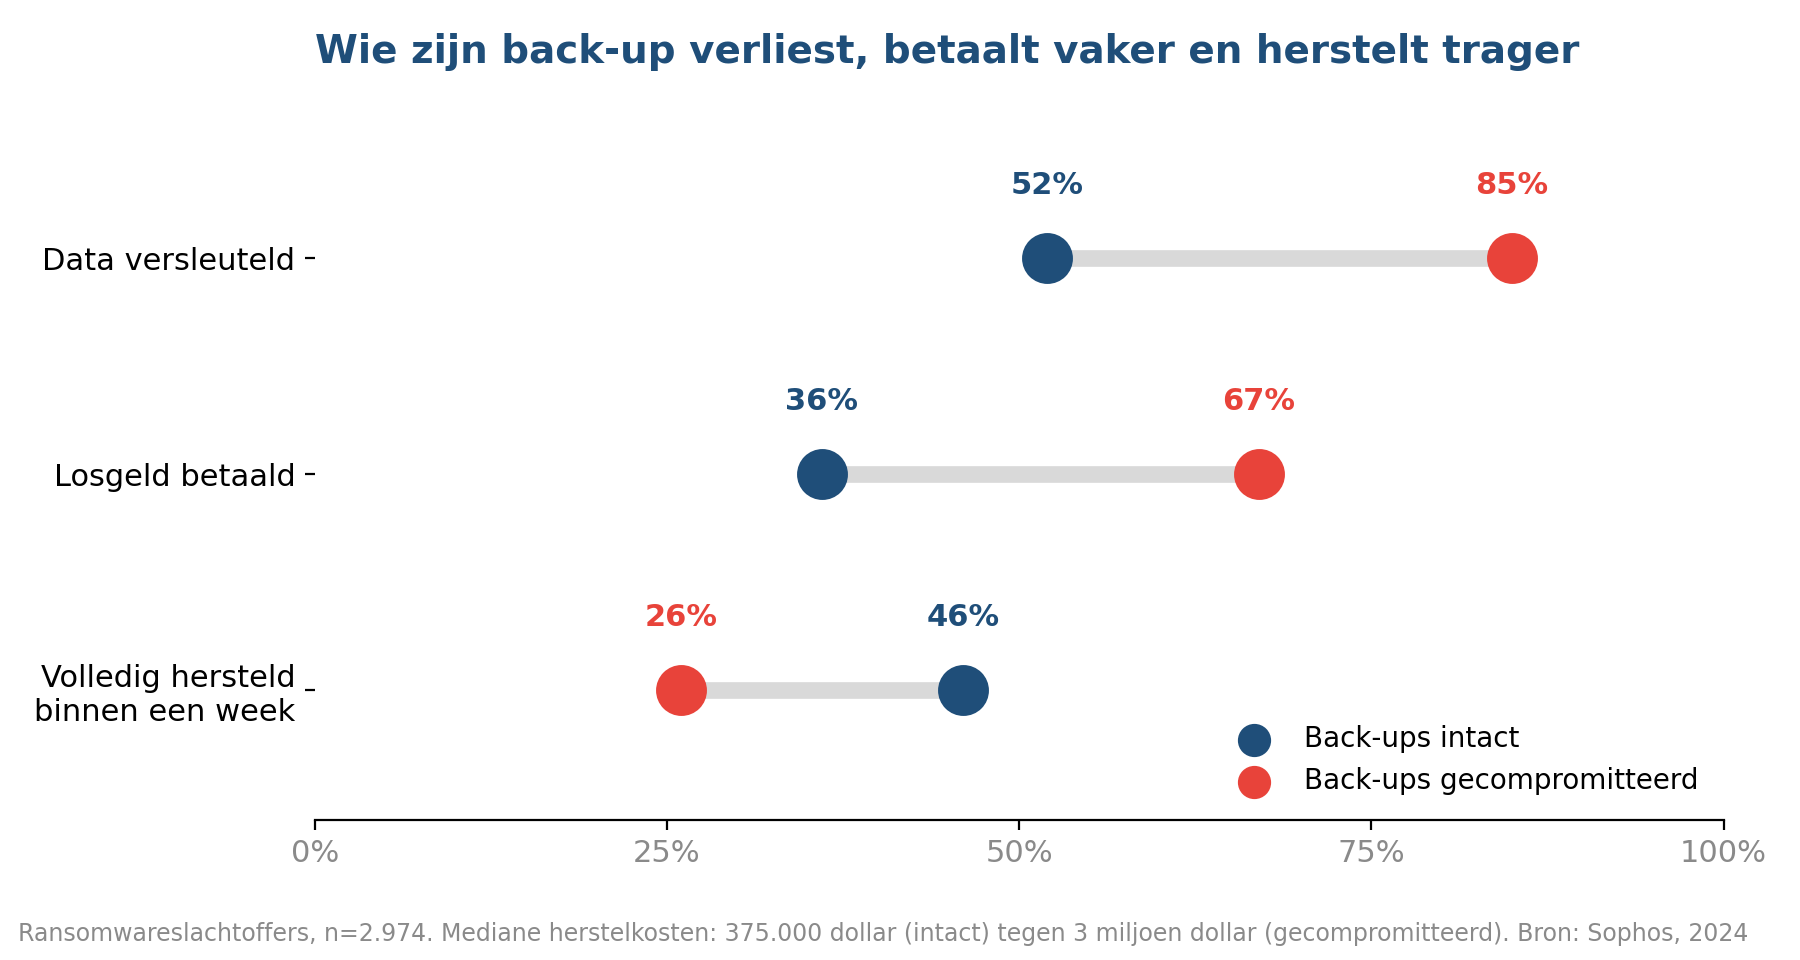
Figuur 1. Uitkomsten van ransomware-aanvallen bij intacte en gecompromitteerde back-ups. Bron: Sophos, The impact of compromised backups on ransomware outcomes, 2024.
De route naar die back-up loopt zelden via een exotische kwetsbaarheid. In de editie van 2026 constateert Sophos dat 79 procent van de aanvallen begint met een identiteit: kwaadaardige e-mail (26 procent), phishing (24 procent) en gestolen inloggegevens (23 procent) vormen samen bijna driekwart van de oorzaken. Uitgebuite kwetsbaarheden zakten na drie jaar van de eerste plaats naar 18 procent. In de incidentresponsezaken van Sophos ontbrak in 59 procent van de gevallen MFA op de plek waar het ertoe deed. Waarom zou een hacker een exploit schrijven, als hij het beheeraccount van het back-upplatform met een wachtwoord uit een phishingmail kan overnemen?
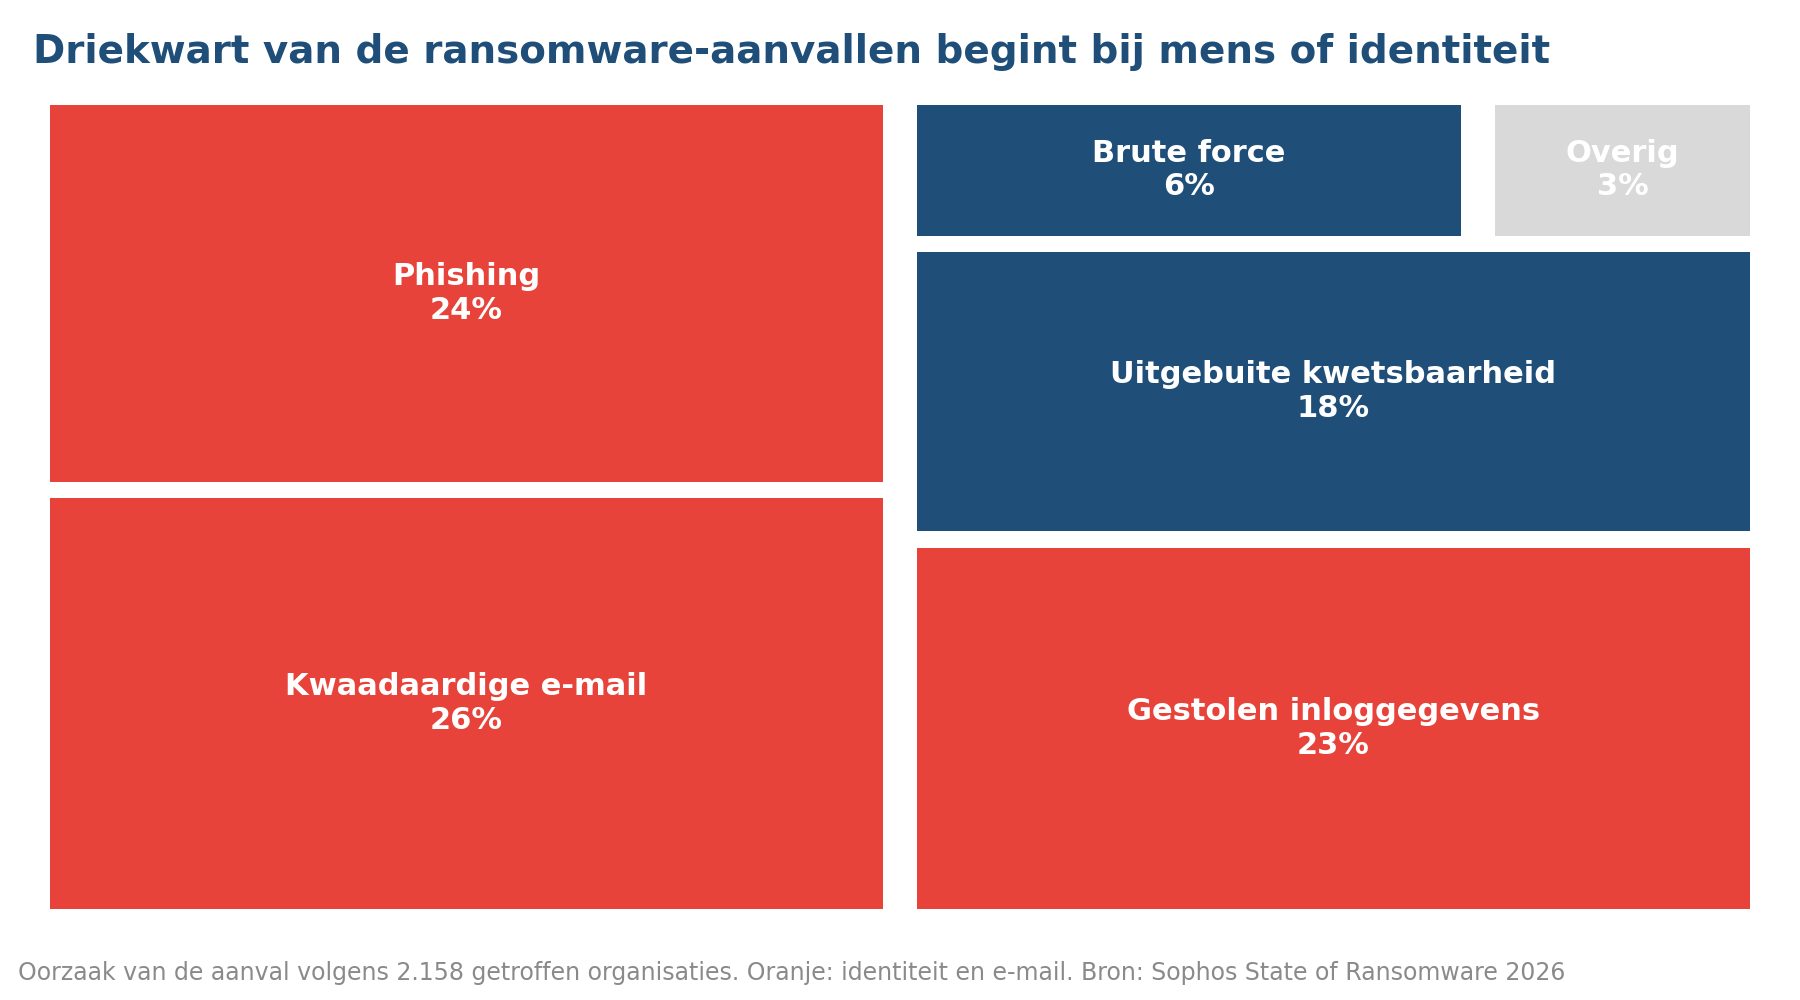
Figuur 2. Oorzaak van de aanval volgens getroffen organisaties. Bron: Sophos, The State of Ransomware 2026.
Waarom is onveranderlijk niet hetzelfde als onaantastbaar?
Immutable back-ups zijn het antwoord van de industrie op deze tactiek. Een back-up die binnen zijn bewaartermijn door niemand te wijzigen of te verwijderen is, ook niet door een beheerder met de hoogste rechten, blijft bruikbaar als de aanvaller de rest van de omgeving in handen heeft. In de praktijk komt dat neer op object lock op S3-compatibele storage, een hardened Linux-repository die het back-upplatform alleen via een beperkte API benadert, of de onveranderlijke opslag die cloudback-updiensten aanbieden. De 3-2-1-regel is daarmee uitgegroeid tot 3-2-1-1-0: drie kopieën, twee media, één externe locatie, één onveranderlijke of offline kopie en nul fouten bij de verificatie.
Die laatste twee cijfers zijn waar het in de praktijk misgaat. Onveranderlijkheid heeft een bewaartermijn, en wie die op zeven dagen zet terwijl aanvallers weken in een netwerk rondlopen voordat ze versleutelen, heeft op de dag van de aanval alleen nog besmette herstelpunten. Cloudopslag kent bovendien vaak twee smaken: een governance-modus waarin een accounthouder de vergrendeling kan opheffen en een compliance-modus waarin dat voor niemand mogelijk is. Alleen de tweede telt als het erop aankomt. Verder zijn de back-upserver zelf, de credentials van het serviceaccount en de managementconsole van de MSP net zo goed een doelwit als de opslag. Een aanvaller die de back-upjobs kan uitschakelen, hoeft de bestanden niet te wissen om de MSP zonder herstelpunt achter te laten.
Vertrouwen is geen bewijs
Hoe groot het verschil is tussen een back-up hebben en kunnen herstellen, laat Veeam zien in het Data Trust and Resilience Report 2026, gebaseerd op ruim negenhonderd IT-, security- en riskverantwoordelijken. Van hen is 90 procent ervan overtuigd binnen de afgesproken hersteltijd te kunnen herstellen. Bij organisaties die daadwerkelijk door ransomware werden getroffen, kreeg 28 procent alle geraakte data terug en herstelde 44 procent minder dan driekwart. Gemiddeld kwam 72 procent van de data terug. Slechts 69 procent zegt dat de hersteltijddoelstellingen volledig aansluiten op de continuïteitseisen van de business.
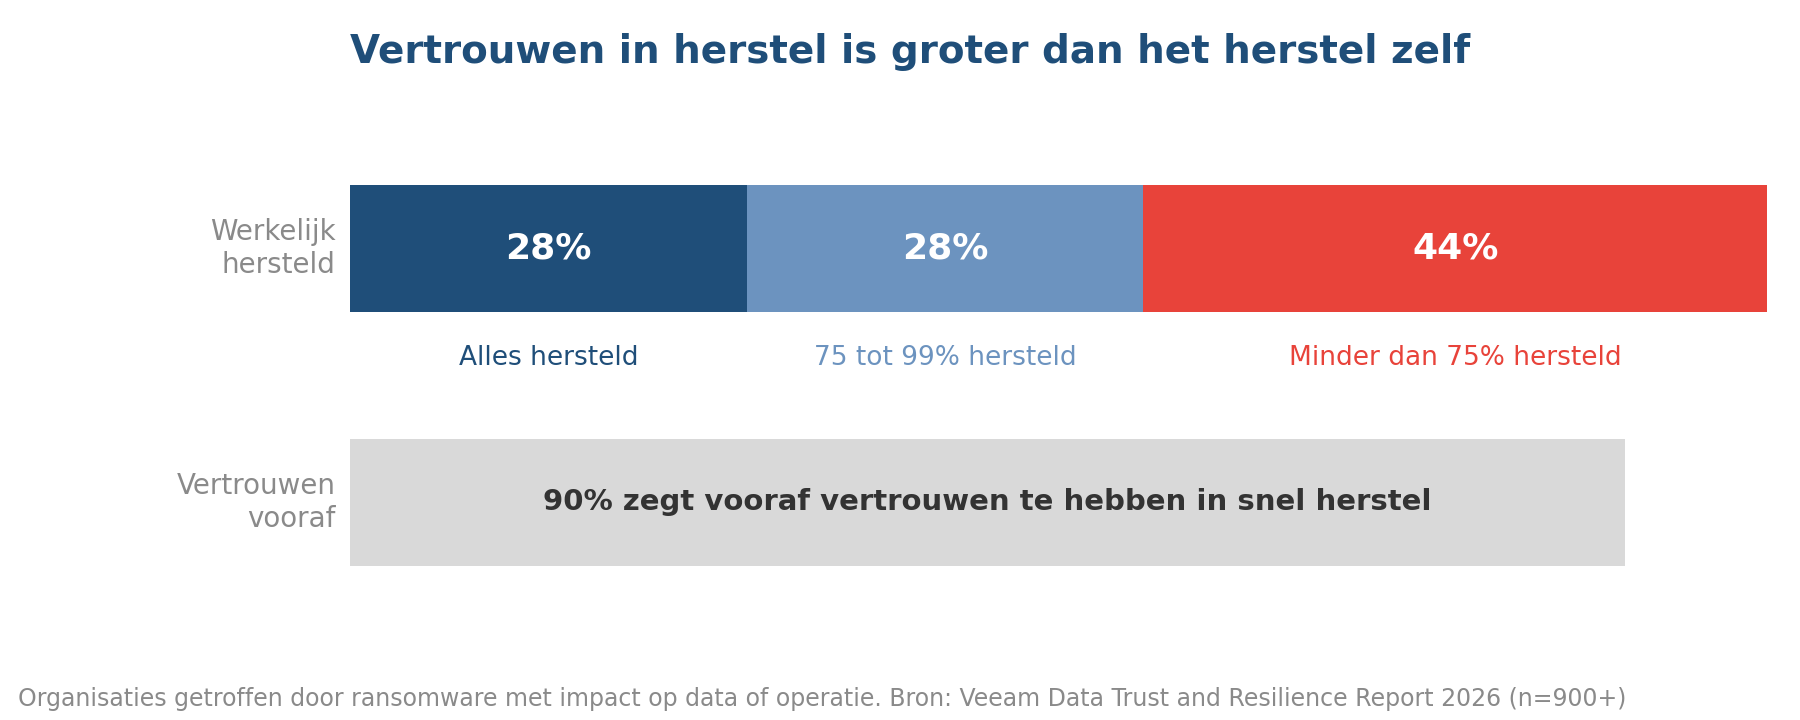
Figuur 3. Vertrouwen in herstel tegenover het werkelijke herstelresultaat na ransomware. Bron: Veeam Data Trust and Resilience Report 2026.
Veeam benoemt vier praktijken die samenhangen met betere uitkomsten: zicht op welke data waar staat, afgedwongen controles in plaats van beleid op papier, bewezen herstel via realistische tests en bestuurlijke overeenstemming over wat hersteld eigenlijk betekent. Organisaties die hun securitybudget verhoogden, investeerden vaker in onveranderlijke opslag en geautomatiseerde back-up en herstelden ruim twee keer zo vaak volledig (40 tegen 16 procent).
Hoe test je herstel echt?
Een groen vinkje achter een back-upjob zegt dat de job is afgerond, niet dat de data bruikbaar is. Serieus testen gebeurt in lagen. De eerste laag is geautomatiseerde verificatie: elk herstelpunt wordt gescand op malware en er wordt gecontroleerd of het bestand leesbaar is. De tweede laag is het opstarten van servers in een geïsoleerd netwerk, waar een monitoringscript checkt of de database reageert en de applicatie inlogt. De derde laag is een volledige scenariotest: een klantomgeving vanaf nul terugzetten op andere hardware of in de cloud, inclusief Active Directory of Entra ID, en de klok mee laten lopen. Die laatste test levert de werkelijke hersteltijd tegenover de afgesproken RTO.
Identiteit verdient daarbij aparte aandacht. Een omgeving zonder werkende directory is een omgeving waarop niemand kan inloggen, en juist de directory is vaak als eerste gecompromitteerd. Een hersteltest die de domeincontroller overslaat omdat die “toch wel draait”, test het minst waarschijnlijke scenario. Hetzelfde geldt voor de volgorde: als je eerst de fileserver terugzet en daarna ontdekt dat de rechtenstructuur in de directory zat, zit er niks anders op dan opnieuw beginnen. Een runbook met volgorde, verantwoordelijken en contactgegevens, offline opgeslagen, hoort bij de test.
Wat betekent dit voor MSP’s?
In het 2026 State of the MSP Report van Kaseya meldt 44 procent van de MSP’s dat minstens een op de tien klanten in 2025 een cyberaanval meemaakte. Back-up en disaster recovery is na security de sterkst groeiende omzetcategorie, met 50 procent van de MSP’s die daar meer omzet uit haalt. Tegelijk gebruikt de meerderheid twee tot drie verschillende BCDR-oplossingen naast elkaar en heeft 40 procent één medewerker die minstens 80 procent van zijn tijd aan back-up en herstel kwijt is. Dat is een kwetsbare combinatie: veel platforms, weinig mensen en klanten die in 61 procent van de gevallen hun MSP als eerste securityadviseur zien.
Leg per klant de RTO en RPO contractueel vast, plan minimaal jaarlijks een volledige scenariotest en lever het rapport op als tastbaar bewijs, met de gemeten hersteltijd erin. Dat rapport is bovendien wat de klant onder de Cyberbeveiligingswet nodig heeft, want back-upbeheer en bedrijfscontinuïteit staan expliciet in de lijst met verplichte maatregelen. Zorg dat de eigen beheeromgeving van de MSP aan dezelfde eisen voldoet als die van de klant, met MFA op elk back-upaccount, een aparte identiteit voor het back-upplatform en onveranderlijke kopieën die ook bestand zijn tegen een gecompromitteerde MSP-console.
De vraag uit de titel laat zich zo beantwoorden. Een MSP die onveranderlijke back-ups heeft ingericht, is beter voorbereid dan een MSP zonder. Of hij écht voorbereid is, blijkt op het moment dat een klantomgeving op een dinsdagochtend vanaf nul wordt teruggezet en de stopwatch meeloopt. Wie dat nog nooit heeft gedaan, hoort bij de 90 procent die het vertrouwen heeft, en weet niet of hij bij de 28 procent hoort die het ook kan.
Bronnen: Sophos, The State of Ransomware 2026 (juli 2026, n=2.158); Sophos, persbericht 79% of ransomware attacks now originate from compromised identities (juli 2026); Sophos, The impact of compromised backups on ransomware outcomes (maart 2024, n=2.974); Veeam, Data Trust and Resilience Report 2026 (april 2026, n=900+); Kaseya, 2026 State of the MSP Report (april 2026, n=1.061).