Air Canada voerde in 2024 aan dat zijn chatbot een aparte rechtspersoon was die zelf verantwoordelijk was voor wat hij zei. De rechter dacht daar anders over. Deloitte betaalde in 2025 een deel van een rapport terug omdat de AI bronnen had verzonnen. Vanaf 9 december 2026 valt software, AI inbegrepen, onder de Europese productaansprakelijkheid. Voor MSP’s die AI in de servicedesk, monitoring of rapportages zetten, is de vraag wie betaalt als het misgaat geen theorie meer. De SLA moet erop worden herschreven.
De twee zaken die iedereen aanhaalt, zijn klein in geld en groot in betekenis. Het Civil Resolution Tribunal in British Columbia oordeelde op 14 februari 2024 dat Air Canada aansprakelijk was voor een chatbot die een klant onjuist informeerde over een rouwtarief. De luchtvaartmaatschappij betoogde dat de chatbot een aparte juridische entiteit was. Het tribunaal vond dat een bedrijf verantwoordelijk is voor alle informatie op zijn website, statisch of interactief, en kende ongeveer 650 Canadese dollar schadevergoeding toe. In oktober 2025 betaalde Deloitte Australië de laatste termijn terug van een rapport van 440.000 Australische dollar voor het ministerie van Werkgelegenheid. Een onderzoeker van de universiteit van Sydney had ontdekt dat het rapport verwees naar academische publicaties die niet bestaan en een citaat bevatte van een rechter die dat nooit had gezegd. Deloitte bevestigde dat er een taalmodel op Azure OpenAI was gebruikt.
Wat zeggen de regels?
De Europese wetgever heeft de aansprakelijkheid voor AI bewust niet in één wet gestopt. De AI Liability Directive, die het voor slachtoffers makkelijker moest maken om een causaal verband met een AI-systeem aan te tonen, werd in februari 2025 door de Commissie ingetrokken. Wat overblijft, zijn drie lagen. De eerste is de AI Act. Sinds de Digital Omnibus (Verordening (EU) 2026/1744) op 27 juli 2026 van kracht werd, gelden de verplichtingen voor hoogrisicosystemen uit bijlage III vanaf 2 december 2027 en die voor ingebedde systemen uit bijlage I vanaf 2 augustus 2028. De transparantieplichten van artikel 50, zoals melden dat iemand met een AI-systeem praat, gelden sinds 2 augustus 2026 gewoon. De AI Act regelt geen schadevergoeding, maar legt wel vast wie welke rol heeft: de aanbieder die het systeem bouwt of onder eigen naam op de markt brengt, en de gebruiksverantwoordelijke die het inzet. Een MSP die een AI-tool van een vendor bij een klant uitrolt, is meestal gebruiksverantwoordelijke. Een MSP die er een eigen dienst van maakt, onder eigen naam en met eigen configuratie, is eerder een aanbieder.
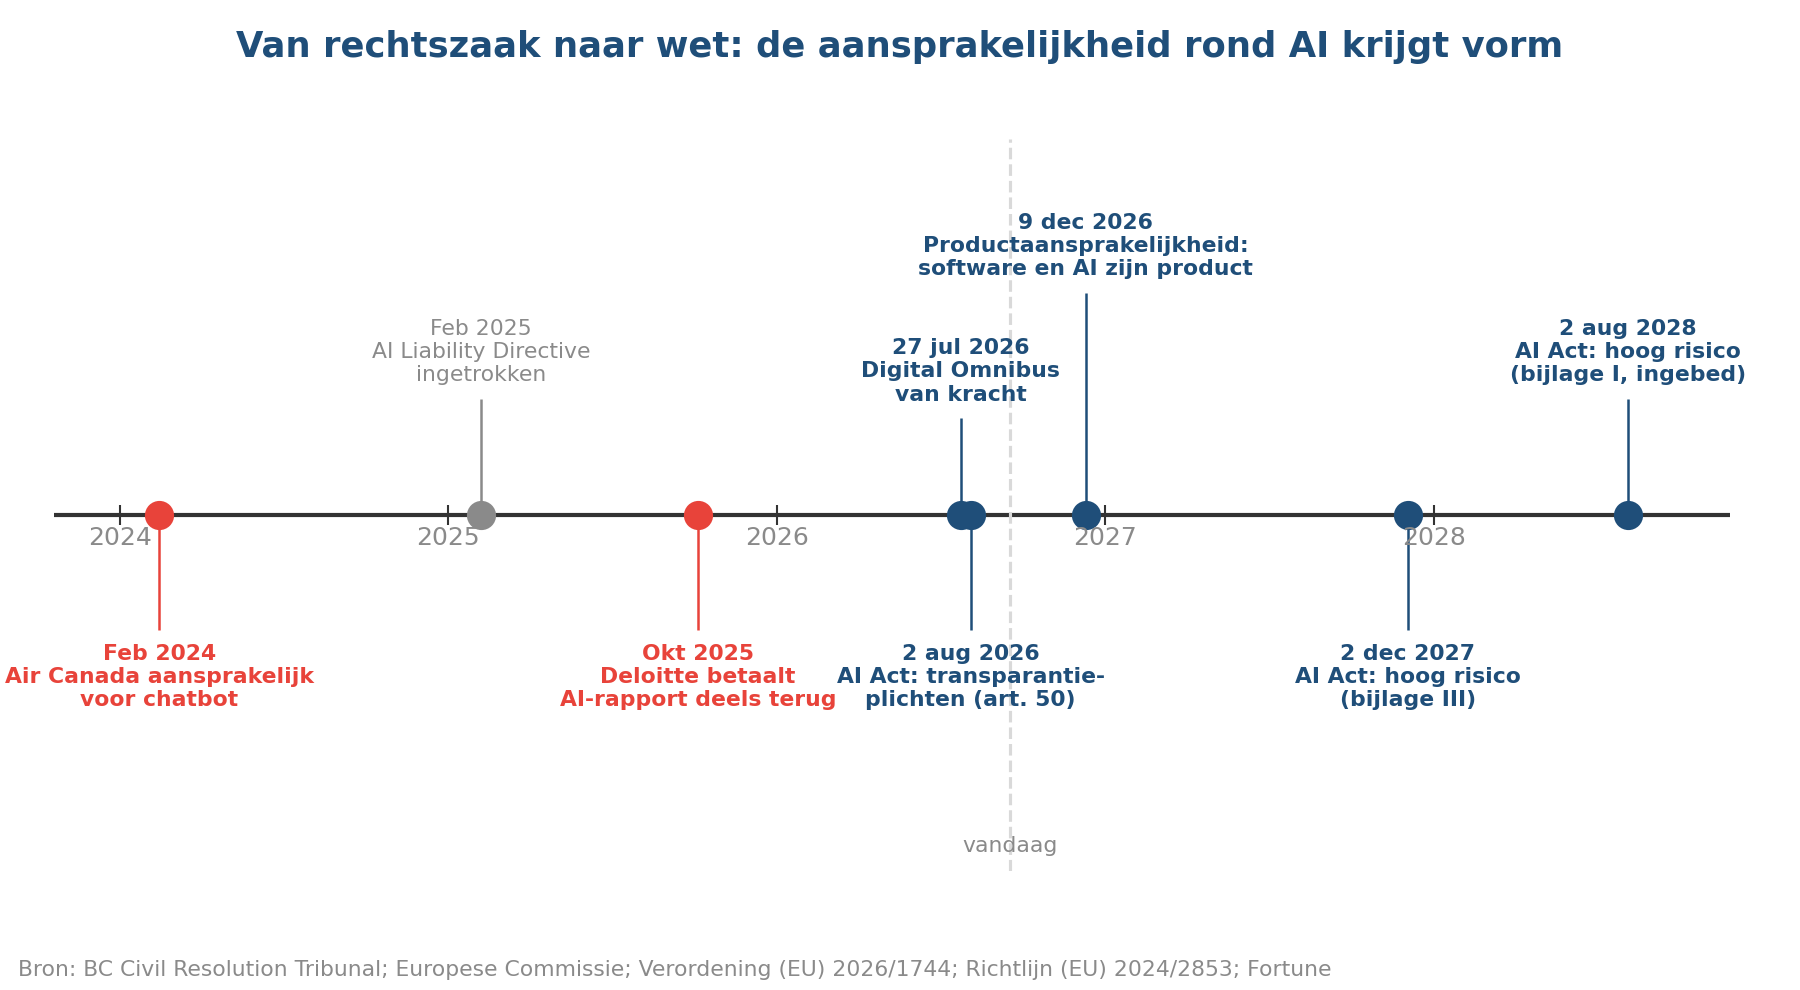
Figuur 1. Rechtszaken en Europese wetgeving rond aansprakelijkheid voor AI. Bron: BC Civil Resolution Tribunal, Europese Commissie, Verordening (EU) 2026/1744, Richtlijn (EU) 2024/2853.
De tweede laag is de nieuwe richtlijn productaansprakelijkheid (Richtlijn (EU) 2024/2853), die lidstaten uiterlijk 9 december 2026 moeten hebben omgezet. Software is daarin uitdrukkelijk een product, ook als losse dienst en ook als AI-systeem. De fabrikant is risicoaansprakelijk: de benadeelde hoeft geen schuld te bewijzen, alleen gebrek, schade en verband. De rechter kan de fabrikant dwingen bewijs te overleggen, en de aansprakelijkheid kent geen plafond meer. Een product dat niet meer wordt geüpdatet terwijl dat voor de veiligheid nodig is, geldt als gebrekkig. Wel een belangrijke beperking: deze richtlijn dekt schade aan personen en aan privé-eigendom, inclusief verlies van privédata. Zuivere bedrijfsschade bij een zakelijke klant, zoals een verkeerd gesloten ticket of een gemiste storing, valt erbuiten. Daarvoor geldt de derde laag: het gewone contractenrecht en de voorwaarden die partijen afspreken.
En daar zit een belangrijke kwestie voor de MSP. NLdigital heeft in de branchevoorwaarden 2025 een apart AI-hoofdstuk opgenomen. Dat legt de verplichtingen vooral bij de afnemer: het AI-systeem gebruiken waar het voor bedoeld is, de instructies van de leverancier, menselijk toezicht inrichten, incidenten melden, AI-geletterdheid op peil houden en het systeem niet aanpassen of gebruiken om modellen te trainen. De leverancier mag het AI-systeem aanpassen of van de markt halen als het niet meer aan het beoogde doel voldoet, zonder schadeplicht, en garandeert niet dat het product aan alle wetgeving voldoet. Vendorvoorwaarden van Amerikaanse AI-platforms gaan doorgaans nog verder in het uitsluiten van garanties op de juistheid van output. Het risico dat de vendor uitsluit, komt bij de MSP terecht. Als de MSP het in zijn eigen SLA niet regelt, blijft het daar liggen.
Hoe vaak gaat het mis?
Vaker dan de meeste SLA’s veronderstellen. OneTrust liet in 2026 twaalfhonderd senior beslissers in acht landen ondervragen: 86 procent van de organisaties had in het afgelopen jaar minstens één AI-gerelateerd incident, en 28 procent maakte twee of meer incidenten mee waarbij een AI-systeem ongevraagd actie ondernam. Tegelijk moedigt 87 procent het gebruik van AI-agents aan en heeft slechts 47 procent duidelijke governance, toezicht en controles ingericht. Gartner mat in 2025 bij 360 IT-leiders dat ruim 70 procent compliance als een van de drie grootste uitdagingen bij generatieve AI ziet en dat 23 procent zich zeer zeker voelt over security en governance van zijn genAI-tools. Diezelfde analist verwacht tegen 2028 een toename van 30 procent in juridische geschillen voor techbedrijven door overtredingen van AI-regelgeving, en voorziet eind 2026 wereldwijd ruim tweeduizend rechtszaken waarin AI een rol speelt bij een overlijden. Verzekeraars reageren: Gartner voorziet dat zij tegen 2030 aantoonbare AI-risicocontroles gaan eisen voordat ze AI-aansprakelijkheid dekken.
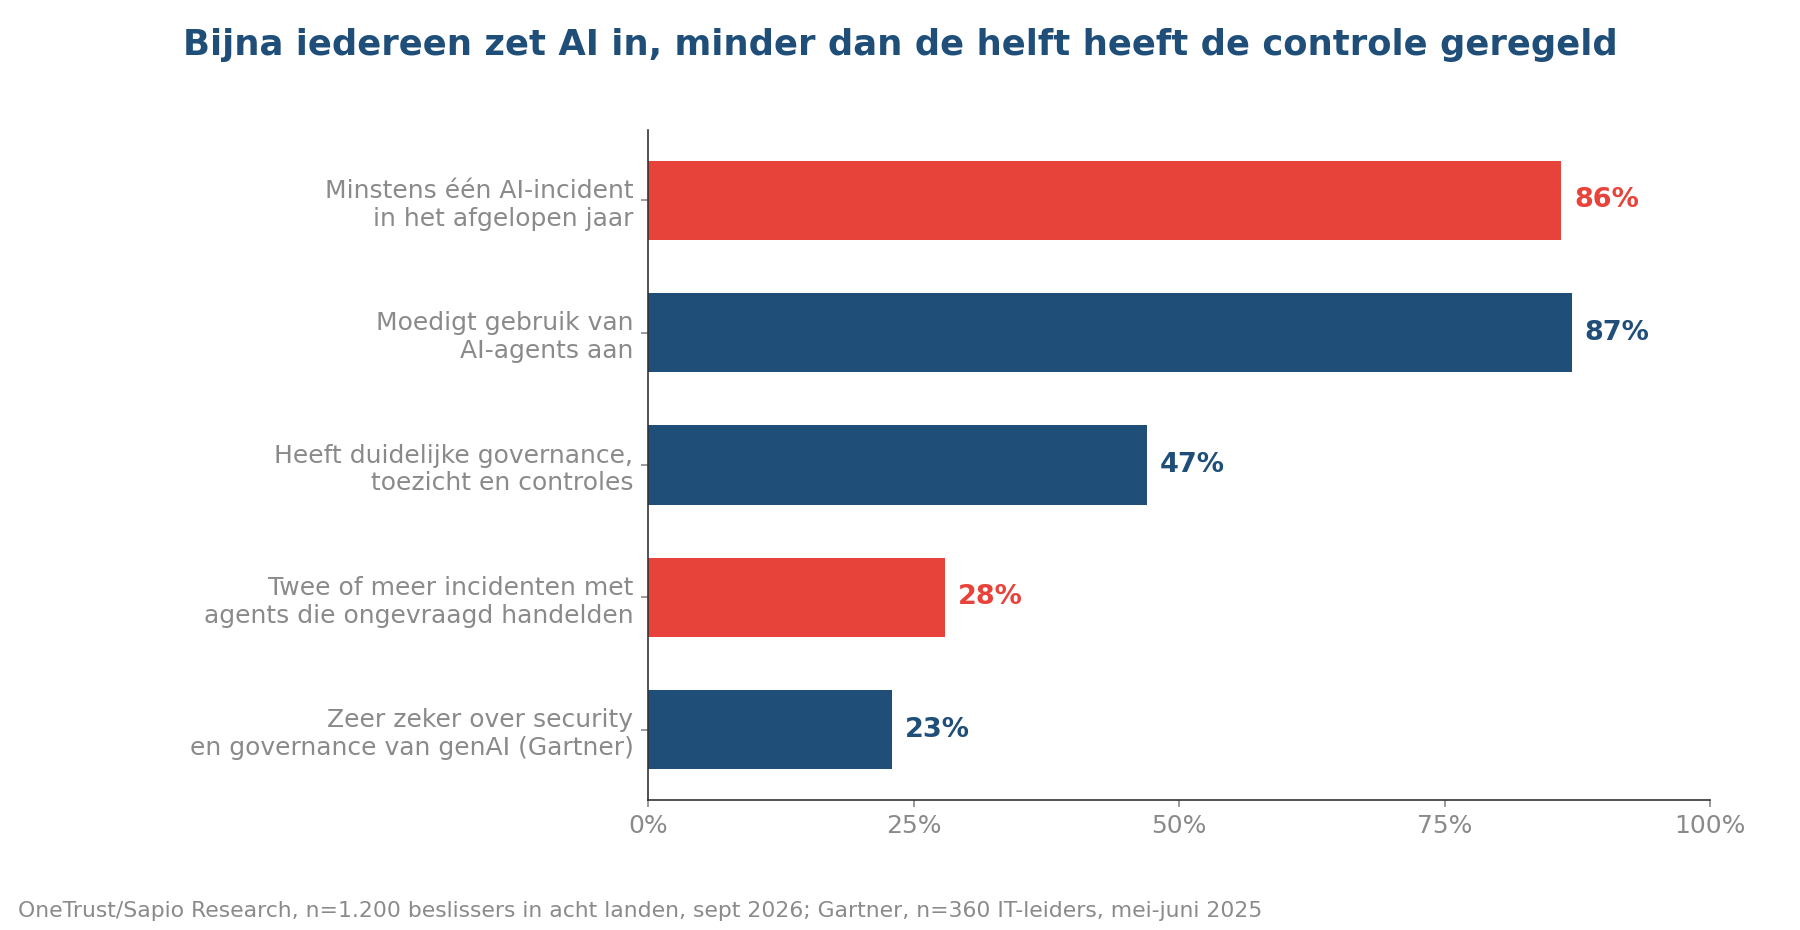
Figuur 2. AI-incidenten en governance bij organisaties. Bron: OneTrust AI-Ready Governance Report 2026; Gartner, oktober 2025.
Voor de MSP-praktijk komt daar intern het nodige bij. In het 2026 State of the MSP Report van Kaseya gebruikt 53 procent van de MSP’s AI om ticketing, patching en monitoring te automatiseren, terwijl 13 procent er al betekenisvolle omzet uit haalt. AI zit dus vooral aan de binnenkant van de dienstverlening, in processen die de klant wel voelt zonder ze te zien. Een tekstclassificatie die een ticket verkeerd prioriteert of een agent die een patch op het verkeerde moment doorzet, valt onder de bestaande SLA, die daar nooit voor is geschreven.
Wat hoort er in de SLA?
Een klassieke SLA meet beschikbaarheid, reactietijd en oplostijd. Voor AI-gedreven dienstverlening komen daar zes onderwerpen bij.
- Per proces vastleggen wat de AI zelfstandig doet, wat hij voorstelt en waar een mens beslist.
- Toezicht: op welke punten iemand controleert, hoe snel dat gebeurt en wie dat is, de MSP of de klant. Dat is ook de plek waar de AI Act-verplichting tot menselijk toezicht en de NLdigital-voorwaarden landen.
- Meetbare kwaliteit: het percentage automatisch afgehandelde tickets dat binnen zeven dagen opnieuw wordt geopend, de escalatietijd bij twijfel, het aandeel AI-suggesties dat een engineer overneemt.
- Het incidentproces: een noodstop per AI-functie, logging van input en output met een afgesproken bewaartermijn en een terugvaloptie naar handmatig werk.
- Data: welke klantdata naar welk model gaat, in welke regio, en de garantie dat die niet voor training wordt gebruikt.
- Aansprakelijkheid zelf: een plafond, uitsluiting van output die de klant buiten het afgesproken toezicht om heeft gebruikt, en een back-to-backafspraak met de vendor zodat wat de vendor uitsluit niet ongemerkt bij de MSP blijft hangen.
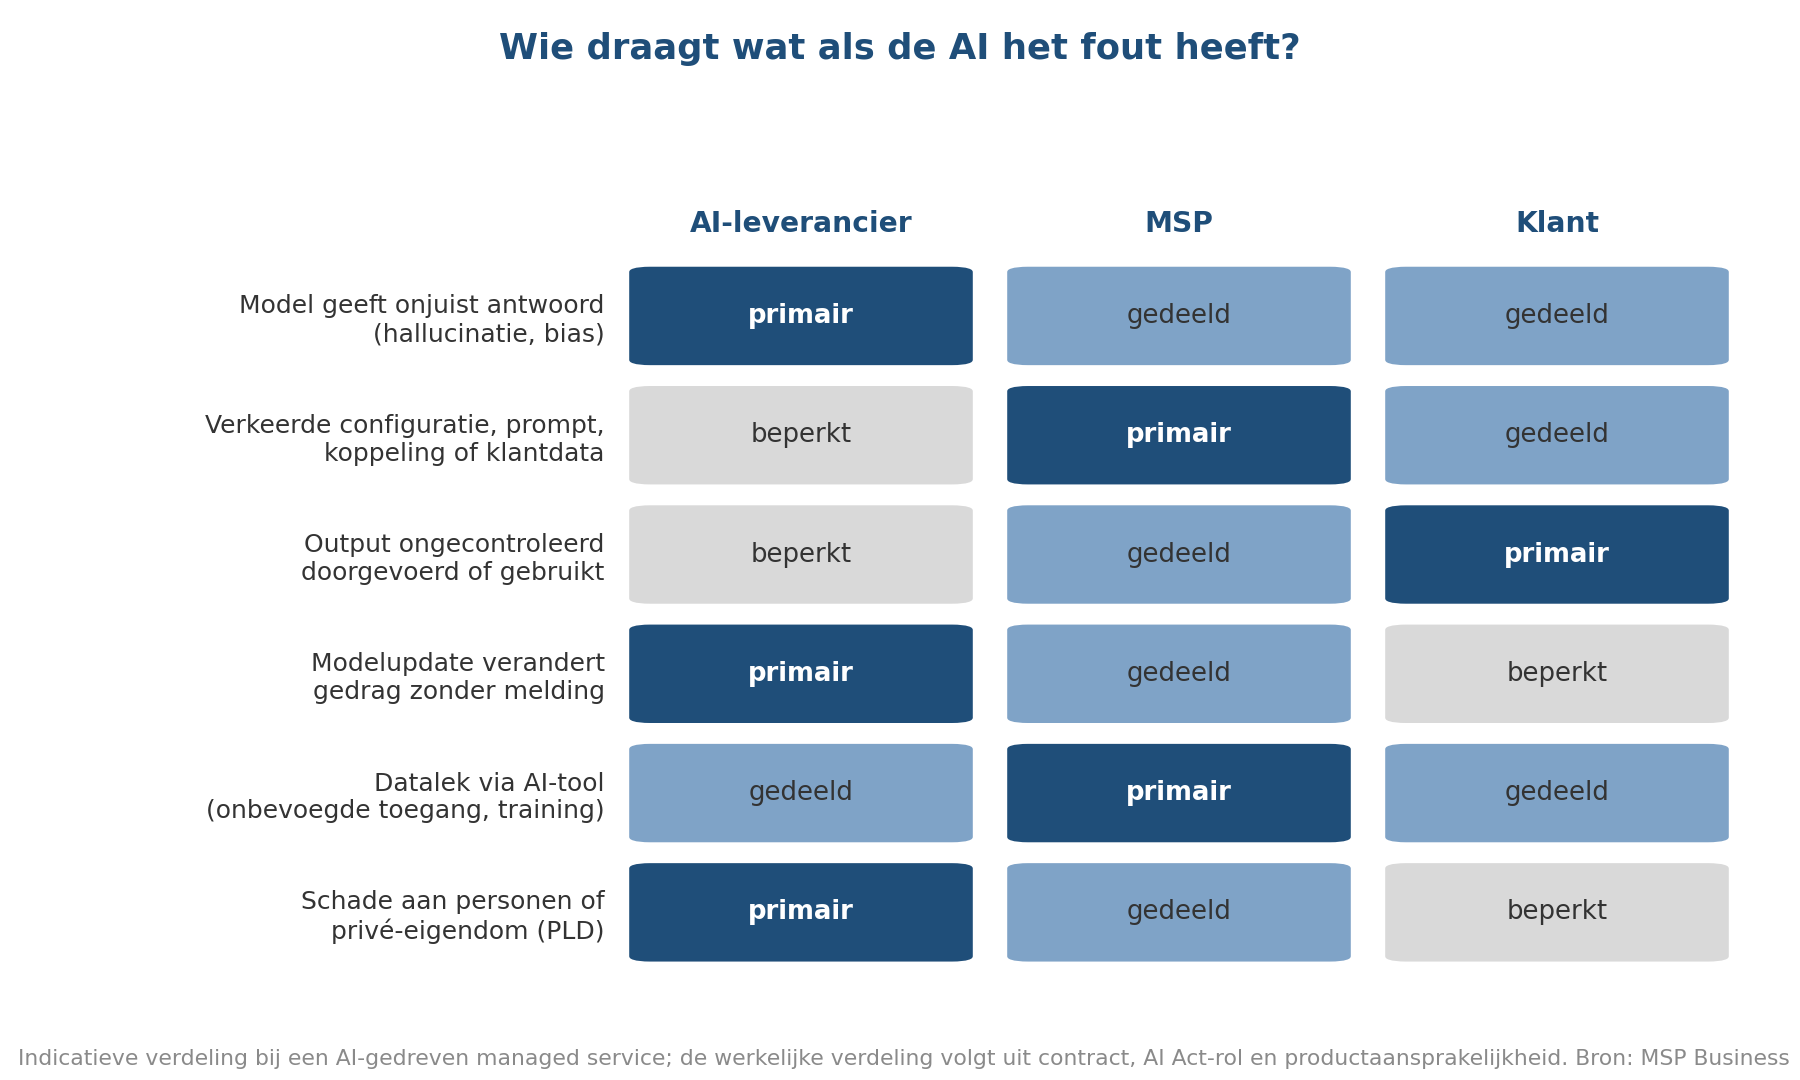
Figuur 3. Indicatieve verdeling van verantwoordelijkheid bij een AI-gedreven managed service. Bron: MSP Business.
Die logging verdient extra aandacht. Onder de nieuwe productaansprakelijkheid kan een rechter bewijs opvragen, en onder de AI Act moet een gebruiksverantwoordelijke van een hoogrisicosysteem logbestanden bewaren. Los van de wet geldt dat de MSP zonder logs nooit kan aantonen dat de fout bij het model lag en niet bij de eigen prompt of koppeling. In de Deloitte-zaak was het een externe onderzoeker die de verzonnen bronnen vond. Een MSP wil dat zelf eerder weten dan de klant.
Wat betekent dit voor MSP’s?
Begin met een inventarisatie: welke AI zit er nu al in de dienstverlening, van de PSA-tool die tickets samenvat tot de securityvendor die alerts prioriteert, en in welke AI Act-rol zit de MSP daarbij. Lees vervolgens de vendorvoorwaarden op garanties en uitsluitingen, en leg die naast de eigen SLA. Elk verschil is een risico dat de MSP nu draagt zonder ervoor betaald te krijgen. Bespreek het daarna met de verzekeraar, want een gewone beroepsaansprakelijkheidspolis dekt AI-fouten niet vanzelf en verzekeraars beginnen hun eigen eisen te stellen.
Als je AI-output niet kunt beoordelen, schuif je het risico door naar de klant zonder dat die het weet. De SLA is de plek om dat expliciet te maken: wat de AI doet, wie ernaar kijkt, hoe je meet of het goed gaat en wie betaalt als het niet goed gaat. Aansprakelijk is de partij die AI tussen de klant en het resultaat heeft gezet zonder af te spreken wie controleert. Bij een MSP zonder herschreven SLA is dat de MSP.
Bronnen: American Bar Association, BC Tribunal Confirms Companies Remain Liable for Information Provided by AI Chatbot (februari 2024); Fortune, Deloitte to refund Australian government after AI errors in report (oktober 2025); Bird & Bird, Proposed EU AI liability rules withdrawn (februari 2025); White & Case, EU AI Omnibus enters into force, amending the AI Act (juli 2026); Richtlijn (EU) 2024/2853 inzake aansprakelijkheid voor producten met gebreken, EUR-Lex; ICTRecht, De NLdigital-voorwaarden zijn vernieuwd: wat betekenen ze voor jouw IT-organisatie? (januari 2026); OneTrust, 86% of Organizations Experienced AI-Related Incidents, Yet Few Slowed Deployment (september 2026, n=1.200); Gartner, AI Regulatory Violations Will Result in a 30% Increase in Legal Disputes for Tech Companies by 2028 (oktober 2025, n=360); Gartner, General Counsel Should Assess AI Insurance to Mitigate AI Risks (april 2026); Kaseya, 2026 State of the MSP Report (april 2026, n=1.000+).