AWS heeft via Strands de opensource-sandbox Strands Box uitgebracht in developer preview. De tool bakent af wat AI-agents op systemen van ontwikkelaars mogen doen, op basis van de beleidstaal Dogwood. De eerste versie werkt op macOS. Ondersteuning voor cloudomgevingen staat op de planning.
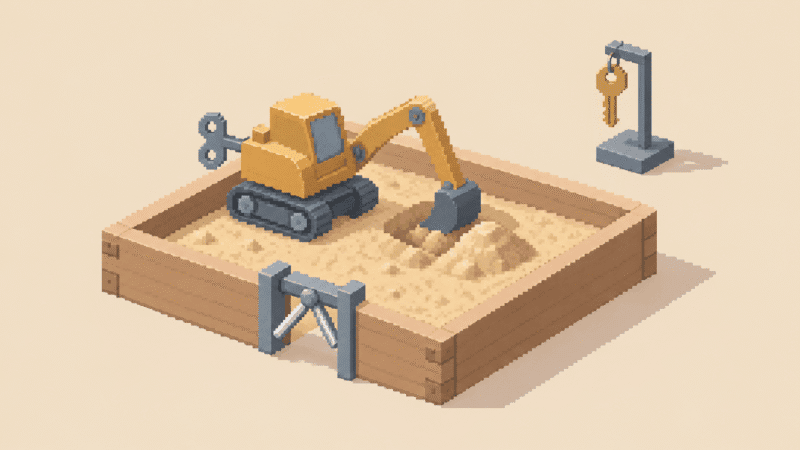
Strands Box draait op Dogwood, een opensource-beleidstaal, en de bijbehorende Dogwood Local Engine. AWS beschrijft de werking in een blogpost over Strands Box en Dogwood. Volgens AWS combineert de sandbox isolatie op besturingssysteemniveau met regelbeheer op het niveau van afzonderlijke acties. Containers en microVM’s trekken vooral een grens rond systeemtoegang. Met Strands Box stel je volgens het bedrijf daarnaast contextuele regels op voor wat een agent binnen die grens mag uitvoeren.
De tool richt zich op AI-assistenten en zogenoemde harnesses die scripts uitvoeren, bestanden lezen en API’s aanroepen. AWS noemt het onbedoeld aanpassen van bestanden en het inzien van vertrouwelijke gegevens als situaties die het met de sandbox wil afbakenen.
Regels op basis van eerdere acties
Dogwood ondersteunt temporele regels. Daarmee baseer je een beslissing op acties die een agent eerder heeft uitgevoerd. AWS geeft als voorbeeld een agent die een incident onderzoekt. Die agent kan toestemming krijgen om updates in een Slack-kanaal te plaatsen, terwijl de sandbox het aantal berichten beperkt tot maximaal drie per tien minuten.
Dit type regel gaat verder dan een statische toestemming of weigering. De sandbox houdt bij wat een agent in een sessie heeft gedaan en weegt dat mee bij volgende verzoeken.
Handhaving op meerdere punten
De sandbox handhaaft het beleid op meerdere plekken: bij netwerkverkeer, in de Python- en shell-interpreters en bij servers die werken via het Model Context Protocol (MCP). AWS meldt dat acties op een uniforme manier worden gerapporteerd, ongeacht welk hulpprogramma ze uitvoert.
Dat heeft gevolgen voor de manier waarop je regels schrijft. Een regel die het uitlezen van klantgegevens blokkeert, geldt volgens het bedrijf zowel voor een Python-script als voor een shell-commando. Je hoeft dus geen aparte regels per tool op te stellen.
Credentials via de egress gateway
De ingebouwde netwerkproxy fungeert als egress gateway. In de omgeving van de agent staan tijdelijke placeholders in plaats van echte API-sleutels of AWS-inloggegevens. Pas wanneer een netwerkverzoek is goedgekeurd, vervangt de gateway die placeholders door de echte credentials. AWS stelt dat gevoelige inloggegevens zo nooit rechtstreeks in de runtime-omgeving van de agent terechtkomen.
Licentie en beschikbaarheid
Strands Box is uitgebracht onder een Apache 2.0-licentie en verkeert in de fase van developer preview. De eerste versie is beschikbaar voor macOS. AWS kondigt aan dat het op termijn ondersteuning voor andere besturingssystemen wil toevoegen. Daarnaast plant het bedrijf uitbreidingen naar cloudomgevingen zoals Amazon Bedrock, Amazon ECS en Kubernetes. Een tijdpad daarvoor heeft AWS niet genoemd.
Voor teams die al met agentframeworks werken, is vooral de koppeling met MCP-servers relevant. Veel agents gebruiken MCP om externe tools en databronnen te benaderen, en dat verkeer valt binnen Strands Box onder hetzelfde beleid als scripts en netwerkverzoeken.
Het volledige rapport is te lezen via blogpost over Strands Box en Dogwood.