Phishing und Malware gelangen immer häufiger über eine gewöhnliche Browsersitzung ins Unternehmen, vorbei am Mailfilter, an der Firewall und an der Endpoint-Sicherheit. Anbieter haben dafür drei Arten von Lösungen im Angebot: Browserisolation, einen separaten Enterprise Browser und eine Sicherheitserweiterung im bestehenden Browser. Die großen Security-Plattformen haben in diesem Jahr einen Spezialisten nach dem anderen übernommen. Für KMU-Kunden liegt der erste Gewinn jedoch näher. Chrome und Edge lassen sich ohne Aufpreis zentral verwalten, in vielen Umgebungen geschieht das aber kaum, und nahezu jeder Mitarbeiter hat Erweiterungen installiert, die niemand prüft. Als MSP können Sie den Browser zunächst als verwalteten Bestandteil des Arbeitsplatzes einrichten und anschließend gezielt Isolation oder zusätzlichen Schutz ergänzen.
In diesem Artikel
Warum wählen Angreifer den Browser?
Drei Wege, den Browser abzusichern
Gartner erwartet ein Viertel der Organisationen im Jahr 2028
Was hat der Kunde bereits im Haus?
KI im Browser verschärft das Problem
Im ersten Quartal 2026 gelangte jeder fünfte Phishing-Link, auf den Mitarbeiter tatsächlich klickten, unbemerkt an der URL-Filterung ihres Arbeitgebers vorbei. Das berichtet Menlo Security auf Basis von Millionen Browsersitzungen bei Geschäftskunden. Ein Drittel der schwer erkennbaren Bedrohungen stammte von Websites, die als sicher galten, und das Unternehmen zählte mehr als 52.000 Bedrohungen auf Domains wie Google Drive, Dropbox und SharePoint. „Die Tools, auf die sich die meisten Organisationen verlassen, tun genau das, wofür sie entwickelt wurden, und genau das ist das Problem“, sagt CEO Bill Robbins.
Menlo verkauft selbst Browsersicherheit, die Zahlen sind also mit Vorsicht zu genießen. Unabhängiger ist der Data Breach Investigations Report 2026 von Verizon: Darin spielt der Missbrauch von Zugangsdaten bei 39 Prozent der Datenlecks eine Rolle, und Phishing ist in 16 Prozent der Fälle der erste Schritt.
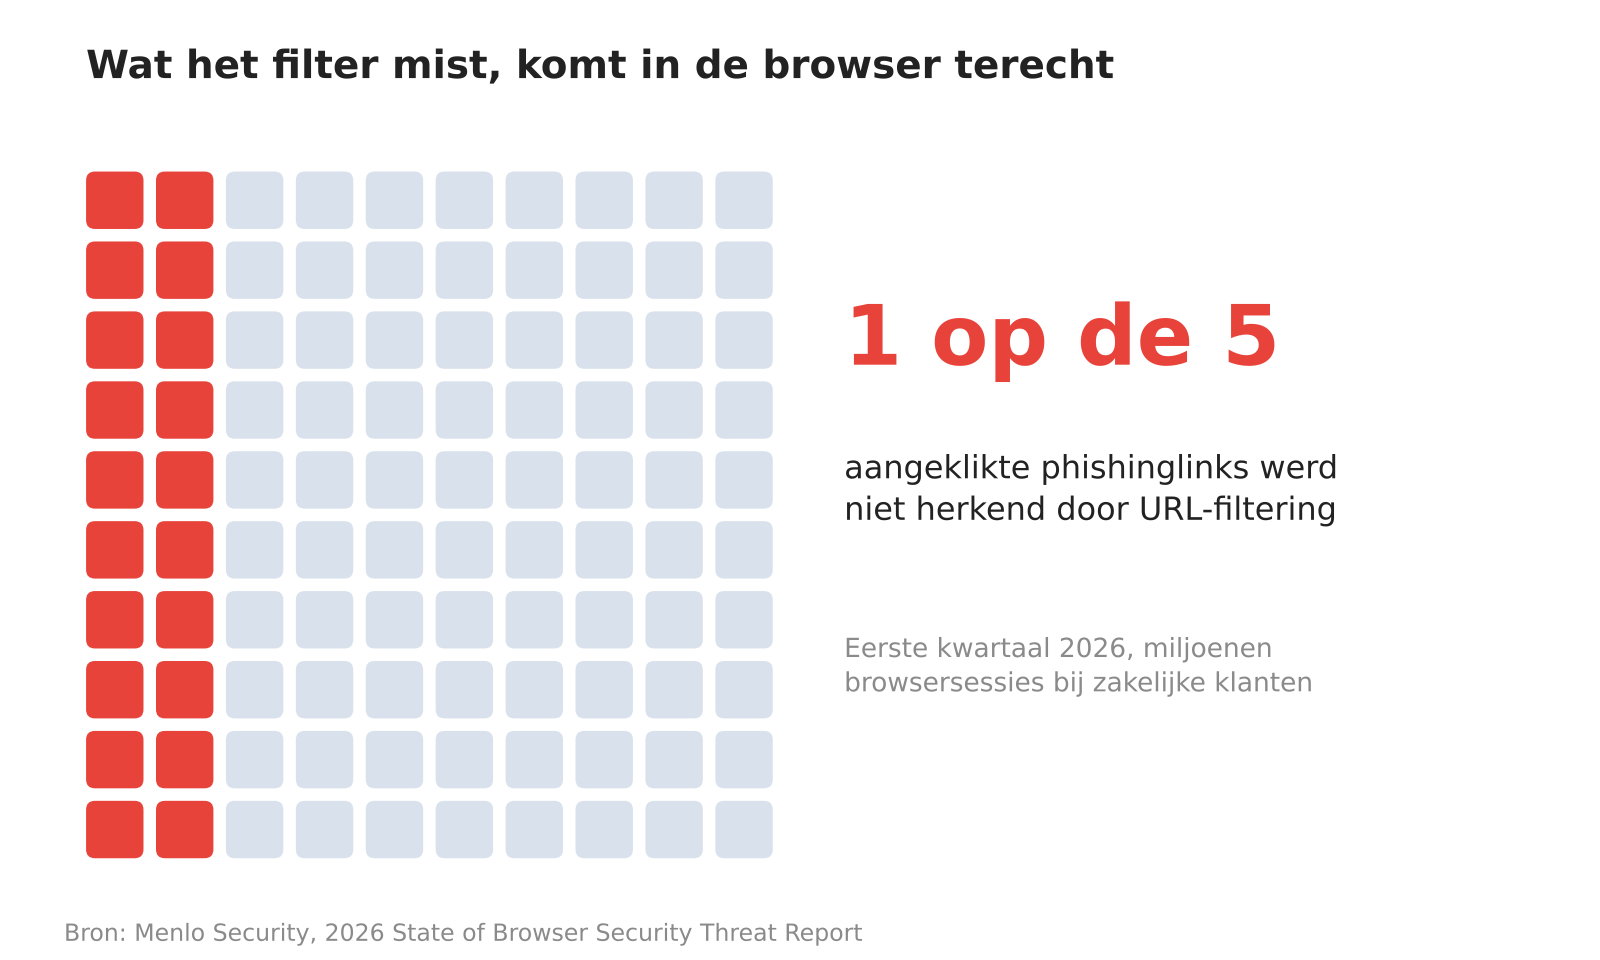
Abbildung 1. Jeder fünfte angeklickte Phishing-Link wurde im ersten Quartal 2026 nicht von der URL-Filterung erkannt. Quelle: Menlo Security, 2026 State of Browser Security Threat Report.
Warum wählen Angreifer den Browser?
Die Arbeit der meisten Büroangestellten findet in SaaS-Anwendungen statt, und der Browser ist der Ort, an dem Anmeldung, Daten und Nutzer zusammenkommen. Eine Phishing-Seite, die erst im Browser aufgebaut wird, eine schädliche Datei in einem verschlüsselten Archiv oder eine nachgebaute Anmeldeseite auf einer vertrauenswürdigen Cloud-Domain bleibt für einen Netzwerkfilter unsichtbar. Laut Menlo war ein Viertel der unschädlich gemachten Dateien mit einem Passwort geschützt – eine bekannte Methode, um Scanner zu umgehen.
Gestohlene Sitzungen und Passwörter werden anschließend zur Handelsware. In den Daten von Verizon waren die Hälfte der Ransomware-Opfer in den 95 Tagen vor dem Angriff von geleakten Zugangsdaten oder einem Infostealer betroffen.
Drei Wege, den Browser abzusichern
Remote Browser Isolation (RBI) ist der älteste Ansatz. Die Webseite wird in der Cloud geladen, und der Nutzer bekommt nur das Bild zu sehen, als Videostream oder als bereinigte Kopie der Seite. Schädlicher Code erreicht das Gerät dadurch nie. Das bedeutet allerdings Verzögerungen, zusätzliche Bandbreite und Websites, die in der Isolation schlecht funktionieren. Deshalb wird RBI in der Praxis vor allem für unbekannte oder riskante Websites eingesetzt.
Der Enterprise Browser ist ein vollwertiger Browser auf Chromium-Basis mit integrierten Richtlinien, Logging und Schutz vor Datenabfluss. Die Organisation legt pro Anwendung fest, ob der Nutzer kopieren, herunterladen und drucken darf. Island ist der bekannteste Anbieter und sammelte im März 2025 Kapital bei einer Bewertung von 4,8 Milliarden Dollar ein. Palo Alto Networks kaufte 2023 Talon und vertreibt diese Technik als Prisma Browser. Sophos hat seinen Protected Browser auf der Engine von Island aufgebaut und ihn Anfang dieses Jahres auch für MSPs verfügbar gemacht.
Der dritte Ansatz lässt den Browser unverändert und ergänzt eine Erweiterung oder einen Agenten, der die Sitzung mitverfolgt. CrowdStrike zahlte im Januar 420 Millionen Dollar für Seraphic, Zscaler übernahm im Februar SquareX, und Akamai kündigte im Mai den Kauf von LayerX für rund 205 Millionen Dollar an. „Indem wir die Sicherheit vom Browser selbst entkoppeln, können wir jeden Browser zu einem sicheren Enterprise Browser machen“, sagte CrowdStrike-CEO George Kurtz zur Übernahme.
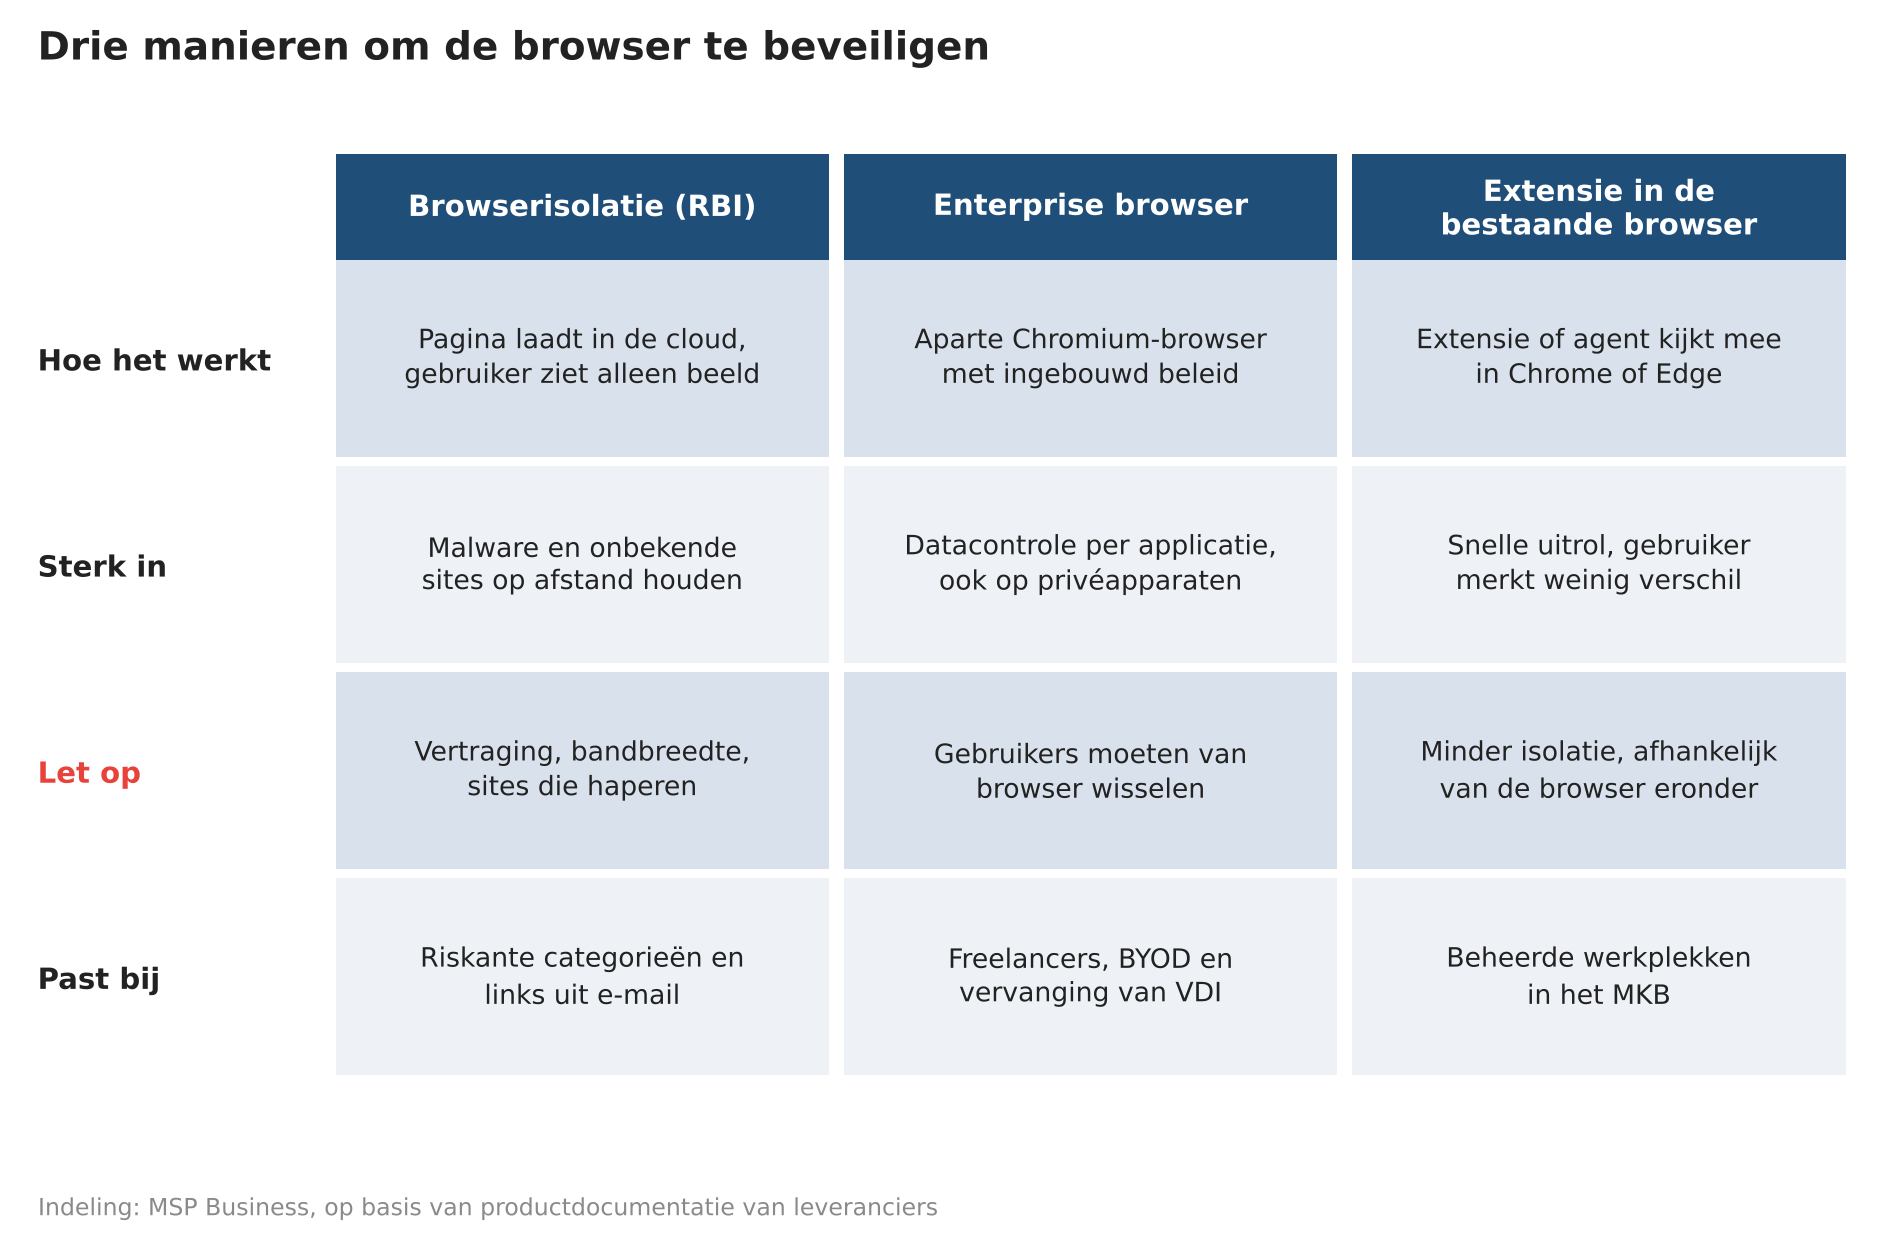
Abbildung 2. Die drei Ansätze im Vergleich. Einteilung: MSP Business.
Gartner erwartet ein Viertel der Organisationen im Jahr 2028
Gartner veröffentlichte im Februar einen Market Guide für Secure Enterprise Browser. Das Analystenhaus erwartet, dass 2028 ein Viertel der Organisationen eine solche Technologie neben den bestehenden Mitteln für den Fernzugriff einsetzt, gegenüber derzeit rund 10 Prozent. Die Zahl der Kundenanfragen zum Thema hat sich zwischen 2023 und 2025 verdoppelt. 2029 sollen 30 Prozent der Unternehmen die Technologie nutzen, um Browsererweiterungen in den Griff zu bekommen.
Für MSPs ist die Übernahmewelle das wichtigste Signal. Browsersicherheit wird Teil der Plattformen, die sie bereits beziehen, neben Endpoint-Sicherheit und Zero-Trust-Zugriff, und muss in etwa zwei Jahren voraussichtlich immer seltener als eigenständiges Produkt eingekauft werden.
Was hat der Kunde bereits im Haus?
Chrome und Edge lassen sich beide ohne zusätzliche Lizenz zentral verwalten. Google bietet mit Chrome Enterprise Core eine kostenlose Cloud-Verwaltung mit mehr als hundert Richtlinieneinstellungen, Berichten über Versionen und Erweiterungen sowie kontrolliertem Rollout von Updates. Die kostenpflichtige Premium-Variante kostet laut Googles Produktseite 6 Dollar pro Nutzer und Monat und ergänzt Schutz vor Datenabfluss, Dateiscans und Phishing-Erkennung in Echtzeit.
Microsoft verknüpft Edge for Business mit Intune und Purview. Damit können Sie auf privaten Geräten erzwingen, dass sich Unternehmensanwendungen nur in einer verwalteten Edge-Umgebung öffnen. Die strengeren Kontrollen, etwa das Blockieren sensibler Prompts an KI-Dienste, erfordern eine E5-Lizenz.
Genutzt wird das bislang kaum. LayerX analysierte Erweiterungen auf mehr als einer Million Unternehmensgeräten und stellte fest, dass 99 Prozent der Nutzer mindestens eine Erweiterung installiert haben. Bei 72 Prozent ist darunter eine Erweiterung, die seit mehr als einem Jahr nicht aktualisiert wurde. Etwa drei Viertel aller Erweiterungen verlangen Berechtigungen, die LayerX als hoch oder kritisch einstuft.
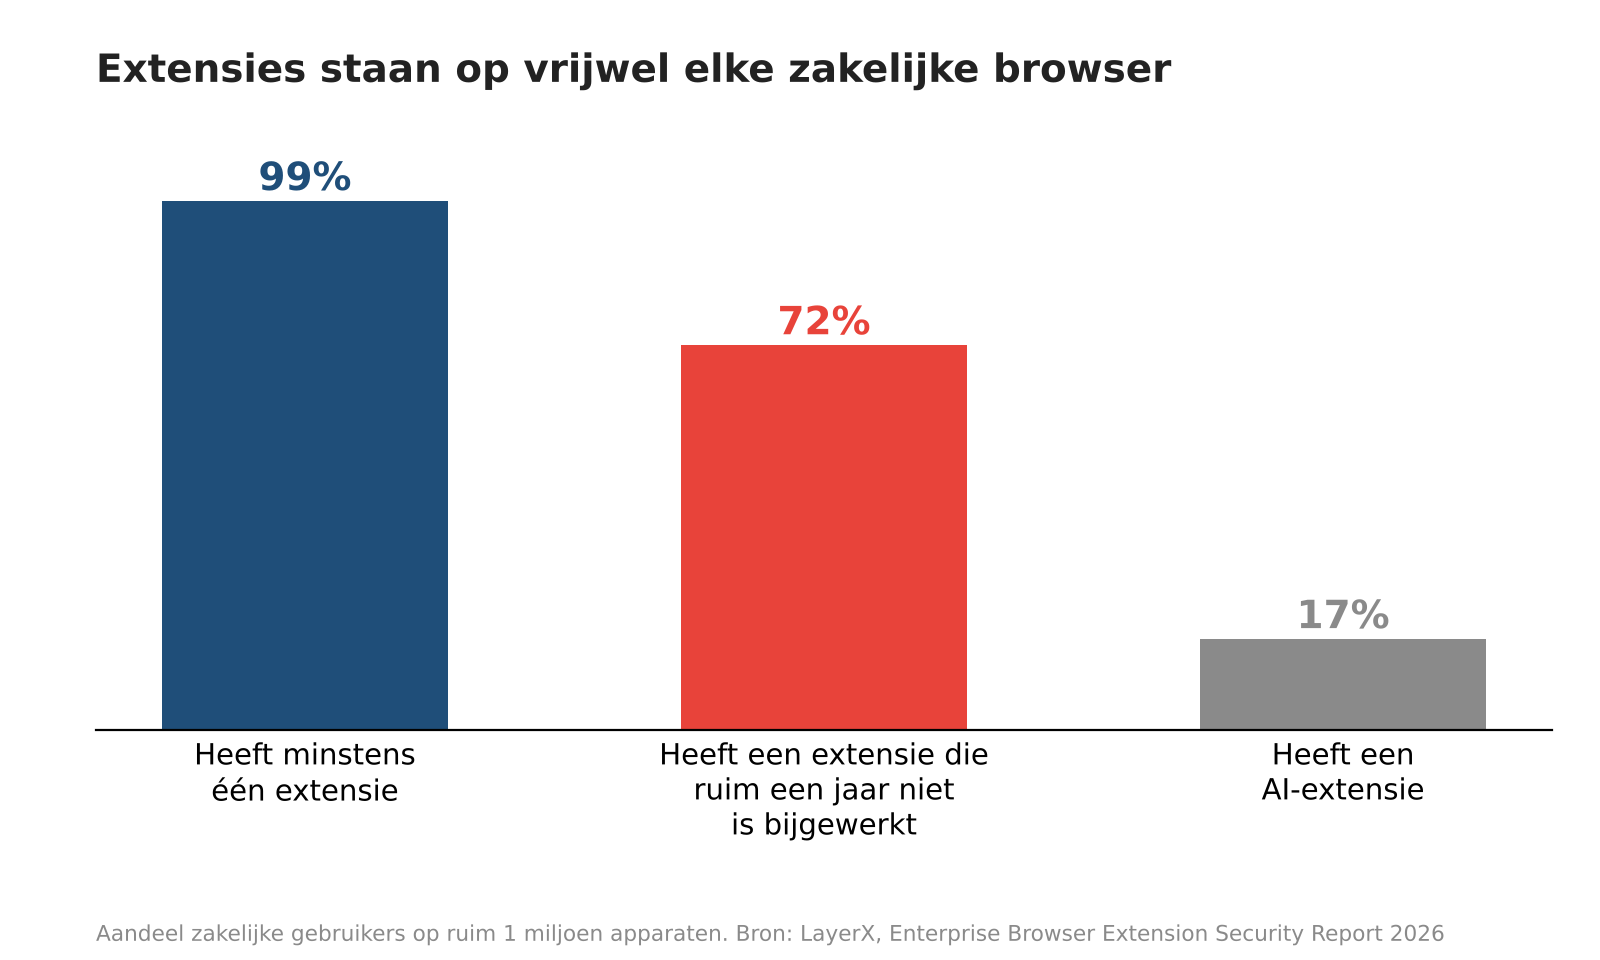
Abbildung 3. Nahezu jeder geschäftliche Nutzer hat Erweiterungen installiert, und bei 72 Prozent ist eine darunter, die seit mehr als einem Jahr nicht aktualisiert wurde. Quelle: LayerX, Enterprise Browser Extension Security Report 2026.
KI im Browser verschärft das Problem
Laut dem Verizon-Report nutzen 67 Prozent der Mitarbeiter, die auf einem Firmengerät mit KI-Diensten arbeiten, dafür ein privates Konto. Jeder sechste geschäftliche Nutzer hat laut LayerX eine KI-Erweiterung installiert.
Gartner empfahl im Dezember 2025, KI-Browser wie Comet von Perplexity und ChatGPT Atlas von OpenAI vorerst zu blockieren. Die Analysten verweisen auf Prompt Injection, bei der versteckte Anweisungen auf einer Webseite den Agenten zu Aktionen veranlassen, die der Nutzer nie angefordert hat, sowie auf Seitenleisten, die den Inhalt geöffneter Tabs an einen KI-Dienst in der Cloud senden. OpenAI hat die Entwicklung von Atlas inzwischen eingestellt und ist auf eine Erweiterung für Chrome umgestiegen.
Die Sicherheitsrisiken beschränken sich nicht auf spezialisierte KI-Browser. Auch bestehende Browser erhalten über Erweiterungen immer häufiger KI-Funktionen. So kann die ChatGPT-Erweiterung für Chrome inzwischen Webseiten analysieren und im Namen der Nutzer Aktionen ausführen. Dadurch entstehen vergleichbare Risiken in Bezug auf Datenschutz, Prompt Injection und nicht autorisierte Aktionen.
Wo fängt ein MSP an?
Der erste Schritt besteht darin, einen Browser als Standard festzulegen und ihn zentral zu verwalten – mit automatischen Updates, einer Liste zugelassener Erweiterungen und einem Arbeitsprofil, das vom privaten Profil getrennt ist. Das kostet bei den meisten Kunden keine Lizenz und beseitigt einen großen Teil des Erweiterungsrisikos.
Der zweite Schritt ist Schutz innerhalb der Sitzung für die Gruppen mit dem höchsten Risiko, etwa Finanzabteilung, Geschäftsleitung und Administratoren. Das gelingt mit der Premium-Variante von Chrome, mit den Microsoft-Lizenzen, die der Kunde bereits hat, oder mit dem Browsermodul der Security-Plattform, die Sie ohnehin liefern. Isolation ist dabei sinnvoll für das Öffnen unbekannter Websites und von Links aus E-Mails.
Ein separater Enterprise Browser kommt ins Spiel, wenn der Kunde viel mit nicht verwalteten Geräten arbeitet, etwa von Freelancern, Zeitarbeitskräften oder einem übernommenen Unternehmen. Der Browser ersetzt dort einen virtuellen Desktop oder ein VPN, und an diesen Kosten messen Sie ihn.
Als Dienstleistung passt Browsersicherheit in das bestehende Arbeitsplatzpaket. Sie berichten monatlich über Versionen, Erweiterungen und blockierte Seiten und haben eine Antwort parat, wenn der Kunde fragt, was mit dem Link passiert, auf den doch jemand klickt.
Quellen Menlo Security, 2026 State of Browser Security Threat Report (Juni 2026); Verizon Data Breach Investigations Report 2026, Analyse von Push Security; Verizon Data Breach Investigations Report 2026, Analyse von Keep Aware via BleepingComputer; CrowdStrike, Erläuterung zu Remote Browser Isolation; ChannelE2E, Island raises $250M at $5B valuation (März 2025); Sophos, Sophos Protected Browser early access and FAQ; SecurityWeek, CrowdStrike to acquire browser security firm Seraphic for $420 million; SiliconANGLE, Zscaler snaps up SquareX (Februar 2026); SecurityWeek, Akamai to acquire AI and browser security firm LayerX for $205 million; Green Abstracts, Enterprise browser acquisitions plug the hole in security platforms; Gartner, Market Guide for Secure Enterprise Browsers (Februar 2026), via Palo Alto Networks; PCG, Chrome Enterprise Core vs Premium (Juli 2026); Microsoft, New advanced data protection for BYOD and AI in Edge for Business; LayerX, Enterprise Browser Extension Security Report 2026; The Register, Block all AI browsers for the foreseeable future: Gartner (Dezember 2025).
Dieser Artikel ist ursprünglich auf Niederländisch bei MSP Business erschienen. Zum Originalartikel →