NetApp ergänzt seine AI Data Engine um eine Metadatenfunktion, die auch Speicher anderer Anbieter indexiert. Daten müssen dafür laut dem Unternehmen weder kopiert noch verschoben werden. Darüber hinaus verknüpft NetApp seine Ransomware-Erkennung mit den Wiederherstellungs-Workflows von Commvault, wobei die Verwaltung über die Commvault-Konsole erfolgt.
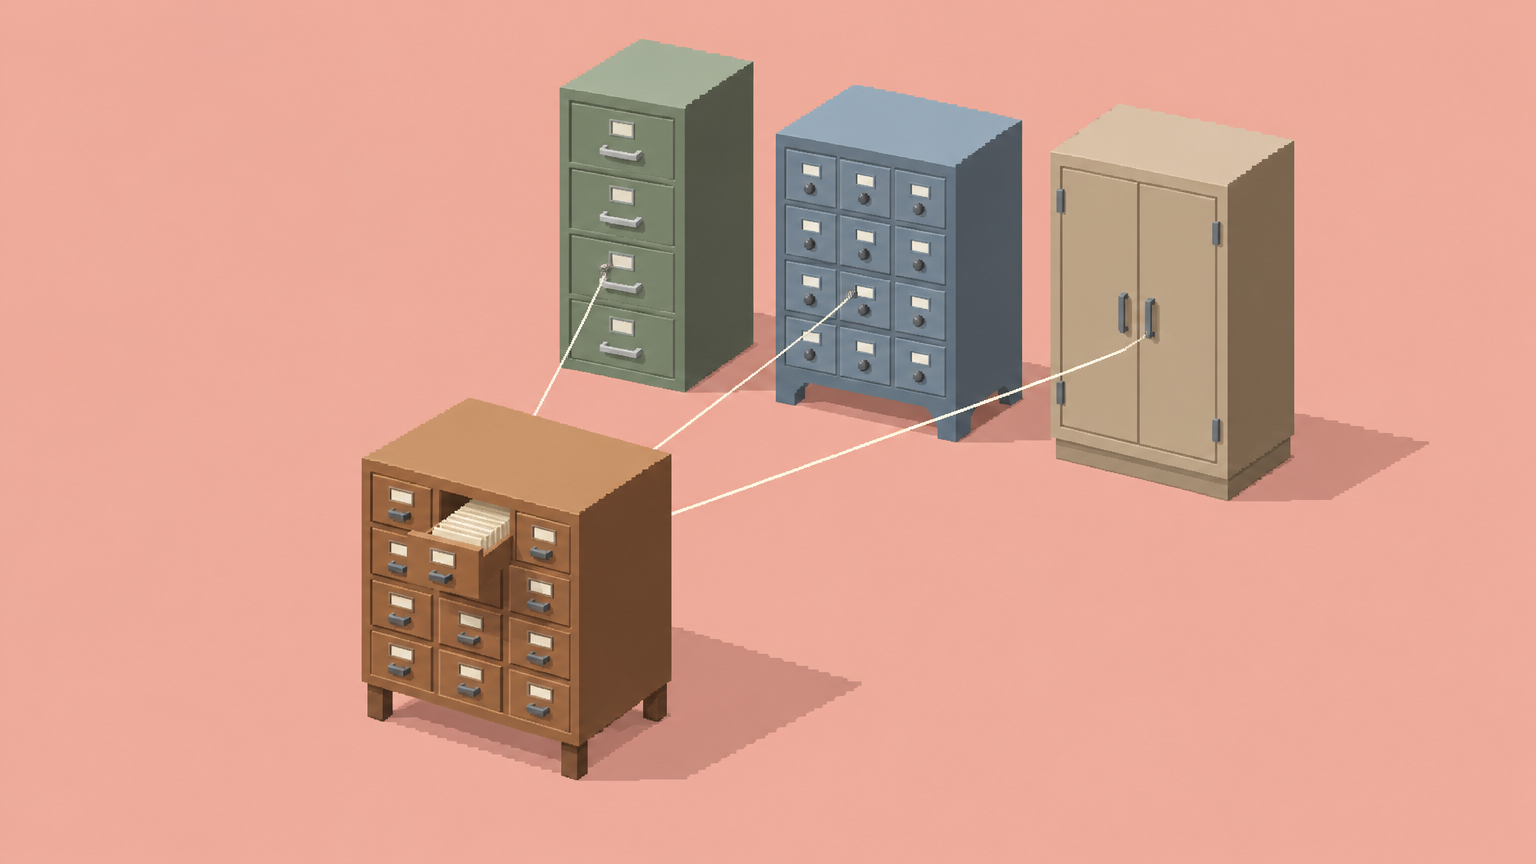
NetApp AI Data Engine (AIDE) erhält eine heterogene Metadatenfunktion. Laut NetApp können Unternehmen damit Daten dort entdecken und klassifizieren, wo sie bereits liegen, ohne sie zuvor kopieren oder verschieben zu müssen. Das Unternehmen bezeichnet dies als Zero-Copy-Ansatz. AIDE erfasst Metadaten von Daten auf NetApp ONTAP, StorageGRID und Speicher anderer Anbieter, und zwar in NFS-, SMB- und S3-Umgebungen.
Metadaten über mehrere Speicherumgebungen hinweg
NetApp zufolge können Unternehmen mit der Funktion Daten schneller wiederfinden, Sicherheitsrisiken verringern, Speicher optimieren und feststellen, welche Daten sich für den Einsatz in KI-Anwendungen eignen. Das Unternehmen positioniert den Ansatz als Alternative zu Pipelines, in denen Daten zunächst kopiert, verschoben und aufbereitet werden, bevor KI-Agenten damit arbeiten können. Bestehende Zugriffskontrollen und Datenschutzmechanismen bleiben dabei laut NetApp wirksam.
Joost Van Drenth, Senior Manager Solutions Specialist und Field CTO bei NetApp, erklärt, dass KI-Projekte zu lange auf komplexe Pipelines gesetzt hätten, die Daten von dem Ort wegholen, an dem sie entstehen, verwaltet und geschützt werden. NetApp setzt laut Van Drenth darauf, Daten an ihrem ursprünglichen Speicherort zu aktivieren, ohne Abstriche bei Governance und Sicherheit. Er betont, dass AIDE und die Zusammenarbeit mit Commvault Agenten mit verlässlichem Unternehmenskontext versorgen und zugleich die Wiederherstellungsfähigkeit von KI-Umgebungen stärken sollen.
Wiederherstellung über die Commvault-Konsole
Der zweite Teil der Ankündigung ist eine überarbeitete gemeinsame Lösung von NetApp und Commvault für den Schutz und die Wiederherstellung der Daten hinter KI-Workloads. Die Lösung kombiniert die Bedrohungserkennung und Scans von NetApp, darunter den autonomen Ransomware-Schutz und die unveränderliche Datensicherung des Unternehmens, mit den Wiederherstellungs-Workflows von Commvault. Vor dem Zurückspielen werden die Daten in einer isolierten Umgebung validiert. Administratoren steuern die Workflows über die Commvault-Konsole.
Laut NetApp können gemeinsame Kunden so innerhalb von Minuten statt Tagen oder Wochen wiederherstellen, ohne dass Systeme erneut infiziert werden. Pranay Ahlawat, Chief Technology and AI Officer bei Commvault, sagt, dass Angreifer, die KI einsetzen, die verfügbare Reaktionszeit für Unternehmen verkürzen. Ahlawat erwartet, dass die Integration Kunden hilft, schneller zu reagieren und die durchschnittliche Zeit bis zur sauberen Wiederherstellung, von Commvault als MTCR bezeichnet, zu senken.
Nächste Schritte und Verfügbarkeit
NetApp sieht die Updates als Grundlage für weitere Anwendungen wie semantische Suche, Knowledge Graphs, Entscheidungskontext und die direkte Nutzung von Daten durch KI-Agenten. Kurzfristig erwartet das Unternehmen, dass Kunden vor allem bei Speicherverwaltung und Governance Ergebnisse erzielen.
Die Ankündigung enthält weder Preise noch konkrete Verfügbarkeitstermine. NetApp weist darauf hin, dass Aussagen zu noch nicht veröffentlichten Produkten und Zukunftsplänen ohne vorherige Ankündigung geändert werden können und keine Zusage hinsichtlich Funktionsumfang, Preis oder Zeitplan darstellen.
Dieser Artikel ist ursprünglich auf Niederländisch bei MSP Business erschienen. Zum Originalartikel →