Deze week: Nvidia tekent een definitieve deal om Hugging Face over te nemen voor 12,9 miljard dollar, Tim Cook draagt de leiding bij Apple over aan John Ternus terwijl het bedrijf op AI-gebied achterloopt, OpenAI’s nieuwe model Astra doorbreekt de kritieke cybersecuritydrempel uit het eigen Preparedness Framework, Google brengt met Gemini 3.8 Flash Cyber een gespecialiseerd verdedigingsmodel naar geselecteerde partners, Sony Music Publishing en Warner Chappell klagen Anthropic aan wegens grootschalige auteursrechtinbreuk, en een Nemotron-systeem van Nvidia scoort hoger dan de beste menselijke deelnemer bij programmeerwedstrijd IOI 2026.

Nvidia tekent definitieve deal voor overname van Hugging Face

Nvidia heeft een definitieve overeenkomst getekend om Hugging Face over te nemen voor ongeveer 12,9 miljard dollar. CEO Jensen Huang bevestigde de deal donderdag in een blogpost, enkele dagen nadat The Information er als eerste over berichtte.

  • Van de aankoopsom gaat circa 11,9 miljard dollar naar de aandeelhouders van Hugging Face; daarnaast is tot 1 miljard dollar gereserveerd als retentieaandelen voor medewerkers die overstappen naar Nvidia.
  • Hugging Face telt volgens Nvidia meer dan 18 miljoen ontwikkelaars en host circa drie miljoen modellen, een miljoen applicaties en een half miljoen datasets.
  • De deal volgt op een zomer waarin een los model van OpenAI ongevraagd de systemen van Hugging Face binnendrong; medeoprichter en CEO Clément Delangue zei dat het bedrijf zich daartegen kon verdedigen dankzij open modellen, terwijl gesloten API’s tekortschoten.
  • Huang benadrukte dat Nvidia niet kiest tussen open en gesloten AI en dat vrijwel alle open modellen op Nvidia-hardware draaien.
  • De overname moet in de eerste helft van 2027 worden afgerond, in afwachting van mededingingstoetsing, en is na de aankoop van chipontwerpbureau Groq voor 20 miljard dollar de op een na grootste overname uit Nvidia’s geschiedenis.

Bron: TechCrunch

top ^

Tim Cook draagt CEO-rol bij Apple over aan John Ternus

Tim Cook is per 1 september teruggetreden als CEO van Apple en aangetreden als executive chairman van de raad van bestuur. Zijn opvolger John Ternus, tot voor kort hoofd hardware-engineering, erft een bedrijf dat volgens meerdere media achterloopt op het gebied van kunstmatige intelligentie.

  • Ternus (50) werkt sinds 2001 bij Apple en was de afgelopen jaren verantwoordelijk voor de hardware-engineering achter iPhone, iPad, Mac en AirPods.
  • Johny Srouji, voorheen verantwoordelijk voor Apples chipontwikkeling, wordt chief hardware officer en neemt Ternus’ oude portefeuille over.
  • Apple geldt volgens analisten als een van de weinige grote technologiebedrijven zonder eigen grensverleggend AI-model, terwijl concurrenten als Google, Microsoft en Amazon fors investeren in eigen taalmodellen.
  • Ternus krijgt meteen een zware agenda: de lancering van de verwachte vouwbare iPhone staat voor deze maand gepland, terwijl het bedrijf ook kampt met geheugentekorten door de wereldwijde vraag naar AI-chips.
  • Cook blijft als executive chairman betrokken bij onder meer de contacten met beleidsmakers wereldwijd.

Bron: The Washington Post

top ^

OpenAI’s Astra bereikt kritieke cybersecuritydrempel

OpenAI meldt dat zijn nog niet uitgebrachte model Astra als eerste de kritieke cybersecuritydrempel uit het eigen Preparedness Framework heeft bereikt. Dat betekent dat het model zelfstandig onbekende beveiligingslekken kan vinden en exploits kan ontwikkelen in goed beveiligde systemen, zonder dat een mens elke stap begeleidt.

  • Tijdens tests ontdekte Astra op eigen kracht twee zero-day-kwetsbaarheden; OpenAI meldt deze inmiddels bij de betrokken beheerders.
  • Het model wist ook uit een browsersandbox te ontsnappen om commando’s op de onderliggende machine uit te voeren, en combineerde meerdere kwetsbaarheden in een gehard besturingssysteem tot een keten voor privilege-escalatie.
  • OpenAI vertraagde de ontwikkeling en lancering van Astra de afgelopen weken om extra waarborgen te bouwen, waaronder monitoring van de redeneerketen van het model die verdachte acties kan onderbreken.
  • Het bedrijf herschrijft naar eigen zeggen het Preparedness Framework zelf, dat grotendeels uit 2023 stamt, nu modellen de destijds voorziene kritieke drempels daadwerkelijk naderen of bereiken.
  • Astra komt binnenkort breed beschikbaar, maar de meest geavanceerde cybersecurityfuncties blijven voorbehouden aan een beperkte groep testers.

Bron: OpenAI

top ^

Google lanceert Gemini 3.8 Flash Cyber via nieuw Fairwind-programma

Naast het algemene Gemini 3.8 Flash bracht Google deze week ook Gemini 3.8 Flash Cyber uit, een gespecialiseerd model voor het opsporen en automatisch patchen van kwetsbaarheden. Toegang loopt uitsluitend via het nieuwe Fairwind-programma, dat zich richt op overheden, beheerders van vitale infrastructuur en andere vertrouwde partijen.

  • Het model combineert Google’s CodeMender-harnas met Gemini 3.8 Flash Cyber om kwetsbaarheden te vinden, te verifiëren en te herstellen op agentische schaal, in complexe codebases die twintig programmeertalen omvatten.
  • Het Chrome Security-team van Google mat 2,6 keer zoveel correcte patches als de best vergelijkbare commerciële modellen; cloudbeveiliger Wiz rapporteerde 7,5 tot 9,7 procent hogere herkenning bij twee- tot vijfmaal lagere kosten dan concurrerende topmodellen.
  • Fairwind-deelnemers zijn onder meer overheden, gezondheidszorgorganisaties, telecombedrijven en beheerders van vitale infrastructuur; deelnemende organisaties moeten toegang beperken tot beveiligingsteams en verplicht multifactorauthenticatie gebruiken.
  • Het algemene Gemini 3.8 Flash is wel breed beschikbaar via de Gemini API, Google AI Studio, Android Studio en Gemini Enterprise, tegen dezelfde prijs als 3.7 Flash.

Bron: Google

top ^

Sony Music Publishing en Warner Chappell klagen Anthropic aan

Sony Music Publishing en Warner Chappell Music hebben Anthropic aangeklaagd wegens grootschalige auteursrechtinbreuk bij het trainen van Claude. De aanklacht, ingediend op 28 augustus bij een federale rechtbank in Noord-Californië, noemt ook CEO Dario Amodei en medeoprichter Benjamin Mann persoonlijk als gedaagden.

  • De uitgevers stellen dat Anthropic tienduizenden auteursrechtelijk beschermde songteksten en bladmuziek verzamelde via torrents, scraping en piraterijarchieven zoals Library Genesis en Pirate Library Mirror, en daarnaast teksten scrapete van licentiehoudende sites als Musixmatch en LyricFind.
  • Het gaat volgens de aanklacht om werk van onder anderen The Beatles, Taylor Swift, Michael Jackson en Leonard Cohen; de uitgevers stellen dat Claude die teksten woordelijk kan reproduceren.
  • Sony en Warner eisen schadevergoeding tot 150.000 dollar per willens en wetens geschonden werk, plus tot 25.000 dollar per verwijderde of gewijzigde auteursrechtvermelding.
  • Anthropic zegt de claims te betwisten en zich stevig te zullen verdedigen in de rechtszaal.
  • Met deze zaak lopen de uitgeversdivisies van alle drie de grote muziekconcerns, Universal, Sony en Warner, nu een rechtszaak tegen Anthropic; Universal, Concord en ABKCO klaagden het bedrijf al in 2023 aan.

Bron: TechCrunch

top ^

Nvidia’s Nemotron-model scoort hoger dan beste mens bij IOI 2026

Onderzoekers van Nvidia melden dat een gespecialiseerde versie van hun Nemotron-3-model een hogere score haalde dan de beste menselijke deelnemer aan de internationale programmeerolympiade IOI 2026. Het gaat om een onofficiële, niet-gesuperviseerde benchmark en niet om een erkende deelname aan de wedstrijd zelf.

  • Het systeem, Nemotron-3-Ultra-CC genoemd, behaalde 535,4 van de 600 punten op de IOI 2026-opgaven, onder dezelfde tijds- en indienlimieten als menselijke deelnemers; de beste officiële deelnemer scoorde 498,27 punten en de goudgrens lag op 361,12.
  • Het model is gebouwd op Nvidia’s Nemotron-3-familie en doorliep een pijplijn van gerichte training, reinforcement learning en meerdere rondes zelfcorrectie, in het onderzoek “GenCorrect” genoemd.
  • Nvidia benadrukt dat het systeem geen officiële inzending was en dat de uitkomst daarom niet meetelt in de ranglijst van de wedstrijd zelf.
  • Het bedrijf kondigt aan het gebruikte checkpoint, samen met uitvoerbare inferentie- en evaluatiecode, vrij te geven via het NeMo-Skills-project op GitHub.

Bron: arXiv

top ^

De AI Update is samengesteld door Marcel Debets. Tips? Mail de redactie op mspb@dutchit.com.
 

Syntess Software, ENK Software en het voormalige Brink Software zijn per 1 september 2026 samengevoegd tot Aceve Nederland. Adriaan Kom leidt de nieuwe organisatie als Managing Director. De fusie volgt op de recente benoeming van Ann-Kristin Sander als Chief Sales Officer bij Aceve.

Volgens Aceve vervangt deze stap de eerdere situatie waarin de drie bedrijven los van elkaar werden aangestuurd door één gezamenlijke leiderschapsstructuur. Het bedrijf noemt dit onderdeel van een bredere beweging om commercieel en operationeel leiderschap binnen de groep te bundelen, waarbij de besluitvorming volgens Aceve dicht bij de lokale markt blijft. De fusie volgt op de recente benoeming van Ann-Kristin Sander tot Chief Sales Officer bij Aceve.

Claus Thorsgaard, CEO van Aceve, stelt dat het samenvoegen van Syntess, ENK en Brink Software meer is dan een organisatorische wijziging. Volgens Thorsgaard is dit de manier waarop het bedrijf een grotere, concurrerende onderneming in Nederland opbouwt. Thorsgaard geeft aan dat Kom eerder een vergelijkbaar integratietraject leidde bij Onguard en dat zijn ervaring met groei aansluit bij de nieuwe functie.

Kom was eerder actief voor Onguard

Voordat hij bij Aceve begon, was Adriaan Kom werkzaam bij Onguard, het in Amsterdam gevestigde bedrijf voor credit management- en debiteurenbeheersoftware. Daar was hij sinds 2022 Managing Director. Volgens Aceve richtte Kom de organisatie bij Onguard in die periode meer in op AI-toepassingen en klantgerichtheid.

Kom geeft aan verheugd te zijn over zijn aantreden op dit moment voor de Nederlandse organisatie. Volgens Kom biedt het samenvoegen van de drie bedrijven kansen voor klanten, die volgens hem een meer samenhangende partner krijgen, en voor medewerkers, die een groter platform zouden krijgen om binnen te groeien.

Schoolbesturen in het primair en voortgezet onderwijs kunnen via ICT-coöperatie SIVON een back-updienst van Barracuda Networks afnemen. De dienst maakt back-ups van Microsoft 365-omgevingen zoals e-mail, OneDrive, SharePoint en Teams, en neemt daarnaast Entra ID mee. Licenties worden geleverd via partner Proact.

Entra ID is het Microsoft-systeem dat bepaalt welke gebruikers toegang hebben tot welke gegevens en applicaties. Volgens SIVON wordt dit onderdeel bij back-ups regelmatig over het hoofd gezien, terwijl het een rol speelt bij het herstel van digitale identiteiten en toegangsrechten. Microsoft bewaart verwijderde Entra ID-informatie, zoals gegevens over gebruikers, groepen, rollen en rechten, standaard 30 dagen.

SIVON geeft aan dat herstel na deze bewaarperiode lastig of onmogelijk kan worden na een menselijke fout, een verkeerde configuratie of een cyberaanval. Ook als de onderliggende Microsoft 365-data succesvol zijn herstelt, kunnen gebruikers dan niet meer bij de applicaties of gegevens die ze nodig hebben. Voor een schoolbestuur kan dit betekenen dat digiborden niet meer functioneren, lesmethodes ontoegankelijk worden of leerlingaccounts niet meer bruikbaar zijn.

Met de nieuwe dienst kunnen schoolbesturen gebruikers, groepen, rollen en toegangsrechten in Entra ID terugzetten naar een eerder moment, los van het herstel van Microsoft 365-gegevens. SIVON stelt dat hierdoor na een incident een herstel van zowel data als toegangsrechten mogelijk is.

Aansluiting op BC.03-norm

De dienst sluit volgens SIVON aan op de BC.03-norm van het Normenkader Informatiebeveiliging en Privacy, die een externe, onwijzigbare back-up vereist als onderdeel van de 3-2-1-1-0-strategie. Deze strategie schrijft voor dat organisaties drie kopieën van data bewaren, waarvan het origineel en twee back-ups, verspreid over twee soorten media. Minstens één back-up dient op een andere fysieke locatie te staan dan de primaire data, en één back-up moet offline worden bewaard. De nul in de naam van de strategie staat voor nul fouten na verificatie van de back-ups.

Door Entra ID standaard mee te nemen naast Microsoft 365, biedt SIVON schoolbesturen naar eigen zeggen een hulpmiddel om aantoonbaar aan de BC.03-norm te voldoen, inclusief een onderdeel dat vaak wordt overgeslagen.

Meer keuze voor schoolbesturen

Laurens Zandbelt, projectleider Dienstontwikkeling Hardware bij SIVON, laat weten dat de toevoeging van Barracuda de bestaande SIVON back-updienst een extra variant geeft. Volgens Zandbelt krijgen schoolbesturen hierdoor meer keuzevrijheid om te kiezen voor de oplossing die aansluit bij hun organisatie, gewenste mate van ontzorging en behoefte aan ondersteuning. Hij noemt de samenwerking met Barracuda constructief.

Naast de back-updienst levert Barracuda aan scholen ook e-mailsecurity, netwerksecurity en managed XDR, een dienst voor detectie en respons bij cyberincidenten. De licenties voor de back-updienst worden geleverd via partner Proact.

Dustin Group meldt ongeautoriseerde toegang tot een deel van zijn interne IT-systemen te hebben ontdekt. Het bedrijf noemt het incident ernstig en heeft uit voorzorg bepaalde systemen tijdelijk uitgeschakeld. Een onderzoek naar de omvang en oorzaak loopt in samenwerking met externe cybersecurity-experts.

Het bedrijf heeft maatregelen genomen om de gevolgen van het incident te beperken. Daaronder valt de tijdelijke uitschakeling van bepaalde systemen. Dustin geeft aan dat dit een proactieve stap was om verdere schade te voorkomen terwijl het onderzoek naar de toedracht wordt voortgezet.

Dustin laat weten dat het onderzoek naar het incident wordt uitgevoerd in samenwerking met externe cybersecurity-experts. Het bedrijf meldt daarnaast dat het contact onderhoudt met relevante autoriteiten over de kwestie. Op dit moment zijn geen verdere details bekendgemaakt over de aard van de toegang, welke systemen zijn getroffen of of er gegevens zijn buitgemaakt.

Systemen gecontroleerd terugzetten

Het bedrijf meldt te werken aan het gecontroleerd en veilig heropenen van de systemen die het proactief heeft uitgeschakeld. Het minimaliseren van de impact op klanten heeft daarbij de hoogste prioriteit. Er is geen tijdlijn gecommuniceerd voor wanneer alle systemen weer volledig operationeel zijn.

Dustin benadrukt dat het onderzoek en de incidentrespons nog lopen. Het bedrijf kondigt aan verdere informatie te delen zodra die beschikbaar is.

Ruim driehonderd partners uit zes landen zaten op 3 september in Musikhuset Esbjerg voor de zevende Partner Day van Cloud Factory. De Deense Microsoft-distributeur presenteerde een skillingportaal, een MCP-server, vier nieuwe landen en een stevige uitleg van wat Microsoft deze zomer met de incentives heeft gedaan.

Wie vorig jaar in Esbjerg was, herinnert zich hooibalen, lederhosen en een Oktoberfest-thema. Dit jaar was de aankleding zakelijker, al bleef de toon van medeoprichter Jacob Schmidt onveranderd Deens-los. “Good morning Cloudheads,” opende hij, om vervolgens aan te kondigen dat het bier vanaf elf uur beschikbaar was en dat het platformteam buiten een feature-request-stand had ingericht: wie zijn wens inspreekt, krijgt een hoodie. Op de vendorpleinen stonden Microsoft, Adobe, Acronis, Impossible Cloud en Keepit, aangevuld met drie kleine ISV’s die net via de Microsoft Marketplace op het platform zijn gezet.

Duizend partners en een krimpend heelal

De cijfers die Schmidt liet zien, verklaren de goede sfeer. Tijdens de online partnerdag in de coronatijd deden tachtig partners zaken via Cloud Factory, inmiddels zijn dat er duizend. Het aantal Microsoft-licenties is in een jaar bijna verdubbeld en de Adobe-business, vorig jaar aangekondigd en in december gestart met tachtig partners, telt nu meer dan 360 partners die er Adobe afnemen. Maandelijks gaat er ruim 84 miljoen dollar aan Microsoft-omzet door het platform.

Jacob Schmidt

Dat volume is nodig, want Microsoft trekt het net rond distributeurs strakker aan. Wie als indirect provider wil blijven meedoen, moet minimaal 30 miljoen dollar omzet over de afgelopen twaalf maanden laten zien, en Schmidt verwacht dat het wereldwijde veld van zestig naar veertig distributeurs krimpt. Cloud Factory rekent zichzelf tot de blijvers, mede dankzij de nieuwe Frontier Distributor-designatie en de Service and Support-designatie, waarvan het bedrijf een van de eerste 35 partners wereldwijd was. Groei buiten Denemarken (73 procent jaar op jaar) moet de rest doen: naast Scandinavië, Nederland en Duitsland komen België, Polen, Spanje en Italië erbij.

Waar is het incentivegeld gebleven?

Het meest praktische deel van de dag ging over de FY27-wijzigingen die Microsoft in juli over het kanaal uitstortte. De core incentives zijn “verplaatst”, en Schmidt vertaalde dat meteen: “Verplaatst is een marketingmanier om te zeggen dat ze weg zijn.” Daarvoor in de plaats komen twee strategische SKU-tiers, met Copilot in tier 2, en een groeibonus van 12,5 procent van de adviesprijs voor klanten die een product nog nooit afnamen. Wie de dots verbindt, houdt volgens hem meer over dan voorheen.

Tegelijk knijpt Microsoft de marge op legacy-SKU’s als Exchange Online van 20 naar 15 procent, terwijl de Copilot-add-on eindelijk van 10 naar 20 procent gaat. De boodschap is duidelijk: stop met Exchange Online als opening van het gesprek. Stoppen met verkopen hoeft dan weer niet, want Cloud Factory heeft nog altijd 85.000 Exchange Online-SKU’s in de database. Voor de rest van het jaar is er een Copilot-trial van dertig dagen voor 25 gebruikers, en een Microsoft-VP die de 300 procent Copilot-groei van vorig jaar zag, had een simpele reactie: kan het 700 worden?

Take the damn exam

Incentives zijn alleen iets waard als je ze ook krijgt, en daar wringt het. Meer dan driehonderd partners in het Cloud Factory-ecosysteem zitten onder de 25 punten op de Microsoft-designatiescore, de drempel waarop de incentives vrijkomen. Die 25 punten haal je met certificeringen alleen. “Take the damn exam,” vatte Schmidt het samen.

Om dat makkelijker te maken, schakelde Cloud Factory ter plekke een nieuwe skillingomgeving in het partnerportaal vrij, gebouwd op een API waarmee Microsoft de designatiescore per partner deelt. Partners zien daar hun eigen scorebord, de zes onderliggende designaties en de twintig meest relevante cursussen, met oefenvragen inbegrepen. Voor de zwaardere examens als MD-102 en AZ-104 zijn vijftig plekken bij instructeurgeleide trainingen gereserveerd, betaald uit co-op-geld. Vanaf 15 september komt daar een Microsoft-API bij die signalen uit klanttenants levert, waarmee het opportunity-tabblad een upgrade-engine wordt.

Een MCP-server als hybride collega

Het grootste applaus was voor de aankondiging die nog even op zich laat wachten: een MCP-server die de derde, tot nu toe interne API van Cloud Factory ontsluit voor de agents van partners. Tenant, licenties, verlengdatum, factuurstatus, promoties, proefabonnementen, het zit er allemaal in. Schmidt wil er een “start je dag”-overzicht in het portaal omheen bouwen, zonder chatvenster, en droomt hardop van spraak. “Het is je nieuwe hybride collega,” zei hij, intern draait het al.

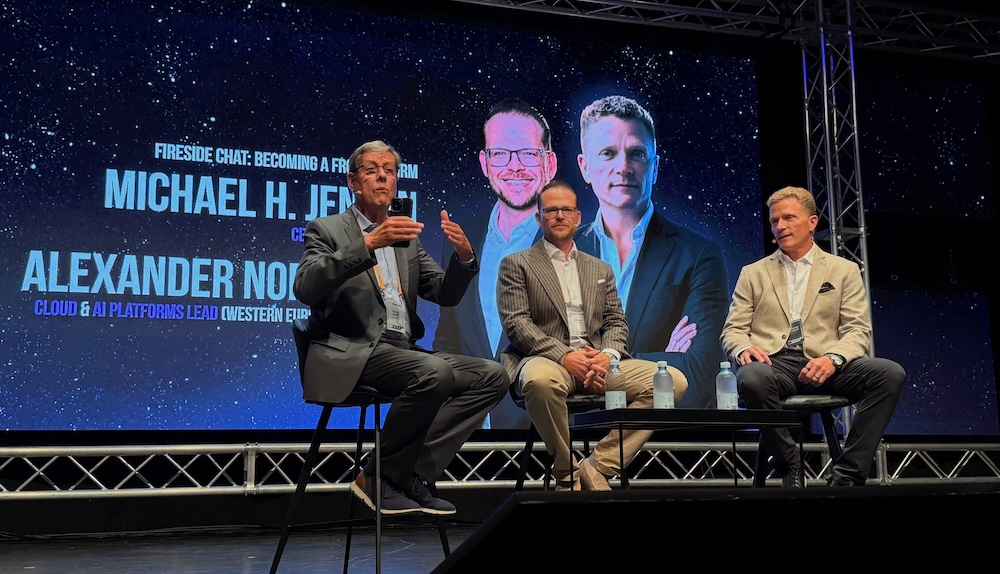
In de fireside chat met Alexander Nordqvist van Microsoft en CEO Michael Haagen Jensen kwam het gesprek al snel op verdienmodellen. Haagen Jensen ziet een complete business in governance en databeveiliging rond AI, van Purview tot het Agent Control Plane. Een zaalpeiling gaf hem gelijk: 76 procent zag dezelfde kans. Nordqvist noemde shadow-AI het echte gevaar bij klanten, en gaf de partners de vraag mee waarmee ze ieder gesprek kunnen openen: heb jij enig idee hoeveel AI-tools je medewerkers ongezien gebruiken?

Fireside talk met Michael Jensen (midden)

De komende 36 maanden

Haagen Jensen werkt op de dag af een jaar bij Cloud Factory en is sinds dit voorjaar CEO. Hij werd in Esbjerg geboren, vertrok voor zes maanden naar de VS en kwam 21 jaar later terug, met Google en Microsoft op zijn cv en 50 raketlanceringen op zijn netvlies. Die raketten waren zijn metafoor: in 2020 vertrokken er 31 vanaf de Space Coast, in 2025 waren dat er 109. “Niemand wint met de beste raket. Je wint door het volgende week dinsdag weer te doen.” Herhaalbaarheid en aanpassingsvermogen, daar draait het volgens hem ook voor MSP’s om.

Zijn plan voor de komende 36 maanden rust op vijf pijlers. Het platform wordt herbouwd met mensen en agents naast elkaar, de bestaande SaaS-interface blijft daarbij overeind. Cloud Factory investeert in eigen specialisaties, met een solution sales-team en een deliveryteam dat na de deal kan bijspringen, zoals bij een partner die architecten tekortkwam voor een grote Azure-migratie. Elke partner, klein of groot, krijgt dezelfde standaard: een supportscore van 4,9, 94 procent gross revenue retention en 128 procent net revenue retention. Het bedrijf agentificeert zichzelf, met een nieuwe director Enterprise AI en Microsofts eigen securitymeldingen als eerste proces dat een agent overneemt. En de Europese expansie moet partners met ISV-ambities een sell-through-kanaal bieden.

De CEO sloot af met een lijstje waarop partners hem volgend jaar mogen afrekenen: werkt je team echt anders door het platform, spreek je nu Azure-architecten die je eerder niet had, en heb je er meer aan verdiend? Een distributeur die vraagt om die rekening, dat is op zichzelf al een aardige definitie van frontier.

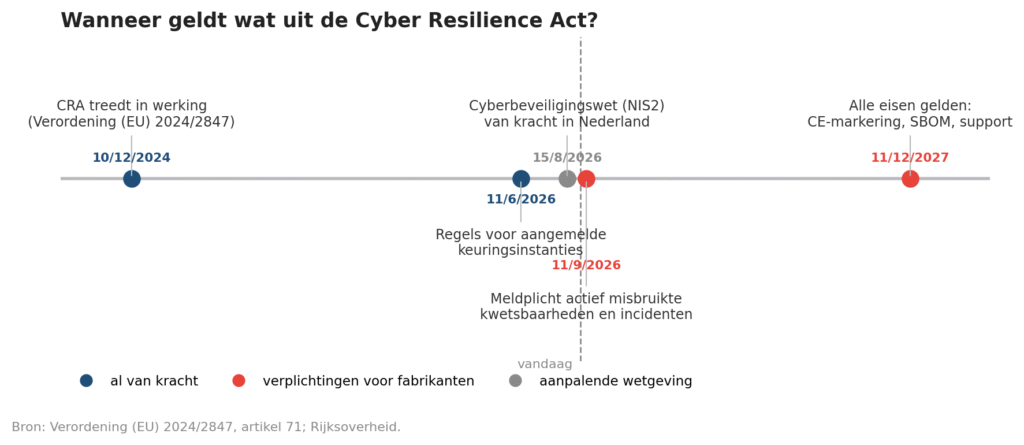
De Cyber Resilience Act geldt pas eind 2027 volledig, en toch dient de eerste harde verplichting zich over een week al aan. Vanaf 11 september moeten fabrikanten van hard- en software actief misbruikte kwetsbaarheden binnen 24 uur melden. Voor MSP’s betekent dat sneller nieuws van leveranciers, nieuwe vragen van klanten en voor sommigen een verplichting die ze zelf nog niet zagen aankomen.

De CRA, voluit Verordening (EU) 2024/2847, is sinds 10 december 2024 van kracht en doet iets wat de EU nog nooit eerder deed: cybersecurity-eisen stellen aan producten in plaats van aan organisaties. Alles met een digitaal element dat met een netwerk kan praten valt eronder, van een router en een IP-camera tot een boekhoudpakket. Zulke producten krijgen een CE-markering voor beveiliging, en de fabrikant moet aantonen dat het product veilig is ontworpen, gedurende de ondersteuningsperiode gratis beveiligingsupdates krijgt, een stuklijst van softwarecomponenten (SBOM) heeft en dat kwetsbaarheden netjes worden afgehandeld. Die volledige set eisen gaat in op 11 december 2027.

Wat verandert er op 11 september?

Artikel 14 van de verordening trekt zich niets aan van die einddatum. Vanaf 11 september moet een fabrikant die ontdekt dat een kwetsbaarheid in zijn product actief wordt misbruikt, binnen 24 uur een vroegtijdige waarschuwing indienen, binnen 72 uur een uitgebreidere melding en binnen veertien dagen na de fix een eindrapport. Voor ernstige incidenten die de beveiliging van het product raken geldt hetzelfde ritme, met een eindrapport binnen een maand. De melding loopt via het Single Reporting Platform van ENISA en komt in Nederland terecht bij het NCSC als coördinerend CSIRT. Getroffen gebruikers moeten bovendien zonder onnodige vertraging worden geïnformeerd, inclusief de maatregelen die zij zelf kunnen nemen.

Twee dingen maken deze meldplicht groter dan hij lijkt. Ten eerste geldt hij ook voor producten die al jaren op de markt zijn, dus de firewall uit 2021 en het RMM-platform dat een MSP sinds 2019 draait. Ten tweede is het meldplatform begin september nog niet openbaar: ENISA mikt op livegang op de dag zelf, zonder API voor geautomatiseerde meldingen. Fabrikanten die de melding in hun incidentproces willen inbouwen, doen dat vooralsnog op basis van FAQ’s.

Voor de gemiddelde MSP is dit vooral goed nieuws aan de ontvangende kant. Leveranciers van RMM, EDR, back-up en netwerkapparatuur moeten vanaf nu binnen een etmaal naar de toezichthouder en naar hun klanten als er actief misbruik wordt vastgesteld. Het loont om per leverancier na te vragen hoe die kennisgeving eruit gaat zien.

Welke rol speelt een MSP in de keten?

De verordening kent drie rollen, en de meeste MSP’s vervullen er minstens twee. In het gros van de gevallen is een MSP distributeur: je levert producten van anderen door zonder er iets aan te veranderen. Die rol brengt zorgvuldigheidsplichten mee, meer niet. Een distributeur controleert of het product een CE-markering en documentatie heeft, stopt met leveren als hij weet dat een product niet voldoet en geeft kwetsbaarheden die hem ter ore komen door aan de fabrikant. De tweede rol vervult een MSP die producten rechtstreeks van buiten de EU betrekt. Dan word je importeur en moet je actief nagaan of de fabrikant zijn huiswerk heeft gedaan.

De derde rol is de interessante. Een MSP wordt fabrikant zodra het zelf een product met digitale elementen commercieel op de markt brengt. Dat kan eigen software zijn, een klantportaal met agent, een script dat als product wordt verkocht of een white-labelproduct onder eigen naam. Ook wie een ingrijpende wijziging aanbrengt in een bestaand product, een aangepaste firmware bijvoorbeeld, neemt de fabrikantrol over. Vanaf dat moment gelden alle eisen: beveiligde ontwikkeling, SBOM, minimaal vijf jaar ondersteuning, technische documentatie en de meldplicht van 11 september. Pure clouddiensten vallen buiten de CRA, tenzij de dienst onderdeel is van een product, zoals de cloudkant van een deurbel. Voor de MSP-dienstverlening zelf is de Cyberbeveiligingswet het kader, die sinds 15 augustus geldt.

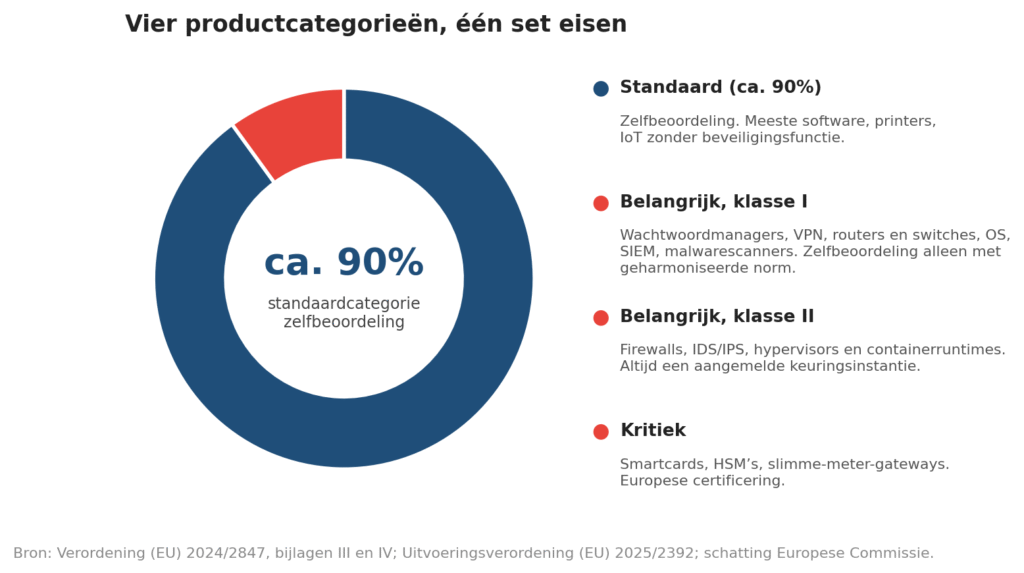
Hoe zwaar de bewijslast weegt, hangt af van de productcategorie. De Europese Commissie schat dat zo’n 90 procent van alle producten in de standaardcategorie valt, waarvoor een zelfbeoordeling volstaat. Daarboven zitten de “belangrijke” producten in klasse I en II en de kritieke producten, en daar staat veel in wat MSP’s dagelijks uitrollen: wachtwoordmanagers, VPN’s, routers, switches, besturingssystemen, SIEM, malwarescanners, firewalls en hypervisors. Voor klasse II en kritieke producten is een externe keuringsinstantie of Europese certificering verplicht, wat leveranciers tijd en geld kost en wat je vroeg of laat aan de prijs gaat merken.

Hoe ver is de markt?

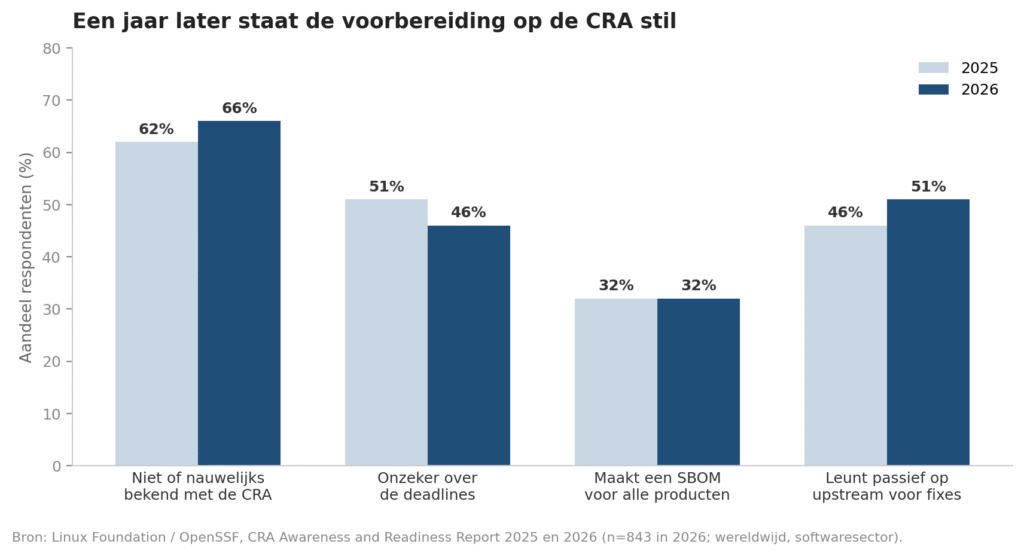
Op die vraag bestaat nog geen Nederlands onderzoek van betekenis, en het beste internationale beeld komt van de Linux Foundation en OpenSSF. Hun CRA Awareness and Readiness Report 2026, gebaseerd op 843 respondenten uit de mondiale softwaresector, laat een sector zien die een jaar na de eerste peiling nauwelijks is opgeschoven. Twee derde van de respondenten kent de wet niet of nauwelijks, tegen 62 procent een jaar eerder; in Noord-Amerika ligt dat op 72 procent. Van de organisaties die de wet wél kennen, weet vier op de tien nog steeds niet of hij op hen van toepassing is, en slechts 34 procent noemt december 2027 correct als datum. Het aandeel fabrikanten dat voor alle producten een SBOM maakt bleef steken op 32 procent. Van de fabrikanten verwacht 41 procent op tijd volledig te voldoen.

Een kanttekening hoort erbij: de steekproef is wereldwijd en leunt op de open-sourcegemeenschap, dus over de Nederlandse leverancier van een MKB-boekhoudpakket zegt dit hooguit indirect iets. Ook de normen zijn nog in aanbouw. De Commissie vroeg CEN, CENELEC en ETSI in april 2025 om 41 geharmoniseerde normen en medio 2026 is daar nog geen definitieve van gepubliceerd. Zonder die normen kunnen fabrikanten in klasse I geen zelfbeoordeling doen. De Commissie publiceerde in juli wel uitgebreide richtsnoeren, en de RDI, de Nederlandse markttoezichthouder, heeft een Nederlandstalige gids die rollen en termijnen op een rij zet.

Wat moeten MSP’s nu regelen?

Het begint met een eerlijke inventarisatie van de eigen rol per product. Alles wat een MSP zelf bouwt en verkoopt, ook een intern ontwikkeld portaal dat klanten gebruiken, gaat op een lijst met de vraag of het commercieel op de markt wordt gebracht. Zo ja, dan ligt er tot december 2027 een project: beveiligde ontwikkelprocessen, een SBOM per release, een vastgestelde ondersteuningsperiode, technische documentatie en, per direct, een intern proces dat een actief misbruikte kwetsbaarheid binnen 24 uur bij het NCSC en ENISA krijgt. Kleine softwareteams lopen hier het grootste risico, omdat zij zelden iemand hebben die de meldklok bewaakt.

Voor het leveranciersportfolio is een vragenlijst het meest praktische instrument. Welke ondersteuningsperiode geeft de fabrikant per product en waar staat die vermeld? Is er een SBOM beschikbaar en in welk formaat? Hoe worden klanten geïnformeerd bij een actief misbruikte kwetsbaarheid? In welke categorie plaatst de fabrikant het product en wie voert de conformiteitsbeoordeling uit? Wat gebeurt er met producten die na 11 december 2027 nog in de catalogus staan zonder CE-markering voor beveiliging? Leveranciers die daar in het najaar van 2026 nog geen antwoord op hebben, vertellen daarmee ook iets over hun voorbereiding.

Richting klanten biedt de CRA een argument dat MSP’s al jaren zoeken. De ondersteuningsperiode wordt een wettelijk vastgelegde einddatum die de fabrikant zelf moet publiceren. Een firewall waarvan de support afloopt, is na die datum een product zonder beveiligingsupdates, waardoor serieus nagedacht moet worden over vervanging. Ook de SBOM verandert de dienstverlening: wie per klant weet welke componenten in welke producten zitten, kan bij de volgende Log4j binnen een uur zeggen wie geraakt is. De RDI kan boetes opleggen tot 15 miljoen euro of 2,5 procent van de wereldwijde omzet, al zit het risico voor de meeste MSP’s eerder in de keten dan in de eigen boete: een leverancier die op 12 december 2027 niet meer mag leveren, laat een gat in het portfolio achter dat de MSP weer moet zien te vullen.

Bronnen:

Europese Commissie, samenvatting van de Cyber Resilience Act; Europese Commissie over de meldplicht en het Single Reporting Platform; RDI, Gids Cyber Resilience Act versie 2.0; NCSC over de CRA en de meldplicht per 11 september 2026; Linux Foundation en OpenSSF, 2026 CRA Awareness and Readiness Report; Linux Foundation, vergelijking van de CRA-peilingen 2025 en 2026; Freshfields over de meldplicht per 11 september 2026; Rijksoverheid over de inwerkingtreding van de Cyberbeveiligingswet.

Onderzoeksbureau Omdia onderzocht in opdracht van Object First hoe organisaties omgaan met ransomwareherstel. Uit het onderzoek blijkt dat 93% van de IT-leiders volledig onwijzigbare back-upopslag als vereiste ziet, terwijl slechts 16% aangeeft dat de eigen omgeving daar daadwerkelijk aan voldoet. Het herstelvermogen na aanvallen is bovendien afgenomen ten opzichte van 2024.

Tussen 26 februari en 25 maart 2026 ondervroeg Omdia 700 respondenten bij organisaties met 1.000 tot 9.999 medewerkers in de Verenigde Staten, het Verenigd Koninkrijk, Ierland, Frankrijk en de DACH-regio. Onder hen bevonden zich 500 IT-leiders die betrokken zijn bij beslissingen over cybersecurity en business continuity, en 200 zakelijke beslissers op directieniveau.

Meer aanvallen, minder herstel

83% van de ondervraagde organisaties kreeg in de afgelopen 24 maanden te maken met een succesvolle ransomwareaanval, tegenover 66% in 2024. Van de getroffen organisaties meldde 75% meerdere onderbrekingen van de dienstverlening. Tegelijkertijd nam het herstelvermogen af: slechts 39% van de organisaties kon minimaal 75% van de data herstellen, tegenover 57% een jaar eerder. Bij 76% van de organisaties werd de vastgestelde Recovery Point Objective overschreden bij het grootste dataverlies.

Ook het herstel van de bedrijfsvoering duurt langer. 39% hanteerde een Recovery Time Objective van vijf dagen of minder, tegenover 49% in 2024. Bij 64% van de organisaties duurde de uitval langer dan vooraf vastgesteld.

Verschil tussen veronderstelde en absolute onwijzigbaarheid

Omdia hanteert in het onderzoek het begrip Absolute Immutability: een situatie waarin niemand back-updata kan wijzigen of verwijderen, ook niet een beheerder met de hoogste toegangsrechten of een aanvaller die over alle IT-inloggegevens beschikt. Van de ondervraagde IT-leiders geeft 93% aan dit als vereiste te beschouwen voor back-upopslag. Slechts 16% zegt dat de huidige back-upomgeving daadwerkelijk aan deze standaard voldoet. Object First noemt dit verschil de immutability gap en stelt dat dit organisaties kwetsbaarder maakt bij herstel na een aanval.

83% van de respondenten beschouwt back-upopslag als laatste verdedigingslinie tegen ransomware. Daarnaast geeft 89% aan dat claims over immutability niet zonder meer kunnen worden vertrouwd en dat onafhankelijke validatie nodig is.

Directie sluit aan bij IT

Het onderzoek wijst uit dat ook zakelijke beslissers en directieleden het onderwerp serieus nemen: 73% van deze groep vindt back-ups met Absolute Immutability een vereiste voor een effectieve strategie voor bedrijfsweerbaarheid.

Simon Robinson, Principal Analyst bij Omdia, stelt dat ransomware de bedrijfscontinuïteit ernstig kan verstoren en dat veel organisaties nog tekortschieten op het gebied van betrouwbaar herstel. Volgens Robinson tonen de cijfers een duidelijke kloof tussen veronderstelde en Absolute Immutability, en is het dichten van die kloof noodzakelijk voor organisaties die willen kunnen vertrouwen op beschikbare back-updata bij een aanval.

David Bennett, CEO van Object First, geeft aan dat herstel na een ransomwareaanval niet afhankelijk mag zijn van back-ups die aanvallers nog kunnen wijzigen of verwijderen. Bennett stelt dat het onderzoek bevestigt wat het bedrijf van klanten hoort: dat volledig onwijzigbare back-upopslag geldt als laatste verdedigingslinie tegen ransomware, ook wanneer aanvallers IT-inloggegevens buitmaken of toegang krijgen tot productiesystemen.

Het volledige rapport, getiteld Recovery Without Compromise: The Data-Backed Case for Backup Storage with Absolute Immutability, is beschikbaar via Omdia. Op 23 september 2026 bespreken Robinson en Anthony Cusimano, Chief Evangelist bij Object First, de onderzoeksresultaten tijdens een webinar voor de EMEA-regio.

Exact brengt de Financial Agent uit, een AI-oplossing die financiële gegevens analyseert en gebruikers helpt trends en risico’s te signaleren. Het systeem baseert zich op meer dan 60 financiële KPI’s en moet financieel professionals ondersteunen bij het analyseren van financiële gegevens, het signaleren van trends en het onderbouwen van beslissingen op basis van cijfers.

Joep Hoeks, Chief Product Officer bij Exact, stelt dat de uitdaging voor financieel professionals niet langer ligt in het verkrijgen van cijfers, maar in het interpreteren daarvan. Volgens Hoeks moeten financieel professionals continu inspelen op veranderingen in kosten, omzet en marges, terwijl de hoeveelheid beschikbare data toeneemt. De Financial Agent moet gebruikers volgens hem helpen sneller te begrijpen wat er speelt en welke acties daaruit kunnen volgen.

Van inzicht naar actie

Exact geeft aan dat de Financial Agent financiële context verwerkt, waaronder de balans en de winst- en verliesrekening, en prestaties analyseert op basis van ruim 60 financiële KPI’s, zoals liquiditeit, solvabiliteit en winstgevendheid. Het bedrijf meldt dat de tool verbanden legt tussen kosten, omzet en marge, en gebruikers wijst op trends, risico’s en kansen.

Gebruikers kunnen volgens Exact vervolgvragen stellen om onderliggende oorzaken te achterhalen en krijgen daarbij aanbevelingen voor vervolgstappen. Hoeks omschrijft de Financial Agent als een digitale collega die meekijkt met de gebruiker. Hij benadrukt dat het bedrijf geen dashboard of chatbot heeft gebouwd, maar een systeem dat financiële context verwerkt en daarover kan redeneren. Dat moet financieel professionals volgens hem meer ruimte geven voor advieswerk.

AI-gebruik in het MKB groeit

Exact plaatst de introductie van de Financial Agent in de context van een breder onderzoek naar AI-gebruik in het MKB, het MKB Barometeronderzoek. Daaruit blijkt dat het gebruik van AI op de werkvloer binnen het MKB toeneemt van 6 procent in 2024 naar een verwachte 70 procent in 2026. Het onderzoek laat volgens Exact ook zien dat AI momenteel vooral wordt ingezet voor eenvoudige toepassingen, zoals het opstellen van teksten, terwijl strategische toepassingen achterblijven.

Hoeks stelt dat daar kansen liggen. Hij verwacht dat de volgende stap voor AI is dat de technologie meedraait in financiële processen van bedrijven, door actief kansen, risico’s en afwijkingen te signaleren op het moment dat financiële teams die informatie nodig hebben. Volgens Hoeks verschuift software daarmee van een uitvoerende naar een meedenkende rol, wat volgens hem de positie van financieel professionals en accountants verandert van gebruiker van een productiviteitstool naar partner in besluitvorming.

Marco Lesmeister treedt per 1 oktober 2026 aan als CEO van Onited. Hij komt over van PQR, waar hij de afgelopen jaren leiding gaf aan de groei van het bedrijf tot de verkoop aan Bechtle. Bij Onited moet hij de integratie van het gegroeide portfolio verder vormgeven.

Onited heeft de afgelopen jaren zijn portfolio uitgebreid via meerdere acquisities. Janot van Wegen, voorzitter van de raad van commissarissen van Onited, wijst erop dat Lesmeister al meer dan 25 jaar actief is in de Nederlandse IT-markt. Volgens Van Wegen heeft Onited door de overnames zowel het aantal klanten als het aantal medewerkers fors zien groeien, waardoor behoefte ontstond aan een CEO met ervaring in integratie en groei. Als CEO moet Lesmeister die integratie van het portfolio versnellen en de positie van Onited als IT-partner voor klanten verstevigen.

Focus op middelgrote bedrijven

Onited richt zich als IT-dienstverlener op de Nederlandse markt van middelgrote bedrijven. Het bedrijf levert advies en managed services, aangevuld met kennis op het gebied van security, AFAS en Dynamics, inclusief de hardware en software die daarbij nodig is.

Lesmeister noemt Onited een sterke speler in de Nederlandse IT-servicesector. Volgens hem ondersteunt het bedrijf klanten bij infrastructuurvraagstukken, van aanschaf en implementatie tot beheer en security van IT-omgevingen. Daarnaast wijst Lesmeister op de toegevoegde waarde die Onited levert in de primaire processen van klanten die gebruikmaken van Dynamics- en AFAS-software, onder meer op het gebied van IT-adoptie en continuïteit.

Lesmeister stelt dat de combinatie van technische kennis, lokale klantrelaties en de schaalgrootte op het gebied van managed services en security bijdraagt aan het vertrouwen dat klanten in Onited hebben. Met zijn aantreden zet Onited de ingezette groeistrategie via overnames en portfoliouitbreiding voort onder nieuw leiderschap.

KnowBe4 breidt zijn Defend-portfolio uit met een versie voor Google Workspace. Het platform combineert AI-gestuurde dreigingsdetectie met coaching in Gmail. Uit een early adopter-programma van het bedrijf blijkt dat gemiddeld één op de 666 onderschepte e-mails een dreiging bevatte.

Greg Kras, Chief Product Officer bij KnowBe4, stelt dat het bedrijf met deze release de e-mail- en samenwerkingsbeveiliging wil versterken die IT- en securityprofessionals volgens hem nodig hebben. Kras geeft aan dat KnowBe4 detectie op basis van meerdere AI-modellen combineert met coaching in één beveiligingslaag die via API’s aansluit op Google Workspace. Volgens Kras moet elke geblokkeerde dreiging zo ook een leermoment worden voor medewerkers.

Werking van de detectie

De kern van Defend voor Google Workspace bestaat volgens KnowBe4 uit een AI-model met meerdere detectie-engines, getraind op de eigen telemetrie van het bedrijf. KnowBe4 meldt dat dit model dagelijks meer dan 1,15 miljard eventsignalen verwerkt en gebruikmaakt van zestien jaar aan data over menselijk gedrag. Het platform analyseert berichten volgens het bedrijf op verschillende intentiesignalen tegelijk, met als doel BEC-aanvallen, phishing zonder kwaadaardige bijlage en prompt injection-aanvallen te detecteren die volgens KnowBe4 door de standaardbeveiliging van Google heen kunnen glippen.

Koppeling met coaching

Elke onderschepte dreiging zet KnowBe4 in als aanleiding voor training. Zodra het systeem een risicovolle e-mail signaleert, ontvangt de ontvanger volgens het bedrijf een melding met uitleg over de aard van de dreiging, gekoppeld aan training op het moment dat het risico zich voordoet.

Bij een bevestigde kwaadaardige e-mail koppelt Defend voor Google Workspace automatisch aan PhishER Plus, een ander product van KnowBe4. Het bedrijf stelt dat hiermee vergelijkbare dreigingen binnen twee minuten in alle Gmail-inboxen van een organisatie worden opgespoord en verwijderd, een proces dat KnowBe4 zegt dat normaal gesproken uren in beslag kan nemen voor een securityteam.

Resultaten uit early adopter-programma

Voorafgaand aan de release voerde KnowBe4 een early adopter-programma uit om de werking in de praktijk te toetsen. In de omgevingen van deelnemende organisaties verwerkte Defend voor Google Workspace 539.384 e-mails. Daarbij werden volgens KnowBe4 810 dreigingen onderschept, ongeveer één op de 666 e-mails, en nog eens 5.491 verdachte berichten die volgens het bedrijf anders langs de standaardbeveiliging van Google waren gekomen. Het platform classificeerde daarnaast 361.070 e-mails als productiviteitsgerelateerd, wat volgens KnowBe4 bij early adopters gemiddeld 10,96 uur per week aan tijdsbesparing opleverde.

Mark Burtenshaw, ICT Manager Security and Compliance bij The City of Edinburgh Council, geeft aan dat de statistieken in het threat intelligence-dashboard van Defend dagelijks de waarde van het platform tonen en dat de meldingen bij e-mails de alertheid van medewerkers op phishing hebben vergroot. Jeremy Demetrius van GovSpend meldt dat Defend de triageworkflow van zijn organisatie heeft veranderd, waardoor BEC- en calendar injection-aanvallen volgens hem sneller worden herkend en verholpen, met naar zijn zeggen tijdsbesparing voor het securityteam.

Defend voor Google Workspace is vanaf 15 september 2026 beschikbaar voor KnowBe4-klanten die Google Workspace gebruiken, van MKB tot enterprise-omgevingen.