Worldstream breidt zijn dienstverlening uit met Flexible VPS, een Virtual Private Server-dienst met standaardplannen tegen een vaste prijs per virtuele machine per maand. Het bedrijf positioneert de dienst als alternatief voor hyperscalers, waar dataopslag doorgaans goedkoop is maar het weer uithalen van data tot onvoorspelbare kosten kan leiden. De dienst combineert configuratie-opties en API-toegang met beveiligingsfuncties die standaard zijn ingericht.

Worldstream, aanbieder van cloudinfrastructuur uit Naaldwijk, breidt zijn portfolio uit met de Virtual Private Server-dienst Flexible VPS. Volgens het bedrijf werkt de dienst met standaardplannen tegen een vaste maandprijs per virtuele machine, waarmee organisaties geen onverwachte kosten krijgen bij het gebruik van cloudinfrastructuur.

Flexible VPS combineert volgens Worldstream configuratie-opties, API-toegang en functionaliteit die vergelijkbaar is met public cloud-diensten, met de eenvoud van een reguliere VPS. Het bedrijf meldt dat de dienst standaard is uitgerust met een managed firewall zonder meerkosten, DDoS-mitigatie en netwerkisolatie. Flexible VPS draait op KVM-virtualisatie in de Nederlandse Tier 3-datacenters van Worldstream. Het bedrijf geeft aan dat dit relevant is voor organisaties die waarde hechten aan digitale soevereiniteit. De datacenters zijn gecertificeerd volgens ISO 27001, ISO 9001 en PCI-DSS.

Voorspelbare kosten

Het onderscheid ten opzichte van andere VPS-aanbieders zit volgens Worldstream vooral in de voorspelbaarheid van de kosten. Klanten kiezen uit standaardplannen met een vaste maandprijs en kunnen deze vervolgens per component aanpassen. Het bedrijf stelt dat organisaties zo de voorspelbaarheid van een vast pakket behouden zonder in te leveren op flexibiliteit.

Omdat elk onderdeel afzonderlijk is aan te passen, hebben klanten volgens Worldstream inzicht in de kosten per component en betalen ze alleen voor de capaciteit die ze daadwerkelijk gebruiken. Wie bijvoorbeeld 1 GB extra RAM nodig heeft, kan het bestaande plan uitbreiden zonder over te stappen naar een groter abonnement.

Reactie Worldstream

Samuel Trommel, Product Manager bij Worldstream, licht toe dat public cloud-diensten controle en API-toegang bieden, maar volgens hem vaak persoonlijk contact missen. Trommel geeft aan dat Worldstream met Flexible VPS die flexibiliteit combineert met de beschikbaarheid van engineers die dag en nacht bereikbaar zijn.

De introductie van Flexible VPS valt samen met de lancering van een nieuw klantenportaal. Worldstream verwacht dat klanten hiermee meer overzicht krijgen en ondersteuning bij het maken van infrastructuurkeuzes.
Prianto | QBS Software neemt Quest Software op in zijn portfolio voor de Benelux en introduceert daarbij het Quest Edge Partner Program. De samenwerking richt zich op partnergroei, enablement en lifecycle-gedreven business development voor resellers, MSP’s en solution providers.

Quest Software en Prianto | QBS Software breiden hun samenwerking in de Benelux uit. Prianto | QBS Software gaat het softwareportfolio van Quest Software in de regio distribueren, aangevuld met het nieuwe Quest Edge Partner Program. Volgens Prianto | QBS Software krijgen resellers, MSP’s en solution providers hierdoor meer mogelijkheden om Quest-oplossingen op het gebied van datamanagement, cybersecurity en platform modernization in te zetten binnen hun dienstverlening.

Focus op partnergroei en enablement

Prianto | QBS Software stelt dat de samenwerking is gericht op partnergroei, enablement en lifecycle-gedreven business development. Het bedrijf ondersteunt partners daarbij vanuit zijn value-add distributiemodel, waarbij naast productlevering ook kennisoverdracht en support onderdeel zijn van de propositie. Het Quest Edge Partner Program moet volgens Prianto | QBS Software een aanvullend kader bieden waarbinnen partners hun Quest-gerelateerde dienstverlening kunnen opbouwen en uitbreiden.

Reactie Prianto QBS Software

Rashied Akrum, Regional Director Prianto | QBS Software Benelux, geeft aan dat er voor partners in de Benelux een concreet voordeel ontstaat door deze samenwerking. Volgens Akrum levert Quest Software een softwareportfolio voor enterprise-omgevingen, terwijl Prianto | QBS Software het lokale kanaal ondersteunt met kennis, support en vendorfocus om daar proposities omheen te bouwen. Akrum stelt dat deze combinatie kansen biedt voor schaalbare dienstverlening, klantrelaties en een voorspelbaar verdienmodel voor partners op de langere termijn, vooral in een markt waar klanten meer verwachten dan alleen productlevering.

Positionering in de markt

Met de uitbreiding van het portfolio positioneert Prianto | QBS Software zich verder als distributeur die naast productlevering ook partnerondersteuning centraal stelt. Het bedrijf richt zich met deze stap specifiek op partners die hun dienstverlening rond datamanagement, cybersecurity en platform modernization willen uitbouwen binnen bestaande of nieuwe klantrelaties in de Benelux.

De vraag naar Europese datacentercapaciteit voor AI-toepassingen is in de eerste helft van 2026 sterk gestegen. Nieuwe contracten bij neoclouds kwamen uit op 420MW, tegenover 89MW in dezelfde periode vorig jaar. Groningen en andere locaties buiten de traditionele hotspots winnen terrein op de gevestigde markten.

De vraag naar Europese datacentercapaciteit die bestemd is voor kunstmatige intelligentie is in de eerste helft van 2026 sterk toegenomen. Dat blijkt uit een rapport van vastgoedadviseur CBRE. Nieuwe contracten voor capaciteit bij neoclouds, aanbieders die zich specifiek richten op AI-infrastructuur, kwamen in de eerste zes maanden van het jaar uit op 420MW. In dezelfde periode vorig jaar ging het nog om 89MW, wat neerkomt op meer dan een verviervoudiging op jaarbasis.

Volgens CBRE lag het opnamevolume van datacentercapaciteit in de provincie Groningen in het tweede kwartaal meer dan vijf keer hoger dan in Amsterdam. Amsterdam kampt met een tekort aan beschikbare ruimte in Schiphol-Rijk, het grootste datacentercluster van de stad. CBRE merkt op dat het hoge volume in Groningen grotendeels is toe te schrijven aan één grote transactie.

Groei verschuift naar buiten traditionele kernmarkten

Ook op Europese schaal verschuift de groei van datacentercapaciteit naar buiten de traditionele kernmarkten. Van de nieuwe capaciteit die in het tweede kwartaal werd opgeleverd, kwam volgens CBRE 63 procent terecht buiten de vijf grootste markten Frankfurt, Londen, Amsterdam, Parijs en Dublin, gezamenlijk aangeduid als FLAPD. Het bedrijf stelt dat beperkte beschikbaarheid van stroom in de kernmarkten operators naar locaties drijft waar wel voldoende capaciteit voorhanden is.

Verwachte groei totale markt

CBRE verwacht dat de totale Europese datacentermarkt dit jaar groeit naar 13GW. Het marktsegment van hyperscalers die datacenters in eigen beheer bouwen en gebruiken, de zogeheten self-builds, groeit naar verwachting van het bedrijf met 22 procent naar 4,3GW. De colocatiemarkt, waarin capaciteit wordt verhuurd aan meerdere klanten, groeit volgens de prognose met 18 procent op jaarbasis.

Elke PSA-leverancier heeft er inmiddels een: een AI-laag die tickets leest, sorteert en liefst ook oplost. De demo’s zijn overtuigend, maar de vraag blijft waar dit echt uren bespaart. Het antwoord valt in twee helften uiteen, en die zien er heel verschillend uit.

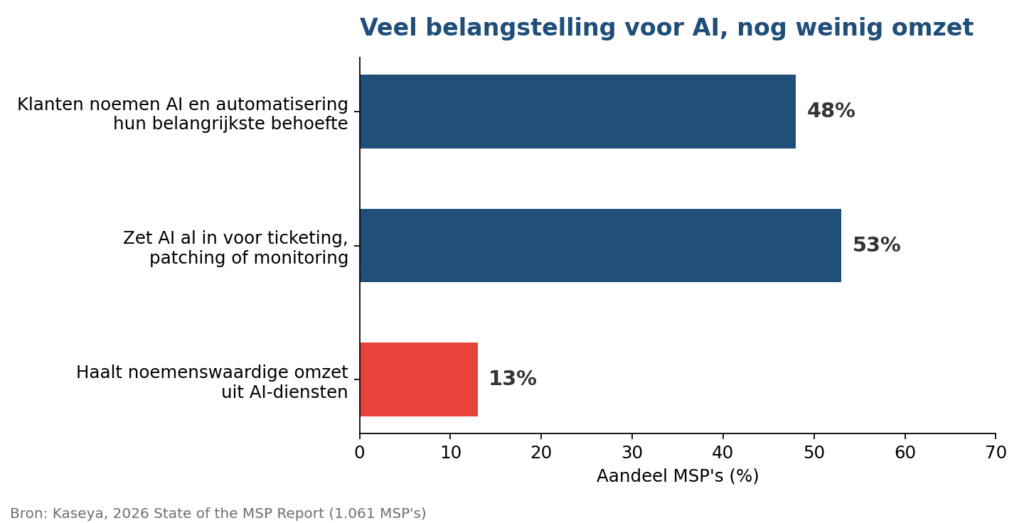
Dat de servicedesk een primair doelwit is voor de implementatie van AI, ligt voor de hand. Het is de plek waar het meeste herhaalwerk zit, waar de tijd per ticket rechtstreeks in de marge doorwerkt en waar het personeelstekort het hardst aankomt. Kaseya’s State of the MSP-rapport over 2026 laat zien hoe ver de branche is: 53 procent van de ruim duizend ondervraagde MSP’s zet AI al in om ticketing, patching of monitoring te automatiseren, en tegelijk heeft ruim de helft daarvan pas een kwart van het werk geautomatiseerd. Aan de klantkant noemt 48 procent AI en automatisering de belangrijkste behoefte van hun klanten, terwijl 13 procent daar al noemenswaardig omzet uit haalt. De belangstelling loopt ver voor de praktijk uit, en dat maakt het een goed moment om die praktijk eens langs te lopen.

Klanten vragen om AI, de omzet en de automatiseringsgraad lopen achter. Bron: Kaseya, 2026 State of the MSP Report

Waar zit de bewezen tijdwinst?

Aan de voorkant van het ticket, bij het werk dat niemand leuk vindt. Een ticket komt binnen met als onderwerp “werkt niet” en drie regels tekst; iemand moet daar een categorie, een prioriteit, een klant en een contract aan hangen voordat een technicus ermee aan de slag kan. Dat is de dispatcherrol, en die laat zich goed automatiseren. Gespecialiseerde partijen als CloudRadial en Thread claimen twee tot drie minuten per ticket aan triagetijd en een nauwkeurigheid rond de negentig procent (en wat dat betekent voor verderop in het proces, later meer), en de grote platformen hebben die functie inmiddels ingebouwd of ingekocht. ConnectWise nam in januari zofiQ over en bouwt daar een agentic laag mee door het hele portfolio, Kaseya zet Cooper AI en zijn Digital Workforce in de markt, en HaloPSA laat AI categorieën voorstellen en ontvangstbevestigingen sturen. Wat die triage oplevert, zit deels in minuten en minstens zo veel in consistentie: een prioriteit 2 betekent op vrijdagmiddag hetzelfde als op dinsdagochtend, categorieën blijven kloppen en de rapportage laat eindelijk zien wat er werkelijk binnenkomt.

Dichter bij huis laat TOPdesk zien hoe die eerste laag eruitziet zonder de Amerikaanse marketing eromheen. De Delftse leverancier voert een eigen MSP-propositie met contract- en SLA-beheer per klant en tickets voor meerdere organisaties in één omgeving. Sinds april van dit jaar zitten AI-categorisatie en prioriteitsvoorstellen, incidentsamenvattingen, concept-kennisitems uit opgeloste tickets en een AI-zoekfunctie in de selfserviceportal in de Engaged- en Excellent-pakketten, met de data in de EU en de uitdrukkelijke policy dat AI suggesties doet, maar de technicus besluit. Autonome afhandeling ontbreekt, en TOPdesk waarschuwt zelf dat de AI weinig oplevert zolang het kennissysteem een rommeltje is. Wat er ook ontbreekt is de PSA-kant, tijdregistratie die doorloopt naar facturatie, dus MSP’s die op urenbasis factureren hebben er nog iets naast nodig. Voor de laag waar dit artikel over gaat, is het wel een goed ijkpunt voor wat er nu werkt.

De tweede bewezen laag zit naast de technicus in plaats van ervoor. AI die bij een open ticket vergelijkbare eerdere tickets, de bijbehorende documentatie en een voorgestelde oplossing klaarzet, bespaart vooral zoektijd, en na afloop kan dezelfde laag uit het opgeloste ticket een kennisartikel destilleren voor toekomstige naslag door AI of mens. Het onderzoek dat hierover het meest wordt aangehaald, van Stanford en MIT onder ruim vijfduizend supportmedewerkers, vond gemiddeld 14 procent meer opgeloste zaken per uur. Dat is een gemiddelde, en de daadwerkelijke verdeling is interessant: de minst ervaren medewerkers gingen 34 procent vooruit, de meest ervaren nauwelijks. Voor een MSP die volgens datzelfde Kaseya-rapport steeds moeilijker aan technici komt (het aandeel dat daarover klaagt steeg van 9 naar 16 procent) is dat de relevantste uitkomst van allemaal. AI maakt de nieuwe technicus sneller inzetbaar. Aan de senior die het toch al wist, voegt het weinig toe.

Waar valt het tegen?

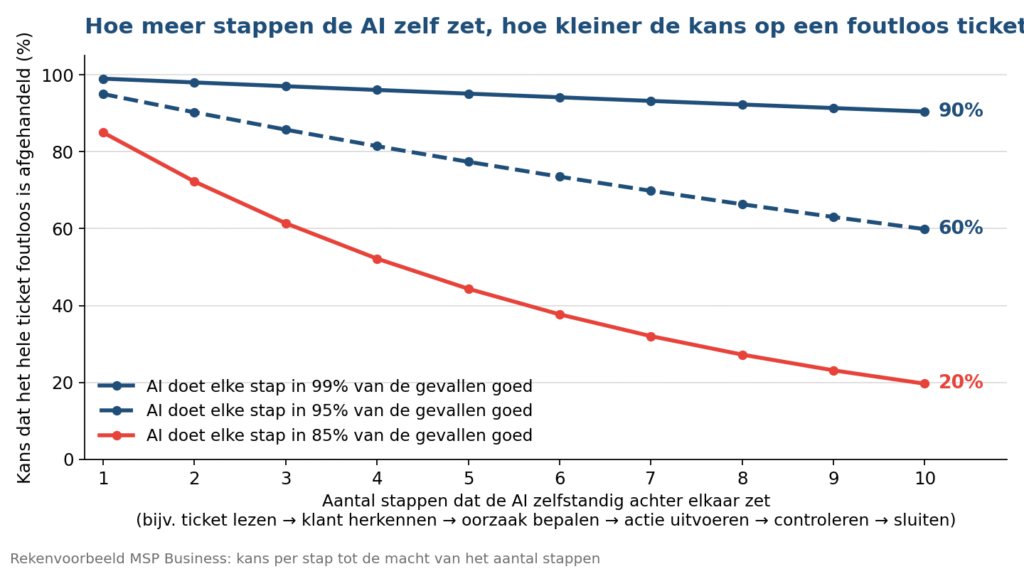
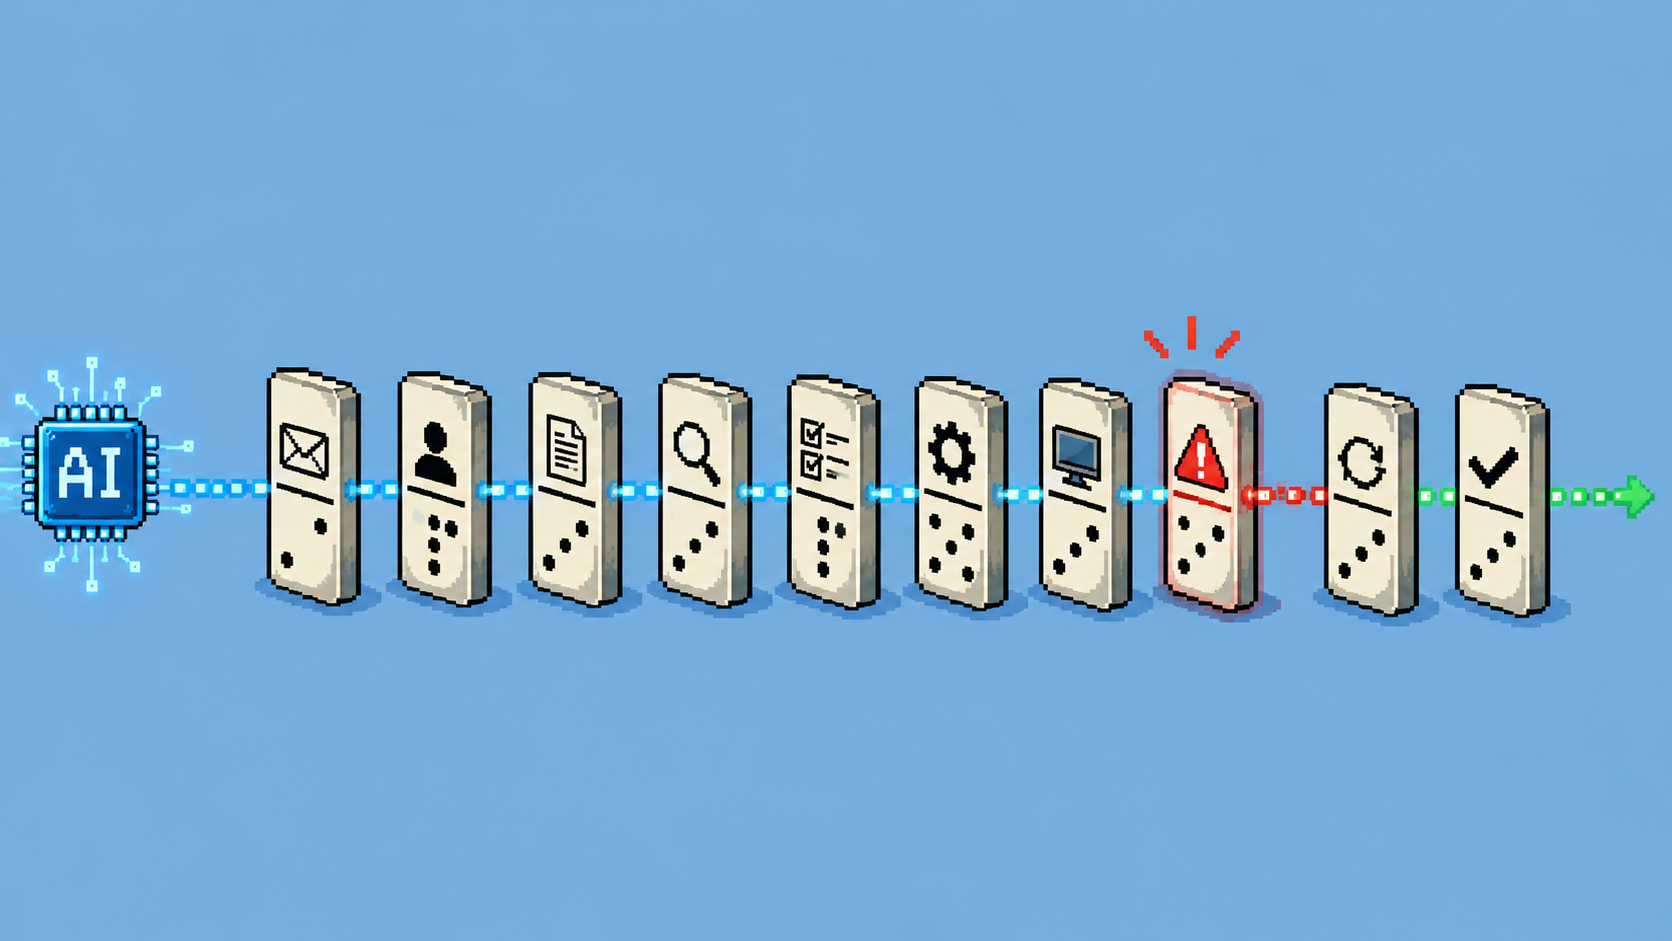
Zodra de AI verder gaat dan voorbereiden en het ticket zelf gaat afhandelen, van intake tot sluiting. Leveranciers noemen dat agentic, en de belofte is dat een reeks agents een wachtwoordreset, een VPN-probleem of een volle printerwachtrij zonder tussenkomst afwerkt. Voor die eenvoudige, goed afgebakende gevallen werkt dat ook, zolang de runbooks kloppen en de identiteitscontrole op orde is. Het probleem begint bij ketens. Een agent die elke stap met 85 procent zekerheid goed doet, klinkt behoorlijk; tien van die stappen achter elkaar leveren nog geen twintig procent kans op een foutloos resultaat. Bij 95 procent per stap blijft daar zestig procent van over. Dat rekenvoorbeeld verklaart waarom de tegenvallers bijna altijd in de lange, complexe tickets zitten en zelden in het eenvoudige werk. Het zet de claims van succescijfers bij triage van 90% in een ander licht.

Elke stap die de AI zelf zet, gaat met een bepaalde kans goed; achter elkaar gezet loopt de foutkans snel op. Rekenvoorbeeld MSP Business

Gartner voorspelde vorig jaar dat ruim veertig procent van de agentic AI-projecten voor eind 2027 wordt stopgezet, vooral door oplopende kosten, onduidelijke waarde en gebrekkige governance, en waarschuwde tegelijk voor agent washing: van de duizenden leveranciers die agents claimen, verdienen er volgens het bureau maar zo’n 130 die naam. In de klantenservice is Klarna het waarschuwende voorbeeld. Het bedrijf meldde begin 2024 dat AI het werk van zevenhonderd medewerkers had overgenomen en nam ruim een jaar later weer mensen aan, omdat de kwaliteit was gezakt; kosten hadden te zwaar meegewogen, zei de CEO daar zelf over. Gartner denkt nu dat de helft van de bedrijven die om AI-redenen servicepersoneel schrapten, voor 2027 opnieuw mensen aanneemt voor hetzelfde werk. Voor een MSP met SLA-afspraken laat die les zich makkelijk vertalen: een AI die een ticket ten onrechte sluit, kost meer dan de triage ooit bespaarde. De klant belt terug, het ticket wordt heropend en een technicus mag het vertrouwen herstellen dat de agent kapot heeft gemaakt.

Er zit nog een verborgen kostenpost onder, namelijk datakwaliteit. Een triagemodel leert van de eigen tickethistorie, en een servicedesk die jarenlang alles onder “overig” heeft geboekt, krijgt daar een AI voor terug die hetzelfde doet. Het opschonen van categorieën, contracten en klantgegevens in de PSA is saai werk dat vóór de AI komt, en leveranciers zetten dat zelden in de demo.

Wat merkt de klant ervan, en mag dat?

Sinds 2 augustus gelden de transparantieregels uit artikel 50 van de AI Act. Een MSP die een chatbot of AI-telefonie inzet richting eindgebruikers moet bij het eerste contact duidelijk maken dat er een AI-systeem aan de lijn is, en in Nederland houdt de Autoriteit Persoonsgegevens daar toezicht op. Een melding dus in de chatbot, in de portal en aan de telefoon, plus een pad naar een mens voor de klant die dat wil. Ook ging op die datum de AI-geletterdheidsplicht uit artikel 4 in: wie AI inzet, moet zorgen dat het personeel er voldoende van snapt. Voor een servicedesk waar technici dagelijks AI-suggesties beoordelen bepaald geen formaliteit. Daar bovenop komt een vraag voor het contract: wie is verantwoordelijk als de AI een ticket verkeerd afhandelt, en of een automatisch gesloten ticket meetelt voor de SLA? Dat hoort in de dienstbeschrijving voordat de eerste agent live gaat.

Hoe begin je zonder spijt?

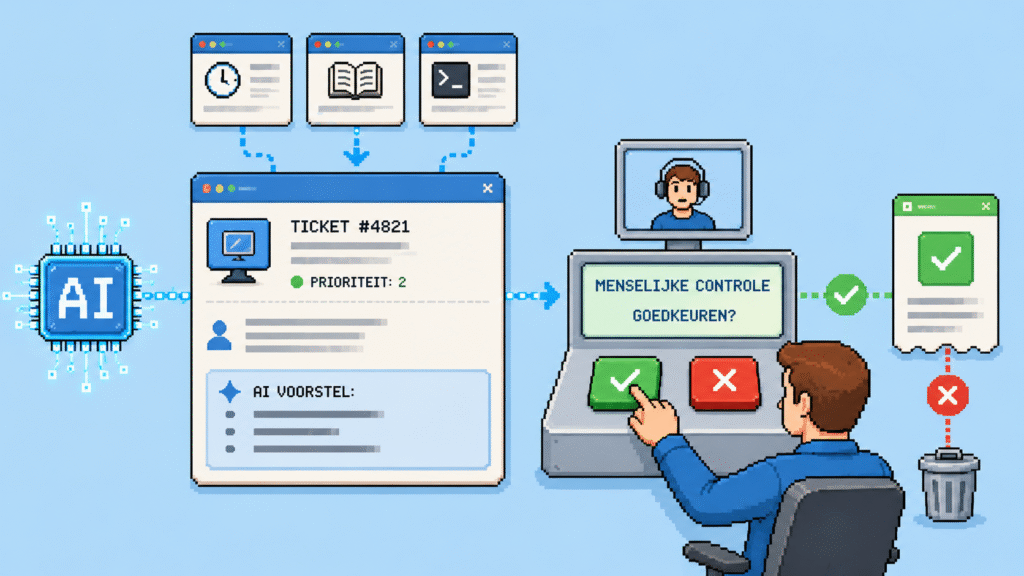
Bij het saaie werk. Triage, ticketsamenvattingen en kennisartikelen leveren binnen weken zichtbaar resultaat, vragen weinig inrichting en kunnen weinig kapotmaken. Meet daarbij de eerste reactietijd, het aantal heropende tickets en het aantal tickets per technicus per dag, en zet die naast de maand ervoor. Autonome afhandeling komt daarna, per use case, te beginnen bij het handjevol tickettypes dat maandelijks honderden keren voorbijkomt, met een mens die de eerste weken nog elke actie goedkeurt. Zorg voor een maandcontract met de leverancier, want de markt beweegt snel en de kans is reëel dat de leverancier van vandaag volgend jaar is overgenomen, of er iets beters voorbijkomt.

Een MSP die AI koopt om technici te schrappen: de cijfers wijzen op iets anders. Dezelfde mensen die meer tickets aankunnen, een nieuwe technicus die na twee weken meedraait in plaats van na twee maanden, en een dispatcher die eindelijk toekomt aan het werk waarvoor ze is aangenomen.

Bronnen

Kaseya, 2026 State of the MSP Report (april 2026); Brynjolfsson, Li en Raymond, “Generative AI at Work” (NBER Working Paper 31161; Quarterly Journal of Economics, 2025); Gartner, “Gartner Predicts Over 40% of Agentic AI Projects Will Be Canceled by End of 2027” (juni 2025); Gartner, “Gartner Predicts Half of Companies That Cut Customer Service Staff Due to AI Will Rehire by 2027” (februari 2026); CX Dive, “Klarna changes its AI tune and again recruits humans for customer service” (mei 2025, naar aanleiding van het Bloomberg-interview met Sebastian Siemiatkowski); ConnectWise, persbericht “ConnectWise to acquire zofiQ” (januari 2026); Channel Dive, “ConnectWise CEO knows why MSPs find it hard to measure AI success” (februari 2026); Channel Dive, “MSP platform providers pile on features” (mei 2026); Omdia, Global RMM/PSA Leadership Matrix 2026 (mei 2026); CloudRadial, “How ServiceAI’s Automated Ticket Triage is Reshaping the MSP Service Desk” (januari 2026); Thread, “The 5 Best AI Service Desk Platforms for MSPs in 2026” (juni 2026); TOPdesk, “AI-oplossingen voor servicemanagement” (2026); TOPdesk, “TOPdesk voor managed service providers”; Bird & Bird, analyse van de definitieve richtsnoeren van de Europese Commissie bij artikel 50 van de AI Act (juli 2026); Autoriteit Persoonsgegevens, “Transparantie-eisen AI gelden vanaf 2 augustus” (juli 2026).


Uit onderzoek van Newcom blijkt dat AI definitief onderdeel is geworden van het werk van Nederlandse werknemers. Tegelijk kreeg slechts drie op de tien gebruikers instructie of training. Ook het aandeel organisaties met AI-regels daalde het afgelopen half jaar.

AI heeft in Nederland de experimenteerfase achter zich gelaten. Volgens de vijfde AI-Monitor van onderzoeksbureau Newcom gebruiken inmiddels 8,6 miljoen Nederlanders AI-tools in het dagelijks leven en 5,2 miljoen op het werk. Het onderzoek is uitgevoerd in juli 2026 onder 3.122 Nederlanders van 18 tot en met 65 jaar. Newcom meldt dat vooral het intensieve gebruik toeneemt: 3,4 miljoen Nederlanders zetten AI inmiddels bijna dagelijks in.

Werkroutine

Op de werkvloer wordt AI voor een groeiende groep onderdeel van het dagelijkse werk. Voor 57% van de werknemers die AI gebruiken hoort de technologie inmiddels bij de werkroutine, aldus Newcom. Van de gebruikers geeft 19% aan er meer dan drie uur per week mee te besparen.

Begeleiding blijft achter

Tegenover de toename in gebruik staat volgens Newcom een beperkte organisatorische begeleiding. Slechts 29% van de werknemers die AI gebruiken kreeg instructies of training. Het aandeel werknemers dat aangeeft dat de organisatie regels heeft voor AI-gebruik daalde van 57% begin 2026 naar 42% in de huidige meting.

Newcom concludeert dat de vraag over AI op de werkvloer verschuift van gebruik naar begeleiding. Neil van der Veer van Newcom stelt dat werknemers AI zelf al onderdeel hebben gemaakt van hun werk, en dat organisaties nu voor de opgave staan om kaders, vaardigheden en ondersteuning te bieden. Volgens Van der Veer verschuift de uitdaging van adoptie naar professionalisering.

Verschillen tussen sectoren

De mate van begeleiding verschilt sterk per sector, meldt Newcom. In de gezondheidszorg zegt 8% van de werknemers dat AI-gebruik actief wordt aangemoedigd en kreeg 18% training of instructie. Bij de overheid geeft 15% van de werknemers aan dat er AI-regels gelden, tegenover 42% gemiddeld.

Verantwoord gebruik ligt daardoor volgens het onderzoek nog grotendeels bij de werknemer zelf. Bijna zes op de tien AI-gebruikers controleert feiten bij het gebruik van AI voor werk. Een derde zegt gevoelige informatie te verwijderen voordat deze in een AI-tool wordt ingevoerd.

Van zoekmachine tot gesprekspartner

Buiten het werk groeit het gebruik van AI eveneens. Het totale aantal gebruikers steeg van 3,9 miljoen in 2024 naar 8,6 miljoen in 2026. AI wordt volgens Newcom vooral ingezet voor het zoeken naar informatie, praktische vragen en hulp bij schrijven.

Het gebruik krijgt daarnaast een persoonlijker karakter. Bijna de helft van de gebruikers heeft AI minimaal één keer ingezet voor emotionele of persoonlijke ondersteuning, bijvoorbeeld bij stress, twijfel of relatievragen. ChatGPT is volgens het onderzoek de meest gebruikte tool: 56% noemt het de belangrijkste tool in het dagelijks leven, 43% op het werk.

Het onderzoek betreft de vijfde meting van de AI-Monitor van Newcom, na eerdere edities in juli 2024, januari 2025, juli 2025 en januari 2026.

Cijfers van de Autoriteit Persoonsgegevens laten een toename zien van gemelde datalekken in Nederland: 39.407 in 2025 tegenover 37.839 een jaar eerder. Cyberverzekeraar Stoïk brengt vier kostenposten in kaart die volgens het bedrijf vaak onderbelicht blijven na een cyberincident. Het gaat om stilstand, herstelwerk, reputatieschade en juridische afhandeling.

Van de 39.407 datalekken die in 2025 bij de Autoriteit Persoonsgegevens werden gemeld, was bij 2.428 meldingen een cyberaanval de oorzaak. Volgens Stoïk zit de financiële impact van een cyberincident vaak niet alleen in de directe schade, maar vooral in de gevolgen die daarna optreden, zoals stilliggende processen en doorlopende vaste kosten. Robert Spaan, Country Manager Nederland bij Stoïk, zet vier kostenposten op een rij die volgens het bedrijf regelmatig over het hoofd worden gezien.

Onderzoek van IBM naar de kosten van datalekken wijst uit dat organisaties met een getraind incidentresponsteam en een regelmatig getest responsplan lagere kosten rapporteren na een datalek. Waaruit de uiteindelijke rekening precies bestaat, is volgens Stoïk minder vanzelfsprekend dan vaak wordt aangenomen.

Stilstand en vertragingen

Een cyberincident kan de dagelijkse bedrijfsvoering binnen korte tijd ontregelen. Medewerkers kunnen niet meer bij systemen, waardoor werkzaamheden blijven liggen, dienstverlening vertraging oploopt of productie stilvalt. Vaste kosten lopen in die periode door, waardoor de financiële impact kan oplopen ook als het directe verlies beperkt blijft.

Op basis van interne data over 2025 schat Stoïk de gemiddelde schade voor bedrijven met 25 miljoen euro jaaromzet op 58.000 tot 92.000 euro, afhankelijk van de sector. Dat bedrag geldt volgens het bedrijf zelfs wanneer de incidentrespons binnen een uur start.

Onderzoek en systeemherstel

Het oplossen van een cyberincident vraagt meer dan het opnieuw opstarten van systemen. Cyberexperts moeten eerst vaststellen hoe aanvallers zijn binnengedrongen, welke systemen getroffen zijn en of heropstarten veilig is. Bij de ransomware-incidenten die Stoïk in 2025 behandelde, duurde het onderzoek gemiddeld 10,3 dagen en de heropbouw van systemen gemiddeld 18 dagen. Deze cijfers komen uit het Cyber Claims Report 2025 van Stoïk, gebaseerd op claimdata uit het Europese portfolio van het bedrijf in Frankrijk, Duitsland, Oostenrijk, Spanje, Luxemburg, Monaco en België.

De werklast voor de heropbouw van informatiesystemen steeg in 2025 met 23,4 procent, terwijl cyberexperts 49,5 procent meer tijd aan onderzoek besteedden. Deze inspanning komt bovenop het reguliere werk van interne IT-teams en externe specialisten.

Reputatieschade en klantvertrouwen

Bij ransomwareaanvallen blijft de impact volgens Stoïk vaak niet beperkt tot de systemen zelf. Cybercriminelen stelen gegevens, dreigen die openbaar te maken of nemen rechtstreeks contact op met klanten, leveranciers of medewerkers om druk uit te oefenen. Een incident kan daardoor na het technische herstel nog lang doorwerken. Bedrijven moeten vragen beantwoorden, klanten geruststellen en communiceren over de aanpak van verdere risico’s, wat extra tijd vraagt en kan leiden tot commerciële gevolgen als klanten of partners hun vertrouwen verliezen.

Juridische nasleep

Wanneer persoonsgegevens betrokken zijn bij een incident, geldt de AVG en moet een bedrijf nagaan welke verplichtingen van toepassing zijn. De Autoriteit Persoonsgegevens houdt toezicht op de naleving hiervan. Organisaties moeten bij een datalek snel beoordelen of melding nodig is, en betrokkenen informeren wanneer het datalek een hoog risico oplevert.

Voor organisaties die onder de Cyberbeveiligingswet vallen, kunnen bovendien eisen gelden rond incidentafhandeling en -melding. Juridische en privacy-experts moeten helpen vaststellen welke gegevens betrokken zijn en welke stappen nodig zijn, terwijl het technische herstel vaak nog loopt.

Voorbereiding beperkt schade

Stoïk adviseert bedrijven om bedrijfskritische processen in kaart te brengen, verantwoordelijkheden vast te leggen en te bepalen welke interne en externe expertise nodig is bij een incident. Ook regelmatige tests van back-ups en crisisplannen maken hier deel van uit. Volgens het bedrijf gaat er dan tijdens een incident geen tijd verloren aan afspraken en rolverdeling, waardoor sneller kan worden gefocust op het stoppen van de aanval, het herstellen van kritieke processen en het beperken van verdere schade.

Stoïk is een cyber-MGA die MKB’s in Europa naar eigen zeggen beschermt tegen cyberrisico’s met een model dat cyberverzekering, risicopreventie en incidentrespons combineert, ondersteund door AI. Het bedrijf werd in 2021 opgericht door Jules Veyrat, Alexandre Andreini, Nicolas Sayer en Philippe Mangematin en werkt samen met meer dan 2.000 makelaarspartners. Stoïk stelt meer dan 14.000 bedrijven te beschermen en heeft ruim 180 medewerkers in dienst in zeven Europese landen.

KnowBe4 Threat Lab heeft een phishingtechniek geïdentificeerd waarbij gecompromitteerde, legitieme websites de daadwerkelijke phishinginfrastructuur verbergen. Tussen 29 april en 14 juli 2026 bereikten hierdoor duizenden e-mails de inbox van gebruikers zonder dat traditionele e-mailfilters de dreiging herkenden. Volgens het bedrijf omzeilt de methode ook multifactorauthenticatie.

Onderzoekers van KnowBe4 Threat Lab hebben een phishingtechniek gedocumenteerd die is ontworpen om detectie door Secure Email Gateways te omzeilen. De techniek, aangeduid als ‘Bulletproof’ Blind Redirector Kit, maakt gebruik van gecompromitteerde maar legitieme websites om slachtoffers door te sturen naar phishingpagina’s. Tussen 29 april en 14 juli 2026 bereikten volgens KnowBe4 duizenden e-mails via deze methode de inbox van gebruikers.

Bij deze aanpak verwijst de link in de e-mail naar een website die op zichzelf legitiem is, maar is gecompromitteerd door aanvallers. Pas nadat een gebruiker op de link klikt, wordt via die website de daadwerkelijke bestemming zichtbaar en volgt een doorverwijzing naar de phishingomgeving. Doordat de uiteindelijke phishinglink niet direct in de e-mail staat, blijft deze buiten beeld van de URL-reputatiecontroles die e-mailbeveiligingssystemen normaliter uitvoeren.

Wegwerpinfrastructuur

Volgens de onderzoekers is het omzeilen van filters niet het enige doel van de techniek. De opzet is er vooral op gericht de infrastructuur van de aanvallers af te schermen. De gecompromitteerde websites fungeren als wegwerpinfrastructuur: wanneer een host wordt geblokkeerd of offline gaat, zetten de aanvallers een andere gecompromitteerde website in als tussenlaag, terwijl de onderliggende infrastructuur buiten schot blijft.

Achter deze tussenlaag trof KnowBe4 Threat Lab onder meer de phishingkits Sneaky2FA en Tycoon 2FA aan. Dit zijn Adversary-in-the-Middle-kits waarmee aanvallers geauthenticeerde sessies in realtime kunnen onderscheppen. Het slachtoffer doorloopt daarbij zelf de multifactorauthenticatie, terwijl de aanvaller de resulterende sessie afvangt. Daarmee biedt standaard multifactorauthenticatie volgens het bedrijf in deze gevallen onvoldoende bescherming.

Misbruik van vertrouwde infrastructuur

De aanvallers maken daarnaast gebruik van verzendinfrastructuur en websites met een bestaande reputatie. KnowBe4 meldt dat bij 34 procent van de onderzochte phishingmails gebruik werd gemaakt van de verzendinfrastructuur van QuickBooks of DocuSign. Daarnaast werden tientallen legitieme websites uit verschillende landen en sectoren gecompromitteerd en ingezet als redirector.

Aanbevelingen

James Dyer, Head of Threat Intelligence bij KnowBe4, geeft aan dat deze campagne laat zien dat phishing steeds moeilijker te herkennen is aan een verdachte link of afzender alleen. Volgens Dyer leidt de link in deze e-mails naar een website die op het eerste gezicht legitiem oogt, waardoor de daadwerkelijke phishingbestemming pas na een klik zichtbaar wordt. Dyer wijst er verder op dat traditionele multifactorauthenticatie in deze gevallen onvoldoende bescherming biedt, omdat aanvallers geauthenticeerde sessies in realtime kunnen onderscheppen. Het bedrijf adviseert organisaties daarom phishing-resistente multifactorauthenticatie in te zetten en medewerkers te wijzen op het gegeven dat een vertrouwde afzender, website of inlogomgeving geen garantie vormt dat een e-mail of link legitiem is.

Een technische analyse van de ‘Bulletproof’ Blind Redirector Kit, met indicatoren van compromittering en aanbevelingen voor verdediging, is gepubliceerd op de blog van KnowBe4 Threat Lab.

Copaco zet de activiteiten van BuyBay voort, de Nederlandse specialist in het verwerken van retourzendingen en overstock. Met de overname breidt de IT-distributeur zijn diensten op het gebied van circulaire logistiek uit. De integratie van de activiteiten moet de komende periode vorm krijgen.

Copaco N.V. heeft de activiteiten van BuyBay B.V. overgenomen. BuyBay, opgericht in 2014, richt zich op het verwerken, opnieuw verkoopklaar maken en doorverkopen van retourzendingen en overtollige voorraad van webshops, retailers, distributeurs en fabrikanten.

Volgens Copaco sluiten de activiteiten van BuyBay aan bij de eigen plannen op het gebied van duurzaamheid, circulariteit en logistieke dienstverlening. Het bedrijf geeft aan de opgebouwde kennis en dienstverlening van BuyBay te willen voortzetten en verder te ontwikkelen binnen de bestaande organisatie.

BuyBay heeft een werkwijze ontwikkeld waarbij producten worden gecontroleerd, getest, opgeschoond en opnieuw verkoopklaar gemaakt. Copaco stelt dat producten hierdoor hun economische waarde behouden en dat verspilling in de keten wordt verminderd.

Iwan Kuijpers, CEO bij Copaco, zegt dat het bedrijf met de overname waardevolle kennis en dienstverlening behoudt die aansluit bij de eigen visie op een circulaire keten. Kuijpers geeft aan dat steeds meer organisaties zoeken naar manieren om retourstromen en overtollige voorraad te beheren, en dat Copaco partners hierin beter wil ondersteunen door de activiteiten van BuyBay voort te zetten.

Copaco laat weten dat de komende periode wordt gewerkt aan de integratie van de activiteiten. Daarbij ligt volgens het bedrijf de focus op continuïteit voor klanten en partners, het behoud van kennis en verdere professionalisering van circulaire oplossingen binnen de Benelux.

Copaco is een internationaal actieve distributeur van IT-, AV- en CE-oplossingen, met een portfolio van hardware, software, cloudoplossingen, technische services en logistieke dienstverlening.

Broadcom heeft nieuwe functies aangekondigd voor VMware vDefend en VMware Avi Load Balancer. De aanpassingen betreffen dreigingsdetectie, API-bescherming en automatisering met AI. Volgens het bedrijf verbetert dit de beveiliging van private cloud-omgevingen en verlaagt het de benodigde hardwarecapaciteit.

Broadcom heeft nieuwe functies aangekondigd voor VMware vDefend en VMware Avi Load Balancer, onderdelen van VMware Cloud Foundation (VCF). De updates richten zich op beveiliging van private cloud-omgevingen, in wat Broadcom aanduidt als het tijdperk van ‘Frontier AI’. Het bedrijf combineert dreigingsdetectie, API-bescherming en automatisering met AI om bedrijven te ondersteunen bij bescherming tegen cyberaanvallen.

Volgens Broadcom groeit de noodzaak voor een gelaagde verdedigingsstrategie, omdat cyberaanvallen die gebruikmaken van AI op hogere snelheid plaatsvinden, waardoor beveiliging aan de netwerkrand volgens het bedrijf niet meer voldoende is. Met de updates voor VCF richt Broadcom zich op bescherming op netwerk-, applicatie- en werkbelastingsniveau.

Prestaties en hardwarekosten

Broadcom stelt dat de release ook kostenoptimalisatie en prestatieverbetering omvat. Om stijgende hardwarekosten te compenseren, heeft het bedrijf de efficiëntie van de software aangepast. vDefend introduceert een ‘2-node’-model, dat volgens Broadcom tot 33 procent minder fysieke hardware vereist voor het draaien van het beveiligingsplatform.

Daarnaast zijn volgens het bedrijf de prestaties van de firewalls en detectiesystemen verhoogd. De Distributed Firewall (DFW) haalt snelheden tot 75 Gbps op 100G-netwerkkaarten, wat volgens Broadcom neerkomt op een totale capaciteit tot 75 Tbps per VCF-instantie. Ook het Distributed Intrusion Detection and Prevention System (IDPS) is aangepast: kwetsbaarheden op hypervisorniveau kunnen virtueel worden gepatcht, wat IT-teams tijd geeft om definitieve software-updates uit te rollen, meldt het bedrijf.

Umesh Mahajan, vice president bij Broadcoms Application Networking and Security Division, stelt dat door AI aangedreven cyberaanvallen het dreigingslandschap veranderen en dat een versnipperde beveiligingsaanpak volgens hem geen optie meer is.

AI-assistentie voor beheer

Om dagelijks beheer te vereenvoudigen, worden vDefend en Avi Load Balancer uitgerust met een AI-assistent, meldt Broadcom. Deze assistent analyseert netwerkverkeer, stelt regels voor en ondersteunt beheerders bij het oplossen van incidenten. Een vernieuwde conversietool, vACT 3.0, moet volgens Broadcom eenvoudiger maken om bestaande firewalls te migreren naar het DFW-platform van VMware.

Beschikbaarheid

De functies zijn beschikbaar via updates voor vDefend (versies 5.2 en 9.1.1) en Avi Load Balancer (versie 32.1.4). Beide zijn compatibel met VMware Cloud Foundation 9.1.

Vier Nederlandse softwarebedrijven op het gebied van facturatie, boekhouding, salarisadministratie en financiële rapportage gaan per 1 september 2026 samen verder onder de merknaam Nmbrs. WeFact, Yuki, Nmbrs en Visionplanner bundelen hiermee hun specialismen tot één businessplatform voor ondernemers en accountants. De nieuwe organisatie telt 450 medewerkers en bedient volgens eigen opgave ruim een half miljoen bedrijven.

Softwarebedrijven WeFact, Yuki, Nmbrs en Visionplanner gaan per 1 september 2026 gezamenlijk verder onder één merknaam: Nmbrs. De vier bedrijven combineren hun aanbod op het gebied van facturatie, boekhouding, salarisadministratie en financiële rapportage tot één platform.

De samenvoeging brengt een organisatie voort met 450 medewerkers. Volgens Nmbrs bedient de gecombineerde klantenbasis ruim een half miljoen bedrijven. Het bedrijf geeft aan tegen 2030 marktleider te willen zijn in business software voor het Nederlandse MKB.

Eén platform, open ecosysteem

De vier productlijnen worden de komende periode stapsgewijs samengevoegd. Gebruikers krijgen volgens Nmbrs toegang via één centrale inlog en één gebruikersinterface, met koppelingen tussen de verschillende modules onderling. Het bedrijf meldt dat de bestaande integraties met externe softwarepakketten, meer dan 350 in totaal, behouden blijven en verder worden uitgebreid.

Investeringen in productontwikkeling

Nmbrs stelt dat de bundeling van de vier bedrijven ruimte biedt voor gezamenlijke investeringen in productontwikkeling en nieuwe technologieën, waaronder AI. Michiel Chevalier, Managing Director van het vernieuwde Nmbrs, geeft aan dat ondernemers minder tijd kwijt willen zijn aan administratieve taken. Door de kennis van de 450 specialisten samen te brengen, verwacht het bedrijf sneller en op grotere schaal te kunnen innoveren, aldus Chevalier. Hij stelt dat tijd die ondernemers besparen op administratie direct beschikbaar komt voor hun bedrijfsvoering.

De integratie van de vier merken onder de naam Nmbrs verloopt gefaseerd. Concrete details over de planning van de technische samenvoeging van de systemen zijn nog niet bekendgemaakt.