Cyberverzekeringen worden voor het twaalfde kwartaal op rij goedkoper, terwijl de toelatingseisen strenger worden en steeds vaker op het bureau van de MSP belanden. Claimcijfers van Coalition en At-Bay laten zien waar verzekeraars die eisen op baseren: ransomware kost gemiddeld 269.000 dollar per claim, bij 73 procent van de ransomware-incidenten speelde een gecompromitteerde VPN een rol en het volume zit in e-mailfraude. De vragenlijst is daardoor een technische audit geworden met MFA, EDR met 24/7-monitoring, onveranderlijke back-ups en patchtermijnen als vaste onderdelen, en 97 procent van de verzekerde organisaties investeerde in beveiliging vanwege de polis. In Nederland heeft 19 procent van de bedrijven een cyberverzekering, en juist de kleine bedrijven die de klant van de MSP zijn, lopen bij een aanvraag vast op de vragenlijst. Voor de MSP betekent dit vier dingen: de vragenlijst nooit invullen zonder bewijs per antwoord, de eisen van de verzekeraar als securitybaseline in het pakket bouwen, de eigen polis controleren op dekking voor incidenten bij klanten en rekenen op de kloof tussen dekking en werkelijke herstelkosten.
In dit artikel
Welke eisen stellen verzekeraars?
De markt zelf groeit gestaag. Munich Re raamt de wereldwijde premieomzet voor cyberverzekeringen in 2025 op bijna 15 miljard dollar en verwacht rond 2030 een omvang van 28 miljard, een groei van ongeveer 15 procent per jaar. De prijs per polis daalt intussen. Marsh meldde in juli 2026 dat de tarieven voor cyberverzekeringen wereldwijd in het tweede kwartaal met 4 procent daalden, het twaalfde kwartaal van daling op rij, na 5 procent in het eerste kwartaal. Verzekeraars concurreren met ruimere dekking en lagere eigen risico’s. Het is dus een kopersmarkt, met als belangrijke kanttekening dat toelatingseisen strenger worden. Verzekeraars zijn niet vergeten hoe in de jaren 2020 en 2021 ransomwareclaims de premies fors opdreven, en houden daarom de voorwaarden strak.
Wat kost een claim?
Coalition, een van de grootste cyberverzekeraars voor het MKB, publiceerde in maart 2026 zijn claimrapport over 2025. Het aantal claims steeg met 3 procent, de gemiddelde schade per claim daalde met 19 procent naar 116.000 dollar. Ransomware blijft de duurste categorie met gemiddeld 269.000 dollar, en de eerste losgeldeis steeg met 47 procent naar gemiddeld ruim een miljoen dollar. Toch weigerde 86 procent van de getroffen bedrijven te betalen. Het volume zit in e-mail: business email compromise en funds transfer fraud vormden samen 58 procent van alle claims, en 71 procent van de betalingsfraude begon met social engineering.
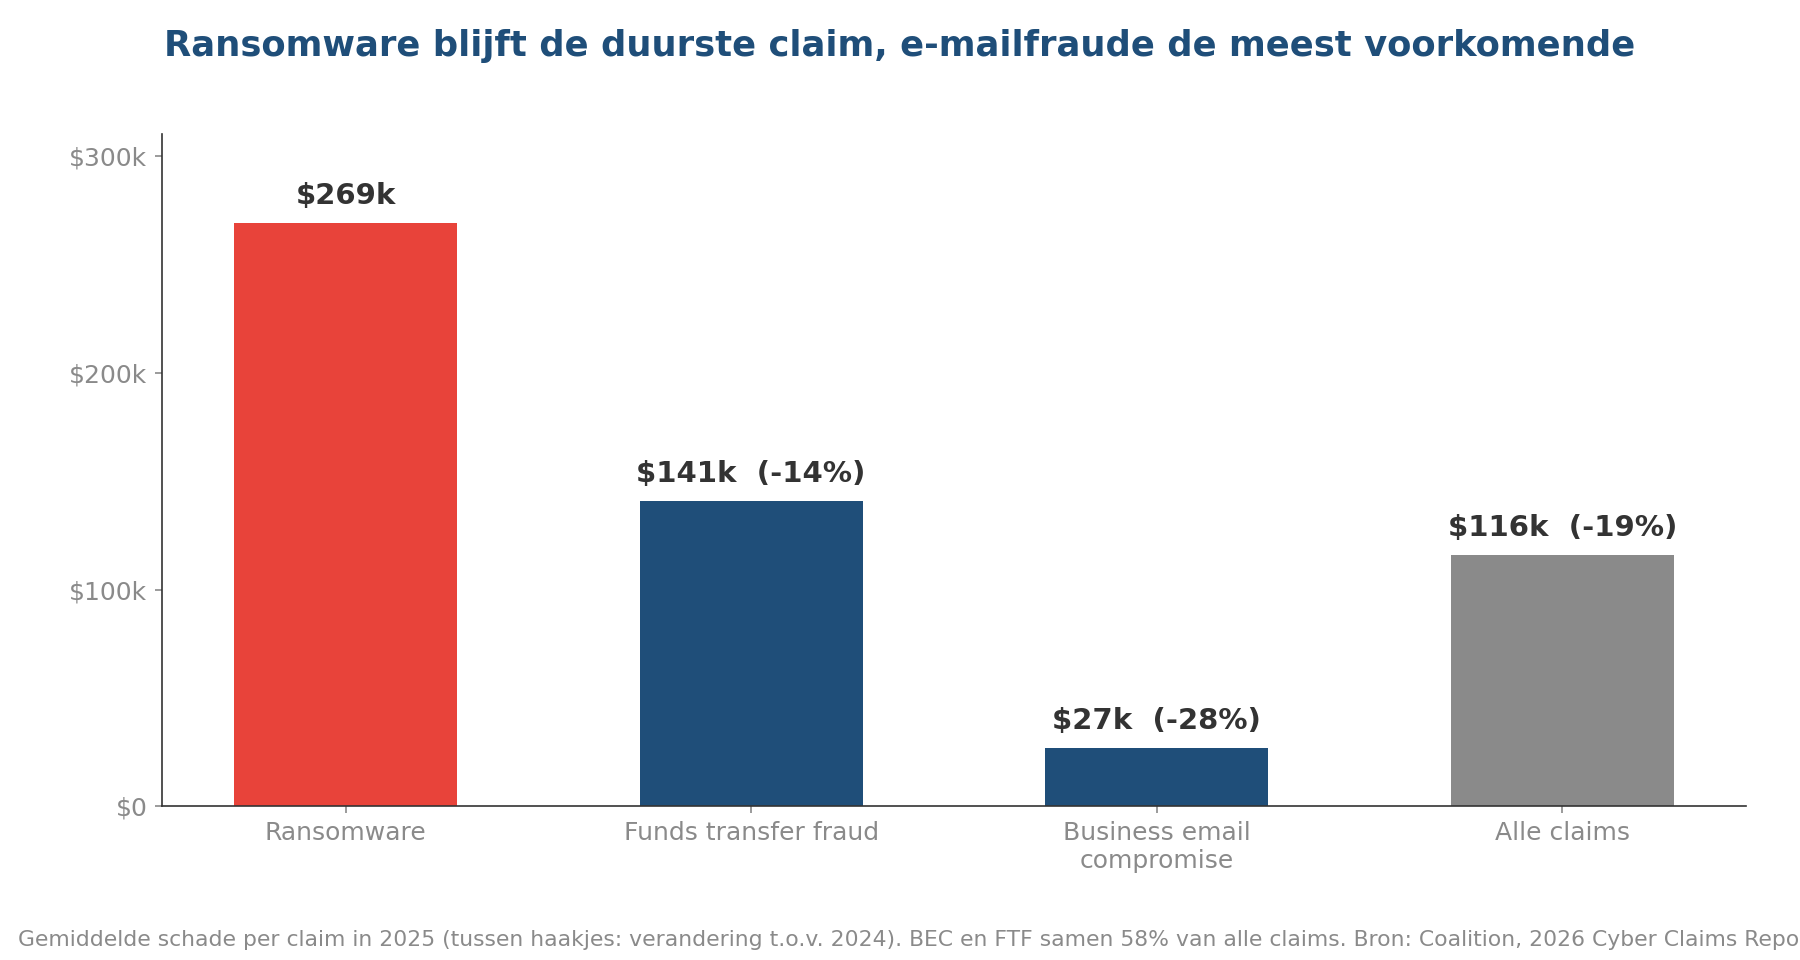
Figuur 1. Gemiddelde schade per claimtype in 2025. Bron: Coalition, 2026 Cyber Claims Report.
At-Bay, eveneens een Amerikaanse MKB-verzekeraar, analyseerde ruim 6.500 claims en kwam in april 2026 tot een scherper beeld van de toegangsroute. In 73 procent van de ransomware-incidenten in 2025 speelde een gecompromitteerde VPN een rol en bij 87 procent van de claims waren remote-accesstools betrokken. Eén fabrikant, SonicWall, kwam voor in 27 procent van de ransomwareclaims, en de groep Akira was verantwoordelijk voor ruim 40 procent. Bij kleinere bedrijven met minder dan 25 miljoen dollar omzet steeg de claimfrequentie met 21 procent en de gemiddelde schade met 40 procent naar 422.000 dollar. Opvallend detail: 60 procent van de Akira-slachtoffers had EDR draaien en werd toch versleuteld. De combinatie van EDR met 24/7 managed detection and response hielp wel om volledige versleuteling te voorkomen.
Europa volgt hetzelfde patroon. De Franse verzekeraar Stoïk, actief in zeven Europese landen, zag de jaarlijkse claimfrequentie onder zijn verzekerden stijgen van 3,87 procent in 2023 naar 10,56 procent in 2025. Bijna 60 procent van die claims had met e-mail te maken: phishing, CEO-fraude en factuurfraude.
Welke eisen stellen verzekeraars?
De vragenlijst bij een aanvraag is in vijf jaar veranderd van een A4’tje in een technische audit. De kern is overal hetzelfde. Multifactorauthenticatie op e-mail, op alle vormen van toegang op afstand en op beheeraccounts. Endpointdetectie op elk apparaat, steeds vaker met de eis dat iemand er 24/7 naar kijkt. Back-ups die offline of onveranderlijk zijn opgeslagen en waarvan het herstel is getest. Patchbeleid met termijnen voor kritieke kwetsbaarheden en geen verouderde firewalls of VPN-appliances aan het internet. E-mailbeveiliging en een procedure voor het verifiëren van gewijzigde betaalgegevens. Beheer van beheerdersrechten en een incidentresponsplan dat op papier staat. Bij grotere polissen komen daar securitytrainingen, netwerksegmentatie en een inventaris van leveranciers bij.
Sophos ondervroeg begin 2024 vijfduizend IT- en securityverantwoordelijken in veertien landen. Van de organisaties met een cyberverzekering had 97 procent in beveiliging geïnvesteerd vanwege die verzekering: 76 procent om überhaupt in aanmerking te komen, 67 procent voor een lagere premie en 30 procent voor betere voorwaarden. Bij 43 procent stond MFA op het moment van de aanvraag nog uit. En na een claim kreeg slechts 1 procent alle herstelkosten volledig vergoed, meestal omdat de totale rekening boven de polislimiet uitkwam. De verzekering is dus een aanjager van beveiliging, en tegelijk bijna nooit het complete vangnet dat een klant erin ziet.
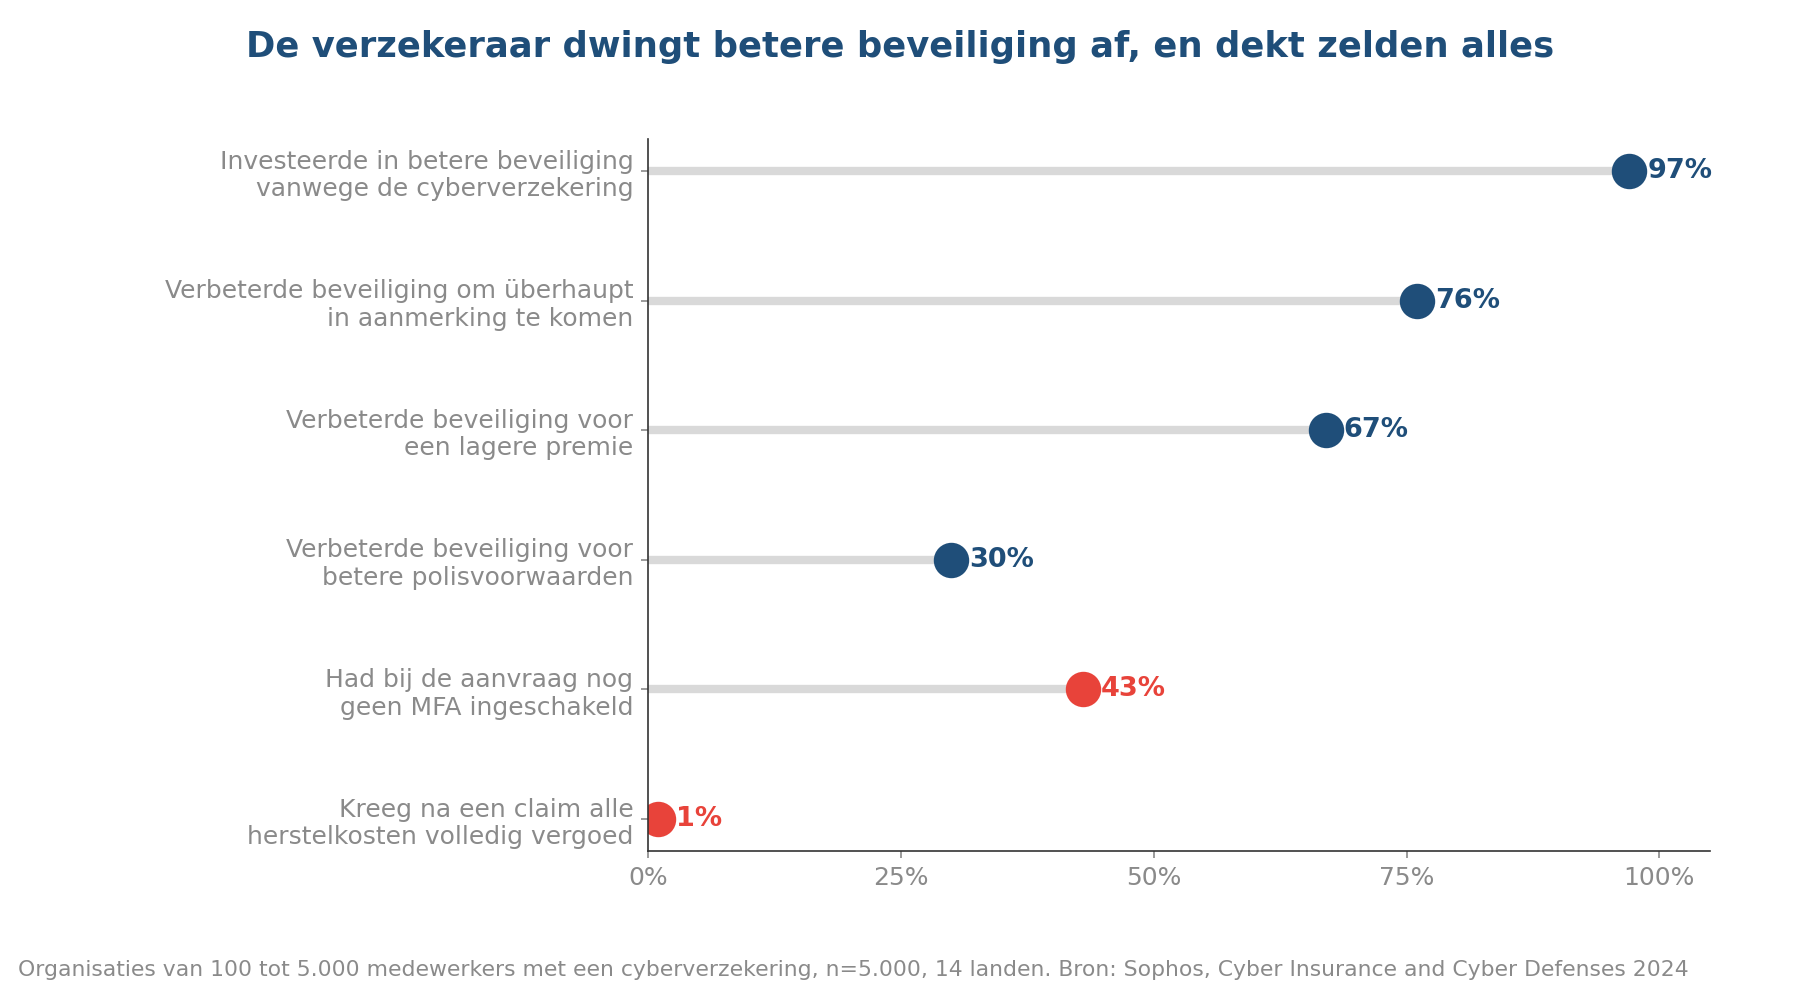
Figuur 2. Wat verzekerde organisaties deden voor hun cyberverzekering. Bron: Sophos, Cyber Insurance and Cyber Defenses 2024.
Nederland is onderverzekerd
Het CBS meldde in mei 2026 in de Cybersecuritymonitor 2025 dat 19 procent van de Nederlandse bedrijven een cyberverzekering heeft. In de financiële dienstverlening is dat 40 procent en in de informatie- en communicatiesector 35 procent, in de bouw, het vervoer, de opslag en de horeca 12 procent. De weerbaarheidskloof loopt langs bedrijfsgrootte: 86 procent van de grote bedrijven heeft minstens tien van de twaalf gemeten beveiligingsmaatregelen ingevoerd, tegen 13 procent van de bedrijven met twee tot tien werknemers. Juist die laatste groep is de klant van de gemiddelde MSP, en juist die groep loopt bij een aanvraag tegen de vragenlijst aan.
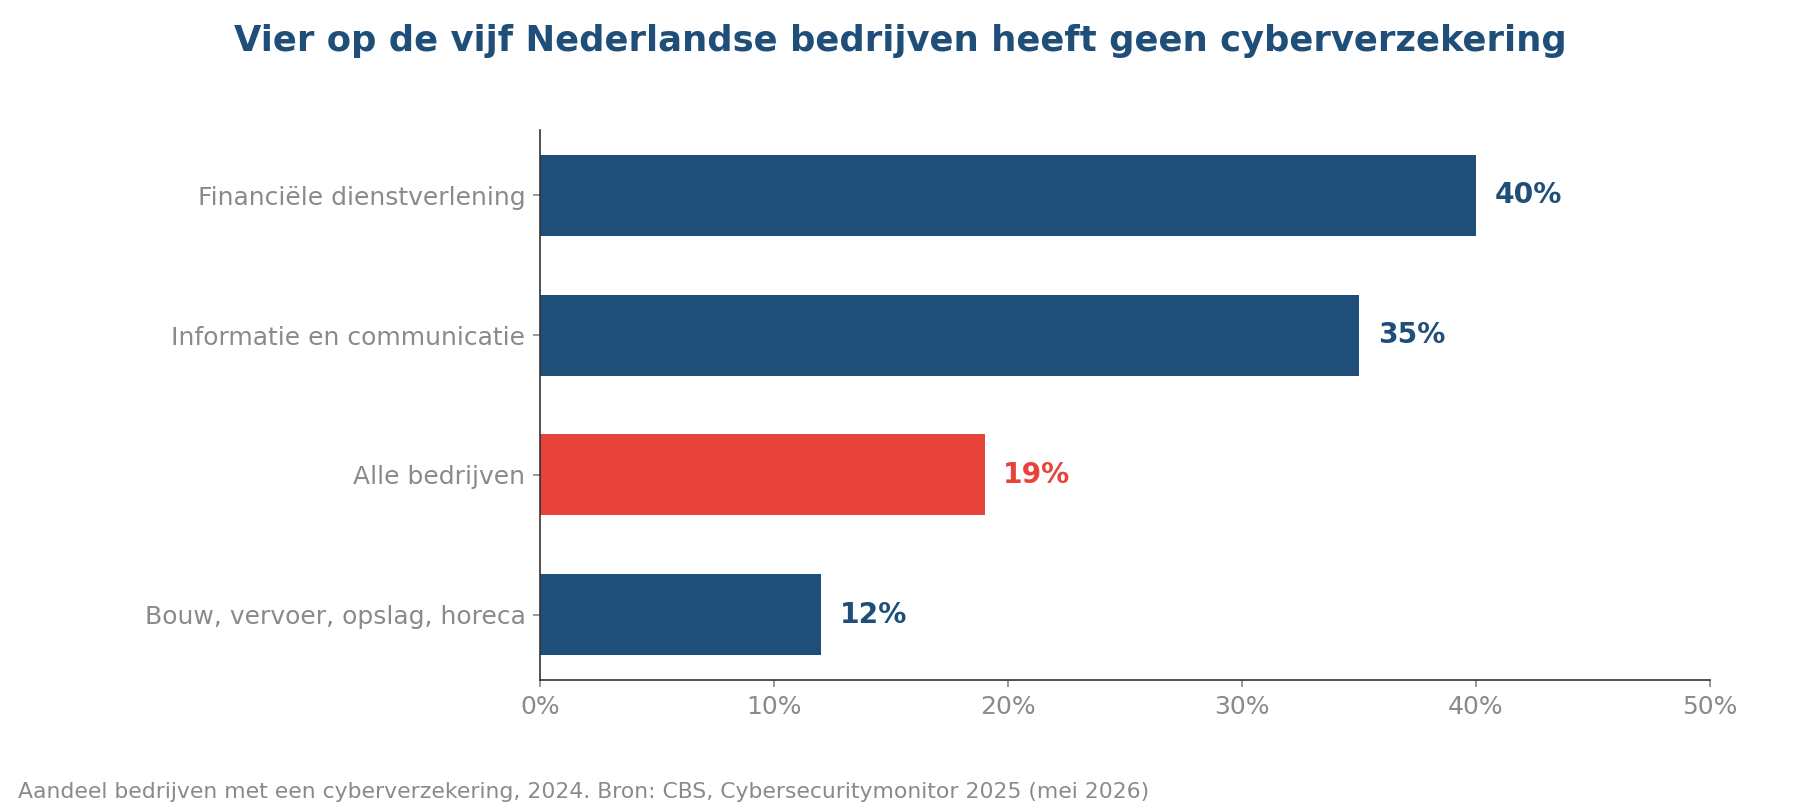
Figuur 3. Aandeel Nederlandse bedrijven met een cyberverzekering, per sector. Bron: CBS, Cybersecuritymonitor 2025.
Dat betekent ook dat de groei nog moet komen. De verzekeraars die de Nederlandse MKB-markt opgaan, van gevestigde namen tot nieuwe specialisten, verkopen via tussenpersonen en steeds vaker via partners die de techniek al beheren. De vragenlijst van de verzekeraar landt daardoor op het bureau van de MSP, meestal met de vraag of die hem even wil invullen.
Wat betekent dit voor MSP’s?
Vul die vragenlijst niet in namens de klant zonder dat je elk antwoord kunt onderbouwen. Een onjuiste verklaring bij de aanvraag is de klassieke reden waarom een verzekeraar na een incident niet uitkeert, en de klant kijkt dan naar degene die het formulier heeft ingevuld. Maak er in plaats daarvan een dienst van. De eisen van verzekeraars zijn de facto een securitybaseline geworden die het MKB begrijpt, want er hangt een premie en een dekking aan. Bouw het pakket op rond die eisen: MFA overal, EDR met MDR, onveranderlijke back-up met jaarlijkse hersteltest, patchmanagement met rapportage, e-mailbeveiliging en een incidentresponsplan. Lever bij elke kwartaalrapportage het bewijs dat de verzekeraar wil zien, zodat de verlenging een formaliteit wordt.
Kijk daarnaast naar de eigen polis. De MSP die honderd klanten beheert, is voor een verzekeraar een concentratierisico, en de beroepsaansprakelijkheidsverzekering van de MSP dekt niet vanzelf de schade die via zijn beheertools bij klanten ontstaat. Vraag de eigen tussenpersoon expliciet naar de dekking voor incidenten bij klanten en naar de eisen die de verzekeraar aan de MSP zelf stelt. Die zijn meestal hetzelfde lijstje, met een extra regel over de beveiliging van RMM en PSA.
En reken op de kloof tussen dekking en werkelijke kosten. Als maar 1 procent van de claimanten alles vergoed krijgt, blijft het verschil bij de klant liggen, en de klant belt de MSP. Een incidentrespons-retainer, vooraf afgesproken tarieven voor herstel en een draaiboek dat aansluit op de meldplicht van de verzekeraar moeten onderdeel van het aanbod worden.
Bronnen: Munich Re, Global Cyber Risk and Insurance Survey 2026 (april 2026); Marsh, Global Insurance Market Index Q2 2026 (juli 2026); Coalition, 2026 Cyber Claims Report (maart 2026); At-Bay, 2026 InsurSec Report, via Reinsurance News (april 2026); Sophos, Cyber Insurance and Cyber Defenses 2024 (juni 2024, n=5.000); CBS, Cybersecuritymonitor 2025 (mei 2026); Dutch IT Leaders, 80 procent Nederlandse bedrijven heeft geen cyberverzekering, met cijfers uit het Stoïk Cyber Claims Report (juni 2026).