Negen op de tien organisaties zeggen dat ze na een ransomware-aanval snel kunnen herstellen. Maar van de organisaties die het daadwerkelijk overkwam, kreeg slechts 28 procent al zijn data terug. Voor MSP’s, die de back-up van honderden klanten beheren, zit in dat gat een serieus risico. Onveranderlijke back-ups helpen, mits ze goed zijn ingericht. Maar testen blijft essentieel.

Sophos ondervroeg begin 2026 ruim tweeduizend IT- en securityverantwoordelijken van organisaties die het afgelopen jaar door ransomware waren getroffen. Het aandeel aanvallen waarbij de aanvallers de data ook echt wisten te versleutelen, steeg van 50 naar 56 procent. Tegelijk herstelde 66 procent van de slachtoffers met versleutelde data vanuit de back-up, twaalf procentpunt meer dan een jaar eerder, en was 55 procent binnen een week weer operationeel. Toch betaalde 48 procent van de organisaties met versleutelde data losgeld, en de gemiddelde herstelkosten stegen met 11 procent naar 1,7 miljoen dollar per incident. De conclusie: herstellen lukt vaker, maar goedkoop is het niet.

Aanvallers gaan eerst naar de back-up

Dat back-ups een doelwit zijn, is geen nieuws voor wie een incident van dichtbij heeft meegemaakt. Sophos bracht het in 2024 in kaart bij bijna drieduizend slachtoffers: in 94 procent van de aanvallen probeerden de aanvallers de back-ups te compromitteren en in 57 procent van de gevallen lukte dat. De IT- en telecomsector deed het met 30 procent duidelijk beter dan het gemiddelde, de energiesector met 79 procent duidelijk slechter. De gevolgen van een geslaagde poging zijn fors. Slachtoffers zonder werkende back-up zagen in 85 procent van de gevallen hun data versleuteld (tegen 52 procent met goede back-up), betaalden bijna twee keer zo vaak losgeld (67 tegen 36 procent) en kregen een losgeldeis die gemiddeld ruim twee keer zo hoog lag. De mediane herstelkosten waren acht keer hoger: 3 miljoen dollar tegen 375.000 dollar.
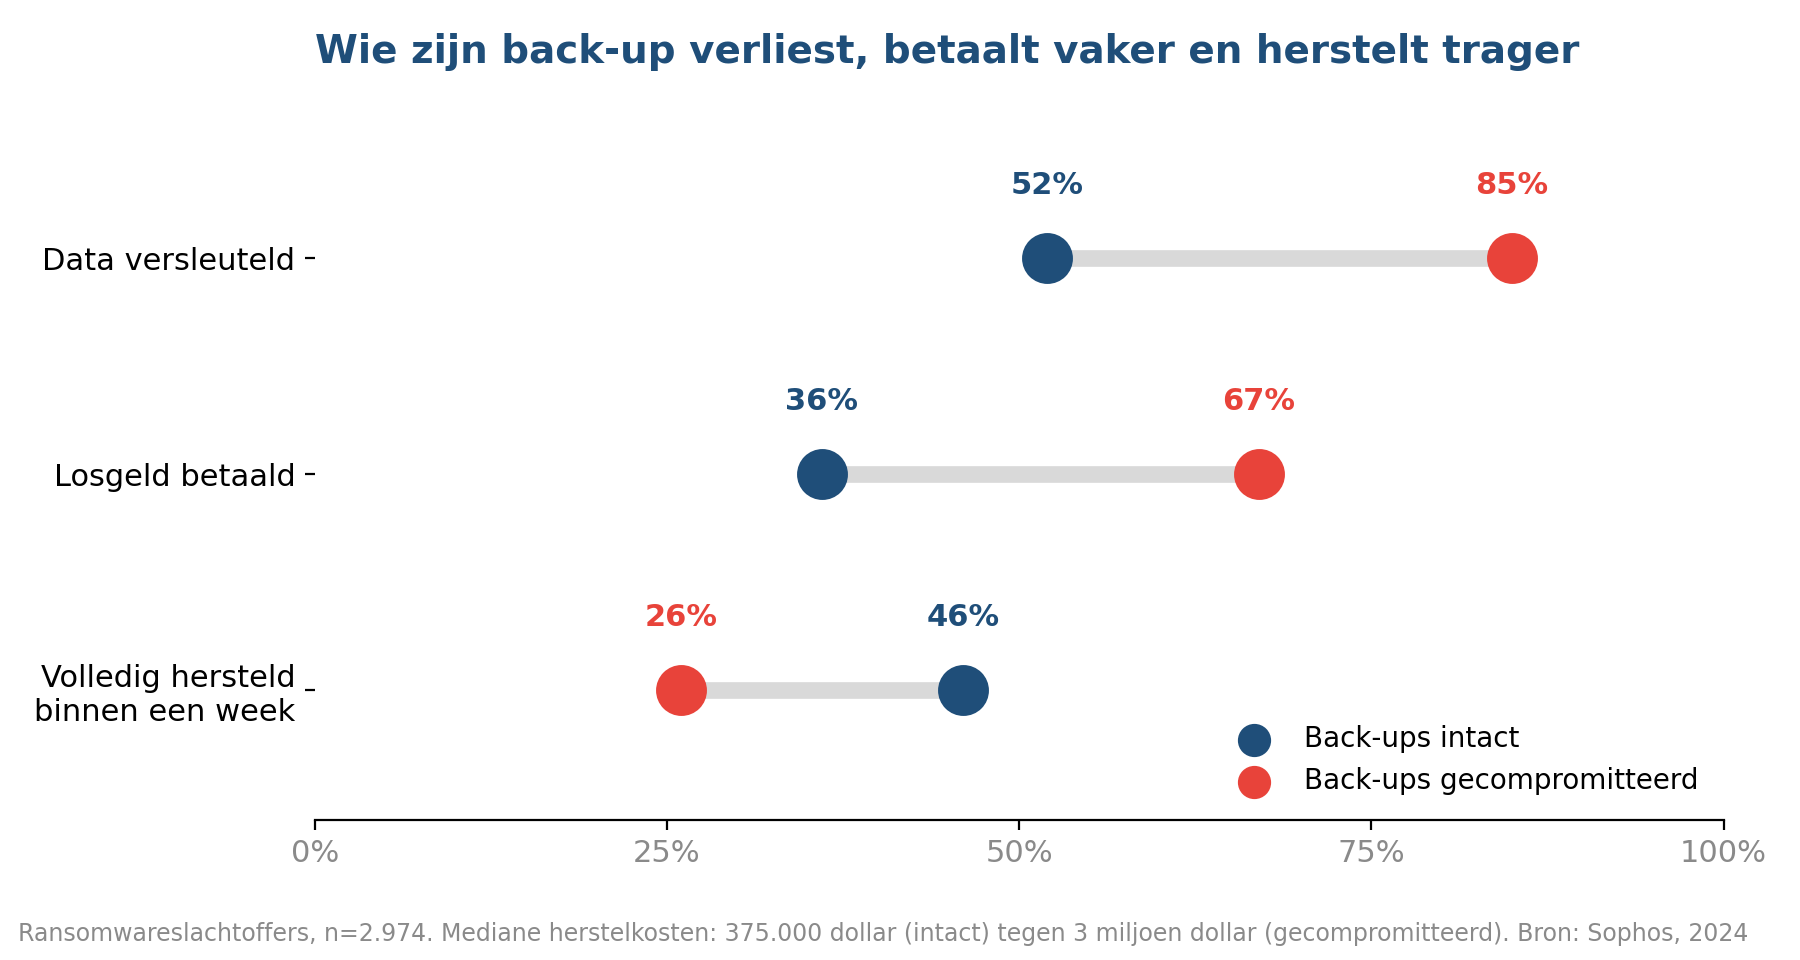
Figuur 1. Uitkomsten van ransomware-aanvallen bij intacte en gecompromitteerde back-ups. Bron: Sophos, The impact of compromised backups on ransomware outcomes, 2024.

De route naar die back-up loopt zelden via een exotische kwetsbaarheid. In de editie van 2026 constateert Sophos dat 79 procent van de aanvallen begint met een identiteit: kwaadaardige e-mail (26 procent), phishing (24 procent) en gestolen inloggegevens (23 procent) vormen samen bijna driekwart van de oorzaken. Uitgebuite kwetsbaarheden zakten na drie jaar van de eerste plaats naar 18 procent. In de incidentresponsezaken van Sophos ontbrak in 59 procent van de gevallen MFA op de plek waar het ertoe deed. Waarom zou een hacker een exploit schrijven, als hij het beheeraccount van het back-upplatform met een wachtwoord uit een phishingmail kan overnemen?
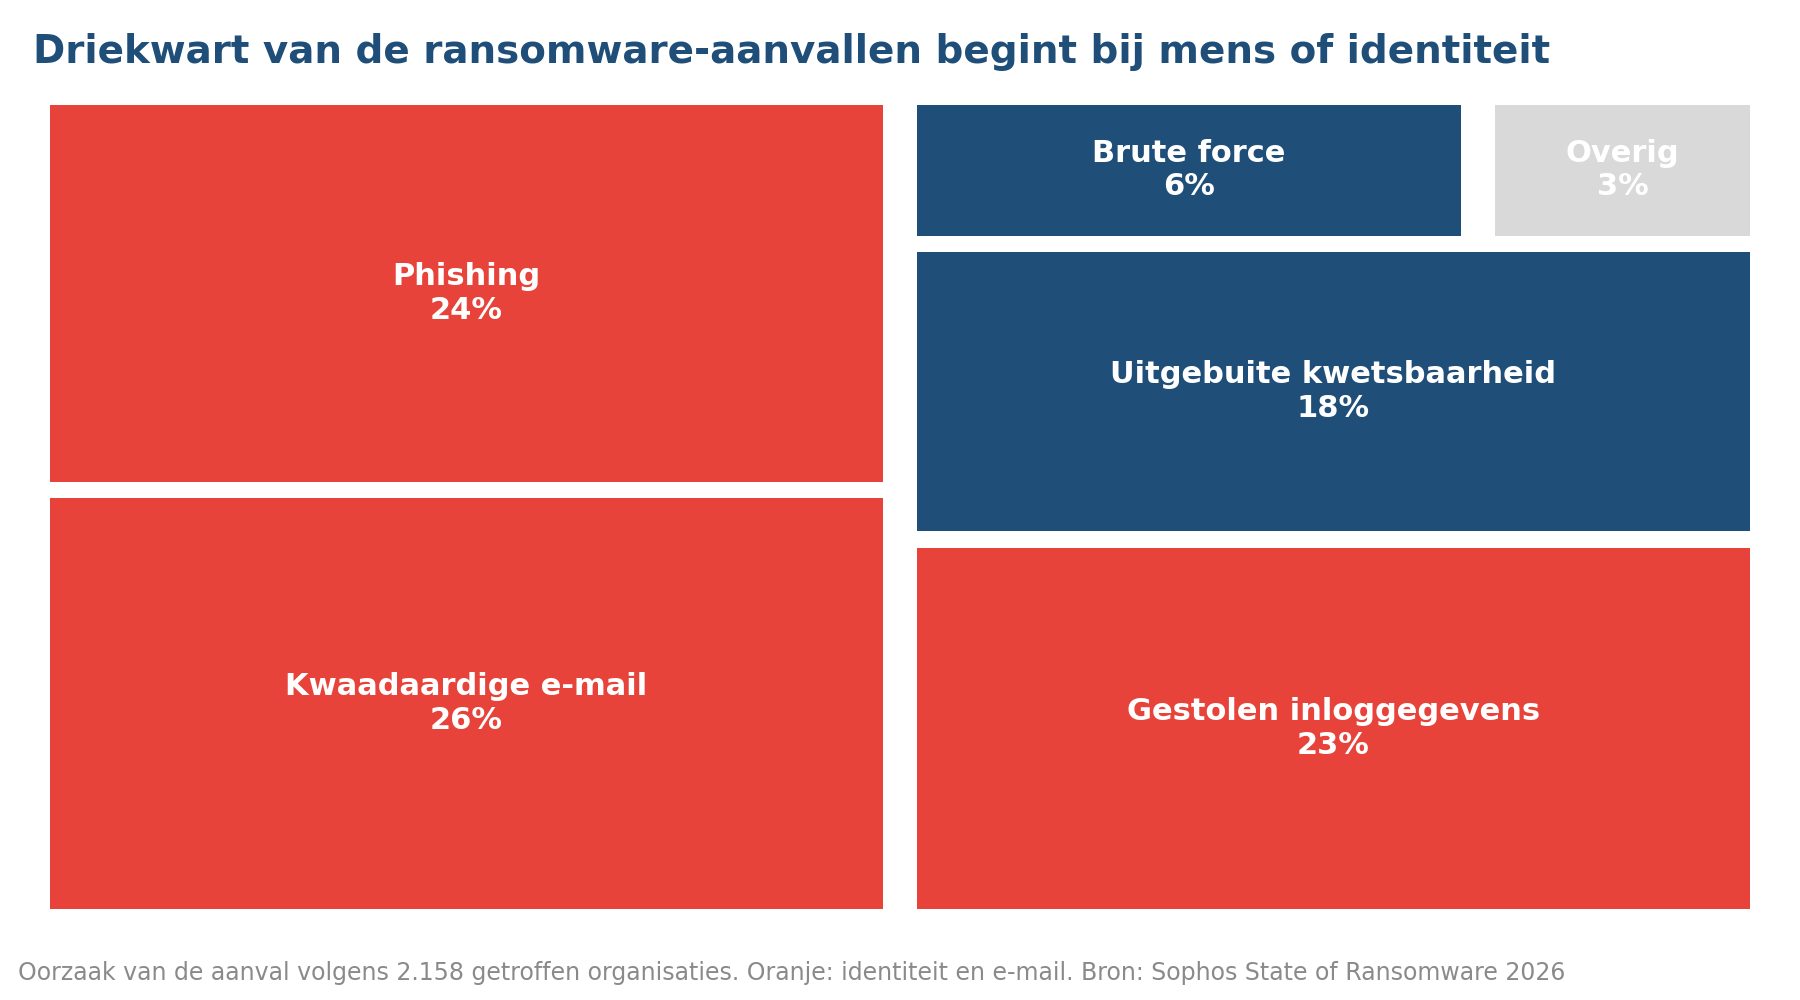
Figuur 2. Oorzaak van de aanval volgens getroffen organisaties. Bron: Sophos, The State of Ransomware 2026.

Waarom is onveranderlijk niet hetzelfde als onaantastbaar?

Immutable back-ups zijn het antwoord van de industrie op deze tactiek. Een back-up die binnen zijn bewaartermijn door niemand te wijzigen of te verwijderen is, ook niet door een beheerder met de hoogste rechten, blijft bruikbaar als de aanvaller de rest van de omgeving in handen heeft. In de praktijk komt dat neer op object lock op S3-compatibele storage, een hardened Linux-repository die het back-upplatform alleen via een beperkte API benadert, of de onveranderlijke opslag die cloudback-updiensten aanbieden. De 3-2-1-regel is daarmee uitgegroeid tot 3-2-1-1-0: drie kopieën, twee media, één externe locatie, één onveranderlijke of offline kopie en nul fouten bij de verificatie.
Die laatste twee cijfers zijn waar het in de praktijk misgaat. Onveranderlijkheid heeft een bewaartermijn, en wie die op zeven dagen zet terwijl aanvallers weken in een netwerk rondlopen voordat ze versleutelen, heeft op de dag van de aanval alleen nog besmette herstelpunten. Cloudopslag kent bovendien vaak twee smaken: een governance-modus waarin een accounthouder de vergrendeling kan opheffen en een compliance-modus waarin dat voor niemand mogelijk is. Alleen de tweede telt als het erop aankomt. Verder zijn de back-upserver zelf, de credentials van het serviceaccount en de managementconsole van de MSP net zo goed een doelwit als de opslag. Een aanvaller die de back-upjobs kan uitschakelen, hoeft de bestanden niet te wissen om de MSP zonder herstelpunt achter te laten.

Vertrouwen is geen bewijs

Hoe groot het verschil is tussen een back-up hebben en kunnen herstellen, laat Veeam zien in het Data Trust and Resilience Report 2026, gebaseerd op ruim negenhonderd IT-, security- en riskverantwoordelijken. Van hen is 90 procent ervan overtuigd binnen de afgesproken hersteltijd te kunnen herstellen. Bij organisaties die daadwerkelijk door ransomware werden getroffen, kreeg 28 procent alle geraakte data terug en herstelde 44 procent minder dan driekwart. Gemiddeld kwam 72 procent van de data terug. Slechts 69 procent zegt dat de hersteltijddoelstellingen volledig aansluiten op de continuïteitseisen van de business.
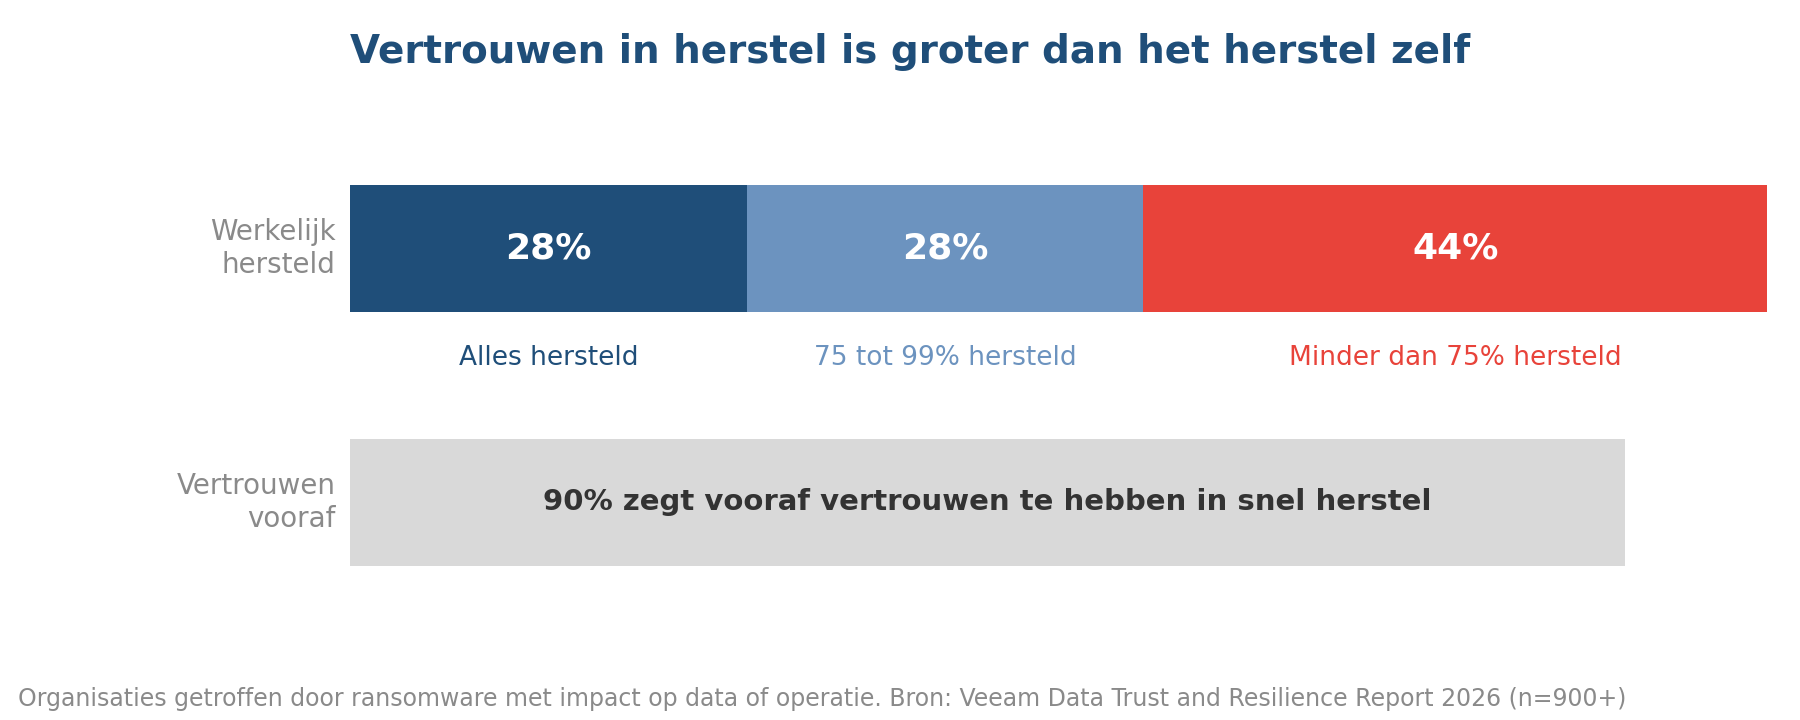
Figuur 3. Vertrouwen in herstel tegenover het werkelijke herstelresultaat na ransomware. Bron: Veeam Data Trust and Resilience Report 2026.

Veeam benoemt vier praktijken die samenhangen met betere uitkomsten: zicht op welke data waar staat, afgedwongen controles in plaats van beleid op papier, bewezen herstel via realistische tests en bestuurlijke overeenstemming over wat hersteld eigenlijk betekent. Organisaties die hun securitybudget verhoogden, investeerden vaker in onveranderlijke opslag en geautomatiseerde back-up en herstelden ruim twee keer zo vaak volledig (40 tegen 16 procent).

Hoe test je herstel echt?

Een groen vinkje achter een back-upjob zegt dat de job is afgerond, niet dat de data bruikbaar is. Serieus testen gebeurt in lagen. De eerste laag is geautomatiseerde verificatie: elk herstelpunt wordt gescand op malware en er wordt gecontroleerd of het bestand leesbaar is. De tweede laag is het opstarten van servers in een geïsoleerd netwerk, waar een monitoringscript checkt of de database reageert en de applicatie inlogt. De derde laag is een volledige scenariotest: een klantomgeving vanaf nul terugzetten op andere hardware of in de cloud, inclusief Active Directory of Entra ID, en de klok mee laten lopen. Die laatste test levert de werkelijke hersteltijd tegenover de afgesproken RTO.

Identiteit verdient daarbij aparte aandacht. Een omgeving zonder werkende directory is een omgeving waarop niemand kan inloggen, en juist de directory is vaak als eerste gecompromitteerd. Een hersteltest die de domeincontroller overslaat omdat die “toch wel draait”, test het minst waarschijnlijke scenario. Hetzelfde geldt voor de volgorde: als je eerst de fileserver terugzet en daarna ontdekt dat de rechtenstructuur in de directory zat, zit er niks anders op dan opnieuw beginnen. Een runbook met volgorde, verantwoordelijken en contactgegevens, offline opgeslagen, hoort bij de test.
Wat betekent dit voor MSP’s?

In het 2026 State of the MSP Report van Kaseya meldt 44 procent van de MSP’s dat minstens een op de tien klanten in 2025 een cyberaanval meemaakte. Back-up en disaster recovery is na security de sterkst groeiende omzetcategorie, met 50 procent van de MSP’s die daar meer omzet uit haalt. Tegelijk gebruikt de meerderheid twee tot drie verschillende BCDR-oplossingen naast elkaar en heeft 40 procent één medewerker die minstens 80 procent van zijn tijd aan back-up en herstel kwijt is. Dat is een kwetsbare combinatie: veel platforms, weinig mensen en klanten die in 61 procent van de gevallen hun MSP als eerste securityadviseur zien.

Leg per klant de RTO en RPO contractueel vast, plan minimaal jaarlijks een volledige scenariotest en lever het rapport op als tastbaar bewijs, met de gemeten hersteltijd erin. Dat rapport is bovendien wat de klant onder de Cyberbeveiligingswet nodig heeft, want back-upbeheer en bedrijfscontinuïteit staan expliciet in de lijst met verplichte maatregelen. Zorg dat de eigen beheeromgeving van de MSP aan dezelfde eisen voldoet als die van de klant, met MFA op elk back-upaccount, een aparte identiteit voor het back-upplatform en onveranderlijke kopieën die ook bestand zijn tegen een gecompromitteerde MSP-console.

De vraag uit de titel laat zich zo beantwoorden. Een MSP die onveranderlijke back-ups heeft ingericht, is beter voorbereid dan een MSP zonder. Of hij écht voorbereid is, blijkt op het moment dat een klantomgeving op een dinsdagochtend vanaf nul wordt teruggezet en de stopwatch meeloopt. Wie dat nog nooit heeft gedaan, hoort bij de 90 procent die het vertrouwen heeft, en weet niet of hij bij de 28 procent hoort die het ook kan.

Bronnen: Sophos, The State of Ransomware 2026 (juli 2026, n=2.158); Sophos, persbericht 79% of ransomware attacks now originate from compromised identities (juli 2026); Sophos, The impact of compromised backups on ransomware outcomes (maart 2024, n=2.974); Veeam, Data Trust and Resilience Report 2026 (april 2026, n=900+); Kaseya, 2026 State of the MSP Report (april 2026, n=1.061).
Keert de IT-dienstverlening terug naar Europa? De cijfers van 2026 geven geen eenduidig antwoord. Nederlandse organisaties halen werk dichterbij en breiden tegelijk hun offshore-capaciteit uit. De echte verliezer is de lokale outsourcingpartner. Wat er speelt, waarom soevereiniteit ineens meeweegt en wat MSP’s hiervan kunnen leren.

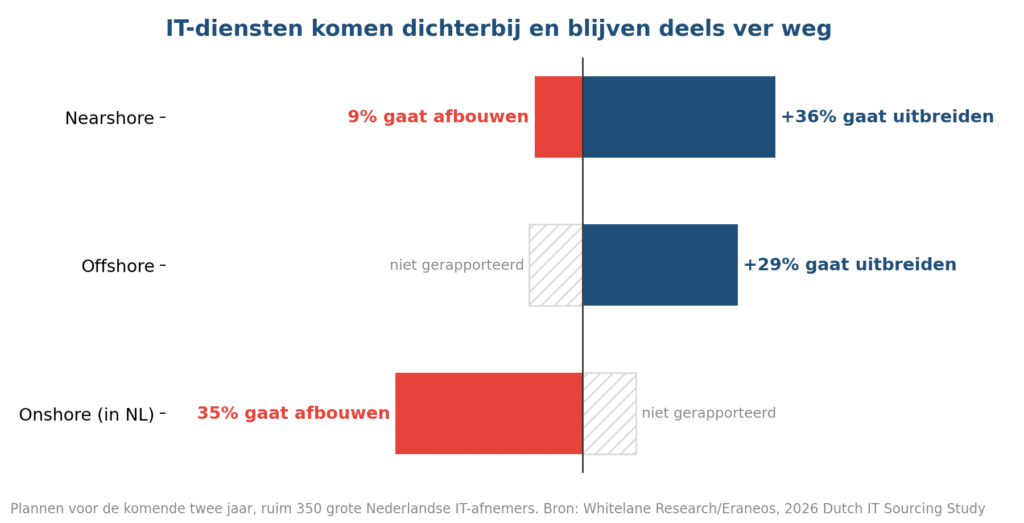
Whitelane Research en Eraneos ondervroegen voor de 2026 Dutch IT Sourcing Study ruim 350 van de grootste IT-afnemers van Nederland over bijna 800 sourcingrelaties. Van die organisaties wil 36 procent de komende twee jaar meer nearshore laten uitvoeren, tegen 9 procent die het wil afbouwen. Offshore groeit ook: 29 procent van de respondenten wil daar meer werk naartoe brengen. Het model dat verliest is onshore, het uitbesteden aan partijen in Nederland zelf. 35 procent van de organisaties wil dat terugschroeven.

Figuur 1. Plannen van Nederlandse IT-afnemers per leveringsmodel voor de komende twee jaar. Bron: Whitelane Research/Eraneos, 2026 Dutch IT Sourcing Study.

Dichterbij, tenzij het om kennis gaat

De beweging richting nearshore is onderdeel van een bredere trend waarin organisaties de regie terugpakken. Het aandeel dat de uitgaven aan externe IT-dienstverleners wil verlagen, steeg van 20 procent in 2025 naar 26 procent in 2026, en de meeste van die organisaties halen werk terug naar binnen. Als belangrijkste reden noemt 59 procent het behoud van cruciale kennis, 49 procent vindt insourcing financieel aantrekkelijker en 29 procent wil meer werk in een eigen captive delivery center onderbrengen. Bij die captives domineert opnieuw nearshore: 12 procent van de organisaties heeft een eigen nearshore-vestiging, 4 procent een offshore-vestiging en 17 procent een combinatie. Ruim de helft heeft er geen.

Wie wél meer uitbesteedt, doet dat om andere redenen dan tien jaar geleden. Schaalbaarheid staat bovenaan (53 procent), gevolgd door toegang tot nieuwe technologie (49 procent) en focus op de kernactiviteit (46 procent). Kosten komen in die top drie niet voor. Dat past bij wat de tevredenheidsranglijst laat zien: nearshore-specialisten Levi9 (gedeeld eerste met Schuberg Philis, 89 procent) en EPAM (87 procent) scoren hoger dan de grote Indiase en westerse dienstverleners. Klanten waarderen vooral hun flexibiliteit en technische diepgang.

Waarom weegt soevereiniteit ineens mee?

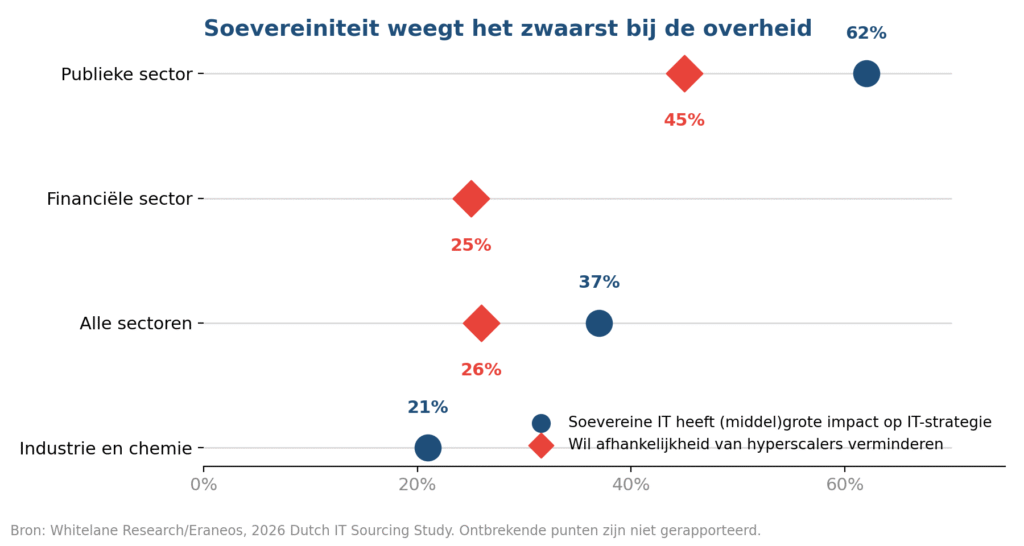
Een tweede factor die werk naar Europa trekt is soevereiniteit. Van de ondervraagde organisaties zegt 37 procent dat soevereine IT een middelgrote tot grote invloed heeft op de IT-strategie. In de publieke sector is dat 62 procent, in de industrie en chemie 21 procent. Concreet wil 26 procent de afhankelijkheid van hyperscalers verminderen, bij de overheid zelfs 45 procent en in de financiële sector 25 procent. Eraneos tekent daarbij aan dat het publieke cloudgebruik per saldo blijft groeien, alleen langzamer dan enkele jaren geleden werd verwacht.

Figuur 2. Invloed van soevereine IT en plannen rond hyperscalers per sector. Bron: Whitelane Research/Eraneos, 2026 Dutch IT Sourcing Study.

Nederland staat daarin niet alleen. Gartner meldde in november 2025 dat 61 procent van de CIO’s en IT-leiders in West-Europa vanwege geopolitieke redenen meer wil gaan leunen op lokale cloudproviders. In de Europese editie van het Whitelane-onderzoek wil 35 procent van de organisaties meer nearshore, 58 procent houdt het gelijk en 7 procent bouwt af. Het beeld van de Nederlandse studie is dus geen uitzondering. Sinds de Cyberbeveiligingswet op 15 augustus 2026 van kracht werd, moeten bovendien veel meer organisaties aantonen dat ze hun toeleveringsketen beheersen, inclusief de vraag waar hun data en hun beheerders zitten.

Offshore verdwijnt niet, het verandert van gedaante

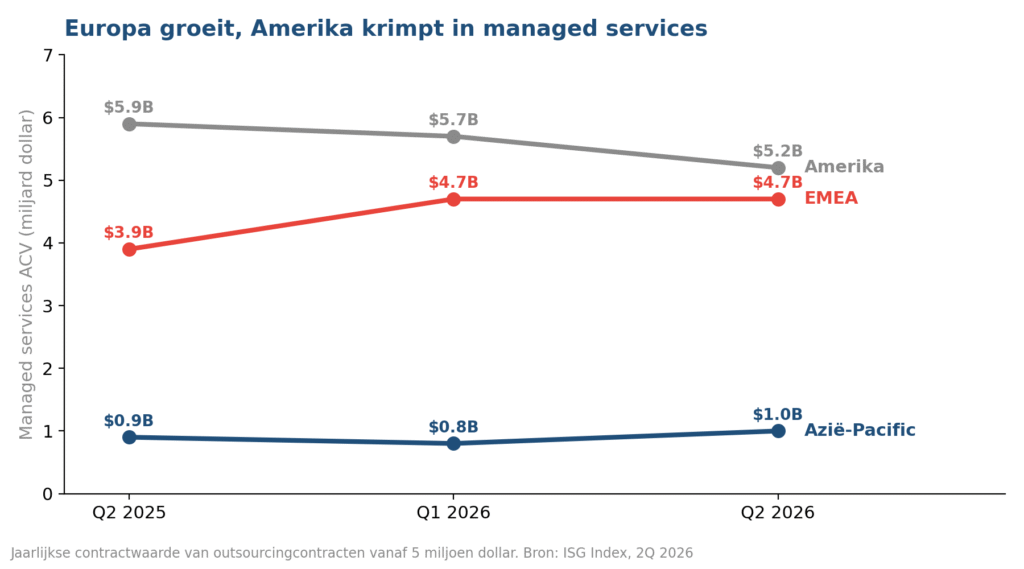
Wie concludeert dat India en de Filipijnen het nakijken hebben, leest de cijfers verkeerd. ISG, dat wereldwijd outsourcingcontracten vanaf 5 miljoen dollar per jaar volgt, noteerde in het tweede kwartaal van 2026 een recordgroei van 46 procent voor de gecombineerde EMEA-markt van managed services en cloud, tot 13 miljard dollar. Managed services alleen groeiden in EMEA met 21 procent, het beste halfjaar sinds 2021. In dezelfde periode daalde de contractwaarde voor managed services in de Amerika’s met 12 procent en groeide Azië-Pacific met 18 procent. Europa is volgens ISG de snelst groeiende regio voor technologiediensten geworden, waarbij managed services vooral dienen als besparingsinstrument om AI-ambities te betalen.

Figuur 3. Jaarlijkse contractwaarde van managed services per regio, drie kwartalen. Bron: ISG Index 2Q 2026.

Die contracten worden nog altijd voor een groot deel vanuit India en andere offshore-locaties uitgevoerd. Volgens brancheorganisatie Nasscom groeit de Indiase techsector in boekjaar 2026 met 6,1 procent naar 315 miljard dollar, waarvan 246 miljard export. Wat verandert is de vorm. De sector voegt netto slechts 135.000 banen toe, een groei van 2,3 procent, en Indiase dienstverleners stappen volgens Nasscom af van afrekenen per fte richting uitkomstgerichte contracten met gedeeld risico. ISG ziet hetzelfde: arbeidsintensief werk wordt in toenemende mate door taalmodellen gedaan, wat leidt tot prijsdeflatie en tot contracten waarin de leverancier zelf de AI-transformatie financiert.

De klassieke reden om ver weg te sourcen – goedkope handen in grote aantallen – verliest daarmee aan kracht. Wat overblijft is capaciteit met specialistische kennis, en die zit meer in eigen captives. India telt volgens Nasscom en Zinnov inmiddels ruim 2.100 global capability centers met 2,36 miljoen medewerkers. Offshore wordt zo meer een vestigingsbeslissing van grote ondernemingen.

Wat betekent dit voor MSP’s?

De meeste MKB-klanten van een MSP besteden zelf niets uit naar Polen of Pune. Toch raakt de trend het MSP-model op drie punten. Ten eerste de eigen leveringsketen. Steeds meer MSP’s laten een deel van de servicedesk, het NOC of het SOC nearshore draaien om de personeelskrapte op te vangen. Dat is een legitieme keuze, zolang de MSP de vraag kan beantwoorden die klanten onder de Cyberbeveiligingswet steeds vaker stellen: wie heeft toegang tot mijn omgeving, vanuit welk land en onder welk recht?

Ten tweede de klantvraag naar soevereiniteit. Als 45 procent van de publieke sector minder afhankelijk wil worden van hyperscalers, ontstaat er ruimte voor MSP’s die een hybride model met Europese of lokale cloudproviders kunnen ontwerpen en beheren. Dat vraagt om partnerschappen die de meeste MSP’s nog niet hebben. Ten derde de arbeidsrekensom. De grote outsourcers zien AI het routinewerk overnemen dat vroeger naar goedkope locaties ging. Voor een MSP betekent dat hetzelfde: eerstelijns triage en standaardwijzigingen laten zich beter automatiseren dan verplaatsen. Nearshore blijft dan over voor wat schaars is, zoals cloud- en securityengineers, en dat is een andere inkoop dan het zoeken naar de laagste uurprijs.

Het opvallendste cijfer uit de Whitelane-studie is misschien nog dit. Van de klanten zegt 45 procent dat hun dienstverlener hen te weinig uitdaagt, 30 procent mist begrip van de business en 25 procent vindt dat de leverancier geen echte partner is. Dat zijn de eigenschappen waarop een Nederlandse MSP het verschil kan maken met een dienstverlener op afstand, waar die ook zit.

Terug naar de vraag uit de titel. De trend keert terug naar Europa, in de zin dat werk dichter bij de klant komt, dat data en beheer vaker binnen de EU blijven en dat de lokale partner op tevredenheid wint. Ze keert niet terug naar huis: de eigen Nederlandse outsourcingmarkt krimpt en offshore groeit gewoon door. Kortom de afstand blijft, maar de reden om die te overbruggen verandert.

Bronnen:
Whitelane Research en Eraneos, 2026 Dutch IT Sourcing Study (maart 2026, 350+ organisaties); Whitelane Research, samenvatting Nederland 2026; Whitelane Research, Europe 2025/2026; Dutch IT Channel, 2026 Dutch IT Sourcing Study belicht beste service providers (maart 2026); ISG, EMEA ISG Index 2Q 2026 (juli 2026); ISG, Global ISG Index 2Q 2026 (juli 2026); Nasscom, Technology Sector in India: Strategic Review 2026 (februari 2026); Gartner, survey over geopolitiek en lokale cloudproviders in West-Europa (november 2025)

Klanten vragen MSP’s om AI-diensten, maar de engineers die zulke diensten kunnen bouwen en beheren zijn nauwelijks te vinden. Het aandeel MSP’s dat moeite heeft om technici aan te nemen, verdubbelde in een jaar. De oplossing ligt daarom meestal binnen de eigen muren: de bestaande engineers bijspijkeren. Wat moeten ze leren, en hoe pak je dat aan?

Kaseya ondervroeg eind 2025 ruim duizend MSP’s wereldwijd voor het 2026 State of the MSP Report. Het aandeel dat moeite heeft om bekwame technici te vinden en aan te nemen steeg in een jaar van 9 naar 16 procent. Problemen met het trainen en bijspijkeren van personeel verdubbelden ruimschoots, van 7 naar 15 procent, en hetzelfde gebeurde met gerapporteerde hiaten in technische kennis binnen het team. Tegelijk zegt 83 procent van de respondenten dat hun beheertools de operationele efficiëntie flink vergroten. Het aandeel dat vindt dat het zijn software niet volledig benut, daalde van 27 naar 18 procent.

Figuur 1. Personeelsproblemen nemen toe terwijl toolproblemen afnemen. Bron: Kaseya 2026 State of the MSP Report.

Talent verdringt de tools als knelpunt

Kaseya concludeert dat de interne capaciteit de groei van dienstenportfolio’s en klantverwachtingen niet bijhoudt. In hetzelfde rapport noemt 48 procent van de MSP’s AI en automatisering de belangrijkste klantbehoefte voor 2026, meer dan security (42 procent) en back-up (36 procent). Slechts 13 procent haalt er al noemenswaardige omzet uit. Intern gebruikt 53 procent AI voor het automatiseren van ticketing, patching en monitoring, en toch heeft ruim de helft van de MSP’s hooguit een kwart van de werklast geautomatiseerd. Kaseya zoekt de verklaring bij de mensen. Iemand moet die automatisering ontwerpen, bewaken en bijsturen, en dat vraagt om vaardigheden die de gemiddelde systeembeheerder niet in zijn opleiding heeft meegekregen.

Welke AI-vaardigheden hebben engineers nodig?

Pluralsight analyseerde het leergedrag van 3,6 miljoen techprofessionals op zijn platform tussen 2024 en 2026. Cloud is met een kwart van alle leeractiviteit wereldwijd het populairste onderwerp, AI volgt met 20 procent en softwareontwikkeling met 17 procent. Nederland wijkt af: hier houden IT-operations en AI elkaar met elk 14 procent in evenwicht en gaat 20 procent van de leertijd naar softwareontwikkeling. De groeicijfers laten zien waar de aandacht naartoe gaat. Zoekopdrachten naar machine learning stegen sinds 2025 met 599 procent, agentic AI met 327 procent en het Model Context Protocol (MCP) met 279 procent. Prompt engineering, ooit weggezet als hype, verdubbelde bijna (184 procent). Coderingsassistenten zijn volgens Pluralsight de meest bestudeerde AI-tools, met Claude Code en GitHub Copilot voorop.

Figuur 2. Groei van zoekopdrachten naar AI-onderwerpen onder techteams, 2025 naar 2026. Bron: Pluralsight Tech Learning Pulse 2026.

Pluralsight tekent daarbij aan dat basale AI-kennis sneller is aangeleerd dan cloud. Prompt engineering of het gebruik van een agentic tool leer je in een fractie van de tijd die het kost om de ruim 200 AWS-diensten te doorgronden. Dat verandert wanneer engineers zelf AI-oplossingen bouwen, want dan komen agentic codeertools, tokenbeheer, API-troubleshooting en het inbouwen van waarborgen om de hoek kijken.

Voor een MSP-engineer vertaalt dat zich naar vier lagen. De basis is AI-geletterdheid: begrijpen wat een taalmodel wel en niet kan, waar de data naartoe gaat en wanneer je een uitkomst moet wantrouwen. Die laag staat sinds februari 2025 ook in de AI Act als eis voor iedereen die met AI-systemen werkt. Daarboven zit toolvaardigheid: de AI-functies in de eigen RMM-, PSA- en securitystack daadwerkelijk gebruiken, van ticket-triage tot alertsamenvattingen. De derde laag is bouwen: scripts, runbooks en automatiseringen ontwikkelen met een codeassistent en die vervolgens testen alsof een junior collega ze heeft geschreven. De vierde laag is adviseren, want klanten die om AI vragen verwachten een gesprekspartner.

Bijspijkeren wint van bijhuren

Het World Economic Forum rekende in het Future of Jobs Report 2025 voor dat van elke 100 werknemers er 59 vóór 2030 training nodig hebben. Van hen kunnen er 29 in hun huidige rol worden bijgespijkerd en 19 intern naar een andere rol worden omgeschoold. Elf krijgen die training waarschijnlijk niet en lopen het risico buiten de boot te vallen. Werkgevers weten dat: 85 procent noemt het bijscholen van het eigen personeel de belangrijkste workforce-strategie en 63 procent ziet de vaardighedenkloof als grootste obstakel voor transformatie.

Figuur 3. Trainingsbehoefte van de wereldwijde beroepsbevolking tot 2030, uitgedrukt in 100 werknemers. Bron: WEF Future of Jobs Report 2025.

Voor MSP’s is de rekensom eenvoudig. Een engineer die de klantomgevingen kent, de documentatie op orde heeft en weet welke klant op vrijdagmiddag belt, is moeilijk te vervangen door een AI-specialist van buiten die dat allemaal nog moet leren. Kaseya adviseert in zijn rapport om training en werving als strategische investering te behandelen en groeipaden te bouwen naar security, compliance en AI-diensten. De vendor ziet daar ook een retentie-effect: MSP’s die talent vasthouden, bouwen een voorsprong op die concurrenten in een permanente wervingslus moeilijk inhalen.

Hoe pak je dat aan?

Begin met een inventarisatie. Welke engineers gebruiken al een codeassistent, wie heeft de AI-functies in de PSA aangezet? Dat is vaak informeler georganiseerd dan het management denkt. Maak daar vervolgens werktijd van. Leren in de avonduren op eigen initiatief levert enthousiastelingen op, geen team. Een vast dagdeel per twee weken, gekoppeld aan een concreet stuk werk uit de eigen omgeving, werkt beter dan een cursusbibliotheek waar niemand in kijkt.

Vendors en cloudleveranciers hebben hun academies inmiddels van AI-tracks voorzien, en instapcertificeringen als AWS AI Practitioner en Azure Fundamentals behoren volgens Pluralsight tot de meest gevolgde cursussen. Nuttig als gemeenschappelijke basis, al zegt een certificaat weinig over de vraag of iemand een door AI geschreven PowerShell-script durft te weigeren.

Pluralsight waarschuwt in zijn 2026 Tech Forecast dat professionals die te zwaar op AI leunen hun basisvaardigheden zien afbrokkelen, van coderen tot kritisch denken. Als je AI-output niet kunt beoordelen, schuif je het risico door naar de klant. Bouw validatie dus in het leerprogramma in: laat engineers AI-gegenereerde scripts reviewen, laat ze de fouten opsporen en bespreek die in het teamoverleg.

Meet ten slotte wat het oplevert. MSP’s die automatiseren zien volgens Kaseya de grootste winst op first-response-tijd (35 procent), klanttevredenheid (33 procent), efficiëntie per technicus (32 procent) en minder burn-out (31 procent). Dat zijn dezelfde KPI’s die in de meeste servicedeskrapportages al staan, dus het effect van een bijscholingsprogramma is zichtbaar te maken zonder nieuwe meetlat.

Bedenk daarbij dat de instroom van onderop opdroogt. Pluralsight telt sinds de pandemie 50 procent minder instapbanen in tech bij grote bedrijven en 30 procent minder bij startups, omdat het routinewerk waarop juniors vroeger leerden nu door AI wordt gedaan. De engineers die een MSP nu in dienst heeft, zijn daarmee ook de senioren van straks. Leer ze vandaag om met AI te werken, dan heb je over drie jaar een team dat de klantvraag naar AI-diensten kan waarmaken.

Bronnen:

Kaseya, 2026 State of the MSP Report (april 2026, n=1.061); Kaseya, Why running your MSP feels harder in 2026 (augustus 2026); Pluralsight, Tech Learning Pulse 2026 (juli 2026); Pluralsight, 2026 Tech Forecast (november 2025); World Economic Forum, Future of Jobs Report 2025 (januari 2025); Verordening (EU) 2024/1689 (AI Act), artikel 4 AI-geletterdheid.

Wereldwijd zijn inmiddels zo’n vijf miljard passkeys in gebruik en twee derde van de organisaties rolt ze uit of test ermee voor het inloggen van medewerkers. Het wachtwoord is daarmee op zijn retour, al zal het nog jaren naast passkeys blijven bestaan. Voor MSP’s die het MKB bedienen gaat het gesprek nu over de uitrol: de techniek werkt, de kunst is om passkeys in te voeren zonder dat de helpdesk omvalt.

De cijfers uit het jaarlijkse State of Passkeys-onderzoek van de FIDO Alliance, gepubliceerd rond World Passkey Day in mei, laten zien hoe snel het gaat. Negentig procent van de consumenten in tien onderzochte landen kent passkeys, driekwart heeft er minstens één ingesteld en de helft gebruikt ze standaard zodra een dienst ze aanbiedt. Aan de werkvloerkant is 68 procent van de 1.400 ondervraagde organisaties bezig met uitrol, pilot of test; in Europa ligt dat op 64 procent. Ruim een kwart zegt voor het grootste deel van het personeel al volledig wachtwoordloos te werken en nog eens 29 procent wil dat binnen zes tot twaalf maanden bereiken. Dat het ook voor de eindgebruiker beter werkt, blijkt uit de slagingskans van een login: 93 procent bij passkeys tegen 63 procent bij wachtwoorden.

Figuur 1: passkeys op de werkvloer zijn mainstream aan het worden, volledig wachtwoordloos werken is voor de meeste organisaties nog een streven.

Waarom komt de doorbraak juist nu?

Passkeys bestaan technisch al jaren, als praktische toepassing van de FIDO2/WebAuthn-standaard. Wat in 2026 anders is, is dat de grote platforms het nu tot de standaardroute maken. Microsoft zet sinds vorig jaar nieuwe consumentenaccounts standaard wachtwoordloos op en bouwt in Entra ID stap voor stap de drempels weg. Sinds eind mei zijn Entra passkeys op Windows algemeen beschikbaar: een gebruiker maakt met Windows Hello een apparaatgebonden passkey aan, ook op een pc die niet in Entra is opgenomen of beheerd wordt. Voor het MKB, met zijn thuiswerkers en eigen laptops, haalt dat een van de grootste praktische bezwaren weg. Daar komt bij dat Entra vanaf oktober toestaat om een passkey als allereerste MFA-methode te registreren, zonder eerst sms of een telefoonnummer te hoeven vastleggen. In preview draait bovendien passkey-preferred authentication, waarbij Entra bij het inloggen automatisch de sterkste geregistreerde methode als eerste aanbiedt.

Apple en Google deden vergelijkbare stappen met gesynchroniseerde passkeys in hun wachtwoordmanagers, en de gangbare zakelijke wachtwoordmanagers, waaronder Nederlandse aanbieders, ondersteunen ze inmiddels ook. Het effect voor een gemiddelde MKB-klant is dat het gros van de dagelijkse logins, via Microsoft 365 of Google Workspace, zonder maatwerk wachtwoordloos kan. De securitywinst zit vooral in phishingbestendigheid. Een passkey is cryptografisch gebonden aan het domein waarvoor hij is aangemaakt en werkt simpelweg niet op een nepsite. Daarmee valt ook de bodem weg onder adversary-in-the-middle-kits en MFA-vermoeidheidsaanvallen, die klassieke pushmeldingen en sms-codes de afgelopen jaren steeds vaker omzeilden.

Figuur 2: consumenten kennen passkeys inmiddels uit hun privéleven, wat verklaart waarom de weerstand op de werkvloer meevalt.

Waar loopt het in de praktijk vast?

Het FIDO-onderzoek is helder over de drempels bij organisaties die nog niet volledig wachtwoordloos zijn. Compatibiliteit met legacy-systemen staat bovenaan met 38 procent, gevolgd door budget en goedkeuring van de investering (35 procent) en zorgen over herstel bij een verloren apparaat of account (33 procent). Weerstand van gebruikers is een stuk minder groot dan vaak gedacht: van de organisaties die dat als drempel noemen, omschrijft 53 procent het als een klein probleem dat met wat training is op te lossen. Slechts 8 procent zegt dat gebruikersgedrag de uitrol daadwerkelijk heeft vertraagd.

Figuur 3: oude software, geld en herstelprocedures zijn de belangrijkste redenen dat organisaties nog wachtwoorden gebruiken; echte weerstand van gebruikers is zeldzaam.

Die legacy-drempel is bij het MKB herkenbaarder dan bij grote ondernemingen. Het on-premises boekhoudpakket, de praktijksoftware bij een tandarts, de oude VPN-concentrator of een RDP-toegang naar de terminalserver: stuk voor stuk applicaties die geen moderne authenticatie kennen en dus gewoon een wachtwoord blijven vragen. Ook gedeelde accounts zoals frontdesk@ of planning@ zijn een klassiek MKB-fenomeen, en die verdragen zich slecht met een credential die aan een persoon en een apparaat hangt. De juiste oplossing is een persoonlijk account per medewerker met een gedeelde mailbox erachter, een verbetering die toch al lang op de lijst stond. Voor medewerkers in de werkplaats, op de winkelvloer of in de zorg, zonder zakelijke smartphone en soms zonder eigen pc, is een FIDO2-hardwaresleutel meestal de praktischere route dan een passkey op de telefoon. Zo’n sleutel kost een paar tientjes, wat de discussie over budget al snel relativeert.

Wat gebeurt er als de telefoon in de gracht ligt?

Herstel is het onderdeel waar passkey-projecten hun securitywinst weer inleveren. In het FIDO-onderzoek zegt 89 procent van de organisaties vertrouwen te hebben in de eigen herstelprocedure, en dat vertrouwen is niet altijd terecht. Als de terugvaloptie bij een verloren apparaat een sms-code of een resetlink per mail is, dan is dat de plek waar aanvallers voortaan op mikken. Microsoft schrapt om die reden begin 2027 de beveiligingsvragen als herstelmethode voor consumentenaccounts. De praktische regel is dat elke gebruiker minstens twee onafhankelijke, phishingbestendige methoden registreert, bijvoorbeeld een gesynchroniseerde passkey in de Authenticator-app naast Windows Hello for Business op de laptop, of een hardwaresleutel als reserve in de la. Voor de gevallen waarin alles tegelijk kwijt is, biedt Entra de Temporary Access Pass: een tijdelijke code die de beheerder pas uitgeeft na identiteitscontrole, met een script dat de helpdesk kent en volgt.

Diezelfde helpdeskscripts moeten ook de andere kant van de levenscyclus afdekken. Bij uitdiensttreding verdwijnt een passkey niet vanzelf van een privételefoon; het account moet dus centraal worden geblokkeerd en geregistreerde methoden moeten worden verwijderd.

Wat betekent dit voor MSP’s?

Voor MSP’s is de uitrol van passkeys een van de meest tastbare securityprojecten die er momenteel te verkopen zijn, en een dat zichzelf terugverdient in minder wachtwoordresets en minder ongerichte phishingincidenten. De opbouw begint met een inventarisatie: welke applicaties bij de klant ondersteunen moderne authenticatie, welke gebruikers hebben welke apparaten en waar zitten de gedeelde accounts. Daarna volgt een gefaseerde uitrol, met beheerders en andere bevoorrechte accounts als eerste groep. Daar loont het ‘t meest om via authentication strengths in Conditional Access phishingbestendige MFA verplicht te stellen. Kantoormedewerkers met een beheerde laptop volgen, frontline-medewerkers met hardwaresleutels als laatste.

Het is verstandig om klanten meteen te vertellen dat wachtwoorden niet in één keer verdwijnen. Vrijwel elk MKB-bedrijf houdt nog jaren een handvol applicaties over waar een wachtwoord met klassieke MFA de enige optie is, en de doelstelling is het aantal plekken waar dat geldt gestaag te verkleinen. Hoe de organisatie ervoor staat is intussen goed meetbaar: het aantal wachtwoordgerelateerde helpdesktickets, het percentage logins via een phishingbestendige methode en de rapportages uit Entra geven per kwartaal een helder beeld. Cyberverzekeraars en de leveranciersbeoordelingen die uit NIS2 voortkomen vragen inmiddels regelmatig naar phishingbestendige MFA, wat de businesscase richting klant verder ondersteunt.

De belangrijkste les uit de praktijk is dat een passkey-project een identiteitsproject is en geen securityfeature die je aanzet. Met een gestructureerde migratie, met herstel, offboarding en legacy-inventarisatie, levert het een MKB-klant iets op dat die zelf nooit voor elkaar krijgt: inloggen dat veiliger én makkelijker is dan wat hij gewend was.

Bronnen

FIDO Alliance, The State of Passkeys 2026: Global Consumer and Workforce Report (Sapio Research, april 2026, 11.000 consumenten en 1.400 beslissers in tien landen); Microsoft Security Blog, World Passkey Day 2026; Microsoft 365 Message Center MC1247893 en MC1450133 (Entra passkeys op Windows, passkey als eerste MFA-methode); Descope, analyse FIDO-rapport 2026; Biometric Update, mei 2026.

Sinds 2 augustus gelden de transparantieverplichtingen van de EU AI Act, terwijl Brussel de zwaarste eisen juist heeft uitgesteld. Ondertussen weet het overgrote deel van de Nederlandse ondernemers nauwelijks wat de wet van hen vraagt. Die combinatie van urgentie en onwetendheid schept ruimte voor een nieuwe, terugkerende dienst in het MSP-portfolio.

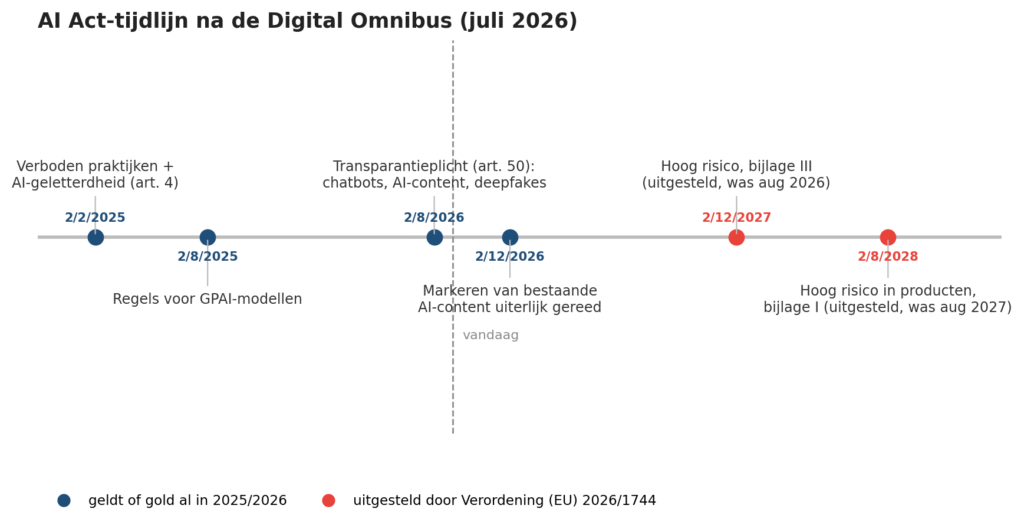
De timing kon nauwelijks beter. Eind juli trad de Digital Omnibus on AI in werking, Verordening (EU) 2026/1744. Dit is een wijzigingspakket dat eind 2025 werd aangekondigd om de digitale wetgeving van de EU te vereenvoudigen en de regeldruk te verlagen. Het stelt de verplichtingen voor hoog-risicosystemen uit tot december 2027 en augustus 2028. Wie daaruit concludeert dat de hele wet op de lange baan is beland, leest de verordening verkeerd. De verboden praktijken en de AI-geletterdheidsplicht gelden al sinds februari 2025, en op 2 augustus van dit jaar kwamen daar de transparantieverplichtingen van artikel 50 bij. Dat raakt vrijwel elk bedrijf dat een chatbot op de website heeft staan of AI-gegenereerde content publiceert.

Wat geldt er sinds deze zomer?

Artikel 50 bevat de verplichtingen waar klanten het snelst tegenaan lopen. Chatbots en AI-assistenten moeten zich als AI bekendmaken, tenzij dat voor de gebruiker overduidelijk is. AI-gegenereerde audio, beeld en video moeten machineleesbaar gemarkeerd worden als kunstmatig. Voor deepfakes en emotieherkenning geldt een meldplicht richting de gebruiker. Voor het markeren van bestaande AI-content loopt een overgangstermijn tot 2 december van dit jaar. De verplichtingen gelden voor aanbieders én gebruikers van AI-systemen, ongeacht bedrijfsomvang; voor het MKB gelden wel lagere boetemaxima.

Het uitstel uit de Digital Omnibus betreft uitsluitend de hoog-risicocategorie. Systemen uit bijlage III, zoals AI voor werving of kredietbeoordeling, vallen vanaf 2 december 2027 onder de zware eisen, en in producten ingebedde systemen uit bijlage I volgen op 2 augustus 2028. De eisen zelf zijn ongewijzigd: klanten krijgen meer tijd, geen vrijstelling. En risicobeheer, logging en menselijk toezicht kosten maanden om goed in te richten.

De kloof bij de klant

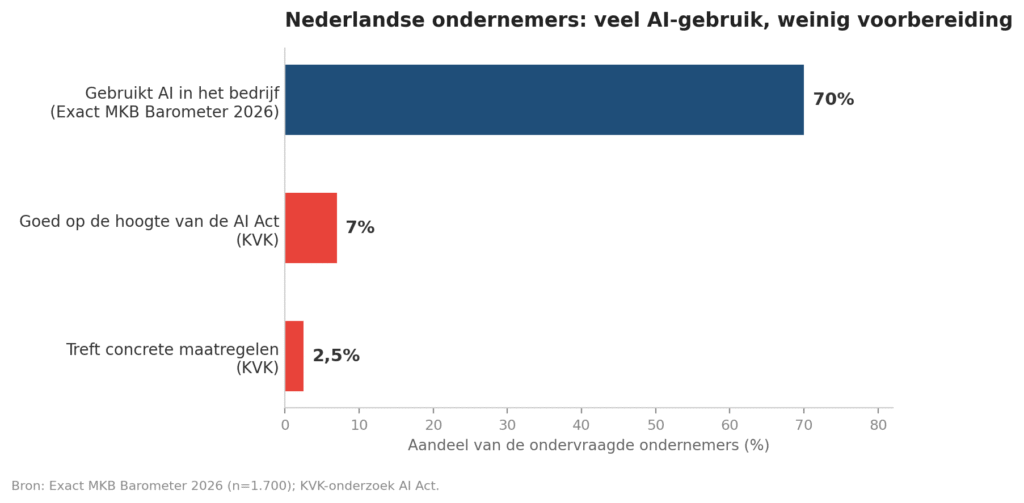
Hoe groot de achterstand is, bracht de Kamer van Koophandel in kaart. De helft van de Nederlandse ondernemers kent de AI Act niet, slechts 7 procent zegt goed op de hoogte te zijn en maar 2 à 3 procent treft daadwerkelijk maatregelen. Middelgrote MKB-bedrijven zien de bui wel hangen: 44 procent verwacht impact van de wet, tegen 22 procent bij kleinere bedrijven. Maar tot actie leidt dat zelden.

Tegelijk neemt het AI-gebruik in dezelfde doelgroep razendsnel toe. Volgens de MKB Barometer van Exact zet 70 procent van de ondernemers in 2026 AI-technologie in, tegen een derde een jaar eerder. Veel van dat gebruik ontstaat bottom-up, zonder beleid, zonder inventarisatie en vaak zonder dat de directie weet welke tools er in omloop zijn. Voor de wet maakt dat niets uit: ook een bedrijf dat “per ongeluk” AI gebruikt, is gebruiksverantwoordelijke.

Hoe ziet zo’n dienst eruit?

Het aanbod dat hierop past, lijkt sterk op wat veel MSP’s rond NIS2 hebben opgebouwd. Het begint met een AI-inventarisatie: welke tools draaien er bij de klant, inclusief de schaduw-AI die medewerkers zelf in gebruik hebben genomen via SaaS-diensten en Microsoft 365. Daarna volgen classificatie per toepassing (verboden, hoog risico, transparantieplichtig of minimaal risico), een AI-beleid, training voor de geletterdheidsplicht en de technische implementatie van de transparantie-eisen, van chatbotmeldingen tot machineleesbare markering. Kaders als ISO/IEC 42001 en het NIST AI RMF geven daar structuur aan.

Het interessante zit in het vervolg. AI-compliance is geen eenmalig project: er komen maandelijks nieuwe tools bij, medewerkers proberen voortdurend iets nieuws uit en wie moet kunnen aantonen dat hij voldoet, heeft doorlopend bewijs nodig. Monitoring, rapportage en periodieke hertraining lenen zich daarmee voor een abonnementsmodel, en dat is het soort omzet waar MSP’s op gebouwd zijn.

Analistenbureau Omdia voorspelt dat compliancediensten voor MSP’s in 2026 met 21 procent groeien en becijfert de wereldwijde partnerkans rond AI-diensten op 276 miljard dollar in 2030. In hetzelfde onderzoek noemt 51 procent van de MSP’s datagovernance en compliance het grootste obstakel voor AI-adoptie bij klanten. Kanttekening: het onderzoek is uitgevoerd in opdracht van AvePoint, een leverancier van governancetooling, en de uitkomst ondersteunt het eigen aanbod. Distributeurs als Pax8 zingen inmiddels hetzelfde lied en sporen partners aan om AI-governance als managed service te lanceren.

Waar liggen de grenzen?

Een MSP is geen advocatenkantoor, en moet dat ook niet willen zijn. Zodra een klanttoepassing in de buurt van de hoog-risicocategorie komt, bij werving, kredietbeoordeling of toegang tot essentiële diensten, hoort er een juridische toets bij. Samenwerken met een gespecialiseerd kantoor ligt dan meer voor de hand dan zelf jurist spelen. Ook angstverkoop met de boetemaxima van 35 miljoen euro of 7 procent van de wereldwijde omzet werkt averechts: voor MKB-klanten gelden lagere plafonds en toezichthouders richten zich in eerste instantie op de zwaarste overtredingen.

De geloofwaardigste verkoper heeft bovendien het eigen huis op orde. MSP’s zetten zelf volop AI in, van ticketsamenvattingen tot geautomatiseerde acties in klantomgevingen, en zijn daarmee net zo goed gebruiksverantwoordelijke. Klanten en auditors gaan vragen welk AI-systeem wanneer iets heeft aangepast in hun omgeving, wie dat heeft goedgekeurd en hoe het valt te herleiden. Een MSP die die vragen voor de eigen operatie kan beantwoorden, met logging, autorisatiestappen en een terugdraaiprocedure, heeft meteen de beste demo voor het klantgesprek.

Het uitstel voor hoog-risicosystemen geeft de markt anderhalf jaar lucht en dat is voor MSP’s eerder een cadeau dan een domper. De transparantie- en geletterdheidsverplichtingen leveren nu al concrete opdrachten op, terwijl de zwaardere eisen van december 2027 de tijd geven om een volwassen compliancepraktijk op te bouwen. Compliance is bovendien plakkerige dienstverlening: wie eenmaal het AI-register van een klant beheert, zit aan tafel bij elke volgende technologiekeuze.

Bronnen:

KVK-onderzoek naar de voorbereiding van ondernemers op de AI Act; overzicht van de gewijzigde AI Act-tijdlijn na Verordening (EU) 2026/1744 (ai.nl); Computable over de transparantie-eisen per 2 augustus 2026; AvePoint/Omdia, The Road to AI Readiness; Exact MKB Barometer 2026 (via Ondernemen & Internet); Pax8 over AI-governance als managed service.

Een MSP die dertig klanten beheert, krijgt op een doorsnee ochtend meer meldingen binnen dan een technicus in een hele dag kan beoordelen. Een schijf die vol loopt, een certificaat dat verloopt, een firewall die iets ziet, een Microsoft 365-tenant die kuren heeft: elke bron heeft een eigen drempelwaarde en een eigen manier om alarm te slaan. Het meeste daarvan is ruis. Het lastige is dat de meldingen die er wel toe doen, er ook tussen zitten en er hetzelfde uitzien.

Dat is de kern van het verschil tussen monitoring en observability. Monitoring beantwoordt een vooraf bedachte vraag: is de server bereikbaar, staat het CPU-gebruik boven de tachtig procent? Observability probeert de vraag te beantwoorden die niemand vooraf heeft bedacht, door metrics, logs en traces uit de hele omgeving bij elkaar te brengen en daar verbanden in te zoeken. AIOps (Artificial Intelligence for IT Operations) is de laag daarbovenop die dat zoeken automatiseert: meldingen correleren, afwijkingen van het normale patroon herkennen en een waarschijnlijke oorzaak aandragen voordat iemand zelf in de logs duikt. Als MSP doe je dat voor tientallen omgevingen tegelijk en dat bepaalt of de servicedesk de dag begint met een overzicht of met een achterstand.

Waar zit de pijn eigenlijk?

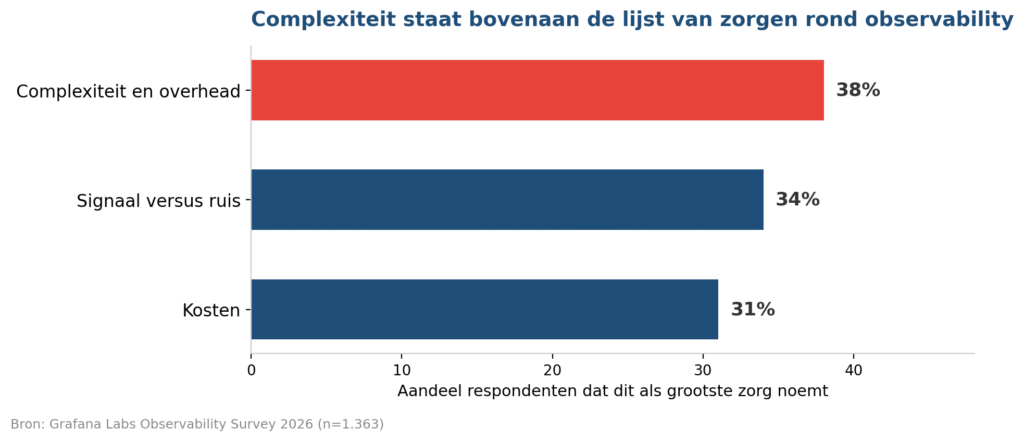
Grafana Labs (dat zelf een observability-platform verkoopt en dus belang heeft bij de uitkomst) ondervroeg begin dit jaar ruim 1.300 engineers en IT-leidinggevenden in 76 landen. Complexiteit en overhead voeren de lijst van grootste zorgen rond observability aan met 38 procent, gevolgd door de moeite om signaal van ruis te scheiden met 34 procent en de kosten met 31 procent. Wordt de vraag toegespitst op wat snellere incidentrespons in de weg staat, dan noemt 30 procent alertmoeheid als grootste rem, bijna het dubbele van het eerstvolgende antwoord. Tegelijk zegt 77 procent van de respondenten dat gecentraliseerde observability al tijd of geld heeft opgeleverd. Het probleem zit dus minder in het verzamelen van data en meer in wat je ermee doet.

Grootste zorgen rond observability in 2026. Bron: Grafana Labs

Wat doet AIOps anders dan een drempelwaarde?

Klassieke RMM-monitoring werkt met statische drempels: boven de X procent gaat het alarm af. Dat werkt prima voor een enkele server en schaalt beroerd naar een gemengde klantenbase, waar een logistiek bedrijf en een tandartspraktijk totaal verschillende normaalwaarden hebben. AIOps vervangt die vaste drempels door een aangeleerde baseline per systeem en per klant, en slaat alarm bij afwijkingen daarvan. De tweede stap is correlatie: tien meldingen die binnen dezelfde minuut uit dezelfde klantomgeving komen, worden samengevoegd tot één incident met een vermoedelijke oorzaak. RMM-leveranciers verkopen dit inmiddels als standaardfunctionaliteit. ConnectWise claimt dat zijn intelligente alerting de ruis met negentig procent terugbrengt, Acronis bouwt zijn monitoring op afwijkingsdetectie in plaats van vaste drempels, en NinjaOne en anderen correleren gerelateerde gebeurtenissen voordat er ook maar een melding naar de technicus gaat. Die cijfers komen van partijen die er commercieel belang bij hebben, maar ruisreductie in RMM-vergelijkingen hoort inmiddels tot de basisverwachtingen.

Hoe ver mag de AI gaan?

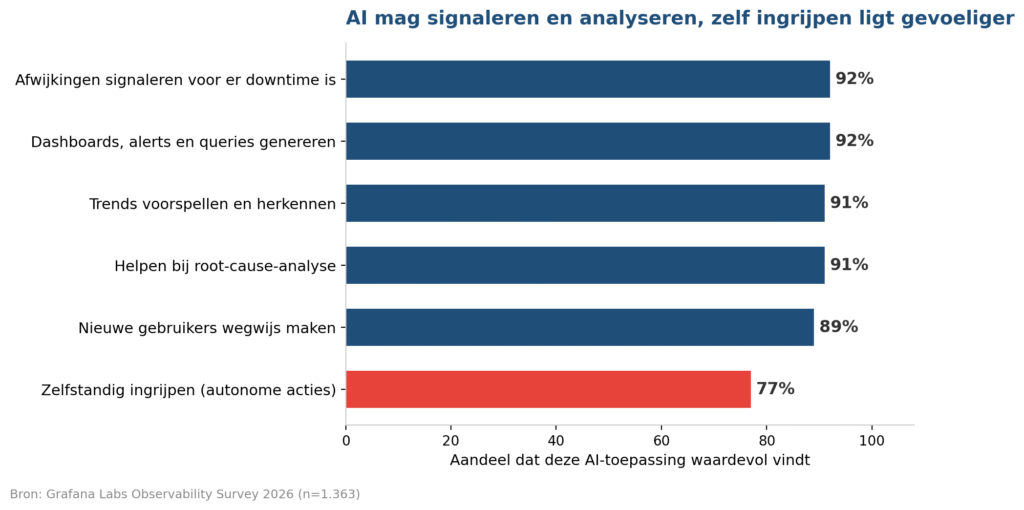
De bereidheid om AI in observability toe te laten is groot, zolang de AI kijkt en niet handelt. In het Grafana-onderzoek vindt 92 procent het waardevol als AI afwijkingen signaleert voordat ze downtime veroorzaken, 91 procent ziet meerwaarde in hulp bij root-cause-analyse en 89 procent in het wegwijs maken van nieuwe gebruikers. Zodra het over autonome acties gaat, automatisch herstellen of workflows starten zonder dat een mens meekijkt, zakt dat naar 77 procent en loopt het aandeel sceptici op van vier naar vijftien procent. Opvallend voor de MSP-praktijk is dat kleinere organisaties het meest terughoudend zijn: bij bedrijven tot honderd medewerkers, het profiel van de gemiddelde MKB-klant, ziet 35 procent geen waarde in of geen vertrouwen in autonoom ingrijpen, tegen zestien procent bij bedrijven boven de duizend medewerkers. Wie als MSP AIOps inzet, doet dat dus voor klanten die zelf liever een mens aan de knoppen zien.

Waardering van AI-toepassingen binnen observability. Bron: Grafana Labs

Als grootste belemmering om AI voor kritieke taken te gebruiken, noemt 26 procent de hoeveelheid context die er handmatig in moet. De AI is zo goed als de documentatie, de CMDB en de netwerktekening die eronder liggen, en bij veel MSP-klanten zijn dit nou net de minst bijgehouden onderdelen van de omgeving. Daarnaast wil 95 procent dat de AI zijn redenering laat zien, met bronnen, querylogica of een betrouwbaarheidsscore. Een technicus die om drie uur ’s nachts een melding krijgt, wil weten waarom het systeem dat een incident vindt, en of hij het advies kan vertrouwen.

Wat levert het op?

Cijfers over de opbrengst komen vooral uit de enterprisehoek. New Relic, ook een observability-leverancier, becijfert in zijn Observability Forecast 2025 dat engineers een derde van hun tijd kwijt zijn aan brandjes blussen, en dat het detecteren van een incident gemiddeld dertig minuten kost en het oplossen ervan veertig. Het gebruik van AI-monitoring steeg volgens datzelfde onderzoek van 42 procent in 2024 naar 54 procent in 2025. Die percentages horen bij enterprise-omgevingen met eigen engineeringteams. De onderliggende rekensom geldt voor een MKB-klantenbase net zo goed: elke minuut die een technicus minder kwijt is aan het uitzoeken welke van vijftig meldingen ertoe doet, is een minuut die naar echt werk gaat of naar de volgende klant.

De markt beweegt intussen mee. Volgens Grafana gebruikt de helft van de organisaties observability inmiddels geheel of deels als SaaS, tegen 42 procent een jaar eerder, en 61 procent noemt open standaarden zoals OpenTelemetry essentieel voor de eigen strategie. Dat laatste is voor een MSP relevant omdat het de telemetrie losmaakt van de tool die haar verzamelt: wie zijn data via open standaarden binnenhaalt, kan van platform wisselen zonder de hele monitoring opnieuw in te richten. Analistenbureau IDC verwacht dat observability- en AIOps-leveranciers dit jaar vooral concurreren op integratie, op context bij de telemetrie en op kostenbeheersing als ingebouwde functie, met het personeelstekort als onderliggende motor.

Grip op een complexe omgeving begint daarmee bij de vraag welke data er binnenkomt, of die per klant een betrouwbare baseline oplevert en of de context die de AI nodig heeft, ergens is vastgelegd. Pas daarna komt het aanzetten van de AI-functie in het RMM-platform. De MSP die dat huiswerk doet, krijgt van AIOps een servicedesk die de dag met overzicht begint. De MSP die het overslaat, krijgt dezelfde ruis als voorheen, alleen nu met een betrouwbaarheidsscore erbij.

Bronnen

Grafana Labs, Observability Survey 2026; Grafana Labs, “AI in observability in 2026: Huge potential, lingering concerns”; Grafana Labs, “Open standards in 2026: The backbone of modern observability”; Grafana Labs, persbericht 18 maart 2026; New Relic, “Top Trends in Observability: The 2025 Forecast is Here”; New Relic, persbericht 17 september 2025; ConnectWise, “Best RMM software for MSPs in 2026”; Acronis, “Stop Alert Fatigue With Smart Alert Management”; Domotz, “15 Best RMM Tools for MSPs in 2026”; IDC, “Five Trends in 2026 for Observability and AIOps Vendors”.

Ransomware haalt ook dit jaar wekelijks de krantenkoppen, en toch is het een ander fenomeen dan twaalf maanden geleden. De grote merken zijn van het toneel verdwenen, de betalingsbereidheid van slachtoffers zakt naar een historisch dieptepunt en de aanval zelf begint steeds vaker bij een mens. Wie de rapportages van dit voorjaar naast elkaar legt, ziet drie duidelijke breuklijnen in de aanvalspatronen.

Over het volume bestaat weinig discussie. Recorded Future telde 7.200 publiek gerapporteerde aanvallen in 2025, 47 procent meer dan een jaar eerder, en de tellers van de leaksites bleven begin 2026 records breken. Verizon noteerde in zijn jongste Data Breach Investigations Report dat ransomware inmiddels in 48 procent van alle onderzochte datalekken een rol speelt, tegen 44 procent vorig jaar. Het volume groeit dus gewoon door. Wat verandert, is wie er aanvalt, hoe die binnenkomt en wat er daarna gebeurt.

Meer groepen, minder samenhang

Jarenlang kende het landschap steeds één dominante speler. Na de politieoperatie tegen LockBit en het uiteenvallen van ALPHV is dat patroon doorbroken en vullen tientallen kleinere groepen het gat. Black Kite telde tussen april 2025 en maart 2026 61 nieuwe ransomwaregroepen, ruim één per week, en kwam in juni 2026 uit op 146 actieve groepen. De vijf grootste zijn samen nog goed voor 43,6 procent van de slachtoffers; de rest van de markt is versplinterd over namen die komen, gaan en tussentijds van naam wisselen. Voor verdedigers heeft dat nogal wat gevolgen. Attributie wordt lastiger, playbooks verouderen sneller en de takedown van één groep zet minder zoden aan de dijk dan voorheen.

Betalen raakt uit de mode

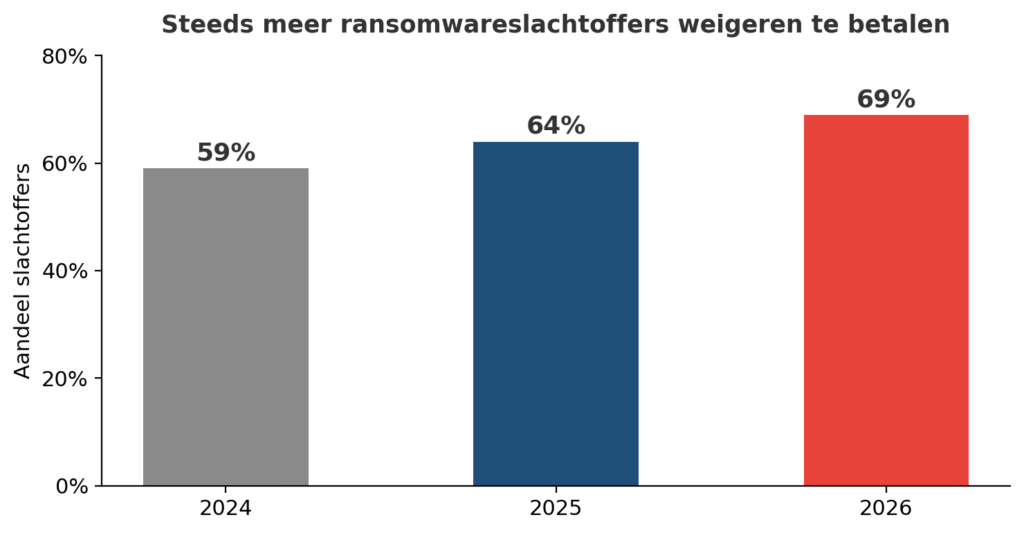
De opvallendste verandering zit aan de kassa. Volgens Verizon weigerde 69 procent van de slachtoffers dit jaar te betalen, tegen 64 procent vorig jaar en 59 procent het jaar daarvoor. Coveware, dat namens slachtoffers onderhandelt, zag de betaalgraad in het tweede kwartaal van 2026 naar een historisch dieptepunt zakken; bij afpersing met uitsluitend gestolen data betaalde nog 15 procent. Chainalysis becijferde de totale stroom losgeld over 2025 op 820 miljoen dollar, opnieuw lager dan het jaar ervoor. Geteste back-ups en de wetenschap dat betalen weinig garanties biedt, doen hun werk.

Achter die gemiddelden gaat wel een nieuw patroon schuil. De mediane betaling zakte in het tweede kwartaal naar 150.000 dollar, terwijl het gemiddelde explodeerde naar 1,88 miljoen. Dat gat ontstond door een handvol zeer grote betalingen van Amerikaanse advocatenkantoren aan de groep Silent Ransom, die zonder ook maar één bestand te versleutelen dreigde met publicatie van gevoelige dossiers. Minder slachtoffers betalen; wie nog wel betaalt, betaalt vooral voor stilte.

Figuur 1: het aandeel ransomwareslachtoffers dat weigert te betalen, stijgt jaar na jaar (bron: Verizon Data Breach Investigations Report 2024-2026).

De inbraak begint bij een identiteit

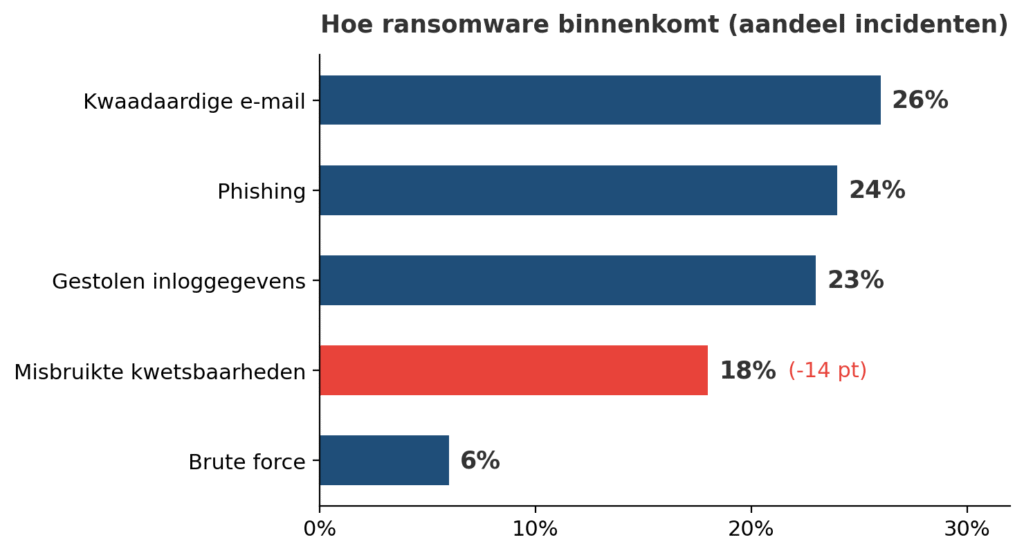
Ook aan de voordeur is het beeld gekanteld. Sophos ondervroeg ruim tweeduizend getroffen organisaties en zag misbruikte kwetsbaarheden voor het eerst in vier jaar van de eerste plaats verdwijnen als toegangsweg: het aandeel zakte veertien procentpunten naar 18 procent. Kwaadaardige e-mail en phishing leiden samen de helft van de incidenten in, gestolen inloggegevens staan op 23 procent, en 79 procent van de aanvallen begon met een identiteitscomponent. Verizon meet in zijn bredere datalek-dataset juist een opmars van kwetsbaarheden als startpunt; beide rapporten kijken naar verschillende populaties en tijdvakken. De gedeelde conclusie weegt zwaarder dan het verschil: patchen alleen dekt de toegangswegen van 2026 niet meer af.

Hoe die identiteitsroute werkt, maakt Verizon inzichtelijk met een opmerkelijk cijfer: de helft van de ransomwareslachtoffers bleek in de 95 dagen vóór de aanval al een gestolen credential of een infostealer-besmetting te hebben gehad. Kaspersky beschrijft hoe initial access brokers die gestolen toegang als handelswaar aanbieden, zodat ransomwaregroepen de inbraak zelf kunnen inkopen. En eenmaal binnen gaat het hard: Unit 42 klokte bij het snelste kwart van de onderzochte inbraken in 2025 nog 72 minuten tussen binnenkomst en data-exfiltratie, tegen 285 minuten een jaar eerder. AI-tooling automatiseert de verkenning en drukt de doorlooptijd van dagen naar uren.

Figuur 2: kwaadaardige e-mail en phishing lossen kwetsbaarheden af als belangrijkste toegangsweg (bron: Sophos, State of Ransomware 2026).

Verdwijnt de encryptie dan?

Het succes van Silent Ransom staat voor een bredere trend die Kaspersky en Coveware allebei signaleren: afpersing zonder encryptie, waarbij de dreiging van publicatie het enige drukmiddel is. Tegelijk meldt Sophos dat het aandeel aanvallen waarbij data daadwerkelijk versleuteld raakt juist toenam. Beide waarnemingen kloppen, omdat de markt zich splitst: aan de onderkant draaien de vele nieuwe groepen massaal versleutelwerk tegen lage vraagbedragen, aan de bovenkant kiezen gespecialiseerde spelers voor chirurgische data-afpersing bij doelwitten met veel te verliezen. Daarbovenop wordt drie- en vierdubbele afpersing standaardrepertoire: DDoS-aanvallen erbij, en klanten, patiënten of bestuurders die rechtstreeks worden benaderd om de druk op te voeren.

De MSP staat zelf in de vuurlinie

Voor MSP’s zijn twee cijfers uit het Verizon-rapport relevanter dan alle andere. Ten eerste: 96 procent van de ransomwareslachtoffers is een kleine organisatie, de doelgroep van vrijwel elke MSP. Ten tweede: het aantal datalekken via derde partijen steeg met 60 procent en beslaat inmiddels bijna de helft van alle incidenten. Een dienstverlener met RMM-toegang tot tientallen klantomgevingen is in dat licht een aantrekkelijke springplank, en de social engineering waarmee groepen als Silent Ransom binnenkomen, richt zich net zo makkelijk op een servicedesk als op een eindklant.

De verdedigingsagenda voor de rest van 2026: identiteit hoort centraal te staan. Phishingbestendige MFA, monitoring op gelekte inloggegevens en strakke procedures rond wachtwoordresets bij de eigen helpdesk. Detectie moet naast encryptie-signalen vooral uitgaande datastromen in de gaten houden, omdat de diefstal tegenwoordig vaak vóór of zonder versleuteling plaatsvindt. En de back-updiscipline die 69 procent van de slachtoffers de rug recht liet houden, verdient onderhoud: getest, offline en met de eigen MSP-omgeving net zo streng behandeld als die van de klant.

Bronnen

Verizon, 2026 Data Breach Investigations Report; Black Kite, 2026 Ransomware Report; Coveware by Veeam, Q2 2026 Ransomware Marketplace Report; Sophos, State of Ransomware 2026; Kaspersky Securelist, State of Ransomware 2026; Palo Alto Networks Unit 42, 2026 Global Incident Response Report; Chainalysis, 2026 Crypto Crime Report; Recorded Future, analyse van ransomware-tactieken voor 2026.


Vrijwel elke MSP zegt klanttevredenheid belangrijk te vinden, en vrijwel elke MSP baseert dat oordeel op onderbuikgevoel: de klant belt weinig, betaalt op tijd en klaagt zelden, dus het zal wel goed zitten. Wie klanttevredenheid serieus neemt, maakt haar meetbaar. De vraag is alleen: met welke KPI’s, en hoe voorkom je dat het dashboard een doel op zich wordt?

Het belang van meten volgt rechtstreeks uit het verdienmodel. Een MSP leeft van terugkerende omzet, en die omzet staat of valt met klanten die blijven. Het binnenhalen van een nieuwe klant kost maanden aan acquisitie en onboarding: de omgeving inventariseren, documenteren, migreren en leren kennen. Die investering verdient zich pas na geruime tijd terug. Elke klant die voortijdig vertrekt, laat dus een gat achter dat niet direct door een nieuwe klant wordt gevuld. Onderzoek van ScalePad laat dit ook zien: MSP’s met de hoogste omzet combineren vrijwel altijd hoge klantretentie met hoge tevredenheidsscores en een formeel customer-successprogramma.

Meten is nog geen gemeengoed

Onderzoeksbureau Invesp becijferde dat 44 procent van de bedrijven zich primair richt op acquisitie en slechts 18 procent op retentie. In het MSP-kanaal is het beeld vergelijkbaar: volgens het MSP Business Trends Report van ScalePad meet maar 34 procent van de MSP’s churn of customer lifetime value, terwijl 36 procent een klantretentie onder de 50 procent rapporteert. Die laatste groep vervangt dus jaarlijks de helft van zijn klantenbestand, met alle acquisitie- en onboardingkosten van dien. Dat het anders kan, blijkt uit onderzoek van Gartner: MSP’s die SLA’s structureel bijhouden en hun KPI’s periodiek doornemen, zagen de klantuitstroom in twee jaar met 25 procent dalen.

Figuur 1: retentie krijgt structureel minder aandacht dan acquisitie (bronnen: Invesp, ScalePad).

Drie vragen, drie metrieken

De basis van elke meting bestaat uit drie gestandaardiseerde metrieken die elk een eigen vraag beantwoorden. CSAT (customer satisfaction score) meet de tevredenheid over één specifieke interactie, meestal een afgesloten ticket. De klant beantwoordt met één klik een simpele vraag (“hoe tevreden ben je over de afhandeling?”) en de score is het percentage positieve antwoorden. Een CSAT van 80 procent of hoger geldt als gezond. Omdat de meting direct na het ticket plaatsvindt, is de respons hoog en de feedback vers: een ontevreden reactie is een signaal om dezelfde dag nog te bellen.

NPS (net promoter score) meet de relatie in plaats van de transactie. De klant geeft op een schaal van nul tot tien aan hoe waarschijnlijk het is dat hij de MSP aanbeveelt; de score is het percentage promoters (negen of tien) minus het percentage detractors (nul tot en met zes). Voor MSP’s geldt een NPS van 40 of hoger als teken van goede dienstverlening. Meet NPS hooguit twee tot vier keer per jaar, en altijd met een open vervolgvraag naar het waarom, want daar zit de echte informatie. De derde metriek, CES (customer effort score), meet hoeveel moeite de klant moest doen om geholpen te worden. Juist in een servicedesk-context is dat een sterke voorspeller van loyaliteit: klanten vergeven een storing, klanten vergeven zelden dat ze er drie keer achteraan moesten bellen.

Welke operationele cijfers voorspellen tevredenheid?

CSAT en NPS zijn achteruitkijkspiegels: tegen de tijd dat ze dalen, is de schade al geleden. Slimme MSP’s kijken daarom vooral naar de operationele cijfers die tevredenheid voorspellen. De belangrijkste is first contact resolution (FCR), het percentage tickets dat bij het eerste contact wordt opgelost. Onderzoek van SQM Group toont een vrijwel één-op-één-verband: elk procentpunt verbetering in FCR levert ongeveer een procentpunt hogere CSAT op. Een FCR tussen de 70 en 80 procent is een realistisch doel. Direct daarna komt de eerste reactietijd, in benchmarkonderzoek de sterkste losse voorspeller van tevredenheid: wie binnen een uur reageert, scoort in die onderzoeken 12 tot 18 punten hoger dan wie er een etmaal over doet.

Aanvullende voorspellers zijn SLA-naleving (het percentage tickets dat binnen de afgesproken termijnen wordt afgehandeld), het heropeningspercentage van tickets en de trend in het aantal tickets per gebruiker per klant. Vooral die laatste verdient aandacht als vroegsignalering: een klant waar het ticketvolume plots stijgt, heeft ergens structureel last van, en een klant die juist stilvalt, heeft mogelijk mentaal al afscheid genomen. Beide patronen zijn in elke PSA uit de data te halen, lang voordat een NPS-meting alarm slaat.

Churn en retentie als financiële waarheid

Uiteindelijk komt alle tevredenheid samen in één cijfer: het percentage klanten (of beter: omzet) dat blijft. Het jaarlijkse churngemiddelde in het MSP-kanaal ligt rond de 12 procent, en een churn onder de 10 procent geldt als gezond. Brancheorganisatie TSIA meet een gemiddelde retentie van 90 procent, met de kanttekening dat ruim de helft van de MSP’s daaronder zit en een deel zelfs op 70 procent of lager. Reken het effect door in customer lifetime value en het belang wordt tastbaar: een klant die vijf jaar blijft, levert tweeënhalf keer zoveel op als een klant die na twee jaar vertrekt, tegen dezelfde acquisitiekosten.

Figuur 2: kosten, groei en servicekwaliteit zijn de belangrijkste vertrekredenen (bron: JumpCloud).

Interessant is waaróm klanten vertrekken. Uit onderzoek van JumpCloud onder MKB-bedrijven blijkt dat kosten de belangrijkste reden vormen (28 procent), gevolgd door het gevoel de MSP te zijn ontgroeid (26 procent) en slechte service-ervaringen (bijna een kwart). Zestien procent voelt zich te klein om prioriteit te krijgen. Drie van die vier redenen zijn met goede meting en accountmanagement vroegtijdig te signaleren. Wie per klant de tevredenheid, het ticketpatroon en de gespreksfrequentie volgt, ziet een wegglijdende relatie ruim voor de opzegbrief binnenkomt.

Van dashboard naar gesprek

Tot slot drie praktische lessen. Ten eerste: beperk het aantal KPI’s. Een set van vijf tot zes (CSAT, NPS, FCR, eerste reactietijd, SLA-naleving en churn) dekt het hele spectrum van transactie tot relatie. Meer metrieken leveren vooral meer dashboard op en zelden meer inzicht. Ten tweede: meet per klant en per account, en staar je nooit blind op gemiddelden. Eén groot account dat van een negen naar een vijf zakt, verdwijnt in een gemiddelde en is intussen je grootste omzetrisico. Ten derde: sluit de cirkel. Elke negatieve score verdient binnen 48 uur persoonlijk contact, en elke NPS-ronde hoort terug te komen in het eerstvolgende kwartaalgesprek. Klanten die zien dat hun feedback tot actie leidt, geven de volgende keer eerlijker antwoord én blijven langer.

Daarmee is de cirkel rond. Klanttevredenheid meetbaar maken kan met de middelen die elke MSP al in huis heeft: een handvol goed gekozen KPI’s, de discipline om ze per klant te volgen en de bereidheid om op de uitkomsten te acteren. De MSP’s die dat op orde hebben, bewijzen in elk benchmarkonderzoek hetzelfde punt: tevreden klanten zijn het meetbare resultaat van goede service, en wie meet, kan bijsturen voordat het te laat is.

Bronnen

ScalePad, MSP Business Trends Report; Invesp, onderzoek naar acquisitie- versus retentiefocus; Gartner, onderzoek naar SLA-tracking en churnreductie bij MSP’s; JumpCloud, SME IT Trends en Your Route to Positive Client Interactions; TSIA, Managed Services Benchmark; SQM Group, onderzoek naar het verband tussen FCR en CSAT; Xurrent, analyse jaarlijkse MSP-churn; SaaS Assure, MSP-retentiegids; LogMeIn Resolve, MSP performance metrics; Simplesat, customer service KPI’s voor MSP’s; Stealth Agents, CSAT-benchmarks 2026.

Zero trust is al jaren het toverwoord in enterprise-security, en langzaam sijpelt het concept door naar het MKB. Terecht, want het model past naadloos op de realiteit van hybride werken en clouddiensten. De uitdaging voor MSP’s zit in de vertaling: hoe maak je van een architectuurfilosofie een behapbaar traject voor een klant met dertig werkplekken, een beperkt budget en geen eigen securityteam?

Nog even de basics. Zero trust draait om één uitgangspunt: vertrouw niets en niemand op voorhand, en verifieer elke toegangsvraag opnieuw. Het klassieke kasteel-en-slotgracht-model ging ervan uit dat alles binnen het bedrijfsnetwerk veilig was. Dat model is achterhaald in een wereld waarin medewerkers vanuit huis werken, data in tientallen clouddiensten staat en aanvallers binnenkomen met gestolen inloggegevens. Het Amerikaanse standaardeninstituut NIST legde de principes vast in publicatie SP 800-207, en toezichthouder CISA werkte ze uit in een volwassenheidsmodel met vijf pijlers: identiteit, apparaten, netwerk, applicaties en data. Belangrijk blijft de essentie dat zero trust een architectuurprincipe en een groeipad is, en geen product dat je uit een doos installeert.

Een kloof tussen ambitie en uitvoering

De adoptiecijfers vertellen een dubbel verhaal. In het VPN Risk Report van Zscaler zegt 96 procent van de organisaties zero trust als voorkeursaanpak te zien en wil 81 procent binnen twaalf maanden implementeren. Gartner telt 63 procent van de organisaties die zero trust gedeeltelijk of volledig hebben ingevoerd. Dat klinkt alvast positief. Maar kijk je vervolgens naar de uitvoering, dan zakt het beeld in: volgens Cybersecurity Insiders heeft slechts 17 procent zero trust volledig geïmplementeerd, en Gartner voorspelde dat in 2026 amper 10 procent van de grote ondernemingen een volwassen, meetbaar programma operationeel heeft.

Figuur 1: vrijwel iedereen omarmt zero trust op papier, de volledige uitvoering blijft ver achter (bronnen: Zscaler, Gartner, Cybersecurity Insiders).

Dat de investering loont, staat ondertussen wel vast. IBM becijferde in zijn Cost of a Data Breach Report dat organisaties met een zero trust-architectuur gemiddeld 1,76 miljoen dollar minder kwijt zijn per datalek dan organisaties zonder. En de dreiging waartegen het model is ontworpen groeit alleen maar: gestolen inloggegevens vormden volgens Verizon het startpunt van 22 procent van de datalekken, terwijl Zscaler meldt dat 56 procent van de organisaties het afgelopen jaar een inbraak via een VPN-kwetsbaarheid meemaakte.

Waarom blijft het MKB achter?

Onderzoeksbureau Techaisle bracht de bekendheid van zero trust per bedrijfsomvang in kaart en de uitkomst is ontnuchterend: in het kleinbedrijf kent 8 procent het begrip, in het middensegment 46 procent en pas in het hogere middensegment loopt dat op naar 69 procent. De MKB-ondernemer ligt wakker van uitval, ransomware en een verzekeraar die eisen stelt. Een architectuurfilosofie uit de enterprisewereld staat niet op zijn agenda.

Figuur 2: bekendheid met zero trust naar bedrijfsomvang (bron: Techaisle).

Daar kun je al meteen een belangrijke conclusie uit trekken. Verkoop geen zero trust, verkoop de uitkomst. Een gesprek over “nooit vertrouwen, altijd verifiëren” is voor het gemiddelde MKB veel te abstract, en wint het zelden van een gesprek over minder kans op ransomware, een lagere verzekeringspremie en aantoonbaar voldoen aan de eisen van grote klanten. Het raamwerk is voor de MSP zelf een intern kompas dat richting geeft aan de roadmap. De klant hoeft alleen de stappen te zien, met per stap het risico dat wordt afgedekt en de kosten die erbij horen.

Een groeipad in vier behapbare fasen

Elke serieuze zero trust-aanpak begint bij de pijler identiteit. In het State of Zero Trust-onderzoek van Okta noemt 91 procent van de organisaties identiteit centraal in de strategie, en met reden: Microsoft becijferde dat phishingbestendige MFA ruim 99 procent van de wachtwoordaanvallen stopt, zelfs als de aanvaller al over geldige inloggegevens beschikt. Voor een MKB-klant op Microsoft 365 betekent dat concreet MFA verplicht voor iedereen, bij voorkeur met passkeys of een authenticator-app, legacy-authenticatie uitschakelen en conditional access-beleid inrichten dat inlogpogingen beoordeelt op locatie, apparaat en risico.

Het mooie voor de MSP is dat de benodigde bouwstenen vaak al in de bestaande licenties zitten. Microsoft 365 Business Premium bevat Entra ID P1, Intune en Defender for Business, en daarmee ligt er al een fundament voor drie van de vijf pijlers. De eerste fase van een zero trust-traject vraagt daardoor vooral inrichtingsuren en nauwelijks nieuwe licentiekosten. Dat maakt de drempel voor de klant laag en het gesprek een stuk makkelijker.

Na de identiteitslaag volgt fase twee: apparaten. Alleen beheerde en gezonde apparaten krijgen toegang tot bedrijfsdata. Met Intune of een vergelijkbaar MDM-platform stel je compliance-regels in (versleuteling aan, patches actueel, endpointbeveiliging actief) en koppel je die aan conditional access. Een apparaat dat niet voldoet, komt er simpelweg niet in. Fase drie richt zich op het netwerk: vervang de klassieke VPN door zero trust network access (ZTNA), waarbij gebruikers per applicatie toegang krijgen en het onderliggende netwerk onzichtbaar blijft. Dat dicht meteen het VPN-lek waar aanvallers zo dol op zijn. Fase vier pakt applicaties en data aan: single sign-on voor alle SaaS-applicaties, rechten op basis van least privilege en dataclassificatie voor de meest gevoelige informatie.

De volgorde is bewust gekozen. Elke fase levert zelfstandig aantoonbare risicoreductie op en bouwt voort op de vorige. Plan per fase een kwartaal tot een half jaar, afhankelijk van de omvang van de klant, en bespreek de voortgang in de reguliere kwartaalgesprekken. Zo wordt zero trust een meerjarige roadmap met voorspelbare stappen. De klant ziet elk kwartaal vooruitgang op een concreet risico, de MSP bouwt aan een stabiele stroom project- en beheeromzet.

Wat levert het de MSP op?

Zero trust raakt vrijwel elke dienst in het portfolio, van werkplekbeheer en identiteit tot netwerk en security-monitoring, en geeft al die diensten een samenhangend verhaal. De aanstaande Cyberbeveiligingswet versterkt dat verhaal: toegangsbeheer en multifactorauthenticatie behoren tot de verplichte zorgplichtmaatregelen, en de eerste twee fasen van het groeipad dekken die eisen grotendeels af. Cyberverzekeraars stellen vergelijkbare voorwaarden. Wie het traject goed documenteert, geeft de klant meteen het bewijsmateriaal in handen voor audits, verzekeringen en vragen uit de keten.

De grootste valkuil is alles tegelijk willen. Een MKB-klant die in één klap ZTNA, microsegmentatie en dataclassificatie over zich heen krijgt, haakt af op de kosten en de verandering. De kracht van de gefaseerde aanpak zit in het tempo: klein beginnen bij identiteit, elk kwartaal een stap, en elke stap verkocht op het risico dat hij wegneemt. Zo groeit de klant langzaam naar een architectuur waar menig grootbedrijf nog een puntje aan kan zuigen, en bouwt de MSP aan een klantrelatie die jaren meegaat.

Bronnen

NIST, SP 800-207 Zero Trust Architecture; CISA, Zero Trust Maturity Model; Zscaler ThreatLabz, VPN Risk Report 2025; Gartner, State of Zero Trust Adoption Survey en prognose volwassen zero trust-programma’s; Cybersecurity Insiders, Zero Trust Security Report 2026; IBM, Cost of a Data Breach Report 2025; Verizon, Data Breach Investigations Report 2025; Okta, State of Zero Trust Security; Microsoft, Digital Defense Report 2025; Techaisle, SMB and Midmarket Security Adoption Trends; NCSC, zorgplicht Cyberbeveiligingswet.

De tijd dat cybercriminelen zich met technisch vernuft door firewalls boorden, ligt grotendeels achter ons. Wie de recente securityrapporten doorbladert, ziet dat aanvallers simpelweg inloggen met gestolen of gekochte inloggegevens. Identiteit is daarmee het belangrijkste aanvalsoppervlak geworden, en dus ook het belangrijkste verdedigingsfront. Voor MSP’s een servicelijn die de komende jaren hard groeit: identity & access management als beheerde dienst.

Identity & access management (IAM) draait om een ogenschijnlijk simpele vraag: wie krijgt toegang tot welke systemen en data, met welke rechten, en voor hoe lang? In de praktijk van het MKB is het antwoord op die vraag zelden op orde. Medewerkers werken hybride, gebruiken tientallen SaaS-applicaties naast Microsoft 365 en houden rechten vaak jaren nadat ze van functie zijn veranderd. Het beheer van al die digitale identiteiten ligt bij het gros van de MKB-bedrijven feitelijk al bij hun IT-dienstverlener. Wat ontbreekt is een volwassen dienst met een prijskaartje eraan.

Inloggen met gestolen sleutels

De cijfers over het moderne aanvalspatroon liegen er niet om. Palo Alto Networks Unit 42 analyseerde ruim 750 incident-response-onderzoeken voor zijn Global Incident Response Report 2026 en constateerde dat zwakke plekken in identiteitsbeheer in bijna 90 procent van de onderzochte incidenten een wezenlijke rol speelden. In 65 procent van de gevallen verliep zelfs de initiële toegang via identiteit: phishing, gestolen inloggegevens, brute force of een kwaadwillende insider.

Verizon becijferde in zijn Data Breach Investigations Report 2025 dat gestolen inloggegevens het startpunt vormden bij 22 procent van de ruim twaalfduizend onderzochte datalekken, en bij maar liefst 88 procent van de aanvallen op webapplicaties. CrowdStrike meldt dat 79 procent van de aanvallen inmiddels volledig malwarevrij verloopt: de aanvaller beweegt zich met geldige accounts door het netwerk. Microsoft registreerde in de eerste helft van 2025 een stijging van 32 procent in identiteitsgerichte aanvallen, waarvan ruim 97 procent wachtwoordaanvallen. En Sophos legde in zijn State of Identity Security 2026 een directe link met ransomware: twee derde van de getroffen organisaties koppelt het ransomware-incident aan een voorafgaande identiteitsaanval.

Figuur 1: identiteit staat centraal in het moderne aanvalspatroon (bronnen: Unit 42, Sophos, Verizon).

De schade is navenant. IBM prijst een datalek dat begint met gecompromitteerde inloggegevens op gemiddeld 4,67 miljoen dollar per incident, met een gemiddelde doorlooptijd van 246 dagen voordat het lek is ontdekt en gedicht. Al die tijd kan een aanvaller zich ongestoord door de omgeving bewegen.

Een markt richting 78 miljard dollar

Die dreigingsrealiteit betekent ook marktgroei. Analistenbureau Fortune Business Insights raamt de wereldwijde IAM-markt op 22,3 miljard dollar in 2025 en verwacht een groei naar 25,3 miljard dollar in 2026 en 77,9 miljard dollar in 2034, een samengestelde jaargroei van ruim 15 procent. Andere onderzoeksbureaus komen met vergelijkbare percentages: waar de ramingen uiteenlopen in absolute bedragen, wijzen ze allemaal dezelfde kant op.

Figuur 2: de wereldwijde IAM-markt groeit met ruim 15 procent per jaar (bron: Fortune Business Insights).

Opvallend in de marktanalyses is de rol van het MKB. Kleinere organisaties stappen massaal over op cloudgebaseerde IAM-oplossingen, gedreven door regelgeving, verzekeringseisen en het simpele feit dat hun hele bedrijfsvoering in de cloud draait. Daar komt een tweede groeimotor bij: de explosie van non-human identities. Serviceaccounts, API-sleutels en AI-agents vermenigvuldigen zich veel sneller dan menselijke gebruikers, en niemand houdt ze handmatig bij.

Wat vraagt het MKB van zijn MSP?

Voor MKB-bedrijven is identiteitsbeheer typisch een terrein waarop de kennis ontbreekt. Securityleverancier Guardz stelt dat 89 procent van de kleine en middelgrote bedrijven minstens één gecompromitteerd account in omloop heeft. Wie als MSP de Microsoft 365-tenants van zijn klanten beheert, zit al op de plek waar dit probleem opgelost moet worden.

De concrete dienstverlening laat zich in vijf lagen opdelen. De basis is sterke authenticatie: MFA overal afdwingen, bij voorkeur phishingbestendig met passkeys, aangevuld met conditional access-beleid. Daarboven ligt het levenscyclusbeheer van accounts: instroom, doorstroom en uitstroom van medewerkers gekoppeld aan het HR-systeem, zodat rechten automatisch meebewegen en accounts van vertrokken medewerkers direct op slot gaan. De derde laag is least privilege: periodieke reviews die rechtenstapeling opsporen en terugsnoeien. Laag vier is het beheer van beheeraccounts, bij aanvallers favoriet en bij klanten vaak een blinde vlek. De vijfde laag is identity threat detection and response (ITDR): continue monitoring van inloggedrag, mailboxregels, OAuth-toestemmingen en sessietokens, met de mogelijkheid om een verdacht account direct te blokkeren.

Die laatste categorie groeit het hardst in het MSP-kanaal. Vrijwel alle bekende MSP-securityleveranciers hebben het afgelopen jaar ITDR-functionaliteit toegevoegd of uitgebreid, van Huntress en Guardz tot ThreatDown en Blumira. Huntress ging onlangs nog een stap verder met managed identity security posture management, waarmee de configuratie van honderden Microsoft 365-tenants centraal tegen best practices wordt gehouden en afwijkingen automatisch worden teruggedraaid. Aan de inrichtingskant biedt Microsoft zelf met Entra ID de meest gebruikte bouwstenen, en is met het Nederlandse Tools4ever (HelloID) ook een lokale speler actief in geautomatiseerde provisioning op basis van HR-data.

De Cyberbeveiligingswet als vliegwiel

De timing voor Nederlandse MSP’s kan bijna niet beter. Op 15 augustus treedt de Cyberbeveiligingswet in werking, de Nederlandse uitvoering van de Europese NIS2-richtlijn. De zorgplicht in die wet schrijft tien minimummaatregelen voor, en twee daarvan hebben rechtstreeks met identiteitsbeheer te maken: toegangsbeheer en multifactorauthenticatie. Het NCSC adviseert organisaties bovendien om waar mogelijk passkeys te gebruiken in plaats van wachtwoorden.

De wet werkt daarnaast door in de keten. Organisaties die onder de wet vallen, moeten de beveiliging van hun leveranciers beoordelen en contractueel vastleggen. Daardoor krijgen ook duizenden kleinere MKB-bedrijven die zelf buiten de reikwijdte vallen, van hun grote klanten de vraag hoe hun toegangsbeheer is geregeld. Voor de MSP een dubbele opdracht: de klant aantoonbaar compliant maken én het eigen huis op orde hebben, want MSP’s kwalificeren als digitale dienstverlener veelal zelf als entiteit onder de wet. Dat eigen huis verdient sowieso prioriteit. Eén gecompromitteerd MSP-account kan bij tientallen of honderden klanten tegelijk schade aanrichten, en aanvallers weten dat.

Van losse projecten naar terugkerende omzet

Commercieel past IAM naadloos in het MSP-model. De dienstverlening begint met een assessment (waar staan de accounts, rechten en configuraties nu), gevolgd door een inrichtingsproject en daarna structureel beheer. Vrijwel alle tooling wordt per gebruiker per maand geprijsd, van Entra ID P1 en P2 (respectievelijk zes en negen dollar per gebruiker per maand) tot de managed ITDR-diensten in het kanaal. Dat rekent één op één door naar de eigen facturatie.

Dat security het groeisegment van het MSP-portfolio is, bevestigt Kaseya’s State of the MSP Report 2026: 71 procent van de MSP’s rapporteert jaar-op-jaar omzetgroei in securitydiensten. In hetzelfde onderzoek zegt 39 procent dat het werven van gekwalificeerd securitypersoneel elk jaar moeilijker wordt. Dat pleit voor een model waarin de MSP de klantrelatie en de inrichting verzorgt, en de 24/7-monitoring belegt bij een managed ITDR-leverancier met eigen SOC. Zo blijft de dienst schaalbaar zonder eigen securityanalisten op de loonlijst.

De conclusie laat weinig ruimte voor twijfel. Aanvallers hebben identiteit tot hun primaire route gemaakt, de wetgever maakt toegangsbeheer verplicht en de markt groeit met dubbele cijfers. IAM verdient daarmee dezelfde plek in het MSP-portfolio als back-up en endpointbeveiliging: standaard aangeboden, meetbaar ingericht en maandelijks gefactureerd.

Bronnen

Fortune Business Insights, Identity and Access Management Market 2026-2034; Palo Alto Networks Unit 42, Global Incident Response Report 2026; Verizon, Data Breach Investigations Report 2025; Microsoft, Digital Defense Report 2025; Sophos, State of Identity Security 2026; IBM, Cost of a Data Breach Report 2025; CrowdStrike, Global Threat Report; Guardz, MSP Cybersecurity Statistics 2026; Kaseya, State of the MSP Report 2026; NCSC, zorgplicht Cyberbeveiligingswet; Rijksoverheid/Ondernemersplein over inwerkingtreding Cyberbeveiligingswet; MSSP Alert; Expert Insights.